بررسی لاگ های امنیتی در فایروال سوفوس فرآیندی است که با فعالسازی و دستهبندی درست لاگها آغاز میشود و با تحلیل الگومحور آنها به تشخیص تهدید میرسد. در Sophos Firewall باید لاگهای Firewall، IPS، Web، Authentication و VPN را بهصورت همبسته بررسی کنید، نه جدا جدا؛ چون بیشتر حملات با زنجیرهای از رویدادهای کوچک شروع میشوند که فقط کنار هم معنا پیدا میکنند. برای شکار این الگوها، شناخت انواع لاگ، فیلتر بر اساس زمان و Source و تمیز بودن Ruleها شرط لازم است.
اگر به دنبال تجهیزات مناسب هستید، بخش فایروال سوفوس وینو سرور را ببینید و برای ابعاد دیگر کار، مقاله مانیتورینگ و گزارشگیری پیشرفته در فایروال سوفوس را هم از دست ندهید.
در بسیاری از Incidentهای امنیتی، مشکل اصلی نبود ابزار امنیتی نیست؛ نادیده گرفتن نشانههایی است که مدتها قبل از حمله در لاگها ثبت شدهاند. فایروال در لایه مرزی شبکه اولین نقطهای است که رفتارهای مشکوک، تلاشهای نفوذ و الگوهای غیرعادی را میبیند. اگر این دادهها بهدرستی تحلیل نشوند، فایروال عملاً به یک دستگاه عبور ترافیک تبدیل میشود، نه یک ابزار امنیتی. به بیان فنی، فایروال سیستمی است که ترافیک ورودی و خروجی را بر اساس قوانین قابل پیکربندی کنترل میکند و همین نقطه تصمیمگیری، بهترین جایگاه برای ثبت شواهد است (برای تعریف دقیقتر، مقاله ویکیپدیا درباره فایروال مرور کنید).
نقش اصلی لاگها ایجاد Context است. یک تلاش ناموفق برای اتصال ممکن است کاملاً عادی باشد، اما تکرار همان تلاش از یک Source مشخص، روی چند سرویس متفاوت و در یک بازه زمانی کوتاه، دیگر تصادفی نیست. این الگو فقط زمانی دیده میشود که رویدادها کنار هم قرار بگیرند. Sophos Firewall با ثبت دقیق Allow و Deny، Signatureهای IPS و وضعیت احراز هویت، مواد اولیه این تحلیل را فراهم میکند؛ اما تشخیص تهدید واقعی نیازمند نگاه الگومحور به این دادههاست.
لاگها تفاوت بین نویز اینترنت و حمله هدفمند را هم مشخص میکنند. اینترنت پر از اسکنهای خودکار است که اغلب تهدید جدی محسوب نمیشوند. اما وقتی میبینید یک IP مشخص بارها روی پورتهای خاص تلاش کرده، سپس Signatureهای IPS مرتبط فعال شدهاند و بعد تلاش احراز هویت انجام شده، با یک زنجیره حمله روبهرو هستید، نه یک اسکن تصادفی.
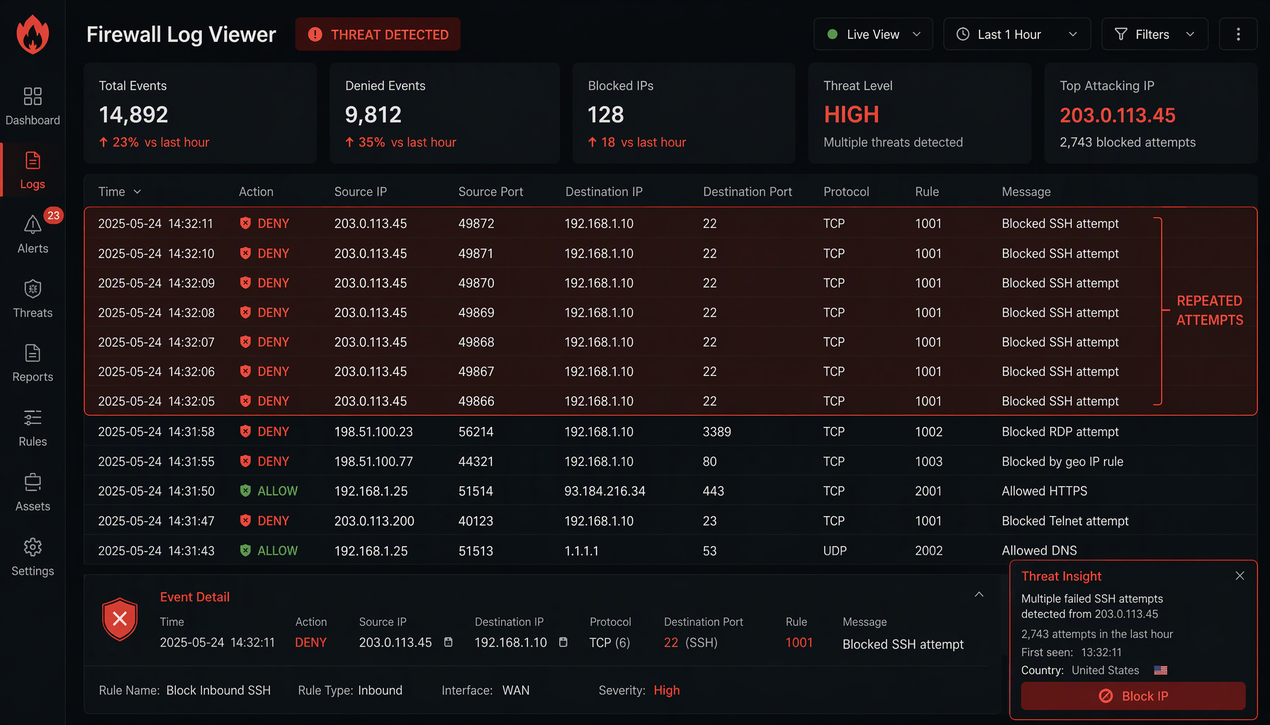
دید زمانی بُعد مهم دیگری است. بسیاری از تهدیدات مدرن آهسته و مرحلهای عمل میکنند تا از دید سیستمهای امنیتی پنهان بمانند و بررسی مقطعی لاگها معمولاً آنها را نشان نمیدهد. وقتی لاگها در بازههای زمانی مختلف کنار هم تحلیل شوند، تغییر تدریجی رفتار خود را نشان میدهد. Sophos اجازه میدهد لاگها بر اساس زمان، Source و نوع رویداد فیلتر شوند و همین قابلیت، تحلیل تهدیدات کمسرعت را ممکن میکند.
Sophos Firewall لاگها را بهصورت هدفمند و لایهبندیشده تولید میکند تا هر بخش از معماری امنیتی بتواند مستقل و در عین حال مرتبط تحلیل شود. شناخت این دستهها شرط لازم برای تشخیص درست است؛ بدون آن، لاگها یا نادیده گرفته میشوند یا بدتر، اشتباه تفسیر میشوند.
پایهایترین دسته، Firewall Logها هستند. این لاگها نشان میدهند چه ترافیکی Allow یا Deny شده و دقیقاً توسط کدام Rule. تلاشهای مکرر برای دسترسی به پورتهای بسته، افزایش ناگهانی ترافیک از یک Source خاص یا Hit شدن غیرعادی یک Rule مشخص، نشانههایی هستند که معمولاً ابتدا همینجا دیده میشوند. بسیاری از حملات Reconnaissance دقیقاً از همین الگوها قابل شناساییاند.
لاگهای IPS از نظر امنیتی ارزش بسیار بالایی دارند؛ نشان میدهند کدام Signature فعال شده، نوع حمله چه بوده و هدف کدام سرویس است. تفاوت مهم IPS Log با Firewall Log در این است که IPS به محتوای ترافیک نگاه میکند، نه فقط مسیر آن. فعال شدن مکرر یک Signature خاص میتواند نشانه تلاش برای Exploit یک آسیبپذیری شناختهشده باشد، حتی اگر حمله هنوز موفق نشده باشد.
این دسته بیشتر رفتار کاربران را نشان میدهد اما از دید امنیتی هم حیاتی است. دسترسیهای مکرر به Categoryهای پرریسک، دانلود فایلهای مشکوک یا تلاش برای دور زدن Policyها همگی اینجا قابل مشاهدهاند. در بسیاری از Incidentها، آلودگی داخلی شبکه از همین نقطه آغاز شده و نشانههای اولیهاش در Web Logها ثبت شده بود.
Authentication Logها نقش حیاتی در تشخیص حملات مبتنی بر Credential دارند و تمام تلاشهای موفق و ناموفق ورود را ثبت میکنند. افزایش ناگهانی Login ناموفق، تلاش برای ورود به حسابهای مختلف از یک Source یا تغییر الگوی اتصال یک کاربر، میتواند به Brute Force یا سوءاستفاده از حسابهای بهسرقترفته اشاره کند. در حمله Brute Force مهاجم با امتحان انبوه رمزها یا کلیدها امیدوار است حدس درست را پیدا کند؛ تعریف کامل آن در مقاله ویکیپدیا درباره حمله Brute-force آمده است.
VPN Logها هم مکمل این دستهاند و وضعیت تونلها، خطاهای Negotiation و قطع و وصل ارتباط را نشان میدهند. اگر به عیبیابی عمیقتر تونلها نیاز دارید، مقاله عیبیابی مشکلات رایج VPN در فایروال سوفوس راهنمای خوبی است.
یکی از اشتباهات رایج، یکی دانستن لاگگیری عملیاتی و امنیتی است. هر دو از یک منبع داده استفاده میکنند، اما سؤالی که از لاگ پرسیده میشود کاملاً متفاوت است.
لاگگیری عملیاتی با هدف حفظ پایداری سرویسها انجام میشود و سؤال اصلیاش این است که «چرا یک سرویس کار نمیکند؟». بررسی قطع اینترنت، مشکل VPN یا عدم دسترسی کاربران به یک منبع، همگی در این حوزهاند. تمرکز روی رویدادهای واضح و بازههای زمانی کوتاه است و به محض رفع مشکل، بررسی لاگ هم متوقف میشود.
در مقابل، لاگگیری امنیتی میپرسد «چه رفتاری غیرعادی یا مشکوک است؟». حتی رویدادهایی که هیچ اختلالی ایجاد نکردهاند ممکن است مهم باشند: تلاشهای ناموفق مکرر، Hit شدن Ruleهای Deny، فعال شدن Signatureهای IPS یا تغییر تدریجی رفتار کاربران. در اینجا هدف پیشگیری است، نه صرفاً رفع مشکل.
از نظر نوع داده هم تفاوت هست. در بررسی عملیاتی، یک خط لاگ واضح معمولاً کافی است. اما در تحلیل امنیتی، ارزش واقعی در ارتباط بین چندین لاگ مختلف است. ترکیب Firewall Log و IPS Log و Authentication Log میتواند یک زنجیره حمله را نشان دهد، حتی اگر هیچکدام بهتنهایی بحرانی به نظر نرسند.
Firewall Log یکی از غنیترین منابع تشخیص تهدید است. برای تحلیل عملی آن در Sophos Firewall مسیر مشخصی وجود دارد:
Hit شدن مکرر Ruleهای Deny از یک Source خاص یا افزایش ناگهانی Sessionها از یک IP مشخص، نشانههای اولیه حملهاند. بسیاری از حملات Brute Force یا Reconnaissance ابتدا همینجا قابل مشاهده بودهاند، قبل از رسیدن به مرحله Exploit. برای اینکه این تحلیل دقیقتر شود، ساختار Ruleها باید تمیز و قابل ردیابی باشد؛ مقاله بهترین روشها برای نوشتن Ruleهای تمیز در فایروال سوفوس در همین موضوع کمک میکند.
IPS Log قلب تحلیل تهدید در Sophos Firewall است. این لاگها دقیقاً نشان میدهند چه Signatureهایی فعال شدهاند، هدف حمله چه بوده و حمله از کجا انجام شده است. تحلیل IPS Log فقط به معنی دیدن Block شدن حمله نیست؛ بلکه بررسی تکرار Signatureها، تنوع Sourceها و تغییر الگوی حمله است.
سه سؤال کلیدی را از این لاگها بپرسید: اول، آیا یک Signature خاص بارها فعال شده است؟ این معمولاً یعنی مهاجم مصمم به Exploit یک آسیبپذیری مشخص است. دوم، آیا Sourceهای حمله متمرکزند یا پراکنده؟ تمرکز روی یک یا چند IP، احتمال حمله هدفمند را بالا میبرد. سوم، آیا بعد از فعال شدن Signature، تلاش احراز هویت یا رفتار غیرعادی دیگری دیده میشود؟ اگر بله، ممکن است حمله موفق شده باشد و پیگیری جدیتر لازم است.
این پاسخها مشخص میکنند شبکه صرفاً هدف اسکنهای عمومی اینترنت است یا تحت حمله هدفمند قرار دارد. در صورت نیاز به چارچوب مفهومیتر، سیستمهای تشخیص نفوذ عموماً بر اساس Signature یا ناهنجاری رفتار کار میکنند؛ مروری بر تعریف IDS در ویکیپدیا این تمایز را روشن میکند.
بسیاری از نفوذها از طریق Credentialهای ضعیف یا بهسرقترفته انجام میشوند؛ یعنی مهاجم اصلاً نیازی به دور زدن فایروال ندارد. لاگهای Authentication در Sophos Firewall امکان تشخیص این سناریوها را فراهم میکنند:
بررسی همین لاگها بارها به شناسایی حسابهای در معرض خطر قبل از سوءاستفاده کامل منجر شده است. لاگهای VPN هم به این تحلیل اضافه میشوند: تونلهایی که در ساعات غیرعادی بالا میآیند، Negotiationهای ناموفق مکرر یا قطع و وصلهای مشکوک. ترکیب VPN Log و Authentication Log بهترین منبع برای بررسی رفتار کاربران Remote است.
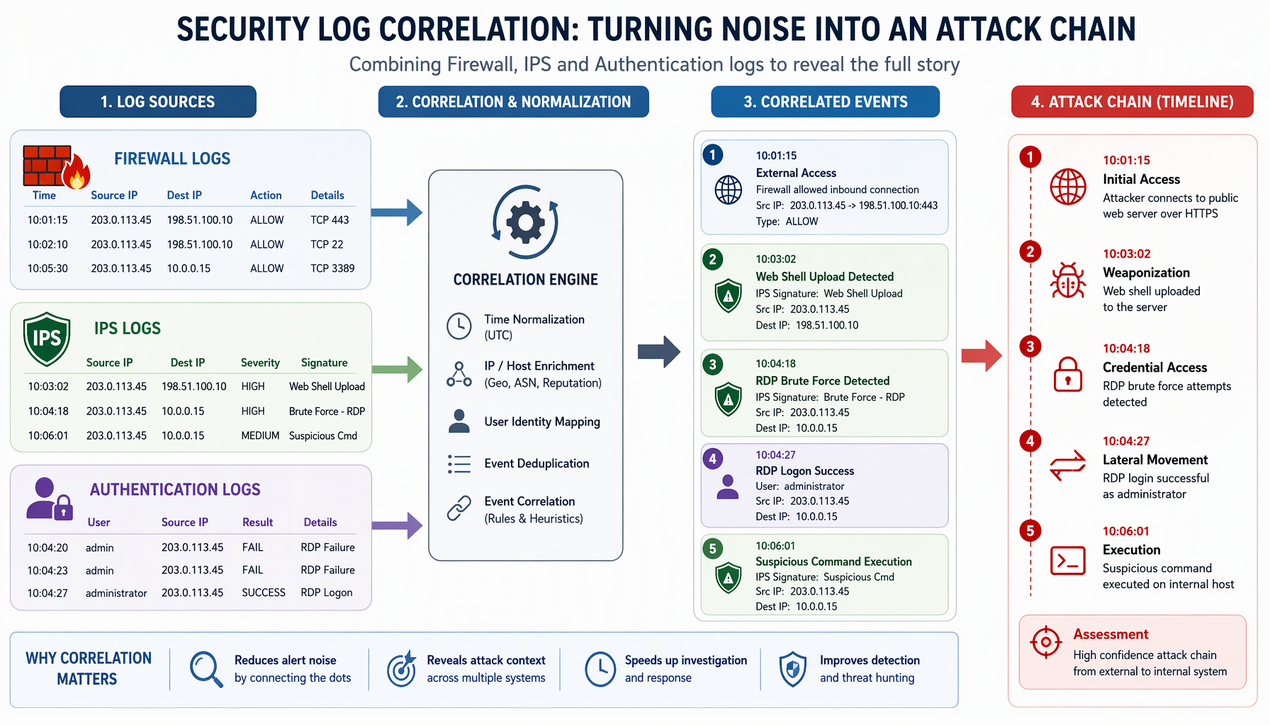
یک لاگ بهتنهایی معمولاً معنای امنیتی محدودی دارد. ارزش واقعی زمانی ایجاد میشود که لاگها در کنار هم تحلیل شوند. یک زنجیره حمله کامل اغلب این شکل را دارد:
هیچکدام از این رویدادها بهتنهایی لزوماً بحرانی نیستند، اما کنار هم تصویر کاملی از یک نفوذ را میسازند. Sophos این Context را تا حد زیادی در رابط گرافیکی خود فراهم میکند، اما تحلیل نهایی نیازمند نگاه انسانی است. اگر سازمان شما از چند برند فایروال استفاده میکند، رویکرد مشابهی در سایر پلتفرمها هم کاربرد دارد؛ مثلاً مقاله تنظیم لاگهای امنیتی و دسترسی در F5 WAF برای تحلیل تهدیدات همین منطق را برای لایه WAF توضیح میدهد.
یکی از چالشهای اصلی، تشخیص تهدید واقعی از نویز است. اینترنت پر از اسکنهای خودکار و تلاشهای تصادفی است که الزاماً تهدید جدی محسوب نمیشوند. Sophos با دستهبندی رویدادها و Severity به فیلتر کردن این نویز کمک میکند، اما سه اقدام عملی هم ضروری است:
تنظیم درست Thresholdها و شناخت رفتار عادی شبکه، کلید تشخیص تهدید واقعی است. بدون این شناخت، یا همهچیز تهدید به نظر میرسد و تیم خسته میشود، یا هیچچیز دیده نمیشود.
بررسی لاگها بهصورت مقطعی معمولاً کافی نیست. تهدیدات مدرن آهسته و تدریجی عمل میکنند و هدفشان همین است که در میان نویز عادی شبکه پنهان بمانند. مانیتورینگ مداوم، حتی در سطح ساده، باعث میشود تغییر الگوها سریعتر دیده شوند.
Sophos امکان ارسال لاگ به سیستمهای مرکزی را فراهم میکند. برای سازمانهایی که چند منبع داده امنیتی دارند، ارسال لاگها به یک SIEM رویکرد استاندارد است؛ سیستمهای SIEM داده را از منابع مختلف جمعآوری و تجمیع میکنند تا تحلیل همزمان رویدادها ممکن شود (تعریف کامل در مقاله ویکیپدیا درباره SIEM). حتی اگر SIEM ندارید، یک بررسی منظم روزانه یا هفتگی با فیلترهای ثابت، بسیار بهتر از تحلیل موردی پس از وقوع Incident است. نکته کلیدی این است که مانیتورینگ را بهعنوان یک فرآیند مداوم ببینید، نه یک کار موردی.
چند اشتباه تکرارشونده بیشترین آسیب را میزنند:
نتیجه این اشتباهات این است که نشانههای اولیه تهدید دیده نمیشوند و Incident زمانی شناسایی میشود که اثرش به کاربران یا سرویسها رسیده باشد.
لاگها زمانی ارزش واقعی پیدا میکنند که به تصمیم امنیتی منجر شوند. خروجی تحلیل لاگ باید یکی از این اقدامات باشد:
بدون لاگ، هر اقدام امنیتی بر اساس حدس انجام میشود. اما وقتی داده مستند وجود دارد، میتوان با اطمینان Source را مسدود کرد یا Policy را تغییر داد. Sophos Firewall ابزار ثبت داده را فراهم کرده، اما این تحلیل است که داده را به امنیت تبدیل میکند.
بررسی لاگ های امنیتی در فایروال سوفوس فقط یک وظیفه نگهداری نیست؛ بخشی از دفاع فعال شبکه است. مسیر عملی روشن است: انواع لاگ را بشناسید، تحلیل امنیتی را از تحلیل عملیاتی جدا کنید، الگوها را در بازههای زمانی دنبال کنید و لاگهای مختلف را همبسته بخوانید تا Context کامل ساخته شود. تهدیدات قبل از اینکه به بحران تبدیل شوند، خودشان را در لاگها نشان میدهند؛ تیمی که این نشانهها را بهموقع تشخیص دهد، همیشه یک قدم جلوتر از مهاجم خواهد بود.