طراحی DMZ با فایروال سوفوس به معنای ایجاد یک Zone مجزا و کماعتماد بین اینترنت و LAN است که سرویسهای عمومی مثل وب، ایمیل و VPN در آن قرار میگیرند و هیچ ارتباط ضمنی با شبکه داخلی ندارند. در Sophos Firewall این کار با تعریف یک Interface یا VLAN اختصاصی برای DMZ، ساخت DNAT دقیق برای انتشار هر سرویس، نوشتن Firewall Ruleهای حداقلی (WAN به DMZ فقط روی پورت موردنیاز و DMZ به LAN کاملاً محدود) و فعالسازی IPS و Logging انجام میشود. برای انتخاب دستگاه مناسب میتوانید فایروال سوفوس را بررسی کنید و اگر تازه نصب کردهاید، راهنمای نصب و راهاندازی اولیه فایروال سوفوس XGS نقطه شروع خوبی است.
DMZ یا Demilitarized Zone یک زیرشبکه فیزیکی یا منطقی است که سرویسهای رو به اینترنت سازمان را از شبکه داخلی جدا میکند. طبق تعریف ویکیپدیا برای DMZ، هدف آن افزودن یک لایه امنیتی اضافی به شبکه محلی است؛ بهطوری که یک نود بیرونی فقط به چیزی که در DMZ افشا شده دسترسی دارد و باقی شبکه پشت فایروال محافظت میشود.
منطق DMZ بر یک فرض ساده بنا شده است: هر سرویسی که از اینترنت قابلدسترس است، بالقوه قابل نفوذ است. بهجای اعتماد به سرویسها، DMZ بر محدودسازی و کنترل تکیه میکند تا حتی در صورت نفوذ، دامنه خسارت محدود بماند. مهاجم معمولاً به دنبال حرکت عمیقتر به سمت دیتابیسها و سیستمهای هویتی است؛ اگر سرویس اینترنتی مستقیماً در LAN باشد، یک Exploit موفق همان لحظه او را وارد شبکه داخلی میکند.
DMZ با ظهور Cloud یا Zero Trust منسوخ نشده است. حتی در معماریهای مدرن، وقتی سرویسی باید از بیرون در دسترس باشد، همچنان به ناحیه واسط نیاز است. اصل Zero Trust که میگوید «به هیچ چیز اعتماد نکن»، در لایه شبکه دقیقاً با همین جداسازی و کنترل صریح هر ارتباط تجسم پیدا میکند.
دلیل عملی دیگری هم اهمیت DMZ را توجیه میکند: تأخیر اجتنابناپذیر در Patch Management. همیشه فاصلهای بین کشف یک آسیبپذیری و اعمال Patch روی سرورها وجود دارد. DMZ در این فاصله نقش لایه جبرانی دارد؛ اگر وبسرور در DMZ نفوذپذیر شود، مهاجم برای رسیدن به LAN باید از Ruleها، IPS و کنترلهای بعدی عبور کند. این تأخیر میتواند تفاوت بین یک Incident قابلکنترل و یک نفوذ فاجعهبار باشد.
نکته آخر، دیدپذیری است. ترافیک DMZ بیشترین حجم اسکن و حملات خودکار را دریافت میکند. وقتی این ترافیک در Zone مجزاست، تحلیل آن سادهتر است و سیگنالهای حمله در میان ترافیک عادی LAN گم نمیشوند.
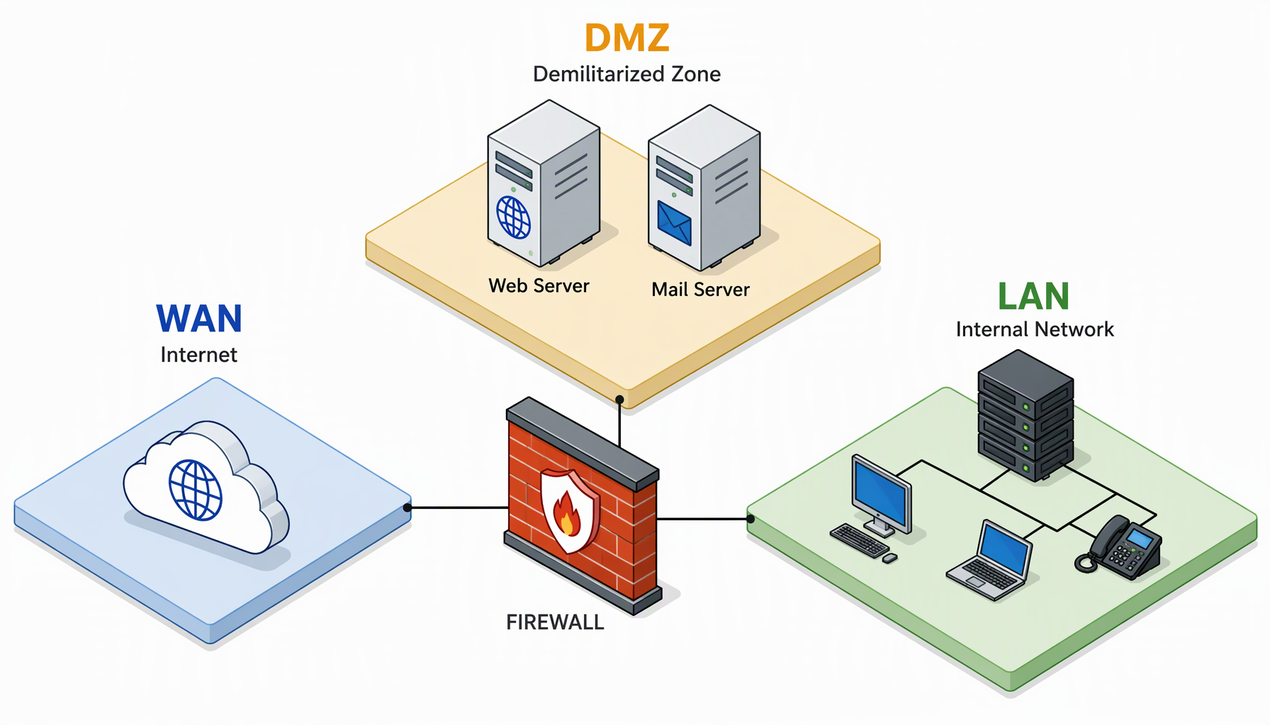
اساس رویکرد Sophos این است که هیچ ناحیهای ذاتاً قابلاعتماد نیست و هر دسترسی باید صراحتاً تعریف شود. در Sophos Firewall، DMZ صرفاً یک Interface یا VLAN اضافه نیست، بلکه یک Zone با سطح اعتماد مستقل در معماری امنیتی است. همین نگاه باعث میشود DMZ بهصورت پیشفرض ایزوله بماند.
معماری Sophos کاملاً Zone-محور است؛ هر Zone مجموعه Policyها و محدودیتهای خود را دارد. وقتی DMZ بهعنوان Zone تعریف شود، هیچ ارتباط ضمنی با WAN یا LAN وجود ندارد. هر ترافیک، چه از اینترنت به DMZ و چه از DMZ به داخل، به Firewall Rule مشخص نیاز دارد. این طراحی جلوی باز بودن مسیرهای پیشفرض را میگیرد.
ویژگی مهم دیگر، جداسازی کامل NAT از Firewall Rule است. در برخی فایروالها تعریف NAT بهتنهایی عبور ترافیک را ممکن میکند، اما در Sophos حتی با وجود DNAT، بدون Rule مناسب ترافیکی عبور نمیکند. این رفتار عمداً سختگیرانه طراحی شده تا سرویس فقط وقتی در دسترس باشد که ادمین آگاهانه اجازه داده باشد.
Sophos همچنین DMZ را نقطه اعمال لایههای امنیتی عمیق میداند. IPS، Web Protection و Application Control دقیق روی ترافیک DMZ اعمال میشوند و پیادهسازی DMZ روی Interface فیزیکی یا VLAN هر دو پشتیبانی میشود، بدون آنکه منطق امنیتی بین این دو حالت تفاوت کند. طبق راهنمای طراحی فایروال پیرامونی در مستندات Microsoft، فایروال پیرامتری میتواند محدودتر از فایروال داخلی باشد، چون مقصد قانونی ترافیک ورودی فقط سرویسهای منتشرشده است؛ همین اصل پایه Rule نویسی WAN-to-DMZ در Sophos هم هست.
طراحی DMZ قبل از هر تنظیمی روی دستگاه آغاز میشود. اگر ساختار شبکه درست نباشد، دقیقترین Ruleها هم امنیت واقعی نمیسازند. هدف تفکیک لایهها، جلوگیری از حرکت آزاد ترافیک بین اینترنت، DMZ و LAN است.
اولین تصمیم، انتخاب ساختار فیزیکی یا منطقی است. در محیطهای حساس، اختصاص Interface فیزیکی جداگانه بهترین گزینه است چون جداسازی در سطح سختافزار انجام میشود. در سازمانهای متوسط با محدودیت پورت، VLAN مجزا روی Interface ترunk نیز قابلقبول است، بهشرط طراحی دقیق. نکته کلیدی این است که VLAN بودن بهتنهایی DMZ را امن نمیکند؛ امنیت از نحوه Route و کنترل ترافیک میآید، نه از برچسب VLAN.
هر Zone باید نقش مشخصی داشته باشد: WAN فقط نقطه ورود و خروج اینترنت، DMZ محل سرویسهای منتشرشده، و LAN محل منابع حساس. این نقشها نباید ترکیب شوند؛ حتی قرار دادن یک سرویس مدیریتی ساده در DMZ میتواند مسیر نفوذ را بسیار کوتاه کند.
کنترل Routing حیاتیترین بخش است. DMZ نباید مسیر مستقیمی به LAN خارج از فایروال داشته باشد و هیچ مسیر موازی بین Zoneها نباید وجود داشته باشد. همه ترافیک باید از Sophos عبور کند تا Rule، IPS و Logging اعمال شوند. یک Route اشتباه یا Bridge ناخواسته میتواند کل معماری DMZ را بیاثر کند.
تفکیک لایهها شامل سطح مدیریتی هم میشود. دسترسی ادمین به سرورهای DMZ باید محدود، ثبتشده و ترجیحاً از شبکه داخلی انجام شود. مدیریت مستقیم سرورهای DMZ از اینترنت یک ریسک جدی است و Sophos اجازه میدهد این دسترسی دقیقاً مانند ترافیک سرویسها کنترل و مانیتور شود.
همه سرویسها جایگاهی در DMZ ندارند. DMZ مخصوص سرویسهایی است که باید از اینترنت در دسترس باشند: Web Server، Reverse Proxy، Mail Gateway و VPN Gateway. در مقابل، قرار دادن Database، Domain Controller یا File Server در DMZ اشتباه کلاسیک است؛ این سرویسها نباید هرگز در معرض اینترنت قرار بگیرند.
در معماری حرفهای، DMZ فقط لایه Frontend را در خود دارد و Backend در LAN قرار میگیرد. ارتباط بین این دو فقط روی پورتها و مقاصد کاملاً مشخص مجاز میشود. این تفکیک، ستون اصلی DMZ امن است.
مهمترین بخش پیادهسازی DMZ در Sophos، طراحی Ruleهاست. چند اصل عملی رعایت کنید:
در XG Firewall و سری XGS، بخش Rules and policies > Firewall rules محل تعریف این Ruleهاست. برای هر Rule، منبع و مقصد را بهجای Any روی Zone یا Host مشخص محدود کنید. اگر بار پردازشی فایروال نگرانی است، راهنمای کاهش Load فایروال سوفوس بدون افت امنیت روشهای عملی برای بهینهسازی Ruleها و جلوگیری از اسکنهای غیرضروری را توضیح میدهد.
در Sophos Firewall، NAT و Firewall Rule دو مفهوم جدا اما مرتبطاند. برای انتشار سرویس DMZ به اینترنت معمولاً از DNAT (در منوی Rules and policies > NAT rules) استفاده میشود؛ ترافیک ورودی روی IP عمومی و پورت مشخص به IP و پورت خصوصی سرور DMZ ترجمه میشود.
DNAT باید دقیقاً به یک IP و Port مشخص اشاره کند و از باز کردن گسترده پورتها اجتناب شود. اشتباه رایج، تعریف DNAT بدون Rule محدودکننده است؛ DNAT فقط ترجمه آدرس انجام میدهد و تصمیم نهایی درباره عبور یا مسدودسازی ترافیک با Firewall Rule است. فرمول طراحی درست: DNAT دقیق + Rule محدودکننده + Logging فعال.
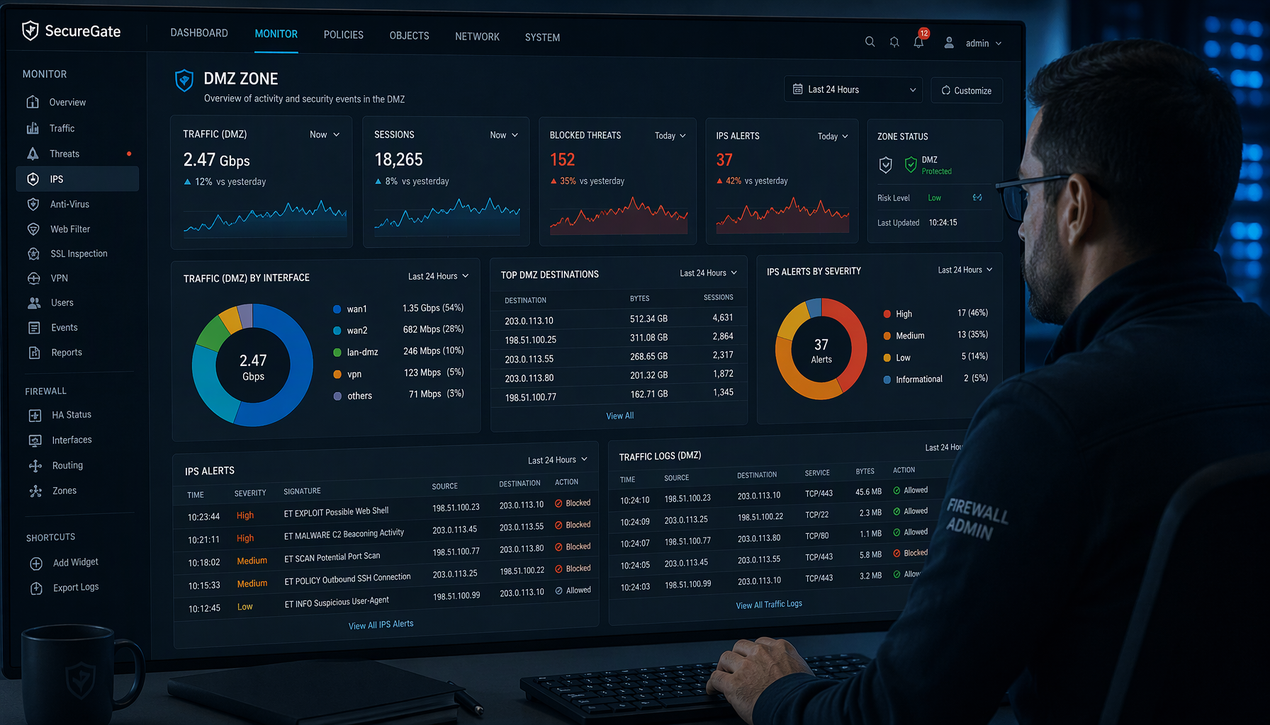
DMZ بدون لایههای امنیتی اضافی فقط یک تفکیک شبکهای ساده است. Sophos امکان اعمال IPS، Web Protection و Application Control روی ترافیک DMZ را فراهم کرده که برای وبسرورها حیاتی است. در Ruleهای WAN-to-DMZ میتوان IPS Policy را در همان Rule فعال کرد تا تلاشهای Exploit در لحظه ورود شناسایی و مسدود شوند.
این لایه اهمیت ویژهای در فاصله بین کشف آسیبپذیری و اعمال Patch دارد؛ IPS میتواند الگوهای Exploit شناختهشده را پیش از رسیدن به سرور متوقف کند. البته اعمال IPS باید هدفمند باشد تا Performance ترافیک اصلی تحت تأثیر قرار نگیرد؛ انتخاب Policy متناسب با نوع سرویس (وب، ایمیل، VPN) بهجای اعمال همه Signatureها، تعادل امنیت و کارایی را حفظ میکند.
DMZ بدون Logging دقیق مثل یک منطقه تاریک در شبکه است. Sophos ثبت لاگ کامل ترافیک DMZ، تلاشهای ناموفق و حملات مسدودشده را فراهم میکند. فعالسازی Logging روی Ruleهای DMZ کمک میکند الگوی حملات شناسایی و رفتار غیرعادی سریعتر دیده شود.
در عمل، لاگهای DMZ باید جداگانه و با اولویت بالاتر بررسی شوند، چون بیشترین تلاشهای نفوذ دقیقاً روی این Zone متمرکز است. برای روش تحلیل عملی، مقاله بررسی لاگهای امنیتی در فایروال سوفوس و تشخیص تهدیدات احتمالی چارچوب کاملی برای شناسایی الگوهای مشکوک ارائه میدهد. داشتن دید کافی روی DMZ، زمان تشخیص Incident را بهشدت کاهش میدهد.
در بسیاری از سناریوها سرویسهای DMZ نیاز به ارتباط با Backend داخلی دارند؛ مثلاً وبسرور با Database یا Mail Gateway با Mail Server داخلی. این ارتباط باید کاملاً کنترلشده، یکطرفه و محدود باشد. در Sophos، Ruleها دقیقاً بر اساس Source، Destination و Service تعریف میشوند؛ مثلاً فقط Web Server DMZ (10.0.10.5) به SQL Server (10.0.1.20) روی TCP/1433.
اصل کلیدی این است که DMZ هرگز نباید آغازکننده دسترسی گسترده به LAN باشد. اگر ممکن است، ارتباطها بهصورت Push از سمت LAN طراحی شوند، نه برعکس. این الگو در کاهش ریسک حرکت جانبی مهاجم که به DMZ نفوذ کرده، بسیار مؤثر است.
شایعترین اشتباه، اعتماد بیشازحد به DMZ است. DMZ منطقه امن نیست، بلکه منطقه کنترلشده است و باید چنین فرض شود. اشتباه بعدی، استفاده از Ruleهای کلی برای راحتی کار است؛ این راحتی کوتاهمدت هزینه امنیتی بلندمدت دارد.
سایر خطاهای متداول عبارتاند از:
آخرین مورد اهمیت ویژه دارد: DMZ امن فقط با طراحی ساخته نمیشود، بلکه به نگهداری مداوم نیاز دارد. فریمور قدیمی فایروال با آسیبپذیریهای شناختهشده، تمام دقت Rule نویسی را بیاثر میکند.
بعد از پیادهسازی، تست قبل از Go-Live ضروری است. حداقلهای این مرحله عبارتاند از:
Sophos ابزارهای مانیتورینگ برای دنبال کردن این تستها ارائه میدهد، اما تفسیر نتایج و کشف Ruleهای اشتباه یا دسترسیهای ناخواسته، به نگاه تحلیلی تیم فنی وابسته است.
حتی در معماریهای Hybrid، DMZ همچنان معنا دارد. چه سرویس در دیتاسنتر داخلی باشد و چه در Cloud، نقطه انتشار آن باید در یک Zone کنترلشده قرار گیرد. Sophos با پشتیبانی از سناریوهای اتصال به Azure و AWS امکان گسترش مفهوم DMZ به محیط Cloud را فراهم میکند؛ در این حالت نیز همان اصول جداسازی Zone و کنترل صریح ترافیک اعمال میشود.
طراحی DMZ با فایروال سوفوس نتیجه یک تصمیم ساده نیست، بلکه حاصل طراحی لایهبهلایه شبکه، Rule نویسی حداقلی و دقیق، استفاده صحیح از DNAT، اعمال IPS و Web Protection روی ترافیک ورودی و Logging پیوسته است. نقطه قوت Sophos در این است که NAT را از تصمیم عبور ترافیک جدا میکند و DMZ را بهعنوان یک Zone مستقل با اعتماد پایین مدیریت میکند؛ در نتیجه هیچ ارتباطی بدون اجازه صریح ادمین برقرار نمیشود.
اگر این معماری درست پیاده شود، حتی در صورت نفوذ به یک سرور در DMZ، حرکت مهاجم به سمت شبکه داخلی بسیار دشوار و قابلشناسایی خواهد بود و DMZ به یکی از مؤثرترین لایههای کاهش ریسک در انتشار سرویسهای اینترنتی تبدیل میشود.