آپگرید فریم ور فایروال سوفوس یک عملیات حساس است، چون این دستگاه در مسیر تمام ترافیک شبکه قرار دارد و کوچکترین خطا میتواند اینترنت، تونلهای VPN و سرویسهای حیاتی را قطع کند. فرآیند درست عبارت است از: تشخیص نوع Upgrade (Major یا Minor)، مطالعه دقیق Release Note، بررسی سازگاری نسخه جدید با Featureهای فعال مانند IPS و VPN، تهیه Backup کامل و تستشده، بررسی سلامت سیستم، انتخاب زمان کمریسک و اجرای مرحلهای در محیطهای HA. با این آمادهسازی، ارتقای فریم ور Sophos Firewall با حداقل Downtime یا کاملاً بدون اختلال انجام میشود.
برای انتخاب مدل مناسب یا شروع کار، راهنمای فایروال سوفوس و مقاله آموزش نصب و راهاندازی اولیه فایروال سوفوس XGS را از دست ندهید.
Upgrade فریمور در Sophos Firewall صرفاً بهروزرسانی یک سیستمعامل ساده نیست؛ بلکه تغییر همزمان چندین لایه حیاتی شبکه است که همگی مستقیماً در مسیر ترافیک قرار دارند. Sophos Firewall در عمل ترکیبی از فایروال، روتر، سیستم تشخیص و جلوگیری از نفوذ، گیتوی VPN، فیلتر وب و سامانه احراز هویت است. هر تغییر در فریمور میتواند رفتار هرکدام از این اجزا را تحت تأثیر قرار دهد و همین وابستگی چندلایه، عملیات Upgrade را حساس میکند.
یکی از دلایل اصلی این حساسیت، تغییر در موتورهای داخلی Sophos است. در بسیاری از نسخهها، موتور IPS، Web Filtering یا VPN بهروزرسانی میشود. این تغییرات ممکن است نحوه پردازش ترافیک، تطبیق Ruleها یا حتی ترتیب اعمال Policyها را تغییر دهد. اتفاق رایج بعد از Upgrade این است که Ruleها همچنان وجود دارند اما رفتار آنها متفاوت شده و همین تفاوت کوچک باعث اختلال سرویس میشود. درک مفهوم سیستم تشخیص نفوذ (IDS) کمک میکند بدانید چرا تغییر موتور IPS میتواند روی ترافیک عبوری اثر بگذارد.
دلیل مهم دیگر، وابستگی Sophos به سرویسهای محیط است. فایروال معمولاً به Active Directory، سرورهای RADIUS، LDAP، لینکهای WAN چندگانه و تونلهای VPN متصل است. Upgrade فریمور میتواند ماژولهای ارتباطی این سرویسها را تغییر دهد. اگر این تغییرات از قبل بررسی نشده باشند، نتیجه آن قطع احراز هویت کاربران، از کار افتادن اتصالات VPN یا اختلال در ارتباط با شعب خواهد بود.
حساسیت زمانی بیشتر میشود که فایروال نقش مرکزی در معماری شبکه داشته باشد. در بسیاری از سازمانها، تمام اینترنت، ارتباط Cloud، دسترسی کاربران Remote و حتی ترافیک بین VLANها از Sophos عبور میکند. در چنین محیطی، هر دقیقه اختلال میتواند دهها سرویس را همزمان درگیر کند. حتی Upgradeهایی که از نظر فنی موفق بودهاند، بهدلیل نبود برنامهریزی زمانی مناسب، از دید کسبوکار یک Incident تلقی شدهاند.
نکته آخر، تغییرات پنهان یا Behavioral Change در نسخههای جدید است. برخی تغییرات در لاجیک پردازش Sessionها، NAT یا Time-outها رخ میدهد که در ظاهر سیستم دیده نمیشوند و فقط در سناریوهای واقعی خود را نشان میدهند. دقیقاً همینجاست که Upgrade بدون تست و بررسی، میتواند شبکهای پایدار را به محیطی غیرقابلپیشبینی تبدیل کند.
اولین تصمیم فنی قبل از هر Upgrade، تشخیص این است که با یک Minor سروکار دارید یا Major. این تشخیص ساده به نظر میرسد، اما در عمل تفاوت بین یک Upgrade کمریسک و یک Incident جدی را رقم میزند. بسیاری از اختلالهای بعد از Upgrade ناشی از این است که Upgrade Major با همان ذهنیت Upgrade Minor انجام شده است.
Upgradeهای Minor معمولاً شامل Patchهای امنیتی، رفع باگها و بهبودهای جزئی عملکردی هستند. ساختار کلی سیستم تغییر نمیکند و Featureها رفتار قبلی را حفظ میکنند. اگر محیط پایدار باشد و Backup معتبری وجود داشته باشد، این نوع Upgradeها معمولاً با ریسک پایین و Downtime کوتاه انجام میشوند. با این حال، حتی در Minor هم نباید فرض کرد همهچیز بدون تغییر میماند؛ بهخصوص در محیطهایی که Featureهای پیشرفتهای مانند IPS، VPN یا SSL Inspection فعال هستند.
در مقابل، Upgradeهای Major بهمعنای تغییر نسخه اصلی محصول هستند و معمولاً شامل تغییرات معماری، اضافه یا حذف Featureها و تغییر رفتار برخی ماژولها میشوند. Sophos ممکن است موتور IPS را بازنویسی کند، ساختار Policyها را بهینهسازی کند یا نحوه مدیریت VPN و Authentication را تغییر دهد. بیشترین اختلالها دقیقاً بعد از Upgradeهای Major رخ میدهند؛ نه بهدلیل باگ، بلکه بهخاطر تغییر رفتار سیستم نسبت به نسخه قبلی.
یکی از نشانههای Upgrade Major، تغییر در پیشنیازها یا محدودیتهای نسخه جدید است. مثلاً ممکن است یک الگوریتم رمزنگاری Deprecated شده باشد یا یک Feature قدیمی دیگر پشتیبانی نشود. اگر این موارد از قبل شناسایی نشوند، Upgrade میتواند سرویسهایی را که به آن Feature وابستهاند، ناگهان قطع کند. به همین دلیل، Upgrade Major بدون مطالعه دقیق Release Note عملاً یک ریسک غیرقابلقبول است.
شناخت نوع Upgrade روی برنامهریزی زمانی و سناریوی Rollback هم اثر مستقیم دارد. Minor معمولاً در یک بازه کوتاه و با Plan B ساده انجام میشود، اما Major نیازمند زمان بیشتر، تست گستردهتر و حتی اجرای آزمایشی در محیط Test است. در رویکرد حرفهای، Upgrade Major هرگز اولین بار روی محیط Production انجام نمیشود.
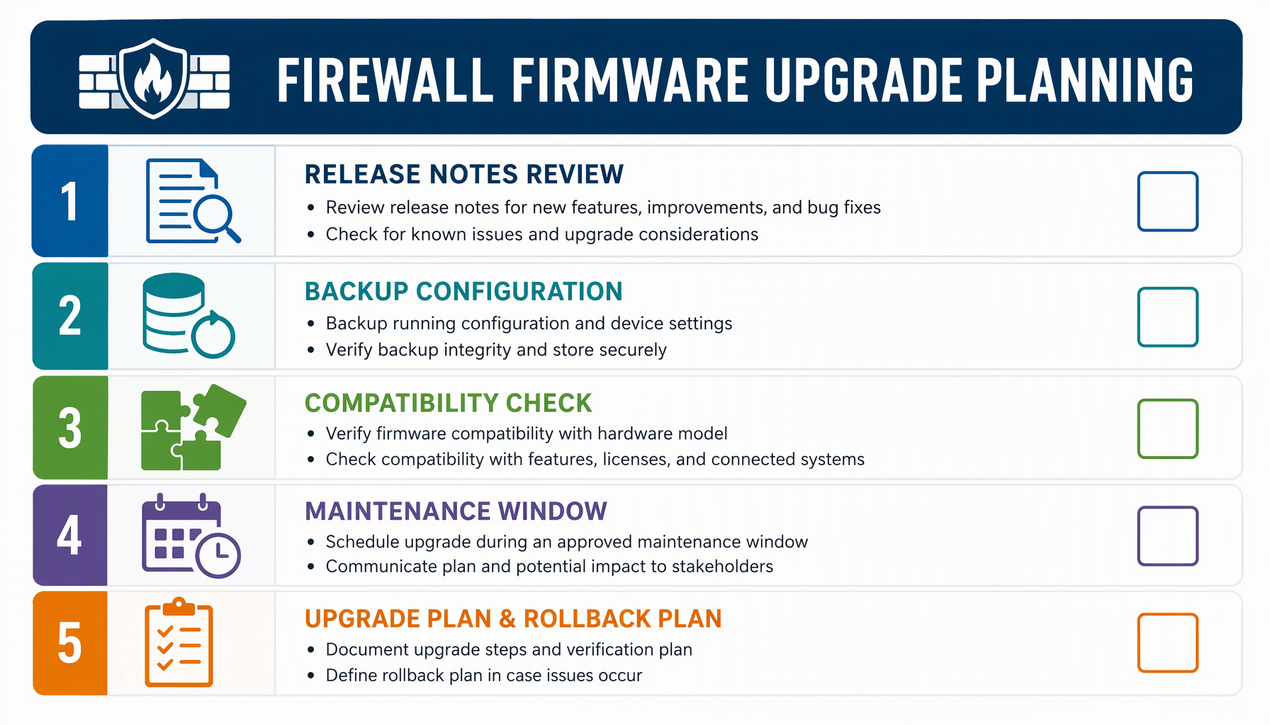
Release Note مهمترین و در عین حال نادیدهگرفتهشدهترین بخش فرآیند Upgrade است. بسیاری از تیمها Upgrade را صرفاً یک بهروزرسانی فنی میبینند، در حالی که Release Note در واقع نقشه تغییرات رفتاری فایروال است. در Sophos، این سند فقط لیست Featureهای جدید نیست؛ بلکه شامل اطلاعات حیاتی درباره تغییرات داخلی، محدودیتها و ریسکهای نسخه جدید است. از منظر مفهومی، هر نسخه فریمور مجموعهای از Patchها است که رفتار برنامه را تغییر میدهند و شناخت دقیق این تغییرات پیششرط تصمیمگیری درست است.
بسیاری از تغییرات Sophos «رفتاری» هستند، نه ظاهری. ممکن است بعد از Upgrade همه Ruleها، VPNها و Policyها سر جای خود باشند، اما رفتار آنها تغییر کرده باشد. این تغییرات معمولاً در بخشهای Known Issues، Behavior Change یا Deprecated Features توضیح داده میشوند. موارد مکرر گزارششده این است که یک VPN یا Rule بعد از Upgrade کار نکرده، در حالی که دلیل آن دقیقاً در Release Note ذکر شده بوده است.
Release Note همچنین مشخص میکند کدام Featureها حذف شدهاند یا دیگر توصیه نمیشوند. برخی الگوریتمهای رمزنگاری، روشهای قدیمی Authentication یا تنظیمات Legacy ممکن است Deprecated شده باشند. اگر سازمان همچنان به آنها وابسته باشد و قبل از Upgrade این وابستگی شناسایی نشود، نتیجه قطع سرویس خواهد بود؛ موضوعی که در Upgradeهای Major بسیار رایج است.
بخش Known Issues معمولاً بهاشتباه نادیده گرفته میشود، در حالی که دقیقاً همانجاست که Sophos محدودیتها و Bugهای شناختهشده نسخه جدید را اعلام میکند. اگر یکی از این Issueها با سناریوی شبکه شما همپوشانی داشته باشد، Upgrade بدون برنامهریزی شما را دقیقاً با همان مشکل مواجه میکند. در رویکرد حرفهای، Release Note نهتنها خوانده میشود، بلکه با تنظیمات فعلی فایروال تطبیق داده میشود.
نکته آخر، مسیر Upgrade است. گاهی Sophos توصیه میکند Upgrade از یک نسخه خاص انجام شود یا ابتدا یک نسخه میانی نصب شود. نادیده گرفتن این توصیهها میتواند باعث Fail شدن Upgrade یا بروز رفتارهای غیرمنتظره شود. این موارد معمولاً فقط در Release Note ذکر میشوند و در رابط گرافیکی هشدار واضحی ندارند.
یکی از مراحل حیاتی قبل از آپگرید فریم ور فایروال سوفوس، بررسی سازگاری نسخه جدید با Featureهایی است که هماکنون بهصورت فعال در شبکه استفاده میشوند. بسیاری از Upgradeهایی که از نظر فنی «موفق» بودهاند، بلافاصله بعد از راهاندازی مجدد دچار اختلال شدهاند؛ نه بهخاطر باگ، بلکه بهدلیل ناسازگاری بین نسخه جدید و Featureهای فعال. این مرحله جایی است که نگاه مهندسی از اجرای مکانیکی Upgrade جدا میشود.
در Sophos Firewall، Featureها عمیقاً در هم تنیدهاند. IPS، VPN، SSL Inspection، Web Filtering، Authentication با Active Directory یا RADIUS، High Availability و حتی Routing و NAT همگی به موتورهای داخلی وابستهاند. Upgrade فریمور ممکن است یکی از این موتورها را تغییر دهد. اگر این تغییر با نحوه استفاده فعلی شما همراستا نباشد، نتیجه میتواند قطع سرویس باشد؛ حتی اگر تنظیمات ظاهراً بدون تغییر باقی مانده باشند.
اولین گام، تهیه یک لیست دقیق از Featureهای فعال است. باید مشخص شود کدام ماژولها واقعاً در حال استفاده هستند، نه فقط نصب شدهاند. برای مثال، داشتن تعریف IPS Policy با فعال بودن آن روی Ruleهای حساس، با حالتی که IPS صرفاً نصب است اما عملاً اعمال نمیشود، تفاوت زیادی دارد. موارد مکرر نشان میدهد تیم فنی تصور میکرد یک Feature غیرفعال است، در حالی که روی یک Rule حیاتی اعمال بوده و بعد از Upgrade دچار مشکل شده است.
گام بعدی، بررسی تغییرات نسخه جدید روی هر Feature بهصورت جداگانه است. برخی نسخهها تغییرات مشخصی در VPN دارند، بهویژه در الگوریتمهای رمزنگاری یا نحوه Negotiation. برخی دیگر موتور IPS یا Web Filtering را بهروزرسانی میکنند. این تغییرات در Release Note ذکر شدهاند، اما فقط زمانی معنا پیدا میکنند که با Featureهای فعال شما تطبیق داده شوند. Upgrade بدون این تطبیق یعنی پذیرش یک ریسک ناشناخته. اگر فایروال شما بار پردازشی بالایی دارد، پیشنهاد میکنیم پیش از هر تغییری مقاله کاهش Load فایروال سوفوس بدون افت امنیت را مطالعه کنید تا Upgrade روی سیستمی با فشار بالا انجام نشود.
در محیطهای HA، بررسی Compatibility اهمیت دوچندان دارد. اگر نسخه جدید رفتار Synchronization یا Failover را تغییر دهد، ممکن است بعد از Upgrade نودها بهدرستی Sync نشوند یا Failover مطابق انتظار عمل نکند. Featureهای HA، VPN و Authentication همیشه در اولویت بررسی قرار میگیرند، چون بیشترین تأثیر را بر دسترسپذیری شبکه دارند.
نکتهای که اغلب نادیده گرفته میشود، Dependency بین Featureهاست. مثلاً SSL Inspection میتواند روی IPS، Web Filtering و حتی Performance تأثیر بگذارد. اگر نسخه جدید تغییراتی در SSL Engine داشته باشد، اثر آن فقط محدود به SSL Inspection نخواهد بود. بررسی Compatibility یعنی دیدن این وابستگیها بهصورت یک زنجیره، نه بررسی جداگانه هر Feature.
Backup گرفتن قبل از Upgrade یک توصیه نیست؛ یک الزام است. Backup باید شامل تنظیمات کامل فایروال باشد و در محلی امن خارج از خود دستگاه نگهداری شود. نکته کلیدی این است که Backupی که قبل از Upgrade تست نشده، در زمان بحران ارزش چندانی ندارد. بهترین روش این است که فایل Backup روی یک دستگاه Sophos دیگر یا حداقل در محیط آزمایشی Restore و بررسی شود تا از سالم بودن و کامل بودن آن اطمینان حاصل کنید.
Upgrade روی سیستمی که از قبل مشکل دارد، ریسک بسیار بالایی دارد. قبل از شروع کار باید وضعیت CPU، RAM، Disk، Logها و Errorهای سیستم بررسی شود. همچنین باید اطمینان حاصل کنید که فایروال در وضعیت Stable قرار دارد و هیچ Error تکرارشونده یا Resource Constraint فعالی وجود ندارد. Upgrade روی سیستمی که از قبل کمبود منابع داشته، در موارد واقعی باعث Fail شدن Upgrade یا حتی Boot نشدن دستگاه شده است.
زمان Upgrade باید بر اساس کمریسکترین بازه کاری انتخاب شود. حتی اگر Upgrade طبق برنامه بدون اختلال انجام شود، همیشه احتمال بروز مشکل وجود دارد. انتخاب زمان مناسب به تیم فنی فرصت میدهد در صورت نیاز سریع واکنش نشان دهد و در ساعات غیرکاری، هزینه خطای احتمالی بسیار پایینتر است. Upgrade در ساعات اوج کاری یکی از اشتباهات کلاسیک در پروژههای واقعی است.
در سناریوهای High Availability، Upgrade باید بهصورت مرحلهای انجام شود. روش درست این است که ابتدا نود Passive ارتقا یابد، سپس یک Failover کنترلشده انجام شود و نود جدیدِ ارتقایافته نقش Active را بگیرد، و در نهایت نود دوم ارتقا یابد. این روش Downtime را به حداقل میرساند. Upgrade همزمان هر دو نود HA یکی از پرریسکترین تصمیمهای ممکن است و باید بهطور کامل از آن اجتناب شود، چون در صورت بروز مشکل، هیچ نود سالمی برای تحویل ترافیک باقی نمیماند.
قبل از Upgrade باید انتظار قطع موقت Sessionها، بهخصوص VPNها را داشت. کاربران Remote، شعب و تیمهای وابسته باید از قبل مطلع شوند تا برنامهریزی خود را انجام دهند. در رویکرد حرفهای، لیست VPNها و مسیرهای حیاتی قبل از Upgrade مستند میشود تا در صورت بروز مشکل، اولویت بازیابی از قبل مشخص باشد و زمان از دست نرود. اگر بهدنبال انتخاب تجهیزات متناسب با این سناریوها هستید، راهنمای خرید بهترین مدل فایروال سوفوس معیارهای انتخاب بر اساس اندازه شبکه را توضیح میدهد.
در زمان Upgrade، مانیتورینگ فرآیند بسیار مهم است. Sophos در حین کار، وضعیت Upgrade را در رابط کاربری نمایش میدهد و در این مرحله نباید هیچ اقدام اضافی انجام شود. قطع برق، ریست ناخواسته یا بستن Session مدیریتی میتواند Upgrade را خراب کند و دستگاه را در وضعیت نیمهارتقایافته رها کند. مهمترین اصل در این مرحله صبر و عدم دخالت است؛ حتی اگر فرآیند بیش از حد انتظار طولانی به نظر برسد، باید اجازه دهید مراحل بهصورت کامل پایان یابند.
بعد از Upgrade، کار تمام نشده است. باید تمام سرویسهای حیاتی تست شوند: اینترنت، VPN، دسترسی کاربران، سرویسهای داخلی، Authentication و Logها. برخی مشکلات فقط بعد از چند دقیقه یا با اولین Session جدید ظاهر میشوند، بنابراین یک بازه مشاهدهای بعد از Upgrade ضروری است. داشتن یک Checklist مکتوب برای تست بعد از Upgrade، تفاوت بین یک Upgrade حرفهای و یک Upgrade ناقص است.
Upgrade بدون Plan B یک ریسک غیرقابلقبول است. باید از قبل مشخص باشد که اگر Upgrade با مشکل جدی مواجه شد، چگونه، با چه ابزاری و در چه بازه زمانی Rollback انجام میشود. داشتن Backup سالم و تستشده، دسترسی فیزیکی یا کنسولی به دستگاه و مستندات گامبهگام، بخش حیاتی این برنامه هستند. سازمانهایی که Plan B مشخصی داشتهاند، حتی در صورت بروز مشکل، Downtime بسیار کوتاهتری تجربه کردهاند، چون وقت برای تصمیمگیری از دست نرفته است.
رایجترین اشتباهات عبارتاند از: Upgrade بدون Backup، نادیده گرفتن Release Note، اجرای Upgrade در ساعات کاری، تست نکردن VPNها بعد از Upgrade و ارتقا روی سیستمی که از قبل ناپایدار است. نکته مهم این است که این اشتباهات معمولاً نه از کمبود دانش، بلکه از عجله و فشار زمانی ناشی میشوند. یک برنامه زمانبندی واقعبینانه با ذخیره بازههای رزرو، بیشترین این خطاها را از ابتدا حذف میکند.
در تکنود، Upgrade همیشه با یک ریاستارت و قطعی کوتاه همراه است. با این حال، در محیطهای HA و با روش ارتقای مرحلهای (ابتدا نود Passive، سپس Failover کنترلشده)، میتوان Downtime را به حداقل ممکن کاهش داد و از دید کاربران عملاً بدون اختلال انجام داد.
Minor شامل Patchهای امنیتی و رفع باگ با ساختار ثابت است و ریسک پایینی دارد. Major یعنی تغییر نسخه اصلی با تغییرات معماری، حذف یا اضافه شدن Featureها و تغییر رفتار ماژولها؛ این نوع نیازمند مطالعه کامل Release Note، تست بیشتر و در ایدئالترین حالت اجرای آزمایشی در محیط Test است.
کمریسکترین بازه، ساعاتی است که ترافیک شبکه در پایینترین سطح خود است، معمولاً شبها یا آخر هفته، و در بازهای که تیم فنی امکان واکنش سریع دارد. قبل از Upgrade باید کاربران وابسته به VPN از قبل مطلع شوند.
اگر Plan B از قبل آماده باشد، طبق همان برنامه Rollback انجام میشود: بازیابی Backup سالم، دسترسی کنسولی به دستگاه و اجرای مراحل مستندشده. هدف این است که زمان تصمیمگیری در لحظه بحران به حداقل برسد و سرویس در کوتاهترین زمان بازگردد.
آپگرید فریم ور فایروال سوفوس یک فرآیند است، نه یک کلیک؛ فرآیندی شامل تحلیل، آمادهسازی، اجرا و بازبینی. تشخیص نوع Upgrade، مطالعه Release Note، بررسی سازگاری Featureها، Backup تستشده، ارزیابی سلامت سیستم و اجرای مرحلهای در محیطهای HA، اجزای جداییناپذیر یک Upgrade موفق هستند. Sophos ابزارهای لازم را فراهم کرده، اما نتیجه نهایی به نحوه استفاده از این ابزارها بستگی دارد. نگاه مهندسی یعنی Upgrade را بخشی از استراتژی پایداری شبکه ببینیم، نه یک کار دورهای اجباری. اگر با محیطهای پیچیده HA یا چند برند مختلف سروکار دارید، مقاله نحوه Upgrade نرمافزار F5 بدون Downtime سرویس نیز دید مقایسهای مفیدی برای برنامهریزی ارتقا در کل زیرساخت امنیتی ارائه میدهد.