Policy مبتنی بر کاربر در سوفوس یعنی فایروال بهجای آدرس IP، بر اساس هویت واقعی کاربر تصمیمگیری میکند. برای پیادهسازی آن باید ابتدا منبع هویت (Active Directory، LDAP، RADIUS یا Captive Portal) را تعریف کنید، کاربران را در گروههای معنادار سازمانی قرار دهید و سپس در Ruleهای فایروال بهجای آدرس شبکه، آن گروهها یا کاربران مشخص را بهعنوان Source انتخاب کنید. پیشنیاز اصلی این کار، احراز هویت موفق کاربران از طریق روشهایی مانند STAS، VPN یا Captive Portal در فایروال سوفوس است؛ بدون شناسایی هویت، هیچ User-Based Policy اعمال نمیشود. در ادامه مراحل عملی، نکات طراحی و اشتباهات رایج این مسیر را بررسی میکنیم.
در مدل سنتی، فایروال فرض میکند هر IP یا Subnet نماینده یک کاربر یا نقش مشخص است. این فرض در شبکههای ساده و ایستا جواب میدهد، اما در محیطهای امروزی تقریباً همیشه نقض میشود. کاربران با لپتاپ بین VLANها جابهجا میشوند، همزمان از Wi-Fi، LAN و VPN استفاده میکنند و IP آنها ممکن است در طول روز چند بار تغییر کند. نتیجه این عدم ثبات، Ruleهایی هستند که یا بهدرستی اعمال نمیشوند یا برای پوشش همه سناریوها بیشازحد باز تعریف شدهاند.
Policy مبتنی بر کاربر این وابستگی شکننده به IP را حذف میکند. فایروال ابتدا تشخیص میدهد ترافیک متعلق به چه کسی است، سپس بر اساس گروه یا نقش آن کاربر تصمیم میگیرد. در نتیجه دسترسی کاربر ثابت میماند؛ حتی اگر دستگاه، IP یا محل اتصال او تغییر کند. این ثبات مهمترین مزیت عملی این رویکرد محسوب میشود.
تفاوت دیگر در همراستایی با ساختار سازمانی است. در مدل IP-based، هر تغییر سازمانی به معنای بازنویسی بخشی از Ruleهاست؛ اما وقتی Policy بر اساس گروه تعریف شده باشد، جابهجایی یک نفر بین واحدها فقط با تغییر عضویت او در گروه انجام میشود و Policy بهصورت خودکار بهروزرسانی میگردد. این موضوع هم خطای انسانی را کاهش میدهد و هم هزینه عملیاتی مدیریت فایروال را پایین میآورد.
از منظر مفهومی، این رویکرد شکل سازمانیافتهای از Access Control List است؛ با این تفاوت که Subject هر قاعده دیگر یک آدرس شبکه، بلکه هویت یا نقش یک کاربر است. همین جابهجایی از «کجا» به «کی» امکان اجرای واقعی اصل حداقل دسترسی را فراهم میکند: هر کاربر فقط به آنچه نقش او نیاز دارد دسترسی دارد، نه بیشتر.
در Sophos Firewall، هویت کاربر یک قابلیت جانبی نیست بلکه یکی از ستونهای تصمیمگیری امنیتی است. هویت مستقیماً وارد منطق Firewall Rule، Web Policy، Application Control، IPS و حتی Logging میشود. وقتی کاربری احراز هویت میکند، این هویت فقط برای اجازه عبور ترافیک استفاده نمیشود؛ به همه لایههای کنترلی منتقل میگردد و رفتار همان کاربر در تمام لایهها بهصورت یکپارچه کنترل میشود.
نکته مهم معماری Sophos این است که Identity به یک روش احراز هویت خاص محدود نمیشود. فایروال میتواند همزمان از Active Directory، LDAP، RADIUS، احراز هویت VPN و Captive Portal استفاده کند و همه این منابع را به یک مدل هویتی واحد تبدیل کند. از دید فایروال اهمیتی ندارد که کاربر از شبکه داخلی، از طریق VPN یا از شبکه مهمان متصل شده است؛ تا وقتی هویت مشخص باشد، Policy مربوط به همان هویت اعمال میشود.
این معماری رویکرد طراحی Ruleها را هم تغییر میدهد. بهجای Ruleهای طولانی و وابسته به Subnet و VLAN، Ruleهایی نوشته میشوند که با نقشهای سازمانی همراستا هستند. وقتی Rule Base بر اساس گروههایی مانند IT، Finance یا Management نوشته شود، خواندن، تحلیل و ممیزی آن بسیار سادهتر از فهرست بلندی از آدرسهای شبکه است.
بدون شناسایی دقیق هویت، هیچ User-Based Policy عملیاتی نمیشود. Sophos چند روش شناسایی ارائه میدهد که انتخاب درست بین آنها مستقیماً روی دقت Policy، تجربه کاربری و پایداری سیستم اثر میگذارد.
رایجترین روش در شبکههای سازمانی، اتصال فایروال به Active Directory و استفاده از مکانیزم STAS (Sophos Transparent Authentication Suite) است. در این مدل، فایروال با دریافت اطلاعات Login کاربران از Domain Controller، هویت آنها را بهصورت شفاف به IP دستگاه نسبت میدهد. کاربر نیازی به Login مجدد روی فایروال ندارد و با همان هویت Domain خود شناخته میشود. جزئیات کامل این پیادهسازی را در مقاله یکپارچهسازی فایروال سوفوس با Active Directory برای User-Based Policy بررسی کردهایم.
کاربران Remote هنگام برقراری اتصال VPN اطلاعات هویتی خود را ارائه میدهند و فایروال پس از تأیید، هویت را به ترافیک عبوری نسبت میدهد. مزیت این روش آن است که کاربر دور دقیقاً مانند یک کاربر داخلی دیده میشود و همان Policyهای مبتنی بر نقش روی او اعمال میگردد. اگر با مفهوم کلی VPN و سازوکار تونلزنی آن آشنا نیستید، مرور این مرور فنی روی شبکه خصوصی مجازی کمک میکند بفهمید چرا هویت کاربران VPN در این سناریو اهمیت دارد.
در سناریوهای Wi-Fi، شبکه مهمان یا BYOD که دستگاهها عضو Domain نیستند، کاربر هنگام اولین دسترسی به اینترنت به صفحه احراز هویت هدایت میشود و پس از Login، هویت او برای مدت مشخصی معتبر میماند. اگر میخواهید این سناریو را مرحلهبهمرحله اجرا کنید، مقاله پیادهسازی Captive Portal در فایروال سوفوس برای کنترل دسترسی کاربران مهمان راهنمای کاملی است. این روش به اندازه STAS شفاف نیست، اما در محیطهای بدون عضویت در Domain گزینهای عملی و کاربردی محسوب میشود.
سازمانهایی که ساختار هویتیشان بر پایه AD نیست یا از سیستمهای هویتی خاص استفاده میکنند، میتوانند از RADIUS یا LDAP بهره بگیرند. RADIUS یک پروتکل استاندارد AAA برای احراز هویت، مجازسازی و ثبت وقایع است و در بسیاری از زیرساختهای سازمانی بهعنوان پشتیبان احراز هویت 802.1X به کار میرود؛ توضیح فنی آن را میتوانید در مقاله مرجع پروتکل RADIUS بخوانید. پشتیبانی همزمان Sophos از این منابع مختلف باعث میشود حتی محیطهای غیرمرسوم هم قابل پوشش باشند.
نکته کلیدی: این روشها میتوانند همزمان به کار روند؛ مثلاً کاربران داخلی با STAS، کاربران VPN با احراز هویت VPN و مهمانها با Captive Portal شناسایی شوند. همه این کاربران در نهایت به یک مدل هویتی واحد تبدیل و Policyها بر اساس گروه اعمال میشوند.
پیش از شروع پیکربندی، این موارد را بررسی کنید:
در رابط وب فایروال به بخش Configure و سپس Authentication وارد شوید و در بخش Services منبع هویت مورد نظر را اضافه کنید. برای Active Directory، نام سرور، پورت (معمولاً 636 برای LDAPS یا 389 برای LDAP)، و اطلاعات اتصال را وارد کنید و با دکمه Test connection صحت اتصال را بررسی کنید. برای RADIUS، آدرس سرور و Shared Secret را مشخص کنید. پس از افزودن هر منبع، حتماً تست اتصال را با یک حساب واقعی انجام دهید؛ اتصال موفق به سرور بهمعنای صحت اطلاعات اتصال است، نه لزوماً صحت نگاشت گروهها.
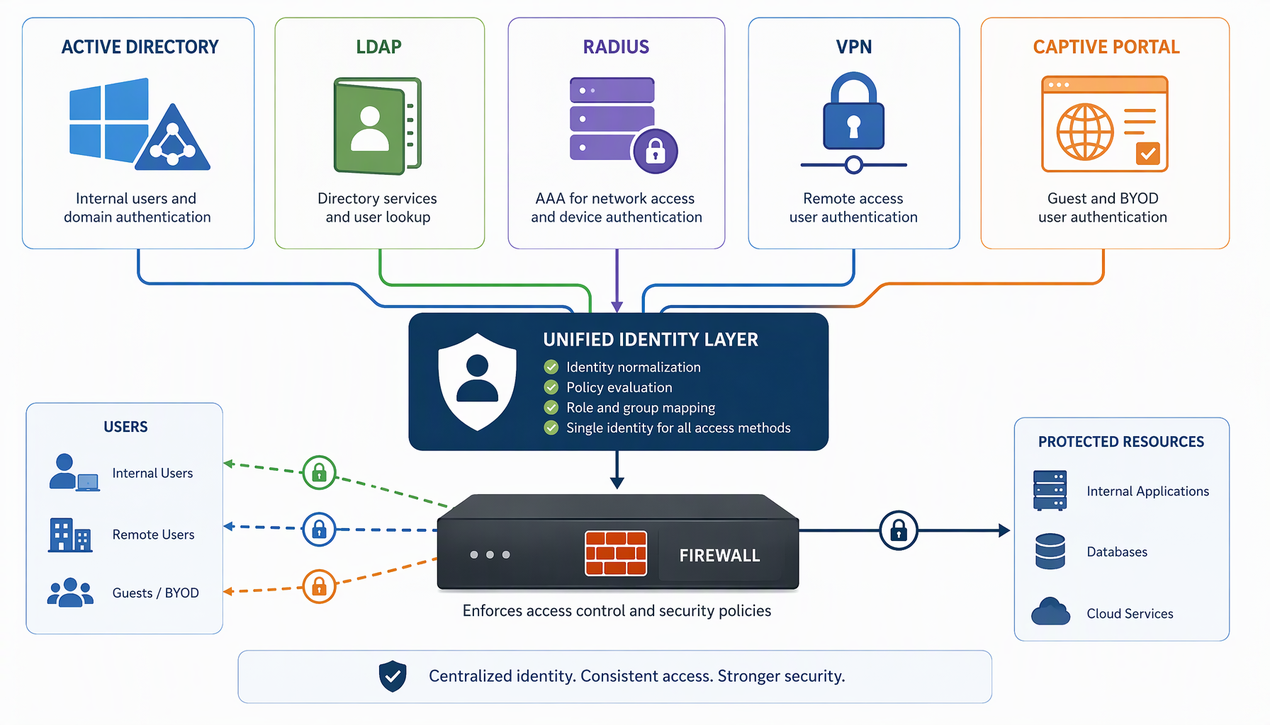
Policy مبتنی بر کاربر زمانی ارزش واقعی ایجاد میکند که بر اساس نقش طراحی شود، نه افراد. بهجای نوشتن Rule برای تکتک کاربران، گروههای معناداری مانند IT، Finance، HR یا Management تعریف کنید و Policy را روی این گروهها اعمال کنید. اگر منبع هویت Active Directory است، میتوانید مستقیماً از گروههای AD استفاده کنید؛ در غیر این صورت در بخش Authentication فایروال گروههای محلی بسازید و کاربران را به آنها اضافه کنید.
در طراحی گروهها تعادل مهم است: گروههای بیشازحد کلی کنترل را بیاثر میکنند و گروههای بیشازحد جزئی، Rule Base را دوباره پیچیده خواهند کرد. یک قاعده سرانگشتی خوب این است که برای هر گروه بتوانید در یک جمله توضیح دهید «چرا اعضای این گروه به سرویسهای X نیاز دارند». اگر چنین جملهای وجود ندارد، گروه شما بیش از حد دلخواه است.
مسیر پیکربندی در رابط وب: Rules and Policies > Firewall rules و سپس Add firewall rule > New firewall rule. در فیلد Source، بهجای انتخاب Network یا Zone، گزینه User را انتخاب کنید و گروه یا کاربر مورد نظر را مشخص کنید. بقیه فیلدها (Destination، Service، Action) مطابق هر Firewall Rule معمولی پر میشوند.
ترتیب Ruleها اهمیت دارد. Policyهای مبتنی بر کاربر را در بالای Rule Base و پیش از Ruleهای عمومی مبتنی بر Zone یا Network قرار دهید تا منطق اعمال آنها شفاف بماند و Rule عمومیتر، Policy خاصتر را نپوشاند. پس از ذخیره، رفتار Rule را با یک حساب تست در بازه کمریسک بررسی کنید و پیش از اعمال گسترده، لاگها را کنترل کنید تا مطمئن شوید هویت کاربر بهدرستی به ترافیک نسبت داده شده است.
برای بررسی وضعیت هویت کاربران، میتوانید از CLI فایروال هم استفاده کنید. دستور زیر فهرست کاربران شناختهشده فعلی را نشان میدهد و برای تشخیص اینکه آیا STAS یا Captive Portal هویت را ثبت کردهاند یا نه مفید است (برای مطالعه دستورات بیشتر، مقاله آموزش استفاده از CLI در فایروال سوفوس را ببینید):
خروجی این دستور فقط وضعیت فعلی جلسات را نمایش میدهد و تغییری در پیکربندی ایجاد نمیکند؛ بنابراین برای عیبیابی در محیط عملیاتی امن است.
مزیت مهم Sophos این است که Policy مبتنی بر کاربر به Allow/Deny ساده محدود نمیشود. در همان Firewall Rule میتوانید Web Policy و Application Control Policy مشخص کنید تا دسترسی گروهی از کاربران به اینترنت باز باشد، اما استفاده از Applicationهای خاص یا Categoryهای پرریسک وب برایشان محدود شود. به عنوان مثال، گروه Finance به سرویسهای بانکی دسترسی داشته باشد ولی شبکههای اجتماعی یا Categoryهایی مانند Gambling و Hacking فیلتر شوند.
برای راهنمای کامل تنظیم این لایه، مقاله پیادهسازی Web Filtering و کنترل اینترنت کاربران در فایروال سوفوس مراحل گامبهگام را پوشش میدهد. ترکیب هویت با فیلترینگ محتوا دقیقترین سطح کنترل قابل دسترسی را میسازد؛ چیزی که با Ruleهای IP-based عملاً دستیافتنی نیست، چون IP نماینده قابل اعتمادی برای «چه کسی» نیست.
بُعد دیگری که میتوان اضافه کرد، زمان است. اگر گروهی فقط در ساعات اداری نیاز به یک سرویس دارد، میتوانید Time-based Policy را با User-Based Policy ترکیب کنید؛ مراحل آن در مقاله راهاندازی Time-based Policy در فایروال سوفوس برای محدود کردن دسترسی در ساعات خاص توضیح داده شده است.
در سناریوهای دسترسی از راه دور، Policy مبتنی بر کاربر اهمیت دوچندان پیدا میکند. در Sophos، کاربران VPN پس از احراز هویت دقیقاً مانند کاربران داخلی دیده میشوند و همان Policyها روی آنها اعمال میشود. یعنی کاربر Remote فقط به همان سرویسهایی دسترسی دارد که در شبکه داخلی برای نقشش مجاز است، نه بیشتر.
این موضوع در عمل، ریسک رایج «باز شدن کامل شبکه داخلی برای کاربران VPN» را حذف میکند. بهجای Split Tunneling بیقید یا دسترسی کامل به همه Subnetها، دسترسی کاربر دور دقیق، مستند و مبتنی بر نقش باقی میماند. اگر کاربران VPN از RADIUS برای احراز هویت استفاده میکنند، مطمئن شوید نگاشت گروهها به درستی از سرور RADIUS به فایروال منتقل میشود، وگرنه Policy گروهمحور روی آنها اعمال نخواهد شد.
چند اصل ساده اما تعیینکننده برای پیادهسازی موفق:
از نظر عیبیابی هم وقتی مشکل دسترسی پیش میآید، بررسی عضویت کاربر در گروهها معمولاً سریعتر از ردیابی مسیر IP و VLAN است. ابتدا در بخش کاربران فعال بررسی کنید هویت کاربر ثبت شده است، سپس عضویت گروه و در نهایت Rule منطبق را کنترل کنید.
بله. Sophos از حسابهای محلی، RADIUS، LDAP و Captive Portal هم پشتیبانی میکند. AD صرفاً رایجترین و شفافترین گزینه در سازمانهای مبتنی بر ویندوز است، نه تنها گزینه.
ترافیک او بهعنوان ترافیک ناشناس پردازش میشود و Ruleهای مبتنی بر کاربر روی آن اعمال نمیشوند؛ به همین دلیل باید همیشه یک Rule پیشفرض مشخص برای ترافیک ناشناس در نظر بگیرید تا رفتار شبکه قابل پیشبینی بماند.
خیر، تا وقتی هویت او معتبر است (جلسه احراز هویت فعال است یا STAS او را روی دستگاه جدید شناسایی کرده)، Policy بر اساس هویت اعمال میشود، نه IP فعلی.
Policy مبتنی بر کاربر در سوفوس پاسخی عملی به واقعیت شبکههای امروزی است: کاربران متحرکاند، IPها پایدار نیستند و امنیت نمیتواند به آدرس شبکه گره بخورد. این رویکرد، تصمیمگیری امنیتی را به هویت گره میزند و با ترکیب گروههای نقشمحور، Web Filtering، Application Control و حتی محدودیت زمانی، کنترل دسترسی را به سطحی میبرد که با مدلهای سنتی قابل دستیابی نیست.
Sophos ابزارهای لازم برای این کار را فراهم کرده است؛ اما موفقیت نهایی به طراحی درست گروهها، انتخاب روش شناسایی مناسب هر بخش از شبکه و رعایت Best Practiceها وابسته است. اگر با شروع کوچک، تست مرحلهای و مستندسازی اصولی پیش بروید، Rule Base شما در برابر تغییرات سازمانی مقاوم میماند و مدیریت آن در بلندمدت بهمراتب سبکتر از مدل IP-based خواهد بود.