تنظیم QoS در فایروال سوفوس در دو مرحله انجام میشود: ابتدا یک Traffic Shaping Policy در مسیر Rule and Policies > Traffic Shaping Policy تعریف میکنید که مشخص میکند چه ترافیکی (بر اساس کاربر، شبکه، سرویس یا اپلیکیشن) مشمول مدیریت پهنای باند باشد؛ سپس در همان Policy یا از طریق فایروال رول مربوطه، Priority (اولویت پردازش در زمان ازدحام) و Guaranteed Bandwidth (حداقل پهنای باند تضمینشده) را برای هر دسته ترافیک تعیین میکنید. موفقیت این تنظیمات به سه شرط وابسته است: شناخت دقیق الگوی ترافیک شبکه، تعیین ظرفیت واقعی لینک اینترنت، و انتخاب درست Interface و Rule.
برای انتخاب مدل مناسب دستگاه میتوانید صفحه فایروال سوفوس را ببینید و پیش از پیادهسازی، نکات مقاله Rule نویسی فایروال سوفوس را هم رعایت کنید.
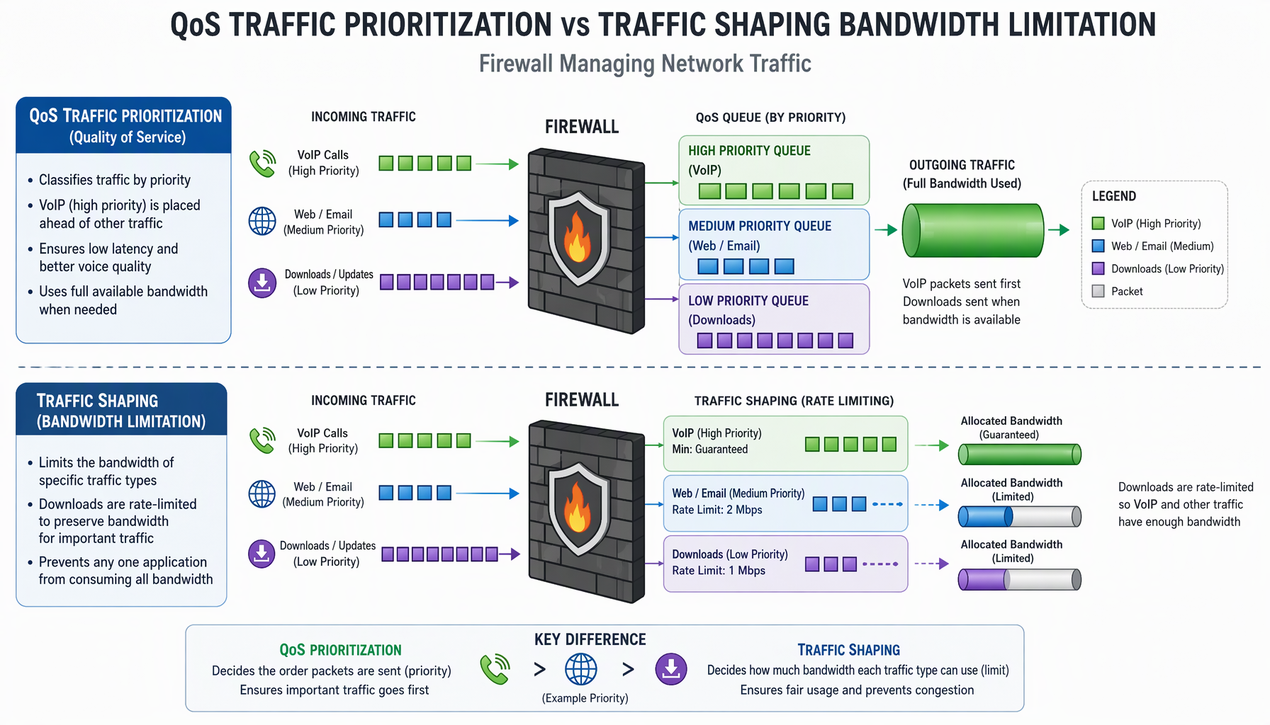
در بسیاری از پروژهها، QoS و Traffic Shaping بهاشتباه بهجای هم به کار میروند، در حالی که در Sophos Firewall این دو مفهوم نقشهای متفاوت اما مکمل دارند. QoS یا کیفیت سرویس، در تعریف کلی شبکه، به مکانیزمهای اولویتبندی ترافیک و کنترل منابع اشاره دارد که بسته به اهمیت جریانهای مختلف، سطوح متفاوتی از عملکرد را برای آنها تضمین میکند؛ همانطور که در تعریف Quality of Service در ویکیپدیا آمده، این مفهوم بهویژه برای ترافیکهایی مانند VoIP و پردازش بلادرنگ اهمیت دارد.
QoS در Sophos Firewall بیشتر روی اولویتبندی ترافیک تمرکز دارد، نه محدودسازی آن. وقتی QoS فعال میشود، دستگاه مشخص میکند در شرایط ازدحام شبکه، کدام نوع ترافیک باید زودتر پردازش شود و کدام ترافیک میتواند منتظر بماند. این مکانیزم زمانی اثرگذار است که پهنای باند بهصورت لحظهای اشباع شود؛ مثلاً وقتی چند کاربر همزمان در حال دانلود هستند و یک تماس VoIP هم برقرار است. در این حالت، QoS کمک میکند ترافیکهای حساس به تأخیر و Jitter کیفیت خود را حفظ کنند، بدون اینکه لزوماً مصرف کلی پهنای باند کاهش پیدا کند.
در مقابل، Traffic Shaping در Sophos مستقیماً مصرف پهنای باند را کنترل میکند. در این روش، حداکثر یا حداقل پهنای باند برای یک نوع ترافیک، یک کاربر یا یک Application مشخص میشود. Traffic Shaping مستقل از شلوغی لحظهای شبکه عمل میکند و حتی وقتی لینک آزاد است، اجازه نمیدهد یک ترافیک خاص بیش از مقدار تعیینشده پهنای باند مصرف کند. این دقیقاً همان تکنیکی است که در تعریف Traffic shaping توضیح داده شده: تأخیر انداختن برخی بستهها برای همراستا کردن ترافیک با یک پروفایل مشخص، با هدف بهبود تأخیر یا افزایش پهنای باند قابل استفاده برای انواع خاصی از بستهها.
نکته مهم این است که QoS بدون Traffic Shaping معمولاً اثر محدودی دارد. اگر یک Application غیرکاری بتواند کل پهنای باند لینک را اشغال کند، QoS فقط میتواند ترتیب سرویسدهی را تغییر دهد، نه مصرف را مهار کند. از طرف دیگر، Traffic Shaping بدون QoS میتواند باعث شود حتی ترافیکهای حیاتی هم در صف محدودسازی قرار بگیرند و کیفیت آنها افت کند. بهترین نتیجه زمانی به دست میآید که Traffic Shaping برای کنترل مصرف کلی و QoS برای تضمین کیفیت سرویسهای حساس بهصورت همزمان استفاده شوند.
در Sophos Firewall این دو مکانیزم در ارتباط مستقیم با Firewall Ruleها پیادهسازی میشوند. این طراحی باعث میشود ادمین بتواند دقیقاً مشخص کند چه ترافیکی محدود شود و چه ترافیکی در اولویت قرار بگیرد؛ مثلاً مصرف یک Application غیرکاری را محدود کرد و همزمان برای VoIP اولویت بالا و حداقل پهنای باند تضمینشده تعریف کرد. به همین دلیل، ساختار تمیز و قابل ردیابی Ruleها یکی از ارکان موفقیت QoS است که پیشتر در مقاله Rule نویسی فایروال سوفوس بهتفصیل بررسی شده است.
نیاز به QoS معمولاً زمانی مطرح میشود که کیفیت سرویسهای حیاتی شبکه تحت تأثیر ترافیکهای غیرقابل پیشبینی قرار میگیرد. در بسیاری از سازمانها مشکل دقیقاً زمانی آشکار میشود که کاربران از افت کیفیت تماسها، کندی VPN یا ناپایداری سرویسهای مرکزی شکایت میکنند، در حالی که از نظر ظرفیت اسمی لینک اینترنت مشکلی وجود ندارد. در چنین شرایطی مدیریت پهنای باند، که بهطور کلی فرایند اندازهگیری و کنترل ترافیک روی یک لینک برای جلوگیری از ازدحام است، به یک ضرورت تبدیل میشود.
یکی از رایجترین سناریوها، استفاده از VoIP و ارتباطات تصویری در سازمان است. تماسهای صوتی و ویدیویی بهشدت به تأخیر، Jitter و Packet Loss حساس هستند. در ساعاتی که کاربران همزمان در حال دانلود فایل، استفاده از Cloud Storage یا استریم هستند، بدون QoS کیفیت تماسها بهسرعت افت میکند. QoS کمک میکند ترافیک VoIP همیشه در اولویت پردازش قرار بگیرد و کیفیت مکالمه حفظ شود، حتی اگر سایر ترافیکها کمی کندتر شوند.
سناریوی دوم، استفاده گسترده از VPN برای دسترسی از راه دور یا ارتباط بین شعب است. ترافیک VPN معمولاً حامل سرویسهای حیاتی مانند ERP، CRM یا دسترسی مدیریتی به سرورهاست. بدون QoS، یک دانلود ساده در شبکه داخلی میتواند Sessionهای VPN را کند یا ناپایدار کند. اعمال QoS روی ترافیک VPN باعث میشود این ارتباطات حتی در ساعات اوج مصرف، پایدار باقی بمانند.
در بسیاری از سازمانها سرویسهای Cloud و SaaS مانند ایمیل سازمانی، ابزارهای همکاری یا سیستمهای حسابداری آنلاین نقش حیاتی دارند. این سرویسها از دید کاربران بهعنوان «اینترنت» دیده میشوند، اما اهمیت آنها بسیار بیشتر از ترافیک عمومی است. QoS این امکان را میدهد که ترافیک این سرویسها در اولویت بالاتری نسبت به وبگردی یا دانلود قرار بگیرد؛ تفکیکی ساده که رضایت کاربران را بهطور محسوسی افزایش میدهد.
سناریوی دیگر، وجود کاربران یا واحدهایی با الگوی مصرف متفاوت است. مثلاً واحدهای فنی یا گرافیکی ممکن است بهطور طبیعی مصرف اینترنت بالاتری داشته باشند. بدون QoS و Traffic Shaping، این مصرف میتواند روی عملکرد کل سازمان اثر منفی بگذارد. در سازمانهایی که کاربران مهمان یا WiFi عمومی دارند، این موضوع حادتر هم میشود؛ ترافیک کاربران مهمان نباید کیفیت سرویس کاربران داخلی را تحت تأثیر قرار دهد. اگر شبکه شما فراتر از یک لینک اینترنت گسترش یافته و فایروال در نقش UTM و مدیریت متمرکز بهکار رفته است، مرور مقاله فایروال سوفوس بهعنوان راهکار UTM دید بهتری از جایگاه QoS در معماری کلی به شما میدهد.
قبل از اینکه حتی یک Policy روی فایروال تعریف شود، مهمترین کار، طراحی درست و مبتنی بر واقعیت شبکه است. در بسیاری از موارد QoS بهعنوان یک راهحل فوری فعال میشود، اما به دلیل نبود پیشنیازهای طراحی، نهتنها مشکل را حل نمیکند بلکه گاهی شرایط را بدتر میکند. QoS بدون طراحی، بیشتر شبیه حدس زدن است تا مهندسی شبکه.
اولین پیشنیاز، شناخت دقیق الگوی ترافیک شبکه است. باید مشخص شود چه Applicationهایی بیشترین مصرف را دارند، چه سرویسهایی حیاتی هستند و مصرف پهنای باند در ساعات مختلف روز چگونه تغییر میکند. Sophos ابزارهای مانیتورینگ مناسبی برای مشاهده مصرف ترافیک بر اساس Application، User و Interface ارائه میدهد. استفاده از این دادهها قبل از طراحی QoS حیاتی است، چون تنظیم اولویت بدون شناخت مصرف واقعی معمولاً به نتایج اشتباه منجر میشود. این اصل در سطح کلی شبکه هم صادق است؛ طبق توضیحات Network traffic control، برای استفاده مؤثر از ابزارهای کنترل ترافیک ابتدا باید مصرف شبکه اندازهگیری شود تا علتهای واقعی ازدحام شناسایی شوند.
دومین نکته، تعیین ظرفیت واقعی لینک اینترنت است. ظرفیت اسمی که ISP اعلام میکند معمولاً با ظرفیت واقعی قابل استفاده متفاوت است. لینکهایی با نوسان یا Packet Loss دیده شدهاند که QoS روی آنها عملکرد مناسبی نداشته است. قبل از تنظیم QoS باید مشخص شود لینک در شرایط پایدار چه میزان Throughput واقعی ارائه میدهد و آیا Bottleneck جای دیگری از شبکه نیست. QoS فقط زمانی مؤثر است که گلوگاه مشخص باشد.
پیشنیاز بعدی، اولویتبندی سرویسها از دید کسبوکار است، نه صرفاً از دید فنی. باید مشخص شود کدام سرویسها برای سازمان حیاتی هستند و کدامها در صورت کندی، آسیب جدی به کسبوکار وارد نمیکنند. این تصمیم نباید فقط توسط تیم IT گرفته شود، بلکه نیازمند هماهنگی با واحدهای کسبوکار است؛ QoS موفق، نتیجه درک مشترک فنی و مدیریتی است.
موضوع مهم دیگر، سادهسازی طراحی است. وسوسه ایجاد Policyهای متعدد و پیچیده در QoS بسیار زیاد است، اما Policyهای کمتعداد، شفاف و هدفمند عملکرد بسیار بهتری دارند. همچنین باید مشخص شود QoS قرار است روی کدام مسیر اعمال شود. در بسیاری از شبکهها گلوگاه اصلی روی لینک خروجی به اینترنت است، نه ترافیک داخلی؛ اعمال QoS روی Interface نادرست یکی از دلایل رایج بیاثر بودن تنظیمات است. در نهایت، یک برنامه تست و بازبینی تعریف کنید: مثلاً مشخص کنید با تماس VoIP در زمان دانلود همزمان چه رفتاری باید رخ دهد. بدون این معیارها، ارزیابی موفقیت QoS تقریباً غیرممکن است.
در Sophos، Traffic Shaping از طریق تعریف Policy انجام میشود. این Policy میتواند بر اساس Source، Destination، Service، Application یا User اعمال شود. یکی از مزایای Sophos این است که Traffic Shaping میتواند بهصورت Identity-based انجام شود؛ یعنی محدودسازی پهنای باند بر اساس کاربر یا گروه کاربری، نه فقط IP. این قابلیت کمک میکند مصرف اینترنت کاربران مهمان یا واحدهای غیرحیاتی بهصورت مؤثرتری کنترل شود.
روند کلی کار به این شکل است:
دو نکته عملی اینجا اهمیت زیادی دارد. اول اینکه مقادیر پهنای باند باید با ظرفیت واقعی لینک همخوانی داشته باشند؛ اگر مجموع پهنای باند تضمینشده چند Policy از ظرفیت لینک بیشتر شود، عملاً هیچ تضمینی معنا پیدا نمیکند. دوم اینکه اگر از قابلیتهای پیشرفتهای مانند مدیریت پهنای باند بر اساس Application استفاده میکنید، به سطح لایسنس فعال دستگاه هم دقت کنید؛ برای آشنایی با تفاوت سطوح، مقاله لایسنس فایروال سوفوس مرجع مناسبی است.
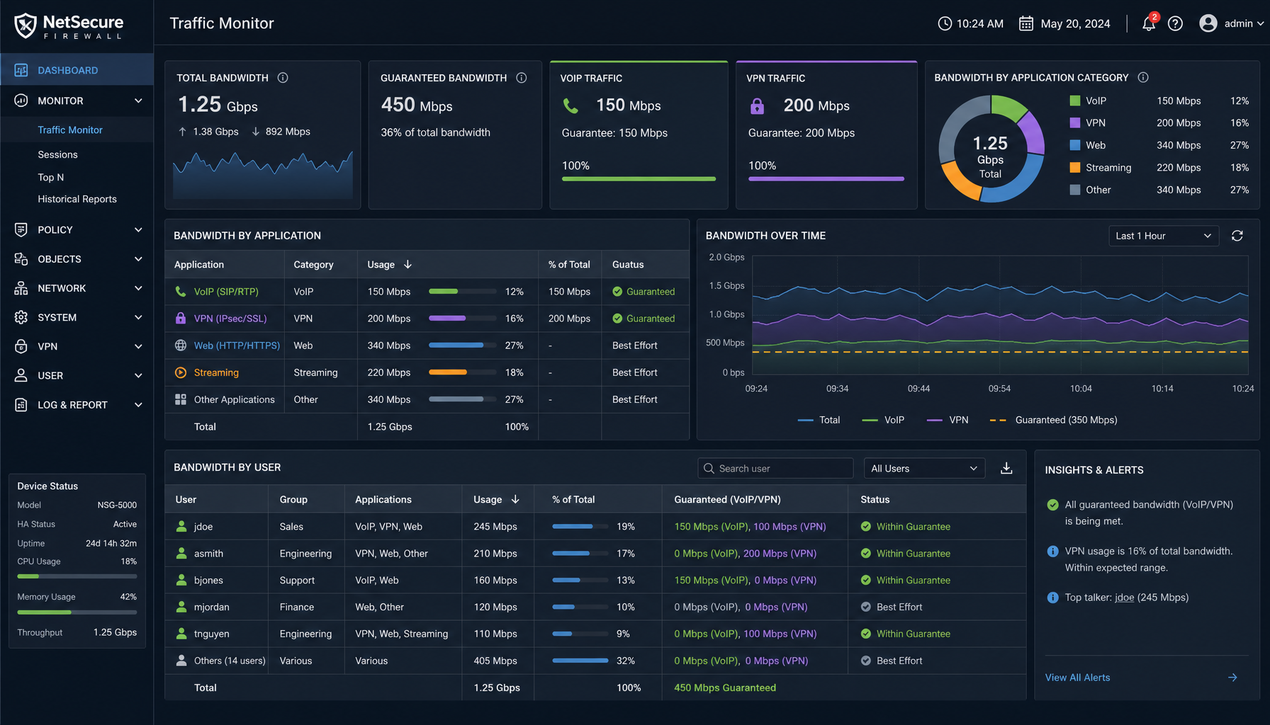
Sophos امکان تعیین Priority برای ترافیک را فراهم میکند. Priority مشخص میکند در زمان ازدحام، کدام ترافیک زودتر پردازش شود. همچنین میتوان حداقل پهنای باند تضمینشده برای برخی ترافیکها تعریف کرد. برای مثال، میتوان برای VoIP یا VPN مدیریتی حداقل پهنای باند مشخصی در نظر گرفت تا حتی در شلوغترین شرایط شبکه نیز کیفیت سرویس حفظ شود. استفاده ترکیبی از Priority و Guaranteed Bandwidth، نتایج بسیار پایدارتری نسبت به محدودسازی ساده پهنای باند دارد.
در عمل، یک ترکیب متعادل معمولاً چنین شکلی دارد: برای ترافیک تعاملی و حساس به تأخیر مانند VoIP، ویدیوکنفرانس و VPNهای مدیریتی، Priority بالا بههمراه پهنای باند تضمینشده متناسب با تعداد تماسهای همزمان؛ برای ترافیک کاری عمومی مانند وب و SaaS سازمانی، اولویت متوسط بدون سقف سختگیرانه؛ و برای ترافیک کماهمیت مانند استریم شخصی، Cloud Storage غیرکاری یا دانلودهای حجیم، اولویت پایین بههمراه سقف مشخص مصرف.
مرسومترین اشتباه در این مرحله، تضمین پهنای باند بیش از حد برای همهچیز است. اگر همه دستههای ترافیکی «تضمینشده» باشند، عملاً هیچ دستهای در اولویت نیست. Guaranteed Bandwidth را فقط برای دستههایی نگه دارید که در بدترین شرایط هم باید کار کنند و بقیه ترافیک را با Priority و سقف مصرف مدیریت کنید.
یکی از نکات مهم در Sophos این است که Traffic Shaping و QoS معمولاً از طریق Firewall Rule اعمال میشوند؛ یعنی QoS بهعنوان بخشی از منطق عبور ترافیک تعریف میشود، نه یک تنظیم جداگانه و ایزوله. این موضوع تحلیل رفتار ترافیک را سادهتر میکند، اما در عین حال نیازمند دقت در ترتیب Ruleهاست. اگر یک Rule عمومی بالاتر از Rule اختصاصی QoS قرار بگیرد، ترافیک پیش از رسیدن به Policy مربوطه، توسط آن Rule عمومی Match میشود و تنظیمات QoS اعمال نخواهد شد.
به همین دلیل، بهتر است Ruleهایی که Traffic Shaping دارند، از نظر ترتیب و نامگذاری بهوضوح از سایر Ruleها متمایز باشند و در بازبینیهای دورهای، جایگاه آنها در فهرست Ruleها کنترل شود. همچنین توجه داشته باشید که هر تغییری در Ruleهای موجود (مثلاً جابهجایی یا ادغام Ruleها) میتواند اتصال Traffic Shaping Policy به Rule را تحت تأثیر قرار دهد. اگر بهتازگی فریمورک دستگاه را ارتقا دادهاید، بررسی مجدد این اتصالها بخشی از چکلیست پس از ارتقا است؛ برای این موضوع میتوانید راهنمای آپگرید فریمور فایروال سوفوس بدون اختلال را مطالعه کنید.
Sophos این امکان را میدهد که پهنای باند بهصورت مجزا برای Applicationهای خاص محدود یا اولویتبندی شود. برای مثال، میتوان مصرف پهنای باند سرویسهای استریم یا Cloud Storage را محدود کرد، بدون اینکه روی ترافیک کاری تأثیر منفی بگذارد. همچنین برای کاربران خاص یا گروههای کاربری میتوان Policyهای متفاوتی تعریف کرد. این سطح از کنترل برای سازمانهایی که کاربران با نقشهای متفاوت دارند، بسیار کاربردی است.
چند الگوی رایج در این حوزه عبارتاند از:
نکتهای که در این بخش نباید فراموش شود، تعادل بین سیاستگذاری و بار دستگاه است. Policyهای بسیار زیاد و پیچیده علاوه بر دشوار کردن عیبیابی، میتوانند سربار پردازشی بیفایزی هم ایجاد کنند. اگر دستگاه شما از نظر منابع تحت فشار است، پیش از افزودن Policyهای بیشتر، توصیههای مقاله کاهش Load فایروال سوفوس را بررسی کنید تا مدیریت پهنای باند به قیمت افت کل عملکرد دستگاه تمام نشود.
یکی از چالشهای رایج، انتظار بیشازحد از QoS است. QoS نمیتواند پهنای باندی که وجود ندارد را خلق کند. اگر لینک اینترنت بهطور دائمی اشباع باشد، QoS فقط اولویتبندی میکند، نه حل مشکل ریشهای؛ در چنین شرایطی واقعیترین راهحل، افزایش ظرفیت لینک یا کاهش واقعی مصرف است. چالش دیگر، پیچیدگی بیشازحد Policyهاست؛ Policyهای ساده اما هدفمند عملکرد بسیار بهتری نسبت به تنظیمات پیچیده و چندلایه دارند، هم از نظر نتیجه و هم از نظر قابلیت نگهداشت.
چالش سوم، ترتیب Ruleها و محل اعمال Policy است که پیشتر توضیح داده شد. چالش چهارم، نوسان لینک اینترنت است؛ QoS بر اساس ظرفیت پیکربندیشده عمل میکند و اگر لینک بهصورت مداوم زیر ظرفیت اسمی خود کار کند، محاسبات تضمین پهنای باند با واقعیت همخوان نخواهد بود. و در نهایت، چالش تغییر الگوی ترافیک سازمان است: با اضافه شدن سرویسهای جدید یا تغییر عادتهای کاربری، Policyهایی که یکروز کامل کار میکردند بهمرور بیاثر میشوند؛ به همین دلیل QoS باید موجودیتی پویا با بازبینی دورهای باشد.
پس از اعمال QoS و Traffic Shaping، مانیتورینگ مداوم ضروری است. Sophos ابزارهای مناسبی برای مشاهده مصرف پهنای باند و رفتار ترافیک ارائه میدهد؛ از نمودارهای مصرف بر اساس Interface و کاربر گرفته تا گزارشهای Application. این دادهها را با مقادیر تعیینشده در Policyها مقایسه کنید تا مطمئن شوید محدودسازیها و تضمینها عملاً اعمال میشوند.
تست سناریوهای واقعی بهترین روش ارزیابی است. چند نمونه تست کاربردی:
بهترین رویکرد این است که ابتدا Policyها را در یک محیط تست یا در ساعات کمترافیک اعمال کنید، رفتارها را ثبت و مستند کنید و سپس بهتدریج به شرایط عملیاتی کامل برسید. خروجی این تستها مبنای بازبینیهای بعدی هم قرار میگیرد.
خیر. QoS فقط ترتیب و سهم پردازش ترافیک را کنترل میکند. اگر لینک اینترنت بهطور دائمی اشباع است، QoS میتواند کیفیت سرویسهای حساس را حفظ کند اما مشکل کمبود ظرفیت را حل نمیکند.
Guaranteed Bandwidth حداقل پهنای باندی است که حتی در شلوغترین شرایط به آن دسته ترافیکی تخصیص مییابد. Maximum Bandwidth سقف مصرف است که حتی در زمان آزاد بودن لینک هم اجازه عبور از آن را نمیدهد.
شایعترین دلایل: اعمال Policy روی Interface یا Rule اشتباه، قرار گرفتن Rule عمومی بالاتر از Rule مرتبط با QoS، تعیین مقادیر پهنای باند بر اساس ظرفیت اسمی بهجای ظرفیت واقعی، و اشباع دائمی لینک. ترتیب Ruleها را ابتدا بررسی کنید.
اولویتبندی و محدودسازی بر اساس اطلاعات موجود مانند کاربر، شبکه و پورت انجام میشود و روی ترافیک رمزنگاریشده هم از این جهت قابل اعمال است؛ اما تشخیص دقیق Application داخل ترافیک رمزنگاریشده محدودیتهای خود را دارد و نباید انتظار شناسایی کامل در همه شرایط را داشت.
در اکثر سازمانها، سه تا چهار دسته ترافیکی (حساس به تأخیر، کاری عمومی، کماهمیت و مهمان) نقطه شروع مناسبی است. با شواهد مانیتورینگ میتوانید بعداً دستهها را دقیقتر کنید.
جمعبندی اینکه تنظیم QoS در فایروال سوفوس یک کار پیکربندی صرف نیست، بلکه فرایندی طراحیمحور است: ابتدا الگوی ترافیک را بشناسید و ظرفیت واقعی لینک را اندازه بگیرید، سپس Traffic Shaping Policy را با ترکیب درست Priority و Guaranteed Bandwidth تعریف کنید و آن را از طریق Firewall Ruleهای مرتب و با ترتیب صحیح اعمال نمایید. با تست سناریوهای واقعی و بازبینی دورهای، این تنظیمات به بخشی پایدار از مدیریت هوشمند پهنای باند شبکه شما تبدیل میشود، نه چند Policy فراموششده در گوشه پنل مدیریت.