Threat Intelligence در فایروال پالو آلتو یک قابلیت جانبی نیست، بلکه در هسته فرآیند تصمیمگیری امنیتی ادغام شده است. ترکیب Signatureهای بهروز، تحلیل رفتاری WildFire و بهروزرسانی خودکار باعث میشود فایروال بتواند هم به تهدیدات شناختهشده و هم به حملات Zero-Day واکنش سریع نشان دهد. برای رسیدن به این سطح از امنیت پیشگیرانه باید سه شرط برقرار باشد: فعالسازی درست Security Profileها، طراحی بدون ریسک Auto Update و فعالسازی SSL Decryption برای ترافیکهای پرریسک. در ادامه، نحوه پیادهسازی عملی هر بخش را در فایروال پالو آلتو بهصورت گامبهگام بررسی میکنیم.
در معماریهای سنتی، فایروال بر اساس Ruleهای ایستا تصمیم میگیرد؛ Ruleی که دیروز نوشته شده، امروز هم بدون توجه به تغییر رفتار مهاجمان اعمال میشود. پالو آلتو این مدل را تغییر داده است: Threat Intelligence بخشی از منطق تصمیمگیری است، نه صرفاً یک منبع اطلاعاتی جانبی. وقتی ترافیکی از فایروال عبور میکند، تصمیم امنیتی فقط بر اساس Policy نوشتهشده نیست؛ بر اساس اطلاعات بهروز تهدیدات جهانی هم گرفته میشود.
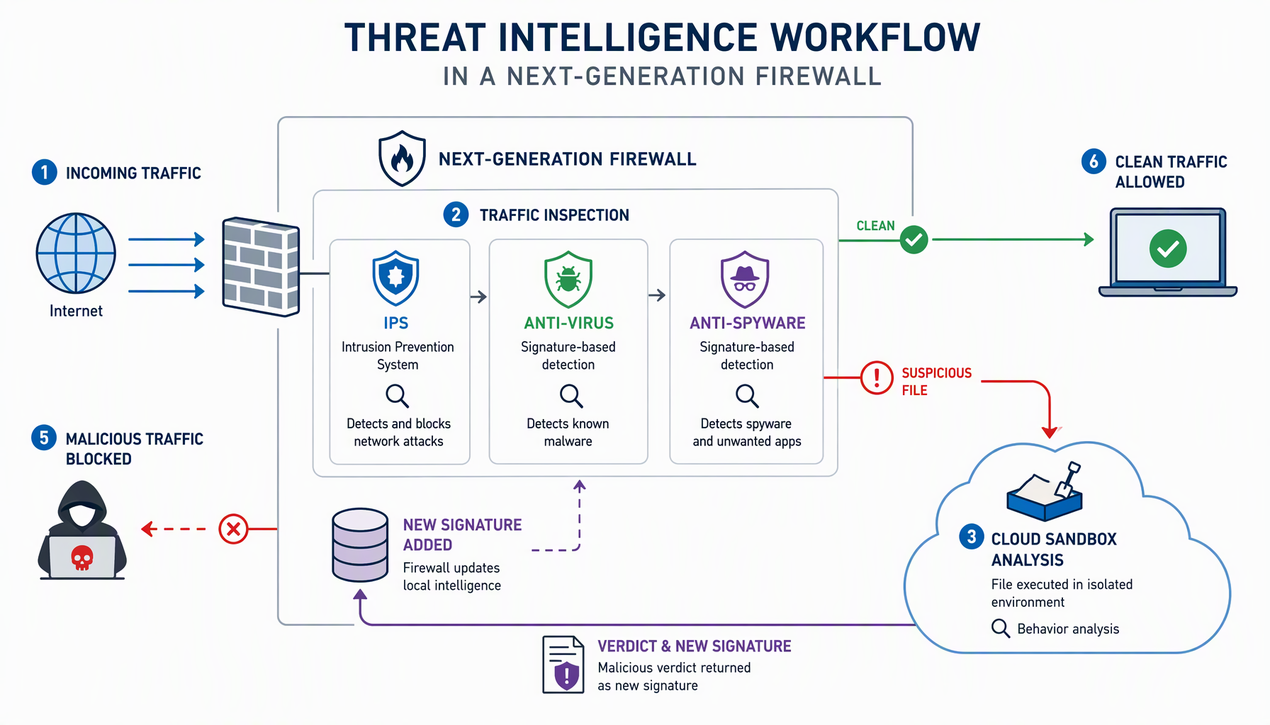
این یکپارچگی از طریق تعامل سه مؤلفه اصلی ممکن میشود: Threat Prevention برای اعمال Actionهای امنیتی روی ترافیک، App-ID برای شناخت دقیق اپلیکیشن زیربنایی و WildFire برای تحلیل رفتاری نمونههای ناشناخته. نتیجه عملی این است که حتی اگر ترافیکی از نظر Policy مجاز باشد، اما رفتار آن با الگوهای تهدید تطابق داشته باشد، Block یا Reset میشود. برای درک بهتر این تعامل، مقاله فعالسازی Threat Prevention و WildFire در فایروال پالو آلتو را مرور کنید.
نکته مهم دیگر، کاهش وابستگی به Ruleهای دستی است. در معماریهای قدیمی تیم امنیت مجبور بود هر IP، دامنه یا الگوی حمله را دستی Block کند؛ فرآیندی هم کند و هم مستعد خطای انسانی. در پالو آلتو بخش بزرگی از این واکنش بهصورت خودکار و مبتنی بر Intelligence انجام میشود و خروجی آن هم در قالب Threat Log و گزارشهای تحلیلی، به تیم امنیت کمک میکند هم برای Incident Response و هم برای بهبود مستمر معماری تصمیم بگیرد.
برداشت رایج اما نادرست این است که Signatureها صرفاً لیستی ایستا از Patternهای حمله هستند. در واقعیت، Signature در پالو آلتو بخشی از یک سیستم تصمیمگیری Context-aware است که رفتار ترافیک، نوع اپلیکیشن و شرایط Session را همزمان در نظر میگیرد. یک Signature فقط «چیزی برای Match شدن» نیست؛ نقطه شروع یک واکنش امنیتی هوشمندانه است.
از نظر ساختاری، این Signatureها در قالب Security Profileها اعمال میشوند و به دستههای مشخصی تعلق دارند:
در بسیاری از موارد تشخیص بر اساس ترکیب چند عامل انجام میشود، نه یک تطابق بیتی ساده. Signature میتواند رفتار مشکوک، الگوی ارتباطی غیرعادی یا تلاش برای سوءاستفاده از یک ضعف مشخص را شناسایی کند. اینکه یک Signature در یک شرایط فقط Alert تولید کند و در شرایط دیگر Session را Reset کند، به Context بستگی دارد: نوع اپلیکیشن، Zone مبدأ و مقصد، جهت ترافیک و حتی هویت کاربر.
از منظر عملیاتی، امکان Fine-Tuning این Signatureها وجود دارد. تیم امنیت میتواند بر اساس Severity، نوع تهدید یا رفتار واقعی شبکه، Action هر دسته Signature را تنظیم کند. طراحی درست این Profileها نقشی حیاتی در جلوگیری از تهدیدات Zero-Day دارد؛ موضوعی که در مقاله Security Profile در فایروال پالو آلتو و مقابله با Zero-Day بهتفصیل بررسی شده است.
اگر Signatureها بر اساس آنچه قبلاً دیده شده عمل میکنند، WildFire دقیقاً برای مواجهه با چیزی طراحی شده که هنوز شناخته نشده است. WildFire نقطه اتصال بین «ناشناختهها» و «دانش عملی امنیتی» است و بدون آن، Threat Intelligence پالو آلتو ناقص میمانَد.
زمانی که فایروال با فایل، URL یا رفتار مشکوکی مواجه میشود که Signature مشخصی برای آن وجود ندارد، بهجای Allow کورکورانه یا Block بدون تحلیل، نمونه را به سرویس WildFire ارسال میکند. WildFire نمونه را در محیطهای ایزوله اجرا میکند و رفتار آن را بررسی میکند؛ از تغییرات رجیستری و ارتباطات شبکه گرفته تا تلاش برای Escalation یا ارتباط با سرورهای C&C. این رویکرد با مفهوم کلی Sandbox در امنیت همخوانی دارد: اجرای کد مشکوک در محیطی کنترلشده و بدون ریسک برای سیستم میزبان.
نکته کلیدی اینجاست که خروجی WildFire فقط یک نتیجه محلی نیست. اگر تشخیص داده شود که فایل یا رفتاری مخرب است، Signature مربوط به آن تقریباً بلافاصله تولید و در اختیار کل اکوسیستم قرار میگیرد. این یعنی تهدیدی که در یک سازمان برای اولینبار دیده میشود، میتواند در عرض چند دقیقه برای هزاران سازمان دیگر بهصورت خودکار Block شود. این سرعت انتشار دانش، همان چیزی است که Threat Intelligence را از حالت واکنشی به پیشدستانه تبدیل میکند.
در مدلهای سنتی، شناسایی تهدید جدید نیازمند زمان، تحلیل دستی و انتشار دیرهنگام Signature بود. WildFire این چرخه را کوتاه و خودکار کرده و فاصله زمانی بین ظهور یک تهدید Zero-Day و محافظت عملی در شبکهها را به حداقل رسانده است. این موضوع بهخصوص در محیطهایی که کاربران فایل دریافت میکنند، ایمیل خارجی دارند یا با SaaS در ارتباطاند، اهمیت حیاتی دارد.
بهروزرسانی خودکار Signatureها یک قابلیت اختیاری صرفاً برای راحتی نیست؛ پایه اصلی اثربخشی Threat Intelligence است. تهدیدات امروزی با سرعتی ایجاد و منتشر میشوند که هرگونه تأخیر، حتی چند ساعته، میتواند یک پنجره واقعی نفوذ باز کند. مهاجمان بهخوبی میدانند بسیاری از سازمانها Updateهای امنیتی را با تأخیر اعمال میکنند و دقیقاً روی همین فاصله زمانی حساب میکنند.
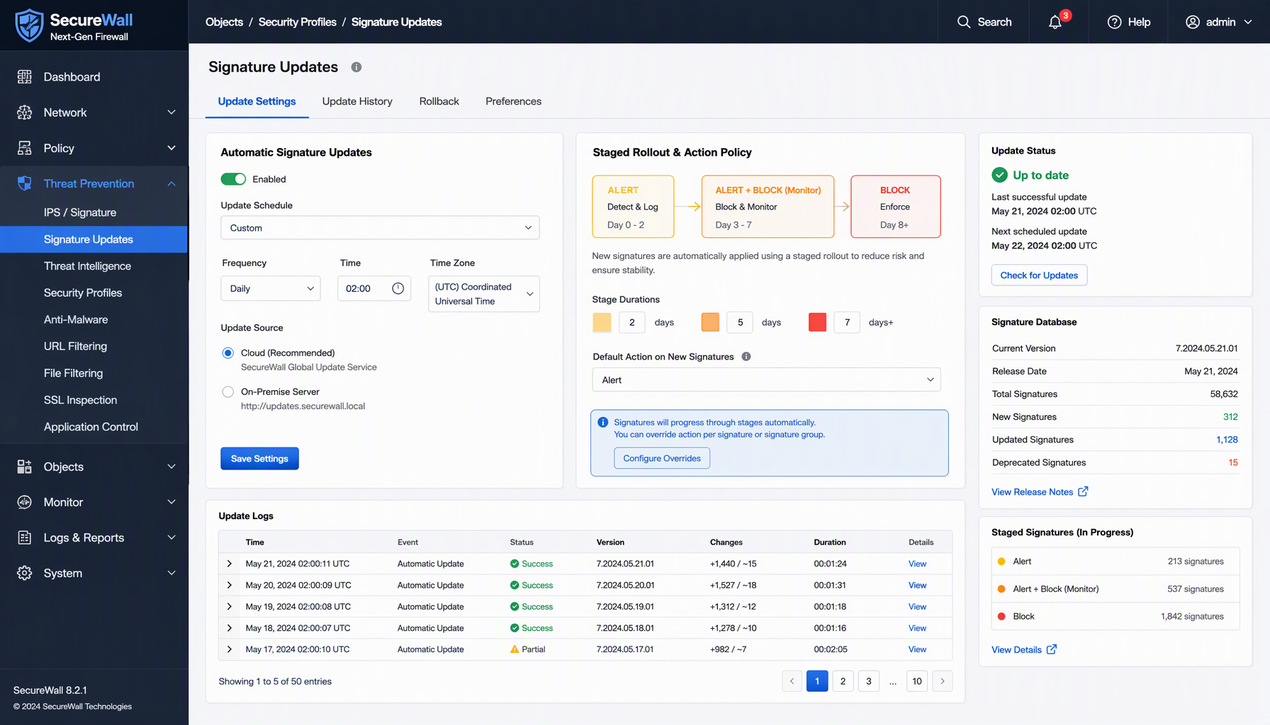
نگرانی رایج تیمهای فنی این است که Update خودکار باعث Block ناخواسته ترافیک تولیدی شود. این نگرانی بیاساس نیست، اما راهحل، خاموش کردن Auto Update نیست؛ طراحی درست آن است:
یکی دیگر از مزایای Auto Update این است که Signatureها گاهی برای اصلاح False Positiveهای قبلی یا بهبود دقت تشخیص منتشر میشوند. اگر Signatureها بهروز نباشند، فایروال ممکن است هم بیش از حد سختگیرانه عمل کند و هم تهدید واقعی را از دست بدهد. Auto Update تضمین میکند تصمیمهای امنیتی همیشه بر اساس آخرین دادههای تحلیلی گرفته شوند.
در کنار Auto Update، طراحی درست Security Policy هم نقش تعیینکنندهای دارد؛ چون Profileهای امنیتی باید بهدرستی به Ruleهای مناسب متصل باشند تا اصلاً اعمال شوند. الگوهای پیشنهادی برای این کار را در مقاله سناریوهای طراحی Policy امنیتی در فایروال پالو آلتو میبینید.
بخش بزرگی از تهدیدات امروزی داخل ترافیک رمزنگاریشده پنهان شدهاند. بدون SSL Decryption، Threat Intelligence به Payload رمزگذاریشده دید ندارد و عملاً امکان شناسایی بسیاری از تهدیدات وجود ندارد؛ حتی اگر Signatureها کاملاً بهروز باشند.
از منظر عملی، توصیه این است که Decryption هدفمند انجام شود، نه کورکورانه. حداقل برای ترافیک اینترنت کاربران و مسیرهای پرریسک، فعالسازی Decryption ضروری است و اثر Threat Intelligence را چند برابر میکند. ترکیب Signatureهای بهروز با دید کامل به ترافیک، همان چیزی است که امنیت پیشگیرانه را از حالت نظری به عملی تبدیل میکند.
فعال کردن Threat Intelligence بدون مانیتورینگ، دید ناقصی ایجاد میکند. منابع اصلی بررسی عبارتاند از:
در سازمانهای بالغ این لاگها فقط برای Incident Response استفاده نمیشوند؛ برای Fine-Tuning Security Profileها و تصمیمگیریهای معماری هم به کار میروند. Threat Intelligence زمانی بیشترین ارزش را دارد که خروجی آن تحلیل شود، نه اینکه فقط فعال باشد. برای مثال، اگر لاگها نشان دهند بخش خاصی از ترافیک مدام False Positive تولید میکند، باید همان بخش تنظیم شود نه کل سیستم.
پیام اصلی این بخش: Threat Intelligence یک فرآیند زنده است، نه یک تنظیم یکباره. نیاز به بازبینی، تحلیل و تطبیق مداوم با شرایط شبکه دارد.
Threat Intelligence در فایروال پالو آلتو تنها زمانی به نتیجه مطلوب میرسد که هر سه حلقه آن همزمان فعال باشد: Signatureهای بهروز با Auto Update طراحیشده، WildFire برای پوشش تهدیدات ناشناخته و SSL Decryption برای دید کامل به ترافیک. حذف هر یک از این حلقهها، اثربخشی کل زنجیره را کاهش میدهد. اگر میخواهید گام بعدی را عملی بردارید، مطالعه مقاله کنترل Application Layer در فایروال پالو آلتو دید کاملی از لایه شناسایی ترافیک به شما میدهد؛ چون App-ID یکی از Contextهایی است که Signatureها برای تصمیمگیری به آن تکیه دارند.
در نهایت، فعالسازی بدون طراحی میتواند بیشتر از اینکه امنیت بسازد، اختلال بهوجود آورد؛ پس با بررسی لاگها و سختگیرانه کردن تدریجی جلو بروید.