در مقایسه فایروال سوفوس با پالو آلتو، انتخاب درست برای سازمان متوسط به توان تیم IT و عمق نیاز امنیتی بستگی دارد. سوفوس با رابط ساده، Policyهای مبتنی بر کاربر و قابلیتهای یکپارچه امنیتی، برای تیمهای کوچک و چندوظیفهای مناسبتر است؛ در حالی که پالو آلتو با معماری App-ID و User-ID و کنترل اپلیکیشنمحور، عمق تحلیل بالاتری میدهد اما به نیروی متخصص و هزینه بیشتر نیاز دارد. برای بررسی مدلها و قیمتها میتوانید صفحات خرید فایروال سوفوس و خرید فایروال پالو آلتو را ببینید و سپس بر اساس شرایط سازمان خود تصمیم بگیرید.
سوفوس و پالو آلتو هر دو در بازار فایروال نسل بعدی (NGFW) حضور قوی دارند، اما مخاطب و جایگاهی که برای خود انتخاب کردهاند متفاوت است. این تفاوت برای سازمانهای متوسط اهمیت زیادی دارد، چون مستقیماً روی تجربه استفاده، هزینهها و میزان بهرهبرداری واقعی از فایروال اثر میگذارد.
سوفوس خود را بهعنوان راهکاری معرفی میکند که امنیت پیشرفته را به شکلی قابلفهم و عملیاتی در اختیار سازمانها میگذارد. تمرکز این محصول بیشتر روی سازمانهایی است که تیم IT آنها کوچک یا چندوظیفهای است و نمیخواهند برای مدیریت امنیت شبکه وارد پیچیدگیهای سنگین فنی شوند. به همین دلیل بسیاری از قابلیتهای پیشرفته سوفوس بهصورت یکپارچه و با تنظیمات هدایتشده ارائه میشوند تا بدون نیاز به تخصص عمیق قابل استفاده باشند.
پالو آلتو از ابتدا با تمرکز بر بالاترین سطح امنیت و کنترل عمیق ترافیک وارد بازار شده و خود را بیشتر یک پلتفرم امنیتی میداند تا صرفاً یک فایروال. مطابق مستندات رسمی این شرکت، پلتفرم Strata با هدف یکپارچهسازی امنیت شبکه در محیطهای مختلف طراحی شده است. رویکرد پالو آلتو مبتنی بر این فرض است که سازمان حاضر است برای امنیت بیشتر، روی نیروی متخصص، آموزش و پیچیدگی مدیریتی سرمایهگذاری کند؛ به همین دلیل در سازمانهای بزرگ، دیتاسنترها و محیطهای با الزامات سختگیرانه جایگاه قویتری دارد.
برای سازمان متوسط، این تفاوت به یک سؤال کلیدی تبدیل میشود: هدف، داشتن بیشترین عمق کنترل ممکن است یا داشتن امنیت کافی با بیشترین بهرهوری عملیاتی؟ سوفوس معمولاً با سادهسازی و کاهش بار مدیریتی به این سؤال پاسخ میدهد و پالو آلتو با کنترل دقیق و سیاستهای امنیتی جزئی، حتی به بهای پیچیدگی بیشتر.
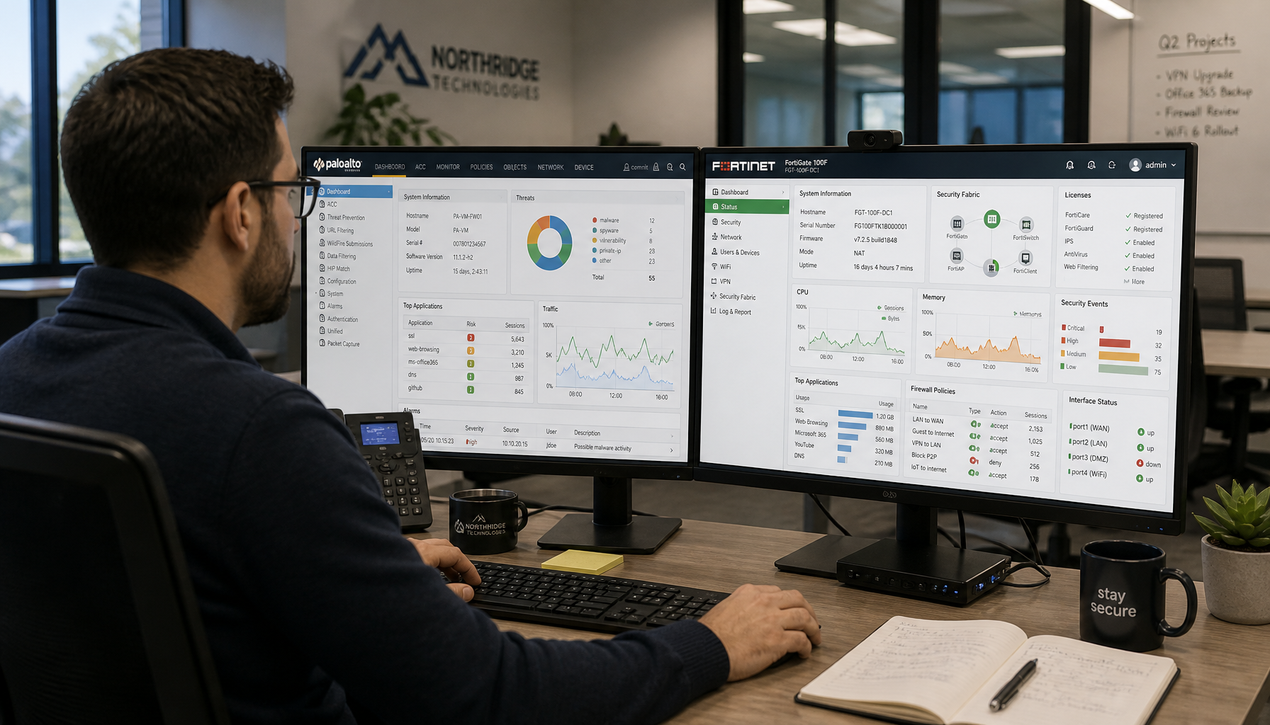
رابط گرافیکی فایروال، مهمترین نقطه تماس روزانه تیم IT با سیستم امنیتی شبکه است و کیفیت آن در سازمانهای متوسط نقش تعیینکنندهای دارد. در این سطح از سازمانها معمولاً تیم امنیتی تخصصی وجود ندارد و همان تیم IT هم مسئول نگهداری سرویسهاست و هم پاسخگوی رخدادهای امنیتی.
سوفوس رابط گرافیکی خود را با تمرکز بر سادگی، شفافیت و هدایت ادمین طراحی کرده است. منوها ساختار منطقی دارند و مسیر رسیدن به تنظیمات رایج کوتاه و قابل پیشبینی است. داشبورد سوفوس اطلاعات کلیدی مانند وضعیت لینکها، کاربران فعال، تهدیدات امنیتی و مصرف پهنای باند را بهصورت خلاصه و قابلدرک نمایش میدهد. نتیجه این است که تیمهای IT سازمانهای متوسط میتوانند بدون جستوجوی طولانی یا دانش عمیق امنیتی، وضعیت شبکه را سریع ارزیابی کنند.
یکی از نقاط قوت GUI در سوفوس، همراستایی تنظیمات با سناریوی کاری است. هنگام تعریف Firewall Rule یا Security Policy، گزینهها بهصورت Context-aware نمایش داده میشوند و احتمال اعمال تنظیمات اشتباه کاهش پیدا میکند. این ویژگی جایی اهمیت بیشتری دارد که تغییرات معمولاً توسط یک یا دو نفر انجام میشود، چون به کاهش خطای انسانی کمک میکند. Ruleهایی که در سوفوس تعریف میشوند خواناترند و در زمان عیبیابی سریعتر قابل تحلیلاند.
رابط گرافیکی پالو آلتو در مقابل بسیار قدرتمند و حرفهای است، اما پیچیدگی بالاتری دارد. مفاهیمی مانند Policy مبتنی بر اپلیکیشن، Security Profileها و Zoneها نیازمند درک عمیقتری از معماری فایروال هستند. GUI اطلاعات بسیار دقیقی ارائه میدهد، اما استخراج نتیجه عملی از این حجم داده برای تیمهای کوچکتر زمانبر است و ممکن است تغییرات ساده به فرآیندی طولانیتر تبدیل شود یا تیم IT به مشاور خارجی وابسته بماند.
مدل تعریف Policy یکی از مهمترین تفاوتهای عملی بین این دو فایروال است. این تفاوت فقط در شکل Ruleها نیست، بلکه در نحوه فکر کردن فایروال درباره ترافیک شبکه ریشه دارد.
در سوفوس، Policyها با رویکرد ساده و یکپارچه طراحی شدهاند. هر Firewall Rule معمولاً شامل Source، Destination، Service، User یا Identity و Security Policy است که همگی در یک ساختار مشخص کنار هم قرار میگیرند. این طراحی باعث میشود ادمین با نگاه به یک Rule، تصویر نسبتاً کاملی از تصمیم امنیتی داشته باشد. این خوانایی در سازمانهایی اهمیت دارد که Ruleها توسط افراد مختلف و در بازههای زمانی متفاوت ایجاد میشوند و کمک میکند منطق Policyها در طول زمان به ساختاری مبهم تبدیل نشود.
سوفوس تمرکز زیادی روی Identity-based Policy هم دارد. بهجای اینکه کنترل ترافیک فقط بر اساس IP یا VLAN انجام شود، Policyها میتوانند مستقیماً به کاربر یا گروه کاربری وابسته باشند. برای سازمانهایی که تغییر کاربران، جابهجایی دستگاهها و استفاده از WiFi رایج است، این مدل کنترل دسترسی را دقیقتر و در عین حال سادهتر نگه میدارد و تعداد Ruleها را کاهش میدهد.
پالو آلتو رویکرد متفاوتی دارد و کنترل ترافیک را بر پایه اپلیکیشن تعریف میکند، نه صرفاً Port و Protocol. Policyها معمولاً شامل Zone، Application، User و Profileهای امنیتی هستند. این مدل امکان شناسایی و کنترل بسیار دقیق رفتار اپلیکیشنها را فراهم میکند، حتی اگر از پورتهای غیرمعمول استفاده کنند. از نظر امنیتی این مزیت بزرگی است، اما در سازمان متوسط میتواند به افزایش پیچیدگی منجر شود. اگر ساختار Policyها بهدرستی طراحی و مستندسازی نشود، بهمرور تعداد Ruleها افزایش مییابد و تحلیل تأثیر هر تغییر دشوار میشود. برای آشنایی بیشتر با اصول این کار، مقاله طراحی Policy در فایروال پالو آلتو سناریوهای سازمانی مفیدی را بررسی کرده است.
در مقایسه Sophos و Palo Alto برای سازمانهای متوسط، بحث قابلیتهای امنیتی فقط به تعداد ماژولها ختم نمیشود؛ بلکه به این برمیگردد که این قابلیتها با چه عمقی تحلیل میکنند و تا چه حد در عمل قابل استفاده و قابل مدیریت هستند.
پالو آلتو امنیت را بر پایه تحلیل عمیق ترافیک بنا کرده است. طبق مستندات رسمی PAN-OS، فناوریهای ساختهشده در این سیستم عامل یعنی App-ID، User-ID، Content-ID و Device-ID امکان میدهند ترافیک مستقل از پورت و پروتکل شناسایی شود و تصمیمات امنیتی بر اساس ماهیت واقعی اپلیکیشن گرفته شود. این رویکرد در شناسایی تهدیدهای پیشرفته، Shadow IT و دور زدنهای متداول بسیار قدرتمند است و در سازمانهایی با دادههای حساس یا الزامات سختگیرانه، مزیت کلیدی محسوب میشود؛ همانطور که در مستندات رسمی PAN-OS توضیح داده شده است.
اما این عمق تحلیل هزینه عملیاتی دارد. فعالسازی و تنظیم دقیق قابلیتهای امنیتی پالو آلتو نیازمند دانش تخصصی، زمان و مانیتورینگ مداوم است. در عمل بسیاری از این قابلیتها یا با تنظیمات پیشفرض رها میشوند یا بهدرستی تنظیم نمیشوند؛ نتیجه یا افزایش False Positive و نارضایتی کاربران است یا استفاده نکردن واقعی از توان امنیتی فایروال در برابر پیچیدگیای که ایجاد شده است.
سوفوس رویکرد متفاوتی دارد و قابلیتهای امنیتی را بهصورت یکپارچه و عملیاتی ارائه میدهد. ماژولهایی مانند IPS، Web Filtering، Application Control و Malware Protection معمولاً در قالب Policyهای مشخص و هدایتشده اعمال میشوند. هدف سوفوس این نیست که ادمین را وارد جزئیات بسیار عمیق تحلیل کند، بلکه تلاش میکند تصمیم امنیتی قابلاعتماد و پایداری ارائه دهد که در دنیای واقعی قابل نگهداری باشد.
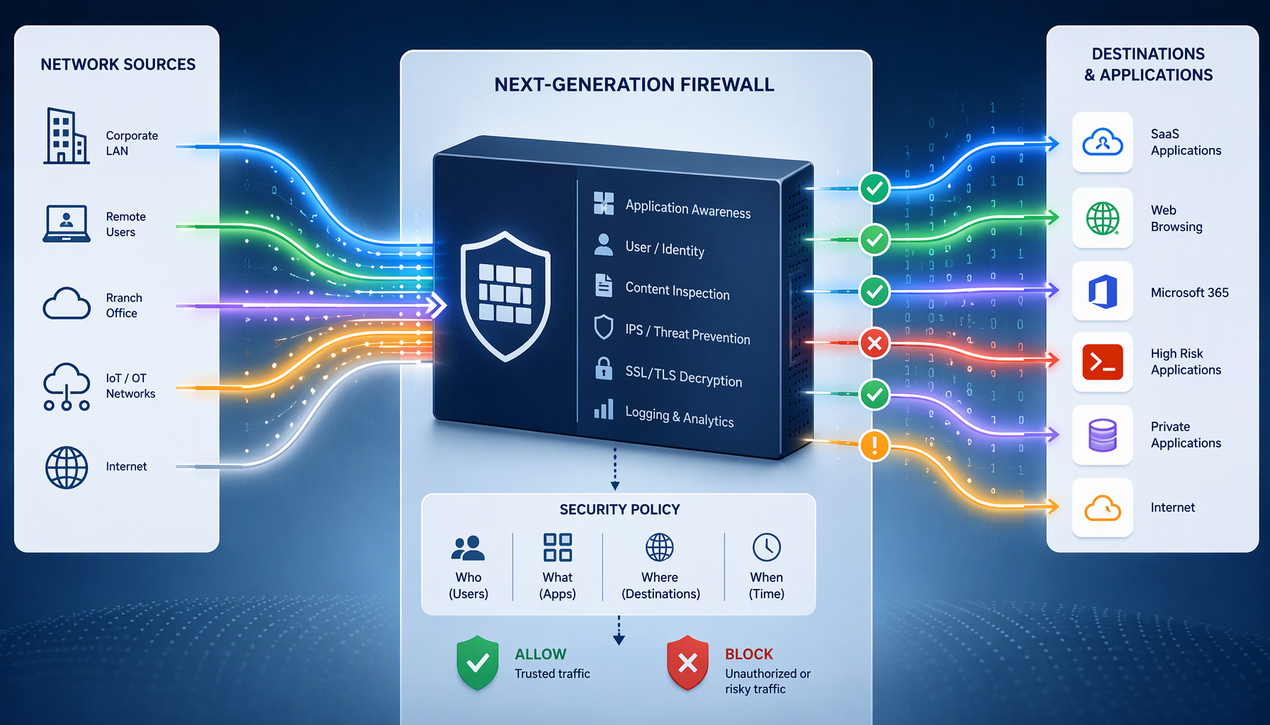
در سازمانهای متوسط، یکی از محدودکنندهترین عوامل در انتخاب فایروال، نه خود فناوری بلکه منابع انسانی و ظرفیت عملیاتی تیم IT است. تفاوت این دو فایروال در این حوزه در عمل بسیار تعیینکننده است.
سوفوس با این فرض طراحی شده که فایروال باید توسط تیمهای کوچکتر هم قابل مدیریت باشد. بسیاری از قابلیتهای امنیتی آن بهصورت پیشفرض بهینه شدهاند و نیاز به تنظیم پیچیده ندارند. فرآیندهای رایج مانند تعریف Rule، مدیریت کاربران، بررسی لاگها و عیبیابی روزمره با زمان و انرژی کمتری انجام میشود و یک یا دو نفر میتوانند فایروال را بدون ایجاد گلوگاه عملیاتی مدیریت کنند.
همچنین سوفوس وابستگی کمتری به تخصص عمیق امنیتی دارد. آموزش اولیه کوتاهتر است و یادگیری آن برای ادمینهای شبکه سادهتر انجام میشود؛ موضوعی که برای سازمانهایی که با جابهجایی نیرو یا محدودیت بودجه آموزشی مواجهاند مزیت عملی مهمی است.
پالو آلتو در مقابل نیازمند بلوغ بالاتر در تیم فنی است. مدیریت مؤثر آن معمولاً به نیروی متخصص یا حداقل آموزشدیده نیاز دارد و تنظیم Policyها، مدیریت Profileهای امنیتی و تحلیل لاگها زمانبرتر و تخصصیتر است. در سازمان متوسط این موضوع اغلب به افزایش وابستگی به مشاور بیرونی منجر میشود که هم هزینه را بالا میبرد و هم ریسک عملیاتی ایجاد میکند.
برای سازمانهای متوسط، هزینه فقط قیمت خرید فایروال نیست؛ هزینه لایسنس، پشتیبانی، آموزش و زمان مدیریت هم اهمیت دارد. سوفوس معمولاً از نظر هزینه کلی مقرونبهصرفهتر است و بازگشت سرمایه سریعتری ارائه میدهد، چون همان تیم موجود میتواند آن را راهاندازی و نگهداری کند.
پالو آلتو سرمایهگذاری بلندمدتتری محسوب میشود که بیشتر برای سازمانهایی توجیه دارد که یا نیازهای امنیتی بسیار خاص دارند یا در مسیر تبدیلشدن به سازمان Enterprise قرار گرفتهاند. نکته مهم این است که بخشی از هزینه پالو آلتو در قالب لایسنسها پرداخت میشود و فعالسازی هر سطح از قابلیت نیازمند لایسنس متناظر است؛ بنابراین پیش از خرید باید دقیقاً مشخص کنید کدام قابلیتها واقعاً به آنها نیاز دارید. اگر هزینه محدودیت اصلی شماست اما به دنبال گزینههای مشابه با قدرت بالا هم هستید، بررسی قیمت و خرید فایروال فورتی گیت میتواند بهعنوان گزینه سوم در مقایسه کمککننده باشد.
در عمل، سوفوس در سازمانهای متوسطی که به دنبال پایداری، سادگی و کنترل کافی هستند انتخاب موفقتری بوده است. پالو آلتو بیشتر در سازمانهایی انتخاب شده که یا در حال رشد سریع به سمت Enterprise هستند یا الزامات امنیتی بسیار سختگیرانه دارند. انتخاب اشتباه در این سطح میتواند باعث افزایش هزینه و پیچیدگی بدون افزایش واقعی امنیت شود.
چند نمونه سناریوی رایج را در نظر بگیرید. سازمان تولیدی با 150 کاربر و تیم IT سهنفره که فایروال را لبه شبکه قرار میدهد و به VPN سایتی و فیلترینگ وب نیاز دارد، با سوفوس معمولاً پوشش کامل با بار مدیریتی کمتری میگیرد. در مقابل، یک شرکت فینتک که تراکنشهای حساس دارد و باید رفتار دقیق اپلیکیشنها را حتی روی ترافیک رمزنگاریشده کنترل کند، از عمق تحلیل پالو آلتو بهره بیشتری میبرد. اگر میخواهید دید بهتری نسبت به جایگاه پالو آلتو در مقایسه با رقبای دیگر پیدا کنید، مقاله مقایسه فایروال پالو آلتو با سیسکو Firepower هم از منظر سازمانهای متوسط این تحلیل را انجام داده است.
بله، تا جایی که رشد سازمان با افزایش تعداد کاربران و شعب همراه باشد، سوفوس با قابلیتهای یکپارچه و مدیریت متمرکز پاسخگو است. اما اگر رشد به سمت الزامات امنیتی سطح Enterprise و نیاز به کنترل عمیق اپلیکیشنمحور پیش برود، پالو آلتو گزینه منطقیتری خواهد بود.
پالو آلتو با معماری App-ID و قابلیتهای رمزگشایی SSL و بازرسی ترافیک رمزنگاریشده، عمق تحلیل بالاتری ارائه میدهد؛ البته به شرط تنظیم صحیح و پایش مداوم که هر دو به نیروی متخصص نیاز دارند.
برای بهرهبرداری واقعی از قابلیتهای امنیتی NGFW مانند امضاهای تهدید و فیلترینگ وب، تمدید لایسنس در هر دو برند ضروری است. بدون لایسنس فعال، فایروال عملاً به یک فایروال پایه با قابلیتهای محدود تبدیل میشود.
سوفوس و پالو آلتو هر دو فایروالهای قدرتمندی هستند، اما برای مخاطب یکسان طراحی نشدهاند. سوفوس با تمرکز بر سادگی مدیریت، یکپارچگی و هزینه منطقی، برای بسیاری از سازمانهای متوسط گزینهای متعادل و عملیاتی است. پالو آلتو با امنیت عمیق و کنترل بسیار دقیق، بیشتر مناسب سازمانهایی است که آمادگی سرمایهگذاری روی تخصص و پیچیدگی را دارند. نگاه مهندسی یعنی انتخاب فایروالی که با واقعیت سازمان همخوانی داشته باشد، نه صرفاً قویترین گزینه روی کاغذ؛ اگر پیش از تصمیم نهایی نیاز به بررسی مدلها و قیمتها دارید، کارشناسان وینو سرور میتوانند بر اساس ساختار شبکه و تیم IT شما این مقایسه را بهصورت عملی انجام دهند.