ارتقای PAN-OS فرآیندی چندمرحلهای است که باید با بررسی Release Note، انتخاب Upgrade Path صحیح، تهیه Backup کامل از Configuration و برنامهریزی Downtime آغاز شود و پس از نصب Image و Reboot کنترلشده، با Post-Upgrade Validation و بهروزرسانی Signatureها ادامه پیدا کند. تفاوت کلیدی Update و Upgrade در همینجاست: Update صرفاً نصب Maintenance Release و Hotfix است، اما Upgrade یعنی جابهجایی بین Major Versionها که میتواند رفتار App-ID، Threat Prevention و Security Policy در فایروال پالو آلتو را تغییر دهد.
در این مقاله تمام مراحل عملی، پیشنیازها و اشتباهات رایج را بررسی میکنیم و برای رفع مشکلات احتمالی، مقاله رفع خطاهای Upgrade و Downgrade در PAN-OS پالو آلتو را نیز در ادامه به کار میبریم.
درک تفاوت این دو مفهوم پایهایترین، اما در عین حال مهمترین نکتهای است که بسیاری از مشکلات عملیاتی از نادیده گرفتن آن ناشی میشود. این دو واژه در ظاهر شبیه به هم هستند، اما در عمل تأثیر، ریسک و رویکرد کاملاً متفاوتی دارند و برخورد یکسان با آنها میتواند فایروال را وارد وضعیت ناپایدار کند.
Update در PAN-OS معمولاً به نصب Maintenance Releaseها، Hotfixها یا بهروزرسانیهای جزئی در همان شاخه اصلی نسخه اشاره دارد. این نوع Updateها برای رفع Bugهای شناختهشده، Patch آسیبپذیریها و بهبود پایداری منتشر میشوند و معمولاً تغییر بنیادینی در رفتار Featureها ایجاد نمیکنند. Updateها کمریسکترند و بهعنوان بخشی از نگهداری دورهای فایروال انجام میشوند؛ با این حال حتی Update هم نباید بدون بررسی Release Note انجام شود، چون گاهی یک Bugfix میتواند روی سناریوهای خاص اثر جانبی داشته باشد.
Upgrade اما داستان متفاوتی دارد. Upgrade بهمعنای جابهجایی بین Major Versionها یا Minor Versionهای مهم PAN-OS است و معمولاً تغییرات ساختاری را به همراه دارد. Featureهای جدید، تغییر در منطق App-ID، بهبود یا تغییر رفتار Threat Prevention، Deprecate شدن قابلیتهای قدیمی و حتی تغییر در Syntax برخی تنظیمات، همگی میتوانند بخشی از یک Upgrade باشند. به همین دلیل، Upgrade فقط یک اقدام نگهداری نیست، بلکه یک تصمیم معماری محسوب میشود.
از نظر ریسک هم این دو فرآیند متفاوتاند. Update معمولاً با ریسک پایینتر و Downtime محدود انجام میشود، در حالی که Upgrade میتواند رفتار شبکه را تغییر دهد و نیاز به تست، Validation و حتی آموزش تیم فنی داشته باشد. بسیاری از اختلالهای بعد از تغییر نسخه دقیقاً به این دلیل رخ دادهاند که Upgrade با ذهنیت Update انجام شده است.
مسیر انجام این دو هم متفاوت است. Update معمولاً مستقیم و بدون نیاز به Upgrade Path پیچیده انجام میشود، اما Upgrade نیازمند رعایت مسیرهای مشخصشده توسط پالو آلتو است. نادیده گرفتن Upgrade Path یکی از دلایل رایج Fail شدن Upgrade یا بروز رفتارهای غیرقابل پیشبینی بعد از آن است.
PAN-OS فقط یک سیستمعامل برای بالا آمدن دستگاه نیست؛ منطق تشخیص اپلیکیشن، تحلیل ترافیک، اعمال Policyهای امنیتی و حتی رفتار Featureهایی مثل App-ID، User-ID، SSL Decryption و Threat Prevention همگی بهشدت به نسخه PAN-OS وابسته هستند. بنابراین هر تغییر در نسخه میتواند مستقیماً روی رفتار کل معماری امنیتی شبکه اثر بگذارد.
در یک نگاه عملیاتی، Upgrade ممکن است فقط بهعنوان «بهروز کردن نرمافزار» دیده شود، اما در واقع هر Major یا حتی Minor Upgrade میتواند منطق تصمیمگیری فایروال را تغییر دهد. برای مثال، یک نسخه جدید ممکن است الگوریتم شناسایی App-ID را بهبود دهد یا نحوه تطبیق Signatureها را تغییر دهد. این تغییرات میتوانند باعث شوند ترافیکی که قبلاً Allow میشد، حالا Block شود یا برعکس. اگر این تغییرات بدون در نظر گرفتن معماری Policy انجام شوند، نتیجه آن اختلالهای غیرمنتظره خواهد بود.
Upgrade PAN-OS همچنین میتواند روی Performance و مصرف منابع اثر بگذارد. نسخههای جدید معمولاً Featureهای بیشتری دارند یا تحلیل عمیقتری انجام میدهند که ممکن است CPU، Memory یا Session Handling را تحت فشار قرار دهد. در معماریهایی که فایروال نزدیک به سقف ظرفیت خود کار میکند، یک Upgrade بدون بررسی این موضوع میتواند باعث افت Performance شود، حتی اگر از نظر امنیتی بهبود ایجاد کرده باشد.
از منظر یکپارچگی، PAN-OS بهصورت مستقیم با سایر اجزای معماری امنیتی در ارتباط است. Panorama، GlobalProtect، SD-WAN، VPN و حتی SIEMها همگی به نسخه PAN-OS وابستهاند. یک Upgrade ممکن است نیاز به هماهنگی نسخهها یا تغییر در تنظیمات این اجزا داشته باشد. اگر فایروالهای شما تحت مدیریت متمرکز هستند، مطالعه مقاله مدیریت متمرکز فایروال پالو آلتو با Panorama پیش از تصمیمگیری ضروری است، و برای پیامدهای تغییر نسخه روی Policyها، مدیریت Centralized Policy با Panorama در فایروال پالو آلتو را نیز بررسی کنید.
نکته مهم دیگر، تأثیر Upgrade بر فرآیندهای عملیاتی تیم است. Featureهای جدید یا تغییر رفتارها ممکن است نیاز به آموزش تیم فنی، بهروزرسانی مستندات یا تغییر رویههای Troubleshooting داشته باشند. اگر Upgrade فقط بهعنوان یک کار شبانه بدون آمادهسازی انجام شود، تیم در روزهای بعد با رفتاری مواجه میشود که برایش آشنا نیست.
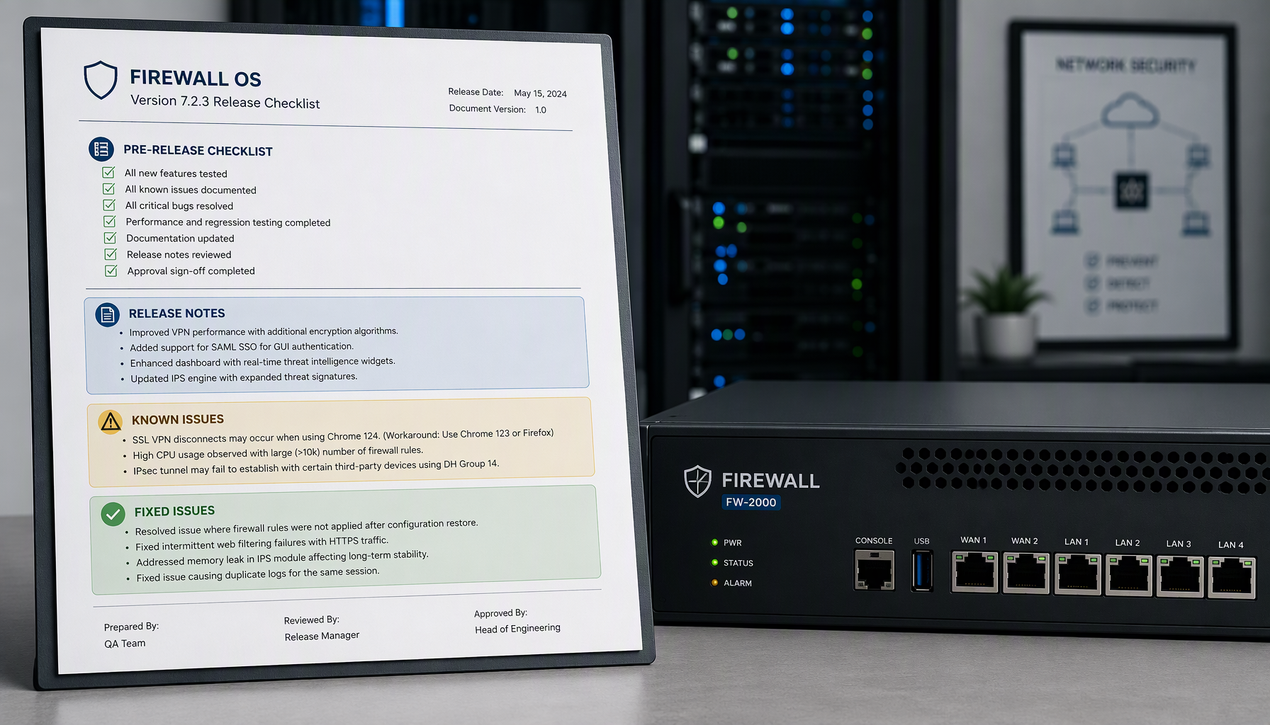
بررسی Release Note یکی از حیاتیترین و در عین حال بیشترین بخشهای نادیدهگرفتهشده فرآیند Upgrade است. بسیاری از مشکلات بعد از Upgrade نه بهدلیل باگ ناشناخته، بلکه بهخاطر وجود Known Issueهایی رخ دادهاند که از قبل مستند شده بودند، اما بررسی نشده بودند. Release Note در واقع نقشه راه شما برای Upgrade است، نه یک سند تشریفاتی.
اولین نکته این است که تمرکز صرفاً روی Featureهای جدید اشتباه است. آنچه برای تیمهای عملیاتی اهمیت بیشتری دارد، بخش Known Issues، Fixed Issues و Upgrade Notes است. Known Issues نشان میدهد در چه سناریوهایی ممکن است نسخه جدید دچار مشکل شود. اگر یکی از این سناریوها با معماری یا Featureهای استفادهشده شما همخوانی داشته باشد، Upgrade بدون برنامهریزی میتواند مستقیماً باعث اختلال شود.
Upgrade Notes بخش بسیار مهم دیگری است که اغلب نادیده گرفته میشود. در این بخش، پالو آلتو معمولاً محدودیتها، پیشنیازها یا تغییرات خاصی را که باید قبل یا بعد از Upgrade انجام شوند ذکر میکند. برای مثال، ممکن است نیاز باشد ابتدا به یک Maintenance Release خاص Upgrade کنید یا قبل از Upgrade تنظیمات مشخصی را تغییر دهید. نادیده گرفتن این موارد یکی از دلایل رایج Fail شدن Upgrade است.
Fixed Issues هم فقط یک لیست تبلیغاتی نیست. بررسی این بخش کمک میکند بفهمید آیا مشکلاتی که در نسخه فعلی شما وجود دارد، در نسخه جدید برطرف شدهاند یا نه. در بسیاری موارد، تصمیم به Upgrade نه بهخاطر Feature جدید، بلکه برای رفع یک Bug مشخص گرفته شده است. اگر آن Bug در Fixed Issues نسخه جدید وجود نداشته باشد، Upgrade عملاً ارزشی ایجاد نمیکند و فقط ریسک اضافه میکند.
نکته دیگر، بررسی Known Issueها در نسخههای بعدی همخانواده است. گاهی یک Major Version در اولین Release خود مشکلات شناختهشده زیادی دارد که در Maintenance Releaseهای بعدی برطرف شدهاند. به همین دلیل، انتخاب آخرین Maintenance Release یک Version پایدار معمولاً انتخاب منطقیتری نسبت به اولین Release یک Version جدید است. همچنین باید Release Note را با Featureهای فعال در شبکه تطبیق داد؛ اگر از SSL Decryption، User-ID، SD-WAN، HA یا GlobalProtect استفاده میکنید، Known Issueهای مربوط به این بخشها را بهطور خاص بررسی کنید.
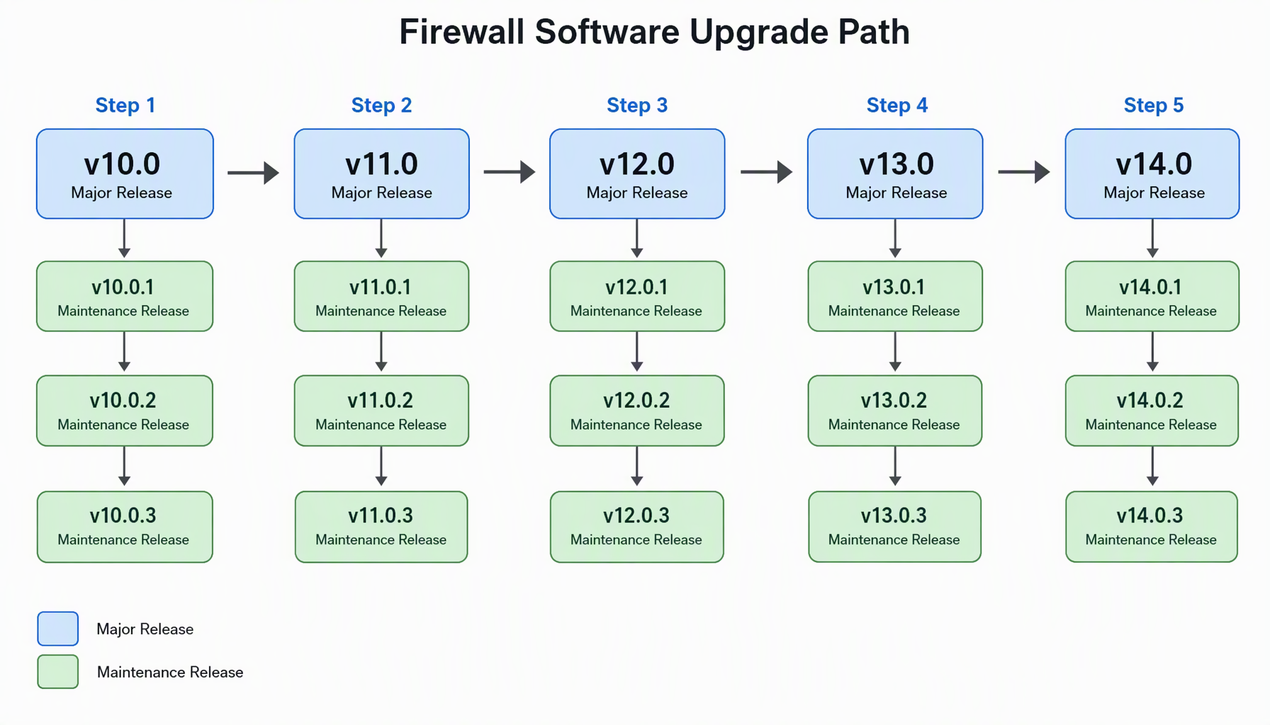
برخلاف بسیاری از نرمافزارها، در PAN-OS نمیتوان فرض کرد که همیشه میشود مستقیماً از هر نسخهای به نسخه بالاتر رفت. پالو آلتو مسیرهای مشخص و اجباری برای Upgrade تعریف کرده که رعایت آنها بخش جداییناپذیر یک Upgrade موفق است و نادیده گرفتن آن میتواند حتی سالمترین فایروال را با شکست Upgrade یا رفتارهای غیرقابل پیشبینی مواجه کند.
دلیل وجود Upgrade Path مشخص، تغییرات تدریجی در ساختار داخلی PAN-OS و وابستگی Featureها به نسخههای میانی است. برخی تغییرات فقط زمانی بهدرستی اعمال میشوند که فایروال از یک Version مشخص عبور کرده باشد. اگر این مرحله نادیده گرفته شود، ممکن است Configuration بهدرستی Convert نشود یا Featureها بعد از Upgrade رفتار غیرعادی داشته باشند. این نوع مشکلات معمولاً بلافاصله بعد از Upgrade مشخص نمیشوند و همین موضوع عیبیابی را پیچیده میتر میکند.
در عمل، Upgrade Path معمولاً شامل حرکت مرحلهای بین Major Versionها و رسیدن به آخرین Maintenance Release هر مرحله است. برای مثال، در بسیاری از سناریوها توصیه میشود ابتدا به آخرین Maintenance Release نسخه فعلی Upgrade شود و سپس به Version بالاتر رفت. این کار باعث میشود تمام Bugfixها و اصلاحات ضروری قبل از ورود به Version جدید اعمال شده باشند و ریسک کاهش پیدا کند.
یکی از اشتباهات رایج، پرش مستقیم به آخرین Version موجود بدون بررسی مسیر پیشنهادی پالو آلتو است. این کار شاید در ظاهر زمان را ذخیره کند، اما بارها منجر به Fail شدن Install یا بروز خطاهای سیستمی بعد از Reboot شده است. Upgrade Path فقط یک توصیه نیست، بلکه بخشی از منطق داخلی PAN-OS است.
نکته مهم دیگر، هماهنگی Upgrade Path با Panorama و سایر اجزای معماری است. اگر فایروالها تحت مدیریت Panorama هستند، نسخه Panorama معمولاً باید قبل از فایروالها Upgrade شود یا حداقل با آنها سازگار باشد. همچنین در محیطهای HA، مسیر Upgrade باید بهگونهای انتخاب شود که امکان Upgrade مرحلهای Nodeها وجود داشته باشد و HA Sync در هیچ مرحلهای از دست نرود؛ نادیده گرفتن این موضوع میتواند Downtime غیرمنتظره ایجاد کند، حتی اگر مسیر از نظر نسخه صحیح باشد.
قبل از هر Upgrade، وضعیت فعلی فایروال باید کاملاً پایدار باشد. Upgrade روی فایروالی که Error دارد، لاگهای سیستمی غیرعادی تولید میکند یا Sessionها ناپایدار هستند، ریسک بالایی دارد. بررسی System Log، Resource Monitor و وضعیت HA (در صورت وجود) از پیشنیازهای ضروری است.
تهیه Backup کامل از Configuration نیز یک الزام غیرقابل مذاکره است. Backup باید هم بهصورت Local و هم خارج از فایروال نگهداری شود. در پروژههای واقعی، همین Backup ساده بارها امکان Rollback سریع را فراهم کرده است. از منظر مدیریت تغییر، این فرآیند با اصول Change Management در مدیریت سرویسهای فناوری اطلاعات همراستاست؛ یعنی هر تغییر باید با روش استاندارد، مستندسازی و برنامه بازگشت انجام شود تا احتمال و اثر Incidentها حداقل شود.
در کنار اینها، چند مورد دیگر را هم قبل از شروع چک کنید:
حتی اگر Upgrade بهصورت In-Service یا با HA انجام شود، باید برای Downtime برنامه داشت. Upgrade بدون برنامهریزی Downtime یعنی ریسک کردن روی سرویسهای حیاتی. باید از قبل مشخص باشد در صورت بروز مشکل، Rollback چگونه و در چه زمانی انجام میشود و چه معیاری توقف عملیات و بازگشت به نسخه قبلی را تعیین میکند.
در محیطهای HA، معمولاً Upgrade بهصورت مرحلهای انجام میشود؛ ابتدا روی Passive Node، سپس Failover و بعد Upgrade Active Node. این روش Downtime را به حداقل میرساند، اما فقط در صورتی که HA سالم و Sync باشد. اگر وضعیت HA قبل از Upgrade مشکل داشته باشد، همان مشکل در بحرانیترین لحظه یعنی وسط Upgrade خودش را نشان میدهد. مفهوم Rollback در اینجا نیز مشابه منطق Rollback در سیستمهای داده است؛ بازگرداندن سیستم به یک حالت سازگار و شناختهشده برای حفظ یکپارچگی عملیات.
فرآیند Upgrade باید دقیقاً طبق مراحل توصیهشده انجام شود: دانلود Image، Install بدون Reboot، سپس Reboot کنترلشده. عجله در این مراحل یا انجام همزمان چند Upgrade یکی از دلایل رایج شکست Upgrade است. در عمل، مراحل اجرایی به این شکل است:
نکته عملی مهم این است که اگر Upgrade Path شما چند مرحله دارد، هر مرحله را کامل Validate کنید و سپس به مرحله بعد بروید. انجام چند Install پشت سر هم بدون Reboot و تست میانی، پشتیبانی از عیبیابی را عملاً غیرممکن میکند. اگر بعد از Reboot با خطا مواجه شدید، راهنمای رفع خطاهای Upgrade و Downgrade در PAN-OS پالو آلتو را برای بررسی خطاهای رایستارت و سناریوهای بازگشت مطالعه کنید — با توجه به محدودیت لینک داخلی، اگر قبلاً آن را دنبال کردهاید، مستقیماً سراغ لاگهای سیستم و وضعیت HA بروید.
Upgrade موفق بهمعنای بالا آمدن فایروال نیست. بعد از Upgrade باید بررسی شود Security Policyها، NAT، VPN، Decryption، User-ID و سایر Featureهای حیاتی دقیقاً مثل قبل کار میکنند. تست دسترسی کاربران، سرویسهای حیاتی و بررسی لاگها بخش جداییناپذیر این مرحله است. در تیمهای حرفهای، یک Check List مشخص برای Post-Upgrade Validation وجود دارد و بدون تکمیل آن، Upgrade کامل تلقی نمیشود.
چند مورد که معمولاً در این چکلیست قرار میگیرند:
اگر بعد از نصب اولیه فایروال چکلیست امنیتی مشخصی نداشتهاید، مقاله چکلیست امنیتی برای Hardening فایروال پالو آلتو بعد از نصب اولیه نقطه شروع خوبی برای ساخت چکلیست Validation است.
بعد از Upgrade PAN-OS، بهروزرسانی Signatureها بسیار مهم است. Version جدید PAN-OS معمولاً با Signatureهای قدیمی بهترین عملکرد را ندارد. Update App-ID، Threat و WildFire باعث میشود Featureهای امنیتی با منطق جدید OS هماهنگ شوند. نادیده گرفتن این مرحله باعث میشود برخی App-IDها شناسایی نشوند یا Threat Prevention رفتار غیرمنتظره داشته باشد.
به همین دلیل بهتر است بهروزرسانی Signatureها را بهعنوان بخشی از همان پنجره تغییر برنامهریزی کنید، نه کاری که چند روز بعد به یاد آورده شود. برنامهریزی این Updateها بهصورت خودکار و دورهای هم تضمین میکند که بعد از هر تغییر نسخه، Signatureها همیشه همگام باقی بمانند.
یکی از اشتباهات رایج، Upgrade فوری به آخرین Version بدون تجربه عملی آن در محیطهای مشابه است. اشتباه دیگر، انجام Upgrade بدون Backup یا بدون برنامه Rollback است. همچنین، بسیاری از تیمها Upgrade را با Update Signature اشتباه میگیرند و انتظار دارند بدون تغییر رفتار، فقط امنیت بهتر شود. چند مورد دیگر که در عمل دیده میشود:
شناخت این اشتباهات بهاندازه دانستن مراحل Upgrade اهمیت دارد؛ بخش بزرگی از Fail شدن Upgradeها نه بهدلیل مشکل نسخه جدید، بلکه بهخاطر حذف شدن این مراحل ساده است.
خیر. پالو آلتو مسیرهای مشخصی برای Upgrade تعریف کرده و در بسیاری موارد نیاز به عبور از نسخههای میانی یا آخرین Maintenance Release هر شاخه هست. قبل از هر اقدام، Upgrade Path رسمی مربوط به نسخه فعلی خود را بررسی کنید.
Update معمولاً نصب Maintenance Release یا Hotfix در همان شاخه نسخه فعلی است، اما Upgrade یعنی جابهجایی بین Major یا Minor Versionهای مهم که میتواند رفتار App-ID، Policyها و Featureها را تغییر دهد و نیاز به Upgrade Path، تست و Validation دارد.
در محیطهای HA میتوان با Upgrade مرحلهای (اول Passive، سپس Failover، بعد Active) Downtime را به حداقل رساند، اما حتی در این حالت هم باید برای Downtime احتمالی و سناریوی Rollback برنامه داشت.
Security Policyها، NAT، VPN، SSL Decryption، User-ID، دسترسی کاربران به سرویسهای حیاتی و مصرف منابع باید با وضعیت قبل از Upgrade مقایسه شوند. همچنین بهروزرسانی Signatureها بلافاصله بعد از Upgrade انجام شود.
بله، در محیطهای مدیریتشده با Panorama، نسخه Panorama معمولاً باید قبل از فایروالها Upgrade شود یا حداقل با نسخه جدید فایروالها سازگار باشد؛ در غیر این صورت مدیریت متمرکز و اعمال Policyها ممکن است دچار ناسازگاری شود.
Upgrade PAN-OS اگر درست انجام شود، میتواند امنیت، پایداری و قابلیتهای فایروال را ارتقا دهد؛ اما اگر بدون تحلیل و برنامهریزی انجام شود، میتواند یکی از پرریسکترین عملیاتهای شبکه باشد. فرمول موفقیت مشخص است: تفاوت Upgrade و Update را بشناسید، Release Note و Known Issueها را با Featureهای فعال خود تطبیق دهید، Upgrade Path رسمی را دنبال کنید، Backup بگیرید، برای Downtime و Rollback برنامه داشته باشید، و بعد از Reboot با یک چکلیست کامل، همه چیز را Validate کنید.
وینو سرور با تجربه اجرای Upgrade و Lifecycle Management فایروالهای پالو آلتو در محیطهای سازمانی، این فرآیند را بهصورت مهندسیشده مدیریت میکند؛ از انتخاب نسخه مناسب و بررسی Release Note تا اجرای Upgrade، Validation و Rollback در صورت نیاز. اگر میخواهید Upgrade PAN-OS برای شما یک ارتقای امن باشد، نه یک ریسک عملیاتی، وینو سرور میتواند بهعنوان یک مرجع تخصصی و قابل اعتماد در کنار تیم فنی شما قرار بگیرد.