در مقایسه فایروال پالو آلتو با FortiGate، تفاوت اصلی نه در لیست قابلیتها بلکه در فلسفه طراحی است: پالو آلتو Application-Centric است و شناسایی اپلیکیشن (App-ID) را پایه پردازش و Policy قرار میدهد، در حالی که FortiGate با رویکرد Feature-Centric مجموعهای از موتورهای امنیتی مستقل و سختافزار مبتنی بر ASIC ارائه میدهد. اگر دید عمیق و Policy خوانا در محیطهای Enterprise برایتان اولویت است، پالو آلتو انتخاب منطقیتری است؛ اگر Throughput بالا با هزینه کمتر در سناریوهای SMB و Distributed مدنظرتان است، قیمت فایروال فورتی گیت گزینه جذابتری خواهد بود. برای مقایسه دقیق مدلها، میتوانید خرید فایروال پالو آلتو را نیز بررسی کنید.
بنیادیترین تفاوت فایروال پالو آلتو و فورتی گیت در نگاه معماری است و بسیاری از تفاوتهای Performance، مدیریت و تجربه عملیاتی دقیقاً از همین نقطه نشأت میگیرد. این تفاوت فقط یک انتخاب طراحی نیست؛ تعیین میکند فایروال «چطور فکر میکند» و تصمیمهای امنیتی را بر چه اساسی میگیرد.
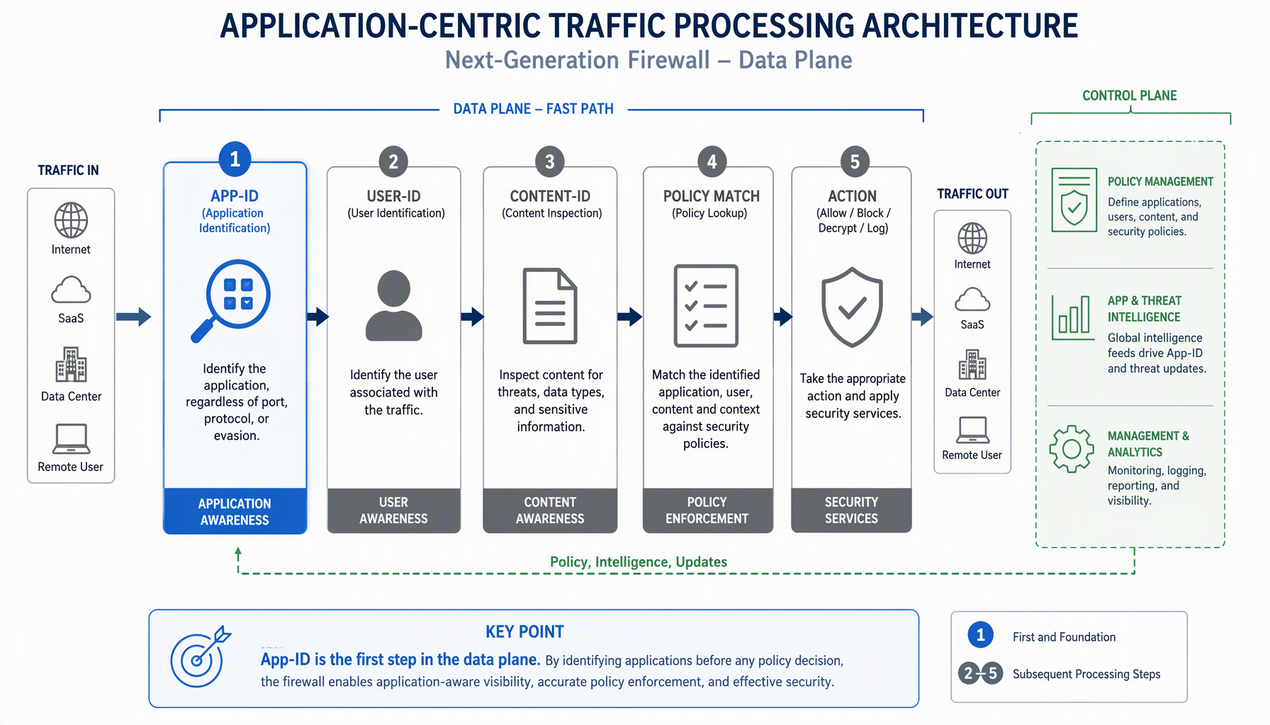
در معماری Application-Centric پالو آلتو، شناسایی اپلیکیشن اولین و مهمترین مرحله پردازش ترافیک است. فایروال تلاش میکند بدون وابستگی به پورت، پروتکل یا مقصد، ماهیت واقعی ترافیک را تشخیص دهد و سپس تصمیم بگیرد که این ترافیک مجاز است یا نه. App-ID در این معماری فقط یک Feature نیست؛ زبان اصلی Policy و هسته Data Plane محسوب میشود. به همین دلیل، حتی اگر اپلیکیشن پورت خود را تغییر دهد، داخل SSL Tunnel پنهان شود یا از تکنیکهای دور زدن استفاده کند، فایروال همچنان میتواند آن را شناسایی و کنترل کند. برای درک عمیقتر این موضوع، مطالعه راهنمای کنترل Application Layer در فایروال پالو آلتو پیشنهاد میشود.
در مقابل، معماری Feature-Centric در FortiGate به این معناست که فایروال مجموعهای از قابلیتها و موتورهای امنیتی مستقل دارد که میتوان آنها را بهصورت انتخابی فعال یا غیرفعال کرد. تصمیم اولیه اغلب بر اساس Session، IP، Port و Policy انجام میشود و سپس Featureهایی مثل Application Control، IPS یا Web Filtering روی آن اعمال میگردند. طبق توضیحات رسمی Fortinet، FortiGate بهعنوان یک NGFW با پردازشگرهای اختصاصی Security Processor و سرویسهای FortiGuard، از حفاظت مبتنی بر هوش مصنوعی و SD-WAN یکپارچه پشتیبانی میکند؛
رویکردی که انعطافپذیری بالایی ایجاد میکند اما دید فایروال به ترافیک را بهشدت وابسته به این میکند که کدام Featureها فعال و چگونه تنظیم شدهاند. توضیح کلی مفهوم NGFW را نیز میتوانید در مقاله ویکیپدیا درباره Next-Generation Firewall بخوانید.
این تفاوت معماری مستقیماً روی مقایسه Palo Alto با FortiGate از نظر عملکرد اثر میگذارد. در پالو آلتو چون App-ID از ابتدا در جریان پردازش حضور دارد، فعال کردن قابلیتهای امنیتی معمولاً افت قابل پیشبینیتری ایجاد میکند. اما در FortiGate، افزودن Featureهای بیشتر میتواند بهصورت غیرخطی روی Performance اثر بگذارد، بهخصوص اگر Offloading سختافزاری بهدرستی انجام نشود.
وقتی صحبت از Performance واقعی فایروال میشود، اتکا به اعداد Datasheet یکی از رایجترین و در عین حال گمراهکنندهترین اشتباهات است. اعدادی مثل Throughput، Sessions Per Second یا Concurrent Sessions معمولاً در شرایط آزمایشگاهی و با حداقل فعال بودن قابلیتهای امنیتی اندازهگیری میشوند؛ در حالی که در محیط واقعی سازمانی، فایروال تقریباً هیچوقت در چنین شرایطی کار نمیکند.
در FortiGate، Datasheetها معمولاً Throughput بسیار بالایی نشان میدهند که عمدتاً بهدلیل استفاده گسترده از ASICهای اختصاصی است. اما این اعداد اغلب مربوط به حالتهایی است که فقط فورواردینگ ساده انجام میشود یا تعداد محدودی از Featureها فعال هستند. وقتی IPS، Application Control، Web Filtering و بهخصوص SSL Inspection همزمان فعال میشوند، Performance واقعی میتواند فاصله قابل توجهی با عدد Datasheet پیدا کند. این افت گاهی ناگهانی و غیرخطی است؛ یعنی اضافه شدن یک Feature جدید میتواند فشار زیادی روی CPU یا ASIC وارد کند.
در پالو آلتو، فلسفه اعلام Performance متفاوت است. Throughput اعلامشده معمولاً با فعال بودن App-ID و حداقل مجموعهای از Security Profileها اندازهگیری میشود؛ بنابراین اختلاف بین Performance تئوریک و عملی کمتر است. وقتی Featureهای بیشتری مثل Threat Prevention یا Decryption فعال شوند، افت Performance معمولاً تدریجی و قابل پیشبینی است. این موضوع در طراحی ظرفیت (Capacity Planning) اهمیت زیادی دارد، چون تیم فنی میتواند رفتار فایروال را بهتر تخمین بزند.
یکی از نکات مهم دیگر، رفتار فایروال تحت بار ترکیبی است. ترافیک سازمانی معمولاً ترکیبی از Sessionهای کوتاه، Sessionهای طولانی، ترافیک رمزنگاریشده و اپلیکیشنهای حساس به Latency است. در چنین شرایطی، فایروالی که فقط در تستهای Throughput ساده خوب عمل میکند، لزوماً تجربه کاربری مناسبی ارائه نمیدهد. در عمل، پایداری Latency و عدم نوسان ناگهانی Performance اهمیت بیشتری از حداکثر Throughput دارد.
همچنین باید به تأثیر Logging و Visibility توجه کرد. فعال بودن Logging دقیق بخشی از نیازهای واقعی سازمان است اما در Datasheetها معمولاً نادیده گرفته میشود. پالو آلتو بهگونهای طراحی شده که Logging و تحلیل بخشی از مسیر طبیعی پردازش است، در حالی که در برخی پیادهسازیهای FortiGate، فعالسازی Logging گسترده میتواند فشار عملیاتی قابل توجهی ایجاد کند.
App-ID یکی از نقاط تمایز اصلی پالو آلتو است. این موتور مستقل از پورت و پروتکل، اپلیکیشن را شناسایی میکند و حتی در صورت تغییر پورت یا استفاده از Tunnel همچنان قادر به تشخیص است. این شناسایی بخشی از Data Plane است و پایه تمام Policyها محسوب میشود.
در FortiGate، Application Control بیشتر بهعنوان یک Feature جداگانه عمل میکند. اگرچه در نسخههای جدید FortiOS پیشرفت زیادی داشته، اما در بسیاری از سناریوها همچنان وابستگی بیشتری به Signature و الگوی ترافیک دارد. در محیطهای پیچیده و Cloud-Based، App-ID پالو آلتو معمولاً شفافتر، پایدارتر و قابل اتکاتر ارزیابی میشود.
SSL Decryption یکی از نقاط کلیدی در مقایسه عملی این دو فایروال است، چون عمده ترافیک امروزی بهصورت رمزنگاریشده منتقل میشود و بدون Decryption، بخش بزرگی از دید امنیتی از بین میرود. طبق تعریف استاندارد پروتکل TLS، این پروتکل محرمانگی و یکپارچگی ارتباط را تضمین میکند و به همین دلیل رمزگشایی آن یکی از سنگینترین پردازشها برای هر فایروالی است.
در پالو آلتو، SSL Decryption بهصورت عمیق با معماری Application-Centric یکپارچه شده است. فایروال ابتدا ترافیک را Decrypt میکند و سپس App-ID، Threat Prevention و سایر کنترلها روی Payload واقعی اعمال میشوند. نتیجه این طراحی، رفتار قابل پیشبینیتر Performance در سناریوهایی است که بخش قابل توجهی از ترافیک Decrypt میشود. برای اطلاع از جزئیات پیادهسازی، مطلب تنظیمات SSL Decryption در فایروال پالو آلتو را مطالعه کنید.
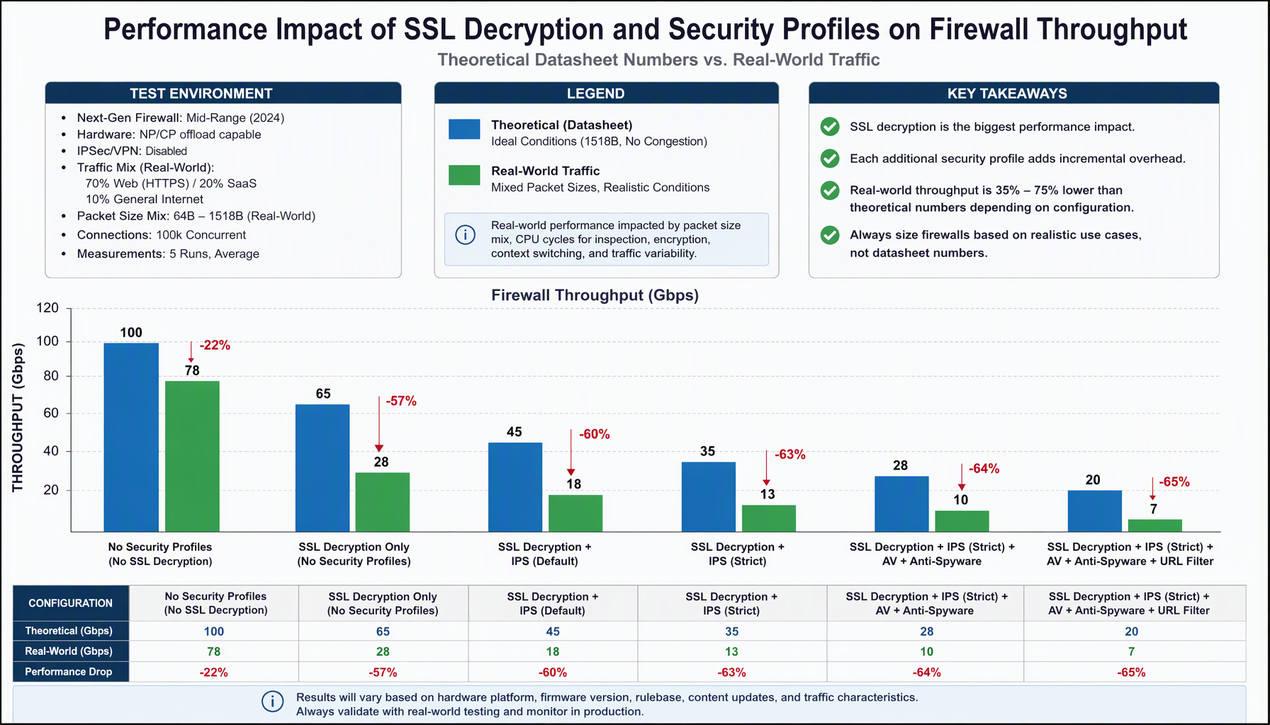
در FortiGate، SSL Inspection معمولاً در دو حالت پیادهسازی میشود: Certificate Inspection و Full Inspection. Certificate Inspection سربار Performance کمتری دارد اما چون Payload رمزگشایی نمیشود، دید امنیتی بسیار محدودی ایجاد میکند. Full Inspection دید عمیقتری فراهم میکند اما هزینه Performance آن بهمراتب بالاتر است و در بسیاری از محیطها بهدلیل افت کارایی، فقط روی بخش محدودی از ترافیک فعال میشود؛ یعنی بخشی از ترافیک عملاً بدون تحلیل عمیق عبور میکند.
از منظر عملیاتی، پالو آلتو امکان Decryption هدفمندتری فراهم میکند: میتوان بر اساس App-ID، User-ID یا Zone تصمیم گرفت چه ترافیکی Decrypt شود و چه ترافیکی مستثنا باشد. این رویکرد کمک میکند Decryption فقط روی ترافیکهای پرریسک اعمال شود و فشار غیرضروری به فایروال وارد نشود.
مدیریت و نگهداری Policyها یکی از حوزههایی است که تفاوت معماری این دو فایروال در عمل بیش از هر جای دیگری خود را نشان میدهد. بسیاری از فایروالها در روزهای اول با Policyهای تمیز شروع میشوند، اما با گذشت زمان، تغییر نیازهای کسبوکار و رفع مشکلات مقطعی، Policyها به مجموعهای پیچیده تبدیل میشوند. اینکه یک فایروال در چنین شرایطی چقدر قابل مدیریت باقی بماند، مستقیماً به فلسفه طراحی آن برمیگردد.
در پالو آلتو، Application-Centric بودن باعث میشود Policyها بر اساس مفاهیم قابل فهمتری مثل نام اپلیکیشن و کاربر نوشته شوند، نه صرفاً پورت و آدرس. یک Rule که میگوید دسترسی به Microsoft 365 یا SAP برای یک گروه کاربری خاص مجاز است، حتی بعد از چند سال هم قابل درک است. این خوانایی در نگهداری بلندمدت اهمیت زیادی دارد، چون تیمهای مختلف در طول زمان روی فایروال کار میکنند و Policy باید برای همه قابل فهم باشد، نه فقط نویسنده اولیه آن.
در FortiGate، Policyها معمولاً ترکیبی از Address Objectها، Serviceها، Scheduleها و Profileهای مختلف هستند. این ساختار انعطافپذیر است، اما بهمرور میتواند Ruleهایی ایجاد کند که منطق آنها بهراحتی قابل تشخیص نیست. در محیطهای بزرگ، تحلیل اینکه یک Policy دقیقاً چه ترافیکی را Allow یا Block میکند، نیازمند بررسی چندین Object و Profile مختلف است؛ مفهومی مشابه کاری که لیستهای کنترل دسترسی (ACL) در سطح شبکه انجام میدهند، اما با لایههای اضافه از Profileهای امنیتی. این موضوع نگهداری و Troubleshooting را دشوارتر میکند.
نکته مهم دیگر، تأثیر نگهداری Policy بر امنیت است. Policyهای پیچیده و ناخوانا معمولاً بهمرور بازتر میشوند، چون تیمها برای جلوگیری از اختلال، استثناءهای موقتی اضافه میکنند که دائمی میشوند. ساختار Application-Centric پالو آلتو کمک میکند Policyها حداقلیتر باقی بمانند؛ در FortiGate رسیدن به همین سطح از سادگی نیازمند Discipline عملیاتی بالاتری است.
Panorama در پالو آلتو فقط ابزار Push Policy نیست؛ بلکه قلب مدیریت متمرکز، مانیتورینگ و لاگگیری است. دید یکپارچه به App-ID، Threat و User در تمام فایروالهای سازمان یکی از بزرگترین مزایای آن محسوب میشود.
FortiManager هم ابزار قدرتمندی است، اما در بسیاری از پیادهسازیها تمرکز آن بیشتر روی مدیریت Configuration است تا تحلیل عمیق رفتاری. تفاوت اصلی اینجاست که Panorama با همان منطق Application-Centric فایروال کار میکند، در حالی که FortiManager بیشتر یک ابزار مدیریتی کلاسیک با رویکرد مدیریت تغییرات و استقرار متمرکز است.
در محیطهای Enterprise با ترافیک پیچیده، VPNهای متعدد، Decryption گسترده و نیاز به Visibility بالا، پالو آلتو معمولاً رفتار قابل پیشبینیتری دارد و تغییرات Policy یا Feature کمتر باعث Side Effect ناخواسته میشود. همین پایداری دلیل اصلی محبوبیت این پلتفرم در Data Center و سازمانهای بزرگ است.
FortiGate در بسیاری از سناریوهای SMB و Distributed عملکرد بسیار خوبی دارد و از نظر هزینه-کارایی گزینه جذابی است؛ اما در محیطهای بسیار پیچیده نیاز به طراحی دقیقتری دارد تا Performance و Stability حفظ شود. اگر میخواهید فورتیگیت را با یک رقیب دیگر نیز بسنجید، مقاله مقایسه Cisco Firepower با FortiGate دید بهتری به شما میدهد.
پاسخ مطلقی وجود ندارد و تصمیم به معماری شبکه، نوع ترافیک، سطح بلوغ تیم فنی و اهداف امنیتی سازمان بستگی دارد. اگر اولویت شما دید عمیق، کنترل مبتنی بر اپلیکیشن، Policyهای خوانا و رفتار قابل پیشبینی در سناریوهای پیچیده است، پالو آلتو انتخاب منطقیتری است. اگر Throughput بالا، انعطاف در Featureها و هزینه پایینتر در سناریوهای مشخص برایتان مهمتر است، FortiGate میتواند گزینه مناسبی باشد.
در نهایت، بررسی فنی فایروال پالو آلتو و FortiGate فقط با نگاه به دیتاشیت به نتیجه درستی نمیرسد. توصیه عملی این است که قبل از تصمیم نهایی، ترافیک واقعی سازمانتان را تحلیل کنید، سناریوی Decryption و سطح Logging موردنیاز را مشخص کنید و در صورت امکان، هر دو پلتفرم را در شرایط آزمایشی شبیهسازی شده ارزیابی نمایید.
خیر. اعداد Datasheet فورتیگیت بهدلیل ASICهای اختصاصی معمولاً بالاتر است، اما این اعداد مربوط به حالت فورواردینگ ساده هستند. با فعال شدن همزمان IPS، Application Control و SSL Inspection، فاصله Performance واقعی با عدد Datasheet زیاد میشود و رفتار غیرخطی ممکن است مشاهده شود. در پالو آلتو افت تدریجیتر و قابل پیشبینیتر است.
FortiGate بهدلیل هزینه-کارایی مناسب، تنوع مدلها و پوشش خوب سناریوهای SMB و Distributed، برای سازمانهای کوچک و متوسط معمولاً گزینه عملیتری است. پالو آلتو وقتی ارزش سرمایهگذاری بالاتری دارد که دید عمیق اپلیکیشنی و Policyهای بلندمدت قابل نگهداری اولویت اصلی باشد.
بله، اما برای دید کامل به Payload، باید SSL Decryption فعال باشد. پس از رمزگشایی، App-ID و Threat Prevention روی محتوای واقعی ترافیک اعمال میشوند و همین یکپارچگی باعث رفتار پایدارتر نسبت به پیادهسازی Inspection بهصورت Feature جداگانه میشود.
Panorama علاوه بر مدیریت متمرکز Configuration، دید یکپارچه به App-ID، Threat و User در تمام فایروالها فراهم میکند و بخشی از منطق خود فایروال است. FortiManager بیشتر بر مدیریت Configuration و استقرار متمرکز تمرکز دارد و تحلیل رفتاری عمیق معمولاً به ابزارهای جانبی مانند FortiAnalyzer سپرده میشود.