امنیت وای فای سازمانی با فایروال سوفوس زمانی بهدرستی برقرار میشود که شبکه بیسیم نه بهصورت یک جزیره مستقل، بلکه بهعنوان امتداد همان معماری امنیتی LAN مدیریت شود. در این مدل، اکسس پوینتهای سوفوس نقش سنسور و اجراکننده را دارند و تمام تصمیمهای احراز هویت، اعمال Policy و لاگگیری در فایروال سوفوس متمرکز میشود. گامهای اصلی عبارتاند از: تفکیک کاربران داخلی و مهمان در SSID و VLANهای مجزا، احراز هویت مبتنی بر هویت (Active Directory، LDAP یا RADIUS)، اعمال Firewall Rule و Web Filtering روی ترافیک بیسیم و پایش مداوم لاگها. اگر در مرحله انتخاب تجهیزات هستید، میتوانید لیست خرید اکسس پوینت را هم بررسی کنید.
شبکه بیسیم سازمانی بهطور ذاتی با ریسکهایی روبهروست که در شبکه سیمی یا وجود ندارند یا بسیار محدودترند؛ مهمترین دلیل آن حذف مرز فیزیکی است. هر کسی که در محدوده پوشش سیگنال قرار بگیرد میتواند تلاش برای اتصال انجام دهد و همین موضوع Wi-Fi را به یکی از جذابترین اهداف مهاجمان تبدیل میکند. در بسیاری از سازمانها این واقعیت بهدرستی درک نشده و Wi-Fi صرفاً یک مسیر راحت دسترسی تلقی میشود، نه یک نقطه حساس امنیتی.
رایجترین چالش، استفاده از رمز مشترک برای کاربران سازمانی است. این مدل در ظاهر ساده است، اما هیچ کنترلی روی اینکه چه کسی واقعاً متصل شده وجود ندارد. رمزها بین کارکنان بهراحتی دستبهدست میشوند و پس از خروج یک کارمند، تنها راه قطع دسترسی او تغییر رمز برای همه است. چالش بعدی، نبود تفکیک بین کاربران داخلی و مهمان است؛ وقتی پیمانکاران روی همان SSID و VLAN کاربران سازمانی قرار میگیرند، یک دستگاه آلوده در شبکه مهمان میتواند روی منابع داخلی اثر بگذارد.
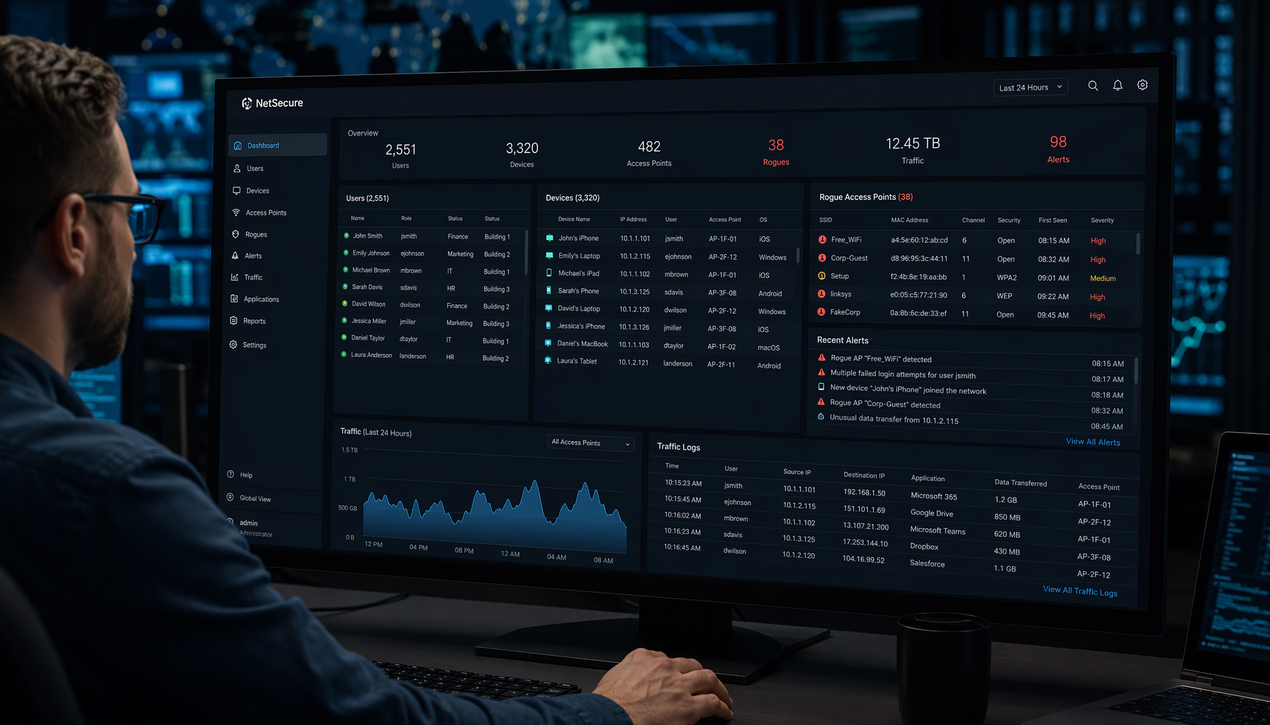
Rogue APها نیز تهدید جدی محسوب میشوند. یک اکسس پوینت غیرمجاز — چه نصبشده توسط یک کارمند خوشنیت برای پوشش بهتر و چه توسط یک مهاجم — معمولاً فاقد تنظیمات امنیتی مناسب است و میتواند بهعنوان دروازهای ناامن به شبکه داخلی عمل کند. در بسیاری از موارد، مهاجم حتی به نفوذ پیچیده نیاز ندارد؛ کافی است به یک Rogue AP متصل شود.
نبود دیدپذیری و لاگ مناسب نیز چالشی است که اغلب نادیده گرفته میشود. وقتی تیم فنی نداند چه کسی، در چه زمانی و از چه دستگاهی به Wi-Fi متصل شده، تحلیل Incident عملاً غیرممکن میشود و واکنش به تهدیدات دیرهنگام و مبتنی بر حدس خواهد بود. از منظر فنی، تکیه صرف بر MAC Address یا IP برای شناسایی کاربر هم ضعف جدی است؛ MAC بهراحتی قابل جعل است و IP در شبکه بیسیم دائماً تغییر میکند و این روشها فقط حس امنیت کاذب ایجاد میکنند.
فلسفه Sophos در امنیت Wi-Fi بر یک اصل استوار است: شبکه بیسیم نباید جزیرهای جداگانه با منطق امنیتی مستقل باشد. Wi-Fi امتداد طبیعی شبکه سازمانی است و باید با همان سیاستها، همان سطح دید و همان منطق کنترلی مدیریت شود. به همین دلیل Sophos بهجای ارائه یک راهکار Wi-Fi مستقل، امنیت بیسیم را مستقیماً در دل معماری فایروال قرار داده است.
در این معماری، Access Pointها فقط تجهیزات رادیویی نیستند؛ آنها سنسورهای امنیتی شبکه محسوب میشوند. تمام تصمیمهای مهم، از احراز هویت گرفته تا اعمال Policy، در فایروال انجام میشود و AP نقش اجراکننده این تصمیمها را دارد. این جداسازی باعث میشود منطق امنیتی در یک نقطه متمرکز بماند و خطر ناسازگاری تنظیمات بین شبکه سیمی و بیسیم از بین برود.
پایه دیگر این فلسفه، حذف Trust پیشفرض است. فرض سوفوس این است که هر اتصال بیسیم بالقوه ناامن است، حتی اگر از داخل ساختمان انجام شود. اتصال موفق به Wi-Fi بهمعنای دسترسی آزاد به شبکه نیست؛ کاربر باید احراز هویت شود و سپس بر اساس هویت، نقش و Context دسترسی بگیرد. این نگاه، Wi-Fi را از یک شبکه اشتراکی به محیطی کنترلشده مبتنی بر Identity تبدیل میکند.
یکسانسازی سیاستها نیز نکته کلیدی است: Web Filtering، Application Control، IPS و Logging که روی LAN اعمال میشوند، دقیقاً همانطور روی Wi-Fi هم قابل اجرا هستند. تیم فنی مجبور نیست Policy جداگانهای با منطق متفاوت برای Wi-Fi طراحی کند که هم ریسک خطای انسانی را کاهش میدهد و هم Troubleshooting را سادهتر میکند.
طراحی معماری باید قبل از نصب اولین Access Point و حتی قبل از انتخاب مدل تجهیزات انجام شود. بسیاری از مشکلات امنیتی Wi-Fi ریشه در این دارند که شبکه بیسیم واکنشی و بدون طراحی قبلی پیادهسازی شده است. اگر تفاوت ماهوی Wi-Fi با شبکه سیمی در طراحی لحاظ نشود، حتی بهترین تجهیزات هم ریسکها را پوشش نمیدهند.
اولین گام، مشخص کردن گروههایی است که از Wi-Fi استفاده میکنند: کارکنان، مدیران، مهمانها، پیمانکاران یا دستگاههایی مانند پرینترها و تجهیزات IoT. هر گروه سطح اعتماد، الگوی مصرف و ریسک متفاوتی دارد و نباید در ساختاری مشترک قرار بگیرند. طراحی حرفهای یعنی این تفکیک از همان ابتدا بهصورت منطقی انجام شود، نه اینکه بعداً با Ruleهای پیچیده جبران شود.
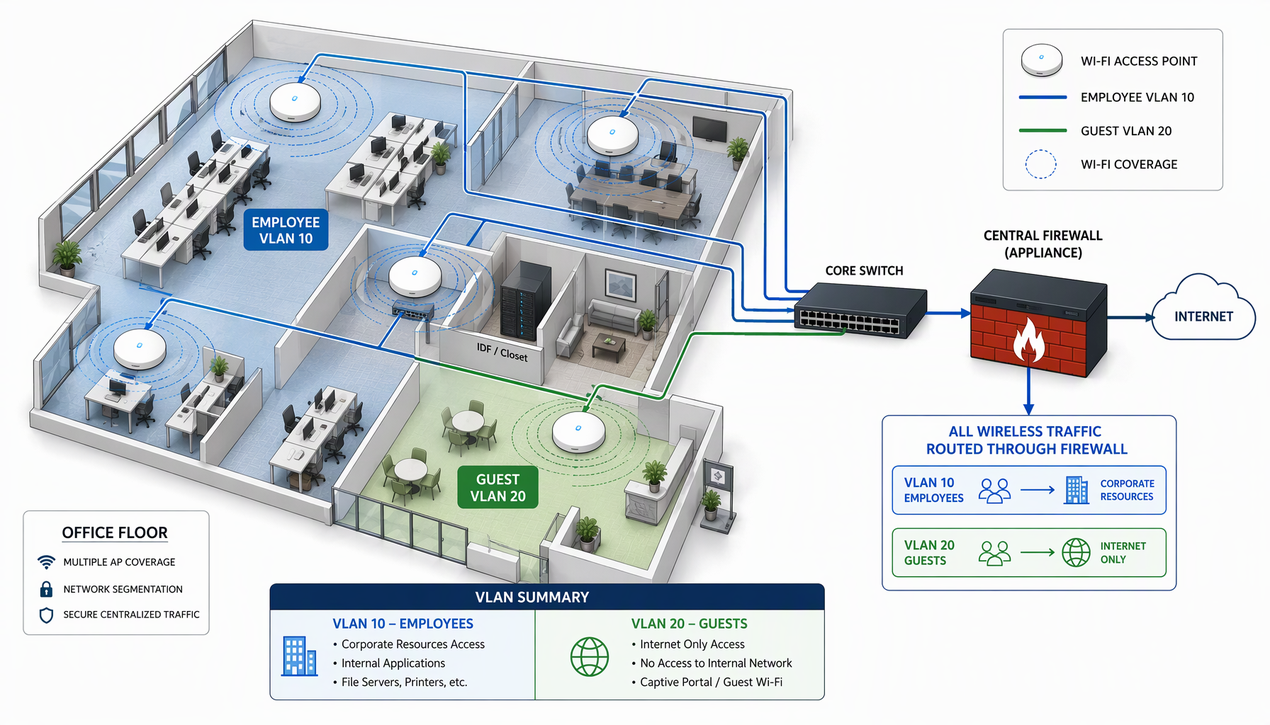
هر SSID باید نماینده یک هدف مشخص باشد، نه صرفاً یک نام. اتصال هر SSID به VLAN مجزا کمک میکند ترافیک گروههای مختلف از هم جدا بماند و روی هر گروه Policy متناسب اعمال شود. یک اشتباه رایج، استفاده از VLAN مشترک برای چند SSID است که عملاً کل تفکیک منطقی را بیاثر میکند.
باید از ابتدا مشخص شود کدام کاربران با احراز هویت مبتنی بر هویت وارد میشوند و کدامها فقط دسترسی محدود مهمان دارند. این انتخاب باید متناسب با سطح ریسک هر گروه باشد، نه صرفاً بر اساس راحتی. مسیر ترافیک Wi-Fi نیز باید روشن باشد: اتصال مستقیم Wi-Fi به LAN بدون کنترل مرکزی، از خطرناکترین الگوهای طراحی است. ترافیک بیسیم باید از نقطهای عبور کند که امکان اعمال Policy، Logging و کنترل وجود دارد. در نهایت، طراحی باید با فرض نفوذ انجام شود؛ طراحی خوب تلاش نمیکند ورود یک دستگاه آلوده را غیرممکن کند، بلکه میکوشد اثر آن را محدود نگه دارد.
اگر فایروال شما هنوز راهاندازی اولیه نشده، بهتر است ابتدا مطلب آموزش نصب و راهاندازی اولیه فایروال سوفوس XGS در شبکه سازمانی را بخوانید تا زیرساخت تصمیمگیری مرکزی از ابتدا درست شکل بگیرد.
فایروال سوفوس مغز تصمیمگیری امنیتی شبکه Wi-Fi است. تمام ترافیک بیسیم پس از ورود به شبکه از فایروال عبور میکند و همان Policyهایی روی آن اعمال میشود که برای کاربران سیمی وجود دارد، با این تفاوت که میتوان آنها را سختگیرانهتر طراحی کرد.
Firewall Ruleهای مبتنی بر Zone، User یا Group این امکان را میدهند که دسترسی کاربران Wi-Fi دقیقتر از LAN کنترل شود. مثلاً دسترسی کاربران مهمان فقط به اینترنت و بدون هیچ ارتباطی با شبکه داخلی مجاز باشد، در حالی که کاربران سازمانی بر اساس Role خود به منابع داخلی دسترسی داشته باشند. این سطح از کنترل ترافیک Wi-Fi با فایروال سوفوس بدون معماری یکپارچه عملاً دستیافتنی نیست، چون APهای مستقل دید کاملی به هویت کاربر و منابع داخلی ندارند.
اکسس پوینتهای Sophos بهصورت Zero-Touch از طریق فایروال یا Sophos Central مدیریت میشوند؛ یعنی AP بعد از اتصال به شبکه، بهصورت خودکار تنظیمات امنیتی، SSIDها و Policyها را دریافت میکند. این موضوع هم خطای پیکربندی را کاهش میدهد و هم سرعت استقرار را بالا میبرد، بهویژه در سازمانهایی با چند ساختمان یا چند طبقه.
از نظر امنیتی، APهای Sophos امکان تشخیص Rogue AP و رفتارهای مشکوک بیسیم را فراهم میکنند و این اطلاعات مستقیماً در اختیار فایروال قرار میگیرد. نتیجه این هماهنگی آن است که تهدیدات بیسیم فقط در سطح AP متوقف نمیشوند، بلکه در سطح کل شبکه دیده و کنترل میشوند — همان چیزی که محافظت از شبکه Wi-Fi سازمانی را از یک سری تنظیمات پراکنده به یک فرآیند منسجم تبدیل میکند.
یکی از نقاط قوت ترکیب فایروال سوفوس و AP آن، امکان احراز هویت مبتنی بر هویت کاربر است. کاربران میتوانند با حساب Domain، LDAP یا RADIUS به Wi-Fi متصل شوند و پس از احراز هویت، Policyهای مبتنی بر Role روی آنها اعمال شود. این مدل، Wi-Fi را از یک شبکه اشتراکی ناامن به شبکهای کنترلشده مبتنی بر هویت تبدیل میکند.
استاندارد IEEE 802.1X همین رویکرد را استانداردسازی کرده است: کنترل دسترسی پورتمحور که طی آن کلاینت باید پیش از ارسال هر ترافیکی، اعتبارنامه خود را از طریق پروتکل EAP اعتبارسنجی کند و در صورت شکست احراز هویت، دسترسی به پورت قطع میشود. مزیت عملی این مدل برای تیم شبکه آن است که حتی اگر کاربر بین نقاط مختلف سازمان جابهجا شود، دسترسی او ثابت و قابلمدیریت باقی میماند و با خروج یا تغییر نقش او، یک تغییر متمرکز کافی است.
جداسازی کامل Wi-Fi مهمان از شبکه سازمانی یکی از حیاتیترین Best Practiceهاست. سوفوس این کار را با ترکیب SSID مجزا، VLAN مستقل و Firewall Ruleهای سختگیرانه ساده میکند. کاربران مهمان میتوانند از طریق Captive Portal احراز هویت شوند و فقط به اینترنت دسترسی داشته باشند؛ هیچ Route یا Ruleای نباید اجازه دسترسی آنها به LAN یا سرورهای داخلی را بدهد.
در عمل، بیشترین ریسک Wi-Fi سازمانی دقیقاً از همین بخش مهمان ناشی میشود، نه از کاربران داخلی؛ چون دستگاههای مهمان خارج از کنترل IT هستند و سطح patch و آنتیویروس آنها نامشخص است. برای جزئیات کامل مراحل پیادهسازی، مطلب پیادهسازی Captive Portal در فایروال سوفوس برای کنترل دسترسی کاربران مهمان را بخوانید که پیکربندی گامبهگام این بخش را پوشش میدهد.
یکی از مزایای مهم یکپارچگی Wi-Fi و فایروال سوفوس این است که Web Filtering و Application Control دقیقاً همانطور که روی LAN اعمال میشوند، روی Wi-Fi هم قابل اجرا هستند. یعنی میتوان دسترسی کاربران بیسیم به Categoryهای پرریسک، Applicationهای خاص یا مصرف بیرویه پهنای باند را کنترل کرد.
در سازمانهایی که Wi-Fi بدون این کنترلها رها شده، معمولاً مشکلات Performance و امنیت همزمان بروز میکند: کاربرانی که در ساعات کاری روی سرویسهای پرمصرف فعالیت میکنند و دستگاههایی که بدون فیلترینگ به لینکهای مخرب دسترسی دارند. اعمال این Policyها روی Wi-Fi نهتنها ریسک امنیتی را کم میکند، بلکه تجربه کاربری کل شبکه را هم قابل پیشبینیتر میسازد.
امنیت بدون دیدپذیری معنا ندارد. فایروال سوفوس تمام ترافیک Wi-Fi را لاگ میکند و امکان تحلیل رفتار کاربران بیسیم را فراهم میسازد؛ تیم فنی میتواند ببیند چه کسی، از کجا، به چه سرویسی و در چه زمانی دسترسی داشته است. این سطح از Logging برای Troubleshooting و بررسی Incidentهای امنیتی ارزشمند است و یکی از تفاوتهای اصلی معماری یکپارچه با Wi-Fiهای مستقل محسوب میشود.
برای آنکه این دادهها به تصمیم امنیتی تبدیل شوند، باید بهصورت دورهای بررسی شوند. راهنمای بررسی لاگهای امنیتی در فایروال سوفوس و تشخیص تهدیدات احتمالی نشان میدهد کدام لاگها را باید اولویتبندی کنید و نشانههای یک تردید واقعی در ترافیک بیسیم چه چیزهایی هستند.
چهار اشتباه تکرارشونده در پروژههای Wi-Fi سازمانی عبارتاند از: استفاده از رمز مشترک برای همه کاربران، عدم جداسازی Guest و Corporate، اعمال Policyهای یکسان با LAN (بدون سختگیری بیشتر برای بیسیم) و نبود مانیتورینگ مداوم. نکته مهم این است که این اشتباهات معمولاً نه بهخاطر نبود ابزار، بلکه بهخاطر نبود طراحی درست رخ میدهند.
سوفوس ابزارهای لازم برای جلوگیری از همه این موارد را فراهم کرده است؛ اما ابزار بهتنهایی معادل امنیت نیست. اگر فرآیند طراحی گروههای کاربری، تفکیک VLAN و مدل احراز هویت از ابتدا درست انجام شود، اعمال تنظیمات در فایروال بخش سادهتر ماجراست. برعکس، اگر معماری غلط باشد، هیچ میزان تنظیمات پیشرفته در فایروال ضعف طراحی را جبران نمیکند.
استفاده از APهای سوفوس مزیت مدیریت Zero-Touch و تشخیص Rogue AP یکپارچه با فایروال را فراهم میکند، اما اگر از برند دیگری استفاده میکنید، همچنان میتوانید ترافیک بیسیم را از طریق VLAN و Firewall Ruleهای فایروال سوفوس کنترل و لاگ کنید؛ فقط قابلیتهای امنیتی سطح رادیو (مانوند تشخیص Rogue AP از طریق خود AP) در دسترس نخواهد بود.
در مدل رمز مشترک، هر کسی که رمز را داشته باشد به شبکه دسترسی دارد و ردگیری فردی ممکن نیست. در مدل مبتنی بر هویت، هر کاربر با اعتبارنامه خودش (Domain، LDAP یا RADIUS) متصل میشود، Policy بر اساس نقش او اعمال میشود و با خروج کارمند، دسترسی او بهصورت متمرکز قطع میشود.
خیر. SSID مخفی با ابزارهای ساده قابل کشف است و MAC Address بهراحتی قابل جعل. این روشها فقط حس امنیت کاذب ایجاد میکنند و جایگزینی برای احراز هویت واقعی و تفکیک VLAN محسوب نمیشوند.
امنیت وای فای سازمانی با فایروال سوفوس به یک اصل ساده برمیگردد: Wi-Fi نباید جزیره جداگانهای با منطق امنیتی مستقل باشد. با ترکیب فایروال سوفوس و اکسس پوینتهای سوفوس، احراز هویت مبتنی بر هویت، تفکیک کاربران داخلی و مهمان در VLANهای مجزا، اعمال Web Filtering و Application Control و لاگگیری متمرکز همگی در یک چارچوب منسجم مدیریت میشوند.
نتیجه این است که امنیت Wi-Fi فقط به قدرت رادیویی Access Point وابسته نیست، بلکه به نحوه اتصال آن به معماری امنیتی شبکه بستگی دارد. این معماری، Wi-Fi را از یک نقطه ضعف بالقوه به بخشی کنترلشده و قابلاعتماد از شبکه تبدیل میکند؛ چارچوبی که با رشد سازمان نیز قابل توسعه باقی میماند و سیاستهای امنیتی شبکه بیسیم را همیشه همراستا با شبکه سیمی نگه میدارد.