SSL Decryption در فایروال پالو آلتو فرآیندی است که طی آن فایروال ترافیک رمزنگاریشده TLS را بهصورت کنترلشده باز میکند، محتوای آن را با پروفایلهای امنیتی بررسی میکند و دوباره رمزنگاری کرده به مقصد میفرستد. راهحل درست، فعالسازی هدفمند و مبتنی بر ریسک است: ابتدا زیرساخت Certificate و اعتماد (PKI سازمانی) طراحی شود، سپس Decryption Policy با استثناهای مشخص برای سرویسهای بانکی و حساس، همراه با Decryption Profile مناسب و فعالسازی تدریجی روی گروه کوچکی از کاربران اجرا گردد. برای انتخاب و تهیه دستگاه مناسب نیز میتوانید فایروال پالو آلتو را با ظرفیت Decryption مدنظرتان بررسی کنید.
امروز بخش عمدهای از ترافیک شبکههای سازمانی با پروتکل TLS رمزنگاری میشود و تقریباً تمام وبسایتها، سرویسهای SaaS و حتی بسیاری از بدافزارها از HTTPS استفاده میکنند. اگر فایروال نتواند محتوای این ترافیک را ببیند، عملاً فقط با اطلاعات سطحی مثل IP مقصد، پورت و SNI تصمیمگیری میکند؛ اطلاعاتی که برای تشخیص تهدیدات مدرن کافی نیست.
مهاجمان بهخوبی میدانند ترافیک رمزنگاریشده کمتر بازرسی میشود. به همین دلیل کانالهای Command and Control، دانلود Payload و حتی Exfiltration داده را داخل HTTPS پنهان میکنند. بدون Decryption، این ارتباطهای مخرب میتوانند ماهها بدون هیچ Alertی برقرار بمانند، صرفاً به این دلیل که محتوای آنها هرگز بازرسی نشده است.
نکته مهم دیگر این است که بسیاری از قابلیتهای کلیدی پالو آلتو بدون Decryption عملاً ناقص میشوند. Threat Prevention، WildFire، URL Filtering پیشرفته و حتی تشخیص دقیق App-ID به محتوای واقعی ترافیک نیاز دارند. بدون Decryption، سازمان هزینه لایسنسهای پیشرفته را میپردازد اما بخش بزرگی از ارزش آنها را بهدست نمیآورد. اگر با طراحی سیاستهای امنیتی در پالو آلتو آشنا نیستید، مطالعه مقاله بهترین سناریوهای طراحی Policy امنیتی در فایروال پالو آلتو پیشنیاز خوبی برای ادامه این راهنماست.
در معماری پالو آلتو، Decryption یک لایه قبل از Security Policy عمل میکند. ابتدا Decryption Policy تصمیم میگیرد ترافیک Decrypt شود یا نه، سپس Security Policy و پروفایلهای امنیتی روی ترافیک بازشده اعمال میشوند. این ترتیب اهمیت زیادی دارد، چون هر اشتباه در طراحی Decryption Policy مستقیماً هم روی دید امنیتی و هم روی بار پردازشی فایروال اثر میگذارد.
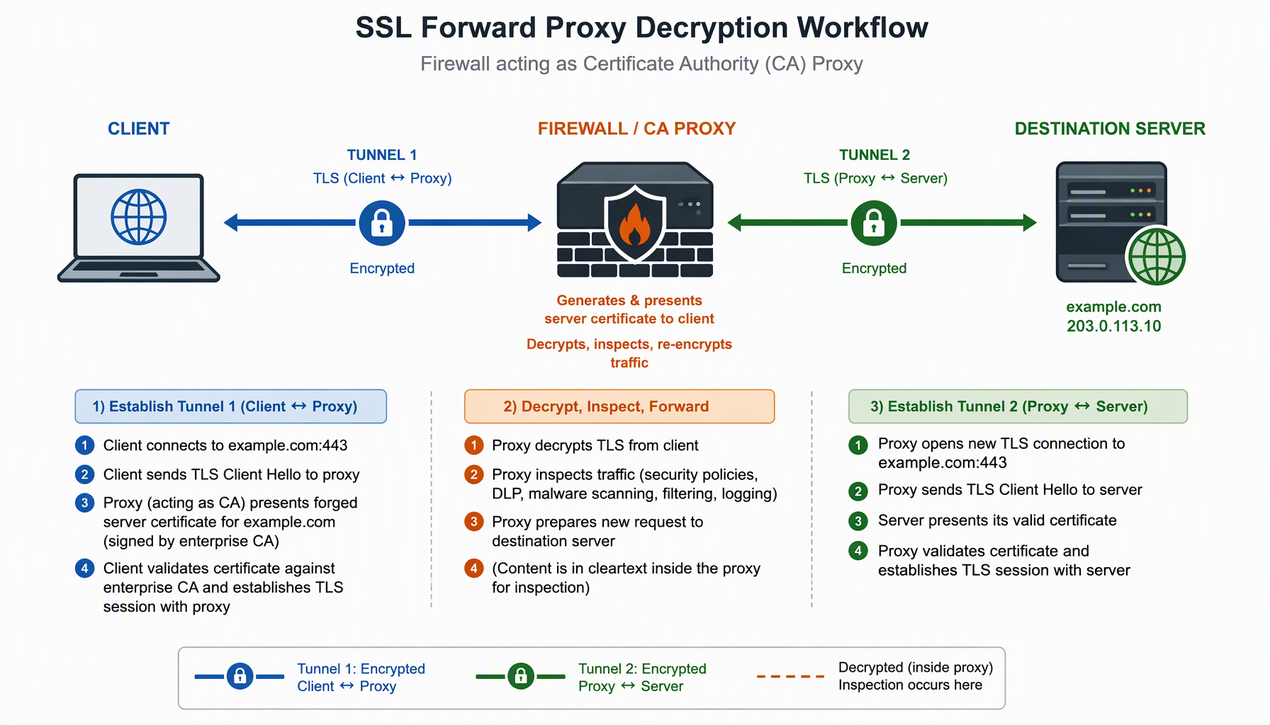
پالو آلتو دو مدل اصلی Decryption را پشتیبانی میکند. اول، Forward Proxy Decryption برای ترافیک خروجی کاربران به اینترنت که رایجترین سناریوی سازمانی است. در این مدل فایروال بهعنوان یک Proxy میانی عمل میکند؛ ارتباط SSL را از سمت کاربر Terminate میکند و با Certificate صادرشده توسط CA داخلی خود، ارتباط جدیدی با مقصد برقرار مینماید. کاربر عملاً با فایروال صحبت میکند و فایروال با مقصد.
مدل دوم Inbound Inspection است که برای ترافیک ورودی به سرورهای داخلی یا DMZ استفاده میشود. در این حالت فایروال با داشتن Private Key سرور (یا در روشهای جدیدتر با کلیپورد Key меньше تداخلی) ترافیک ورودی را Decrypt میکند و پس از بررسی به سرور میرساند. تفاوت مهم با Forward Proxy این است که Endpoint بیرونی نیازی به Trust کردن Certificate فایروال ندارد.
از منظر مفهومی، Forward Proxy Decryption شباهت زیادی به سناریوی حمله Man-in-the-Middle دارد؛ فایروال عمداً بین دو طرف قرار میگیرد و ارتباط را بازسازی میکند. تفاوت در این است که اینجا این فرآیند با اطلاع و اجازه سازمان و بهصورت کنترلشده انجام میشود. همین ماهیت است که اهمیت طراحی درست زیرساخت اعتماد را دوچندان میکند.
حساسترین بخش هر پروژه SSL Decryption، طراحی Certificate و زیرساخت اعتماد است. بسیاری از شکستهای پروژه نه بهخاطر تنظیمات فایروال، بلکه بهدلیل طراحی ضعیف اعتماد Certificate رخ میدهند. اگر Endpointها به Certificate فایروال اعتماد نکنند، کاربران بارها با خطای SSL مواجه میشوند و فشار برای غیرفعال کردن کل Feature بالا میرود.
در سناریوی Forward Proxy، فایروال عملاً نقش یک Certificate Authority میانی را بازی میکند؛ برای هر سایت مقصد یک Certificate جدید با همان نام صادر میکند. برای اینکه این فرآیند بدون خطا انجام شود، CA ساختهشده روی فایروال باید بهعنوان Trusted Root روی تمام Endpointهای سازمان شناخته شود.
بهترین رویکرد، استفاده از زیرساخت PKI داخلی سازمان است: بهجای یک CA Self-Signed ناشناخته، فایروال با یک Subordinate CA متصل به Root CA سازمانی کار میکند. مزیت این روش آن است که توزیع Trust از طریق مکانیزمهای موجود مثل Group Policy یا MDM بهصورت طبیعی انجام میشود و کمترین خطای SSL را تجربه خواهید کرد.
دو نکته عملیاتی را جدی بگیرید. اول، کیفیت خود Certificate: طول کلید پایین یا الگوریتمهای قدیمی میتواند باعث رد شدن Certificate توسط مرورگرها و اپلیکیشنهای حساس شود. دوم، چرخه عمر Certificate: Certificateهای Decryption عمر محدودی دارند و انقضای بیاهمیتگرفتهشده آنها میتواند دسترسی کل سازمان به اینترنت را مختل کند. فرآیند مشخصی برای یادآوری تمدید و تست پیش از انقضا داشته باشید.
مهمترین اصل در تنظیم SSL Decryption این است که همه چیز را Decrypt نکنید. Decryption سراسری نهتنها غیرضروری است، بلکه بهشدت Performance را تحت تأثیر قرار میدهد و ریسک شکستن سرویسهای حساس را افزایش میدهد. رویکرد حرفهای، Decryption مبتنی بر ریسک است.
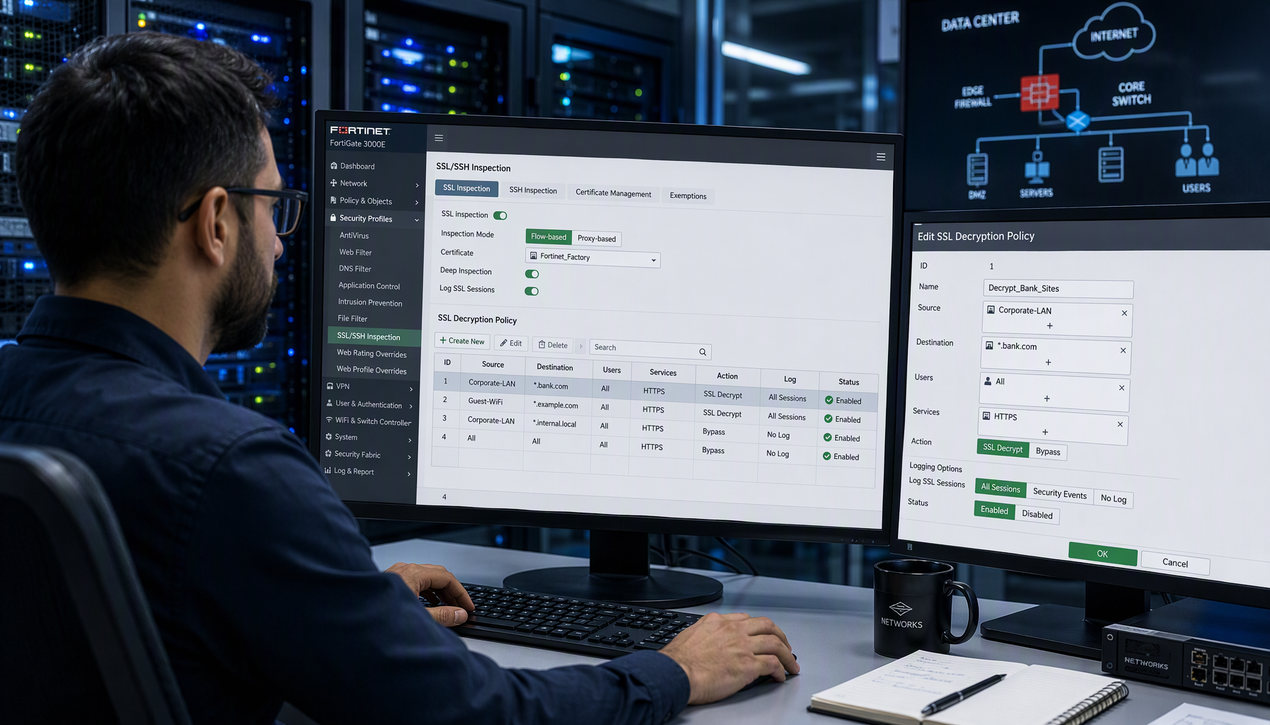
الگوی متداول در پیادهسازیهای موفق به این شکل است: ترافیک کاربران داخلی به اینترنت Decrypt میشود، اما با استثناهای مشخص. سایتهای بانکی و سرویسهای مالی، سرویسهای حوزه سلامت و سرویسهایی که از Certificate Pinning استفاده میکنند، از Decryption مستثنا میشوند. این استثناها هم برای حفظ حریم خصوصی کاربران مهماند و هم برای جلوگیری از Break شدن سرویسها.
ترتیب Ruleها اهمیت زیادی دارد. Ruleهای Exclude باید همیشه بالاتر از Ruleهای Decrypt قرار بگیرند تا فایروال برای ترافیک مستثناشده اصلاً وارد فرآیند Decryption نشود. اگر این ترتیب رعایت نشود، حتی با وجود استثنا در Policy، بخشی از بار پردازشی بیدلیل تحمیل میشود.
از نظر مراحل عملی در پنل مدیریت (Device/PAN-OS WebUI)، مسیر کلی به این صورت است:
برای بررسی وضعیت Policyهای موجود پس از راهاندازی، میتوانید از دستور فقط-خواندنی زیر در CLI استفاده کنید تا مطمئن شوید Ruleها به ترتیب موردنظر ذخیره شدهاند:
یکی از روشهای مؤثر برای حفظ Performance، استفاده از URL Category در Decryption Policy است. بهجای نوشتن دهها استثنا بر اساس FQDN، میتوان Categoryهایی مثل Financial Services یا Health را بهصورت کلی Exclude کرد. این کار هم Policy را تمیزتر و قابل نگهداریتر میکند و هم فشار پردازشی را کاهش میدهد.
در شبکههای بزرگتر، تعریف Zoneهای خاص برای ترافیکهای حساس (مثلاً Zone مربوط به سرورهای مالی) و اعمال No-Decryption روی آن Zoneها، تضمین میکند Decryption فقط روی ترافیک واقعاً پرریسک انجام شود. همچنین PAN-OS فهرستی از Predefined Decryption Exclusionهای آماده برای سرویسهای شناختهشده ارائه میدهد که فعال کردن آنها، بخش بزرگی از مشکلات سازگاری اپلیکیشنها را از ابتدا مرتفع میکند.
فراموش نکنید که برخی سرویسها با Certificate Pinning بهصورت ذاتی با Decryption سازگار نیستند و تلاش برای Decrypt کردن آنها باعث از کار افتادن سرویس میشود. این موارد را از همان ابتدا در لیست Exclude قرار دهید، نه بعد از موج شکایتهای کاربران.
Decryption Profileها بخشی هستند که معمولاً نادیده گرفته میشوند، در حالی که هم روی امنیت و هم روی بار پردازشی اثر مستقیم دارند. این Profileها مشخص میکنند فایروال با Certificateهای ضعیف یا Expired، نسخههای قدیمی TLS و Cipherهای ناامن چه رفتاری داشته باشد.
مسدود کردن نسخههای بسیار قدیمی TLS و Cipherهای ناامن، علاوه بر افزایش امنیت، بار پردازشی را هم کاهش میدهد، چون فایروال مجبور به پشتیبانی از سناریوهای ضعیف و پرهزینه نخواهد بود. از نظر لاگگیری هم، فعال کردن ثبت رویداد فقط برای Decryption Failureها بهجای لاگ کامل، حجم لاگها را قابل مدیریت نگه میدارد و پیدا کردن مشکلات واقعی را سادهتر میکند.
SSL Decryption ذاتاً پردازشبر است؛ عملیات رمزنگاری و رمزگشایی متعدد برای هر Session هزینه محاسباتی قابل توجهی دارد. به همین دلیل، قبل از فعالسازی باید ظرفیت دستگاه، نوع سختافزار و حجم واقعی ترافیک خروجی را بسنجید. هر مدل پالو آلتو سقف مشخصی برای Throughput با Decryption فعال دارد که در دیتاشیت دستگاه باید بررسی شود.
رویکرد پیشنهادی، فعالسازی تدریجی است: ابتدا روی یک گروه کوچک از کاربران آزمایشی، سپس گسترش مرحلهای بر اساس نتایج مشاهدهشده در شاخصهای Performance و لاگها. اگر SSL Decryption از همان روز اول روی تمام سازمان فعال شود، تشخیص منشأ افت Performance یا خطاهای SSL عملاً غیرممکن میشود.
پس از فعالسازی، پایش CPU، SSL Proxy Utilization و تعداد Sessionها الزامی است. برای مشاهده لحظهای مصرف منابع میتوانید از دستور کمکی زیر استفاده کنید:
اگر این شاخصها از ابتدا پایش نشوند، اولین نشانه مشکل معمولاً شکایت کاربران خواهد بود، نه لاگ فایروال. برای تحلیل عمیقتر رفتار Sessionها و ترافیک زنده، مقاله تحلیل Session در فایروال پالو آلتو مرجع مناسبی برای تعریف یک فرآیند پایش منظم است.
ارزش واقعی رمزگشایی SSL زمانی مشخص میشود که با پروفایلهای امنیتی ترکیب شود. Decrypt کردن ترافیک بدون اعمال Antivirus، Vulnerability Protection، Anti-Spyware و URL Filtering، فقط سربار پردازشی ایجاد میکند و خروجی امنیتی چندانی ندارد. در طراحی درست، Decryption دقیقاً برای ترافیکی فعال میشود که قرار است عمیق بررسی شود.
این ترکیب است که تهدیداتی را آشکار میکند که مدتها در شبکه وجود داشتهاند اما دیده نشده بودند؛ از Payloadهای مخرب در دانلودهای HTTPS گرفته تا ارتباطهای C&C که شبیه ترافیک مرور عادی وب به نظر میرسند. برای راهاندازی کامل این زنجیره، راهنمای فعالسازی Threat Prevention و WildFire در فایروال پالو آلتو را در کنار همین مقاله مطالعه کنید.
اشتباهات در پروژههای SSL Decryption معمولاً الگوهای تکراری دارند و دانستن آنها جلوی تکرارشان را میگیرد:
بهتر است بعد از راهاندازی، یک بازبینی امنیتی کامل بر اساس چکلیست مشخص انجام شود؛ مقاله هاردنینگ فایروال پالو آلتو فهرستی از این موارد را برای بررسی بعد از پیادهسازی ارائه میدهد.
خیر. Decryption در پالو آلتو Policy-Based است و میتوانید آن را بر اساس Zone، کاربر، اپلیکیشن و URL Category کنترل کنید. رویکرد درست، Decrypt کردن هدفمند ترافیک پرریسک و Exclude کردن سرویسهای حساس است.
Forward Proxy برای ترافیک خروجی کاربران به اینترنت است و فایروال با CA داخلی خود Certificate میسازد؛ نیازمند Trust کردن Certificate توسط Endpointهای داخلی است. Inbound Inspection برای ترافیک ورودی به سرورهای خودتان است و فایروال با Key سرور ترافیک را باز میکند.
اتصالات HTTPS کاربران با خطا مواجه میشوند و در بدترین حالت دسترسی به اینترنت مختل میگردد. به همین دلیل باید تاریخ انقضای Certificate در تقویم پایش ثبت شود و فرآیند تمدید و تست پیش از انقضا تعریف گردد.
Decryption پردازشبر است، اما با انتخاب هدفمند ترافیک، استفاده از URL Category برای استثناها، تنظیم درست Decryption Profile و فعالسازی تدریجی، میتوان افت Performance را در محدوده قابل قبول نگه داشت. اندازهگیری ظرفیت دستگاه قبل از شروع، شرط اصلی است.
SSL Decryption در فایروال پالو آلتو دیگر یک قابلیت اختیاری نیست؛ بدون آن، بخش بزرگی از ترافیک شبکه نادیدنی میماند و قابلیتهایی مثل Threat Prevention و WildFire بخش قابل توجهی از اثربخشی خود را از دست میدهند. با این حال، رمزگشایی SSL در فایروال پالو آلتو فقط وقتی به نتیجه میرسد که هدفمند اجرا شود.
فرمول موفقیت مشخص است: زیرساخت PKI و Certificate باکیفیت، Decryption Policy مبتنی بر ریسک با استثناهای درست در ترتیب صحیح، Decryption Profile سختگیرانه اما متعادل، فعالسازی تدریجی روی گروههای کوچک و پایش مستمر شاخصهای Performance. با رعایت این ترتیب، بهینهسازی SSL Decryption فایروال به یک پروژه قابل کنترل تبدیل میشود، نه یک منبع دائمی دردسر. نتیجه نهایی، تعادلی واقعی است: دید کامل امنیتی روی ترافیکی که اهمیت دارد، بدون قربانی کردن تجربه کاربران و Performance شبکه.