افزایش سرعت وای فای؛ 9 روش کاربردی برای خانه و محل کار
برای افزایش سرعت وای فای همیشه لازم نیست سرویس اینترنت را ارتقا دهید یا روتر گرانتری بخرید. جای نامناسب روتر، تداخل شبکههای اطراف، انتخاب باند نامتناسب یا تعداد زیاد دستگاههای متصل میتواند عامل کندی باشد. با اندازهگیری و عیبیابی مرحله به مرحله، علت را پیدا میکنید و راهکاری متناسب با خانه یا محل کارتان به […]
اتصال سرور به روتر سیسکو | راهنمای کامل و گام به گام

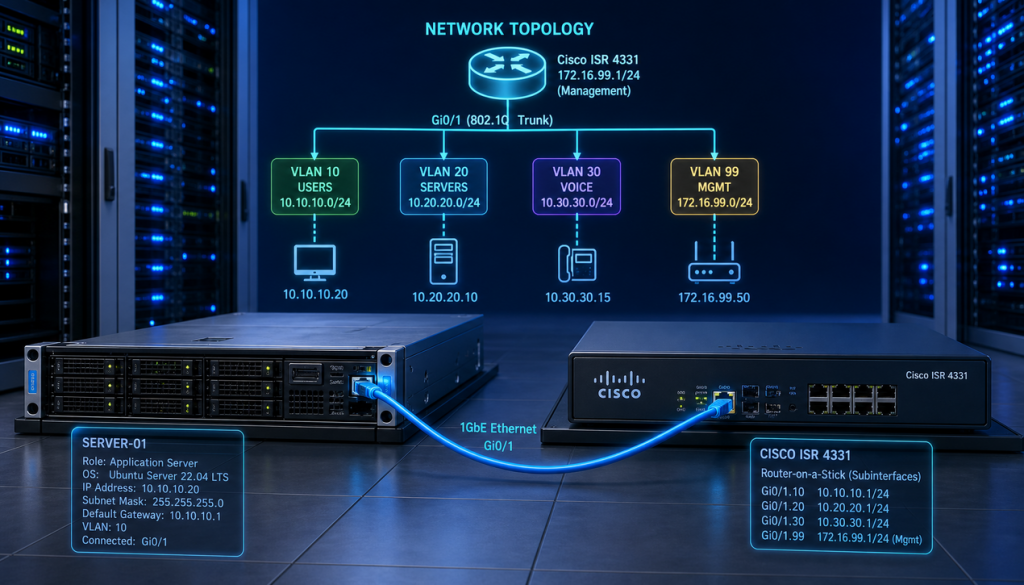
اتصال سرور به روتر سیسکو تنها به وصل کردن یک کابل شبکه خلاصه نمیشود؛ این فرآیند ترکیبی از طراحی توپولوژی، آدرسدهی IP، پیکربندی اینترفیس روتر و در صورت نیاز تنظیم Routing و ACL است. اگر حتی یکی از این لایهها نادیده گرفته شود، سرور با وجود اتصال فیزیکی سالم از نظر شبکه غیرقابل دسترسی باقی […]
Captive Portal سوفوس؛ کنترل دسترسی کاربران مهمان

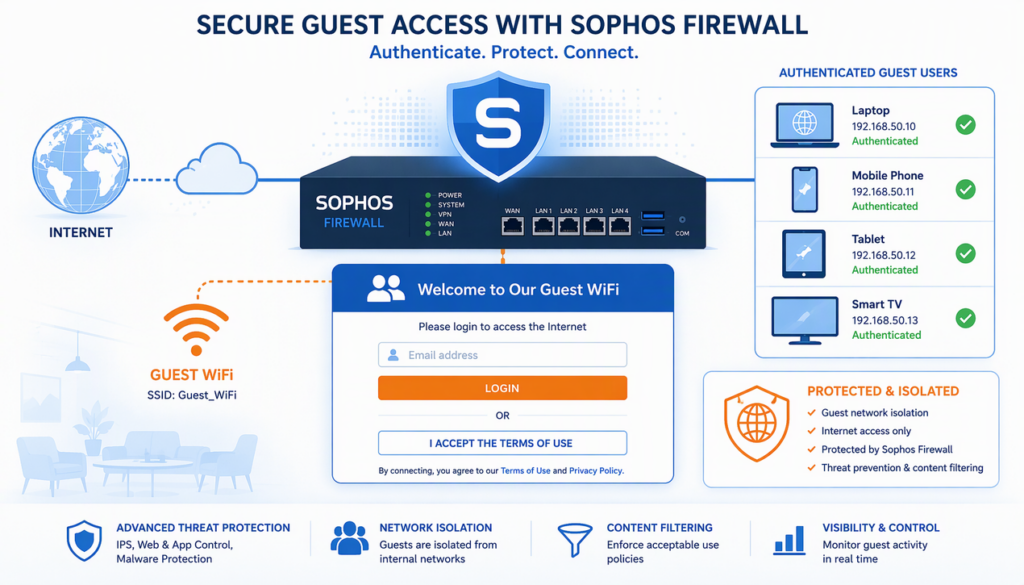
Captive Portal در فایروال سوفوس مکانیزمی است که کاربر مهمان را پیش از دسترسی به اینترنت، به صفحه احراز هویت یا پذیرش قوانین استفاده هدایت میکند و پس از آن، دسترسی او بر اساس هویت واقعی کاربر (نه صرفاً IP) کنترل میشود. برای پیادهسازی موفق، ابتدا باید شبکه مهمانان از شبکه داخلی جدا شود، سپس […]
بکاپ فایروال سوفوس؛ آموزش Backup و Restore حرفه ای

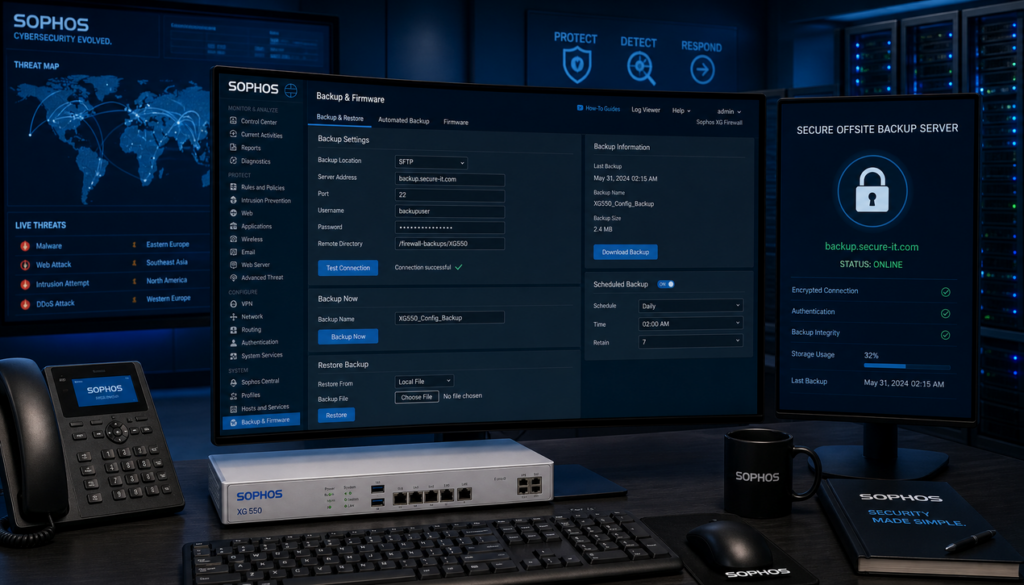
بکاپ فایروال سوفوس یعنی گرفتن نسخهای کامل و قابل بازیابی از کل کانفیگ دستگاه، شامل Ruleها، NAT، VPN، Policyها و Certificateهای سیستمی. مسیر اصلی کار ساده است: از بخش Backup در GUI یک Full Backup تهیه کنید، فایل را بلافاصله خارج از فایروال و ترجیحاً خارج از سایت ذخیره کنید و برای Restore، نسخه Firmware […]
CLI فایروال سوفوس؛ آموزش دستورات کاربردی مدیریت

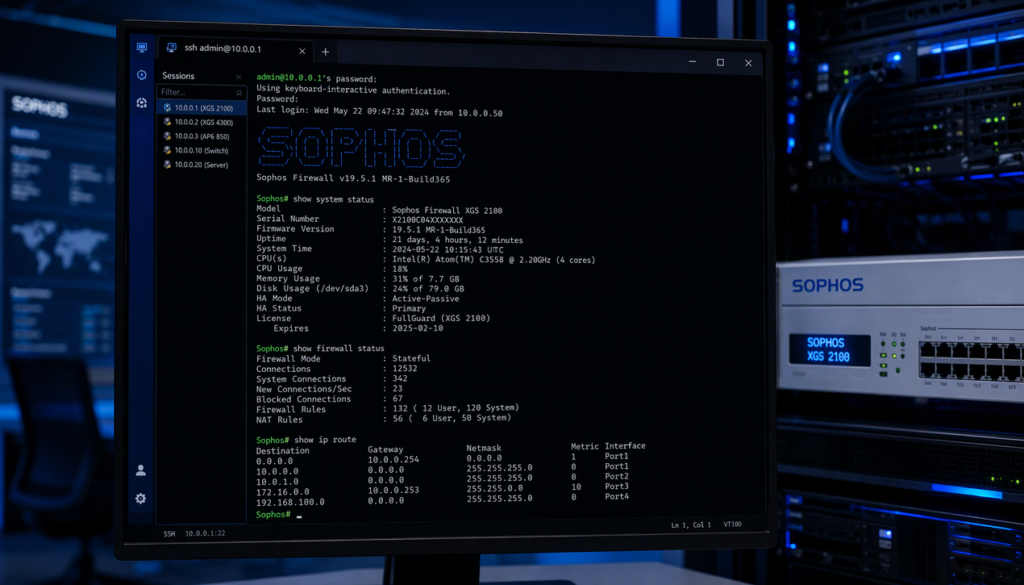
CLI فایروال سوفوس، رابط متنی مبتنی بر منو است که از طریق SSH و کنسول در اختیار ادمین قرار میگیرد و برای بررسی وضعیت سیستم، اینترفیسها، Routing Table تونلهای VPN و اجرای Diagnostics استفاده میشود. برای کار با آن ابتدا باید دسترسی SSH از شبکه مدیریتی مجاز فعال باشد؛ سپس با ساختار منویی Option 4 […]
عیب یابی VPN سوفوس؛ از لاگ تا Packet Capture

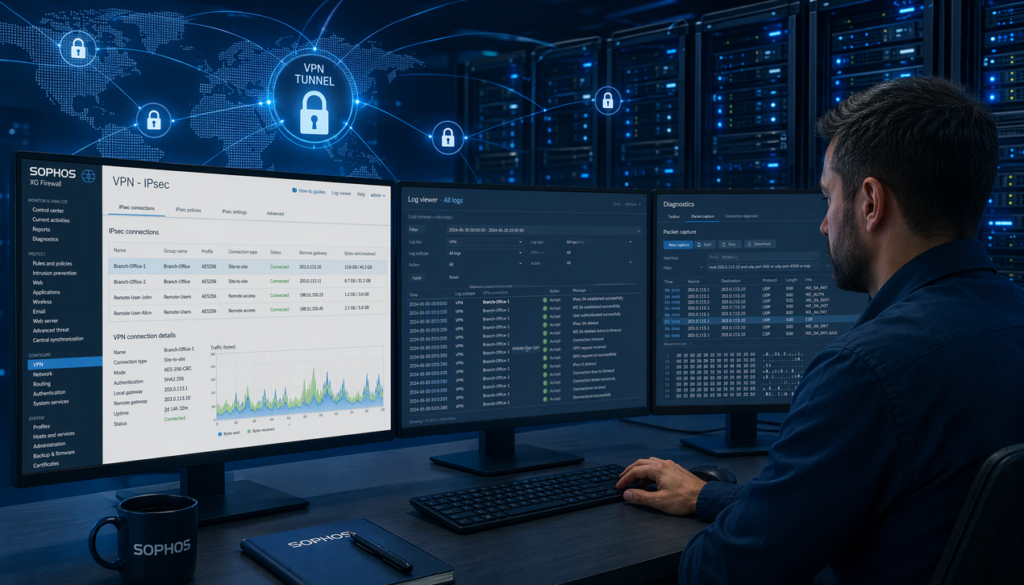
عیب یابی VPN سوفوس؛ راهکار عملی از لاگ تا Packet Capture عیب یابی VPN سوفوس باید بهصورت مرحلهای انجام شود: ابتدا وضعیت Tunnel را در داشبورد فایروال بررسی میکنید، سپس لاگهای IPsec و SSL VPN را همزمان با وقوع مشکل تحلیل کرده و در نهایت اگر پاسخ روشنی نگرفتید، از Packet Capture داخلی استفاده میکنید. […]
هاردنینگ فایروال سوفوس؛ چک لیست کامل بعد از نصب

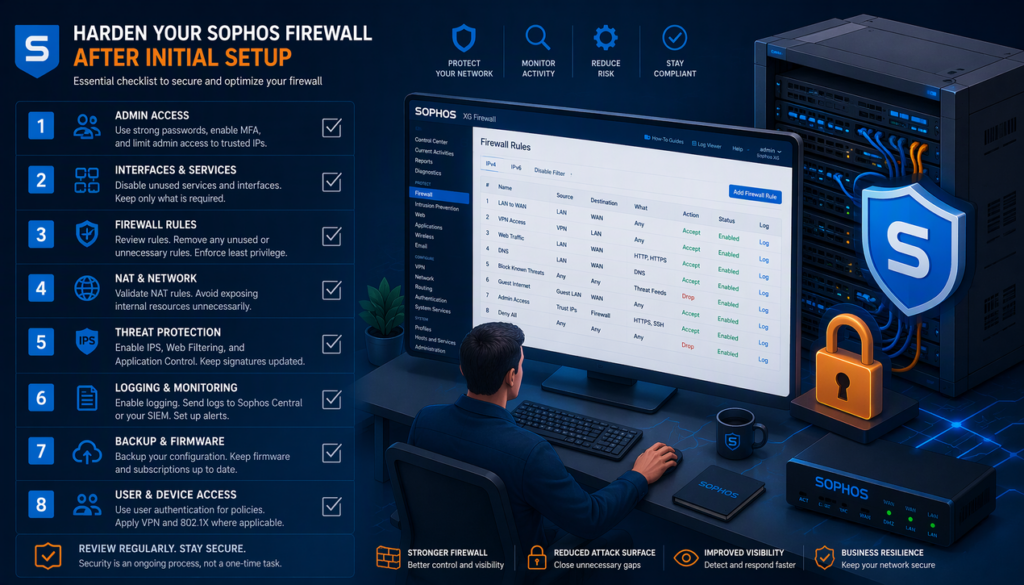
هاردنینگ فایروال سوفوس یعنی مجموعهای از اقدامات هدفمند که پس از نصب اولیه انجام میشود تا سطح حمله کاهش یابد، تنظیمات پیشفرض و موقت حذف گردد و فایروال برای بهرهبرداری امن بلندمدت آماده شود. فرآیند عملی شامل محدودسازی دسترسی مدیریتی به شبکههای کنترلشده، پاکسازی حسابها و Ruleهای اضافی، ایمنسازی NAT، فعالسازی لاگگیری و تست عملی […]
تنظیمات امنیتی فایروال سوفوس برای محافظت از وب سرورها

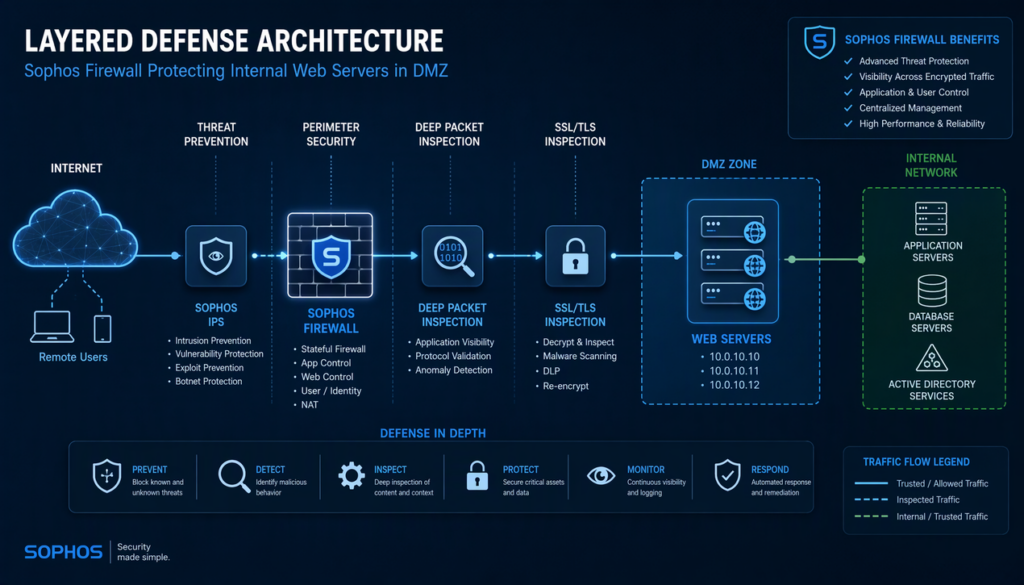
محافظت از وبسرورهای داخلی با فایروال سوفوس بر پایه چند اصل مشخص ساخته میشود: قرار دادن سرورها در یک Zone مجزا مانند DMZ، نوشتن Firewall Ruleهای حداقلی که فقط پورتهای ضروری مثل 80 و 443 را باز میکنند، فعالسازی IPS مخصوص ترافیک وب، استفاده هدفمند از SSL Inspection و محدودسازی ارتباط وبسرور با شبکه داخلی. […]
آموزش پیاده سازی SSL Inspection در فایروال سوفوس XG/XGS

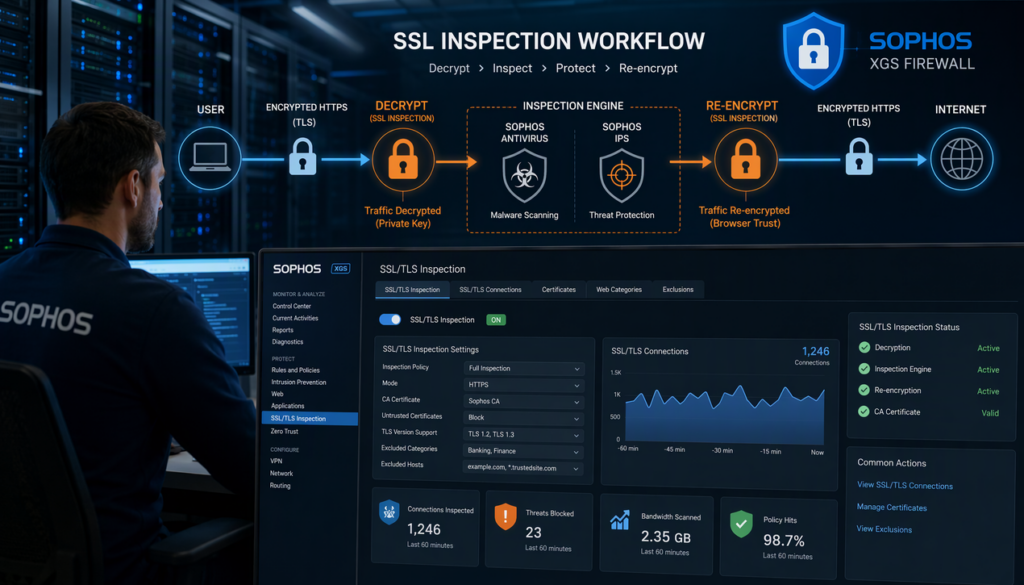
پیادهسازی SSL Inspection در فایروال سوفوس XG/XGS چند مرحله مشخص دارد: ابتدا Certificate Authority فایروال باید روی سیستم کاربران نصب و Trusted شود، سپس یک SSL Inspection Policy تعریف شده و بین دو حالت Decrypt and Scan (رمزگشایی کامل) و Certificate Inspection (بررسی فقط بر اساس گواهی) انتخاب میشود، در نهایت این Policy روی Firewall […]
مانیتورینگ فایروال سوفوس با داشبوردهای پیش فرض

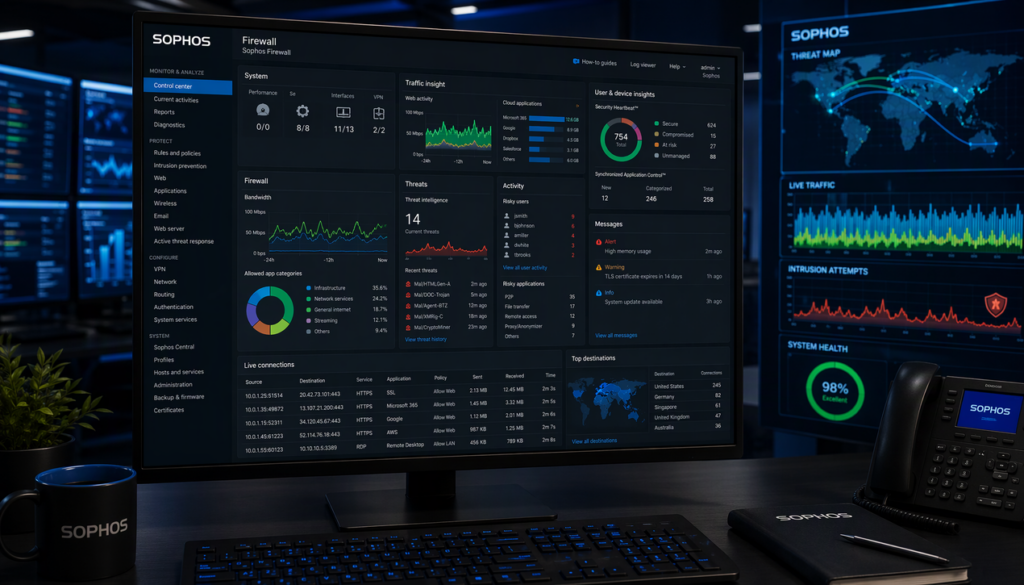
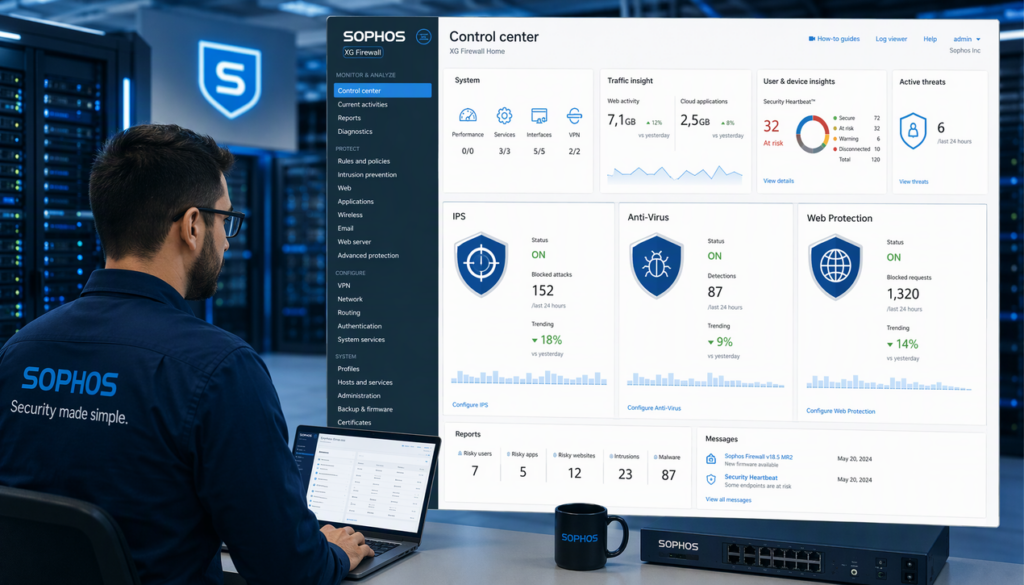
مانیتورینگ فایروال سوفوس را میتوان بدون خرید ابزار جانبی و فقط با داشبوردهای پیشفرض خود دستگاه انجام داد. در کنسول مدیریتی Sophos Firewall مسیرهای Central Dashboard، بخشهای Traffic، Security و Logs & Data شامل نمودارهای زنده ترافیک، رخدادهای امنیتی IPS و Web Protection و گزارشهای دورهای هستند که بهصورت کاربرمحور و در ارتباط مستقیم با […]
High Availability فایروال سوفوس با معماری Active/Passive

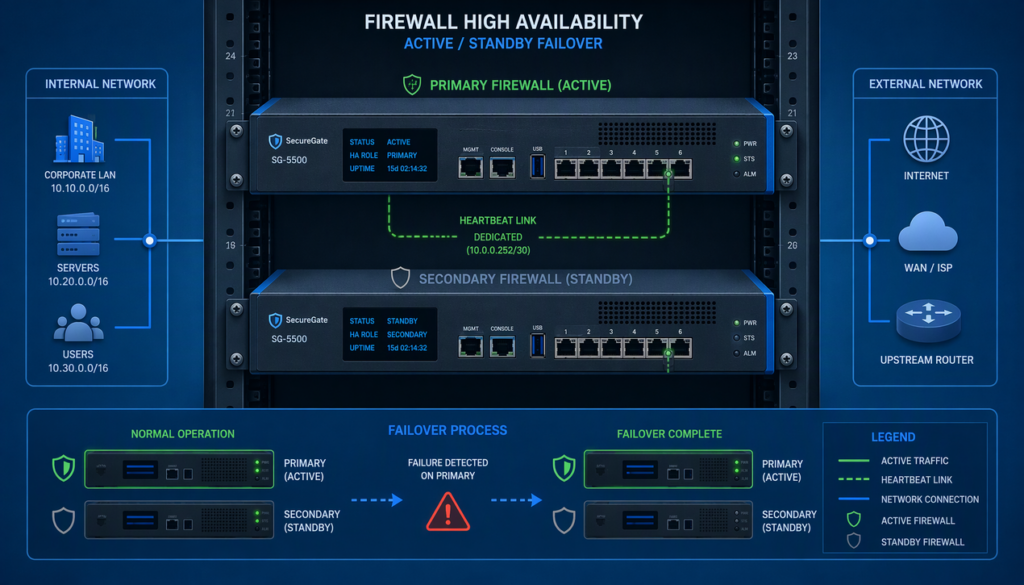
پیادهسازی High Availability فایروال سوفوس با معماری Active/Passive به این معناست که دو دستگاه هممدل، همنسخه و هملایسنس دارید که یکی ترافیک را پردازش میکند و دیگری بهصورت آمادهبهکار منتظر Failover خودکار است. کلید موفقیت این سناریو در سه چیز خلاصه میشود: یکسانسازی کامل دو دستگاه، یک لینک اختصاصی برای Heartbeat و تست عملی سناریوی […]
یکپارچه سازی فایروال سوفوس با Active Directory راهنمای کامل

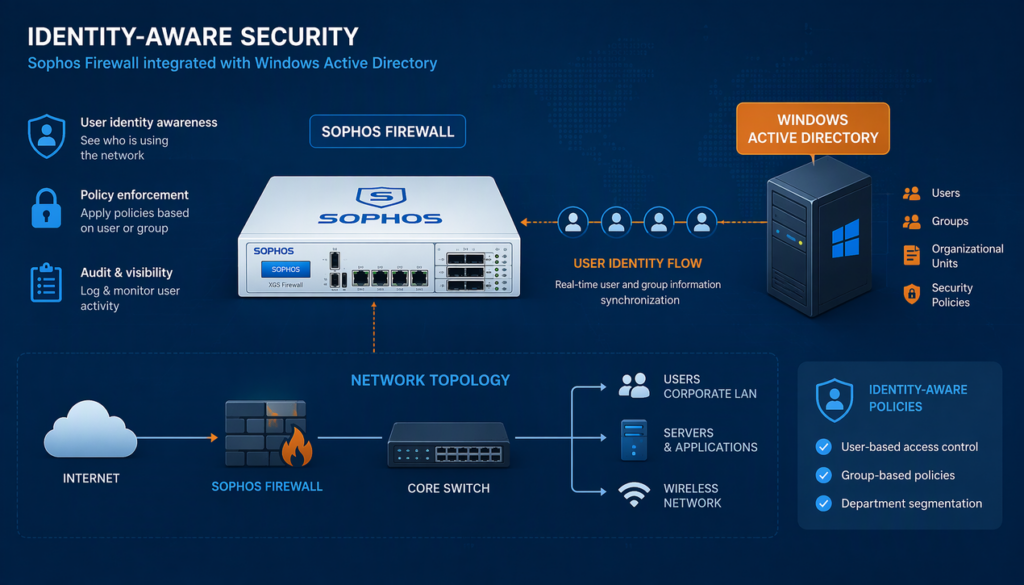
یکپارچهسازی فایروال سوفوس با Active Directory فرآیندی است که طی آن فایروال با تعریف Authentication Server و اتصال به Domain Controller، هویت واقعی کاربران را شناسایی میکند و امکان نوشتن قوانین مبتنی بر کاربر و گروه را فراهم میسازد. برای این کار ابتدا در بخش Configure > Authentication > Servers اطلاعات دامنه را وارد میکنید، […]
Email Protection سوفوس؛ راه اندازی و محافظت از ایمیل سازمانی

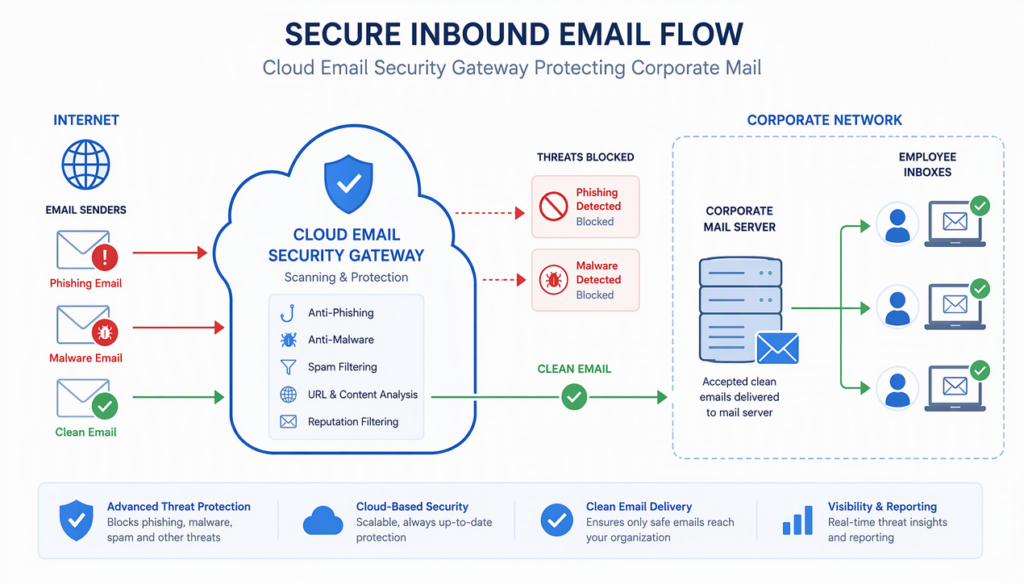
راهاندازی Email Protection سوفوس یعنی قرار دادن یک لایه بازرسی ایمیل بین اینترنت و سرور پست سازمان، بهگونهای که هر پیام ورودی پیش از رسیدن به Inbox کاربر از نظر اسپم، فیشینگ، بدافزار و لینک مخرب بررسی شود. برای این کار ابتدا باید مدل پیادهسازی (Gateway یا Cloud) را انتخاب کنید، سپس دامنههای ایمیل را […]
کانفیگ IPS فایروال Sophos | آموزش Anti-Virus و Web

کانفیگ IPS فایروال Sophos، فعالسازی Anti-Virus و تنظیم Web Protection سه لایه مکمل در خرید فایروال سوفوس و راهاندازی آن هستند که بهصورت Policy محور و از طریق همان Firewall Rule ها اعمال میشوند. پیششرط اصلی، فعال بودن لایسنس Network Protection و Web Protection و شفاف بودن Zone بندی و قوانین فایروال است. اصل کلیدی […]
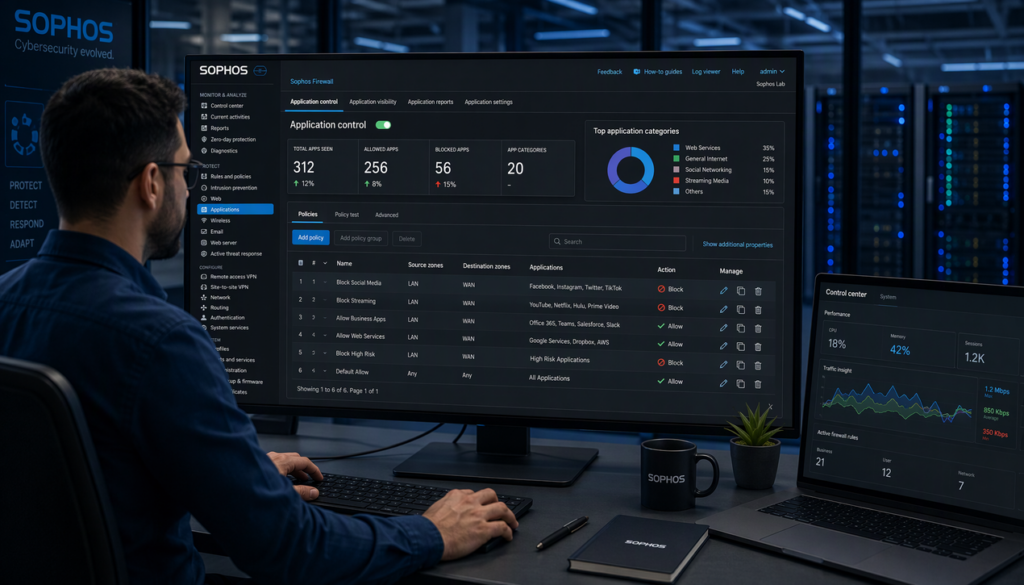
تنظیم Application Control در سوفوس؛ محدودسازی اپ ها

تنظیم Application Control در سوفوس به این شکل انجام میشود که ابتدا لایسنس Application Control روی دستگاه فعال باشد و کاربران از طریق Active Directory یا احراز هویت شناسایی شوند، سپس یک Application Policy در مسیر Protect > Rules and Policies ساخته و اپلیکیشنها یا دستههای موردنظر (مثل Social Networking) در حالت Block، Allow یا […]
پیادهسازی Web Filtering و کنترل اینترنت کاربران در فایروال سوفوس

کنترل دسترسی کاربران به اینترنت یکی از حساسترین و در عین حال پرچالشترین بخشهای امنیت شبکه سازمانی است. از یک طرف، اینترنت ابزار اصلی انجام کار روزمره کاربران است و هرگونه محدودیت نادرست میتواند بهرهوری را کاهش دهد. از طرف دیگر، بخش قابل توجهی از تهدیدات امنیتی، نشت اطلاعات و حتی مشکلات حقوقی سازمانها دقیقاً […]
معرفی قابلیت Synchronized Security در سوفوس و مزایای یکپارچگی با Endpoint

در بسیاری از سازمانها، فایروال و Endpoint Security هرکدام بهدرستی پیادهسازی شدهاند، اما هیچ گفتوگوی واقعی بین آنها وجود ندارد. فایروال در لبه شبکه تصمیم میگیرد و Endpoint روی سیستم کاربر یا سرور عمل میکند، بدون اینکه دید مشترکی از تهدید داشته باشند. نتیجه این جدایی، واکنشهای کند، نقاط کور امنیتی و وابستگی شدید به […]
راهاندازی SD-WAN در فایروال سوفوس برای مدیریت هوشمند لینکهای اینترنت

در بسیاری از شبکههای سازمانی، داشتن چند لینک اینترنت دیگر یک مزیت نیست، بلکه یک ضرورت است. اما واقعیت این است که صرف داشتن دو یا چند لینک اینترنت، بهتنهایی هیچ ارزشی ایجاد نمیکند. آنچه اهمیت دارد، نحوه مدیریت این لینکها، تصمیمگیری هوشمندانه درباره مسیر ترافیک و واکنش صحیح در زمان افت کیفیت یا قطعی […]
آموزش راهاندازی Remote Access VPN (SSL VPN و IPsec) روی فایروال سوفوس

Remote Access VPN یکی از بخشهایی است که کیفیت پیادهسازی آن، مستقیماً روی تجربه کاربران نهایی و امنیت شبکه سازمانی اثر میگذارد. برخلاف Site to Site VPN که معمولاً بین تجهیزات ثابت برقرار میشود، در Remote Access VPN با کاربرانی سروکار داریم که از شبکههای غیرقابل اعتماد، اینترنتهای خانگی و دستگاههای متنوع به زیرساخت سازمان […]
پیادهسازی Site to Site VPN بین شعب با استفاده از فایروال سوفوس

در شبکههای سازمانی چندشعبهای، Site to Site VPN یکی از حیاتیترین اجزای زیرساخت ارتباطی است. برخلاف VPNهای کاربرمحور، این نوع VPN باید پایدار، قابل پیشبینی و شفاف باشد، زیرا کل ارتباط بین شعب روی آن بنا میشود. کوچکترین اشتباه در طراحی یا پیادهسازی، میتواند باعث قطعیهای مقطعی، اختلال در سرویسهای حیاتی یا مشکلات پیچیده مسیریابی […]
معرفی انواع لایسنس فایروال سوفوس و تفاوت بستههای Protection

یکی از نقاطی که بیشترین ابهام را برای خریداران و حتی کارشناسان فنی ایجاد میکند، ساختار لایسنسهای فایروال Sophos است. در بسیاری از پروژهها دیده میشود که سختافزار بهدرستی انتخاب شده، اما به دلیل انتخاب نادرست لایسنس، یا بخشی از قابلیتهای امنیتی بلااستفاده مانده یا هزینهای پرداخت شده که عملاً بازگشت فنی نداشته است. این […]
لاگهای مهم وایرلس در RouterOS کداماند؟

مدیریت و مانیتورینگ شبکههای وایرلس در MikroTik به شدت وابسته به دسترسی به لاگهای لحظهای و دقیق است. لاگها اطلاعات حیاتی درباره وضعیت اتصال کاربران، عملکرد Access Pointها، تداخل کانالها، مشکلات امنیتی و مصرف پهنای باند فراهم میکنند. بدون بررسی این لاگها، عیبیابی شبکه، بهینهسازی و حفظ پایداری وایرلس به شدت دشوار خواهد بود. اهمیت […]
محدود کردن سرعت کاربران وایفای در MikroTik

در شبکههای سازمانی، هتلها، مراکز آموزشی و محیطهای پرتراکم، مدیریت سرعت و پهنای باند کاربران وایفای یکی از مهمترین عوامل برای حفظ پایداری، کیفیت اتصال و تجربه کاربری مطلوب است. دسترسی به ابزارهای RouterOS برای محدودسازی پهنای باند به مدیر شبکه امکان میدهد مصرف بیش از حد یک یا چند کاربر را کنترل کند، از […]
مانیتورینگ کاربران وایفای در MikroTik بهصورت Real-Time

در شبکههای سازمانی و محیطهای پرتراکم، نظارت و مانیتورینگ کاربران وایفای بهصورت Real-Time یکی از مهمترین عوامل برای حفظ پایداری، امنیت و کیفیت شبکه است. دسترسی به اطلاعات لحظهای درباره کاربران متصل، میزان استفاده از پهنای باند، سیگنال و کانالهای فعال، به مدیر شبکه امکان میدهد مشکلات را پیش از اینکه تجربه کاربران را تحت […]
بررسی تداخل فرکانسی در RouterOS چگونه انجام میشود؟

تداخل فرکانسی یکی از چالشهای اصلی شبکههای وایفای MikroTik است و میتواند باعث کاهش Throughput واقعی، افزایش Packet Loss و ناپایداری لینکها شود. هر Access Point در شبکه باید فرکانس خود را به گونهای انتخاب کند که با سایر APها و دستگاههای محیطی برخورد نداشته باشد. تجربه عملی نشان داده است که محیطهای پرتراکم مانند […]
ایمنسازی وایفای MikroTik در برابر هک و نفوذ

امنیت شبکههای وایفای یکی از مهمترین چالشهای شبکههای سازمانی و عمومی است. هرگونه نفوذ یا هک میتواند منجر به سرقت دادهها، کاهش عملکرد شبکه، اختلال در سرویسها و آسیب به اعتبار سازمان شود. شبکههای وایفای MikroTik به دلیل استفاده گسترده در هتلها، دانشگاهها، دفاتر اداری و مراکز تجاری، هدف جذابی برای مهاجمان هستند. تجربه عملی […]
آیا میکروتیک Load Balancing وایرلس دارد؟

Load Balancing یا توزیع بار، یک تکنیک حیاتی برای افزایش پایداری، کاهش اختلال و بهینهسازی Throughput واقعی در شبکههای وایرلس است. بسیاری از مدیران شبکه تصور میکنند که Load Balancing تنها در لینکهای اینترنت یا شبکههای سیمی کاربرد دارد، اما در شبکههای وایرلس، مدیریت هوشمند کلاینتها و ترافیک میتواند تفاوت بزرگی در کیفیت لینک و […]
تأثیر تنظیم TX Power روی کیفیت لینک وایرلس

تنظیم توان خروجی یا TX Power در لینکهای وایرلس یکی از عوامل کلیدی برای حفظ کیفیت اتصال، افزایش Throughput واقعی و کاهش تداخل محیطی است. بسیاری از مدیران شبکه تصور میکنند افزایش حداکثری توان خروجی همیشه باعث بهبود کیفیت سیگنال و سرعت شبکه میشود، در حالی که تجربه عملی نشان میدهد تنظیم دقیق TX Power […]
چگونه Throughput واقعی وایفای MikroTik را افزایش دهیم؟

در شبکههای وایفای، تفاوت میان سرعت نظری (Theoretical Speed) و Throughput واقعی یکی از دغدغههای اصلی مدیران شبکه است. بسیاری از کارشناسان پس از راهاندازی Access Pointها، مشاهده میکنند که سرعت واقعی کاربران به مراتب پایینتر از سرعت اعلام شده توسط دستگاههاست. افزایش Throughput واقعی نیازمند تحلیل دقیق محیط، تنظیمات پیشرفته RouterOS و استفاده از […]
تفاوت NV2 و 802.11 در لینکهای وایرلس میکروتیک

در شبکههای وایرلس، انتخاب پروتکل مناسب برای لینکهای رادیویی تاثیر مستقیمی بر پایداری، کیفیت و ظرفیت شبکه دارد. MikroTik با ارائه پروتکلهای NV2 و 802.11، امکان پیادهسازی لینکهای وایرلس با شرایط مختلف را فراهم میکند، اما تفاوتهای فنی و عملکردی این دو پروتکل باعث میشود تصمیمگیری بدون تحلیل دقیق، منجر به مشکلات عملی شود. این […]
بهترین Channel Width برای وایفای MikroTik چیست؟

انتخاب Channel Width مناسب یکی از مهمترین عوامل تعیینکننده پایداری، سرعت و کیفیت وایفای در شبکههای MikroTik است. هرچند بسیاری از مدیران شبکه به تنظیمات ساده وایفای توجه میکنند، اما تنظیم درست پهنای کانال میتواند تأثیر مستقیمی بر عملکرد شبکه، کاهش تداخل و افزایش تجربه کاربری داشته باشد. این مقاله به بررسی اهمیت Channel Width، […]
چرا وایفای MikroTik ناپایدار میشود؟

وایفای بهعنوان ستون فقرات ارتباطات سازمانی و عمومی، نقش حیاتی در اتصال کاربران به اینترنت و سرویسهای داخلی ایفا میکند. هنگامی که این سرویس ناپایدار باشد، مشکلات متعددی از افت کیفیت سرویس و قطع مداوم تا نارضایتی کاربران و افزایش بار مدیریتی روی تیم IT ایجاد میشود. MikroTik با ارائه RouterOS و Access Pointهای متنوع، […]
پیادهسازی Hotspot در MikroTik برای اینترنت عمومی

ارائه اینترنت عمومی در فضاهایی مانند کافهها، هتلها، مراکز خرید، سازمانها و محیطهای آموزشی بدون استفاده از مکانیزمهای کنترلی مناسب، میتواند بهسرعت به یک چالش امنیتی و مدیریتی تبدیل شود. MikroTik با ارائه قابلیت Hotspot در RouterOS، این امکان را فراهم میکند که دسترسی کاربران به اینترنت بهصورت کنترلشده، امن و قابل مدیریت انجام شود. […]
تنظیم Access List برای کنترل کاربران وایفای

کنترل دسترسی کاربران وایفای یکی از حیاتیترین الزامات شبکههای سازمانی است. Access List یا فهرست دسترسی در MikroTik ابزاری قدرتمند است که به مدیر شبکه اجازه میدهد دستگاهها و کاربران مجاز را مدیریت کرده، دستگاههای غیرمجاز را مسدود کند و سطح دسترسی هر کاربر را تعیین نماید. شبکههای وایفای بدون کنترل دسترسی دقیق ممکن است […]
چگونه SSID مخفی در میکروتیک ایجاد کنیم؟

ایجاد SSID مخفی در شبکههای وایفای یکی از روشهای معمول برای افزایش امنیت و کنترل دسترسی در شبکههای سازمانی است. اگرچه پنهان کردن SSID به تنهایی یک مکانیسم امنیتی کامل نیست، اما میتواند به عنوان لایهای اضافی برای جلوگیری از دسترسی ناخواسته، کاهش دیده شدن شبکه توسط کاربران غیرمجاز و افزایش کنترل مدیر شبکه عمل […]
نحوه پیادهسازی VLAN روی وایفای MikroTik

پیادهسازی VLAN روی شبکههای وایفای یکی از مهمترین تکنیکها برای مدیریت ترافیک، افزایش امنیت و بهبود عملکرد شبکههای سازمانی است. در محیطهای سازمانی که کلاینتها با نیازهای متفاوت و حساسیتهای امنیتی متنوع به شبکه متصل میشوند، VLAN امکان جداسازی منطقی شبکهها بدون نیاز به سختافزار جداگانه را فراهم میکند. MikroTik با ارائه قابلیتهای VLAN در […]
تفاوت AP Bridge و Station Bridge در MikroTik

در شبکههای وایفای سازمانی و صنعتی، انتخاب حالت عملیاتی مناسب برای اکسس پوینتهای MikroTik نقش کلیدی در پایداری، کارایی و مدیریت شبکه دارد. دو حالت رایج و پرکاربرد در RouterOS، AP Bridge و Station Bridge هستند که هر کدام ویژگیها، کاربردها و محدودیتهای خاص خود را دارند. شناخت دقیق تفاوت این دو حالت و کاربرد […]
بهترین تنظیمات Wireless برای بیشترین پایداری در میکروتیک

پایداری شبکه وایفای در محیطهای سازمانی و تجاری یکی از مهمترین عوامل موفقیت شبکه محسوب میشود. MikroTik با ارائه مجموعه گستردهای از اکسس پوینتها و قابلیتهای نرمافزاری RouterOS، امکان ایجاد شبکههای پایدار با عملکرد قابل اعتماد را فراهم میکند، اما دستیابی به بیشترین پایداری نیازمند شناخت دقیق تنظیمات Wireless و پیادهسازی اصول مهندسی شبکه است. […]
آموزش راهاندازی اکسس پوینت MikroTik از صفر تا صد

راهاندازی اکسس پوینت MikroTik از پایه تا مرحله بهرهبرداری، فرآیندی است که نیازمند درک دقیق سختافزار، سیستم عامل RouterOS و اصول شبکه وایفای است. MikroTik با ارائه مدلهای متنوع cAP، wAP و Audience، امکان طراحی شبکه وایفای در محیطهای داخلی، خارجی و پرتراکم را فراهم میکند. این مقاله به صورت جامع مراحل راهاندازی، پیکربندی و […]
مقایسه وایفای MikroTik با Cisco از نظر پایداری واقعی

در محیطهای سازمانی، پایداری شبکه وایفای یکی از مهمترین معیارها برای انتخاب تجهیزات است. کاربران، کلاینتهای متعدد، سرویسهای Real-Time مانند VoIP و ویدئو کنفرانس، و نیاز به دسترسی مداوم به منابع شبکه، همه باعث میشوند پایداری و کیفیت واقعی شبکه اهمیت بیشتری پیدا کند. در این مقاله، به بررسی دقیق و فنی تفاوت وایفای MikroTik […]