

پیادهسازی SSL Inspection در فایروال سوفوس XG/XGS چند مرحله مشخص دارد: ابتدا Certificate Authority فایروال باید روی سیستم کاربران نصب و Trusted شود، سپس یک SSL Inspection Policy تعریف شده و بین دو حالت Decrypt and Scan (رمزگشایی کامل) و Certificate Inspection (بررسی فقط بر اساس گواهی) انتخاب میشود، در نهایت این Policy روی Firewall Ruleهای دسترسی اینترنت کاربران اعمال و سرویسهای حساس مانند بانکها بهصورت Exception مستثنا میشوند. شرط موفقیت، بررسی توان سختافزاری دستگاه، توزیع گواهی از طریق Group Policy و مانیتورینگ تدریجی لاگهاست.
اگر تازه با فایروال سوفوس آشنا شدهاید، مطالعه آموزش نصب و راهاندازی اولیه فایروال سوفوس XGS در شبکه سازمانی و مرور فایروال سوفوس پیش از شروع کار کمککننده است.
بخش عمده ترافیک وب امروزه رمزنگاریشده است. پروتکل HTTPS که ارتباط را با TLS رمزنگاری میکند، کاملاً برای حفظ حریم خصوصی و یکپارچگی داده طراحی شده و در برابر حملات Man-in-the-Middle مقاوم است؛ اما همین رمزنگاری یعنی فایروالی که بازرسی SSL ندارد، فقط IP مقصد، پورت و حجم ترافیک را میبیند نه محتوای آن. نتیجه این است که بدافزار، فیشینگ و ارتباطات مخرب میتوانند از مسیری عبور کنند که کمترین قابلیت بازرسی را دارد.
SSL Inspection دقیقاً همین نقطه کور را برطرف میکند. فایروال ترافیک رمزنگاریشده را بهصورت موقت رمزگشایی میکند، آن را از لایههای امنیتی مانند Web Protection، IPS، Anti-Virus و Application Control عبور میدهد و سپس دوباره رمزنگاری مینماید. نکته معماری مهم این است که SSL Inspection خودش لزوماً تهدید را متوقف نمیکند، بلکه نقش فعالکننده سایر لایهها را دارد. برای درک بهتر نحوه عملکرد سیستمهای تشخیص تهدید پس از رمزگشایی، مراجعه به مفاهیم سیستم تشخیص نفوذ (IDS) مفید است.
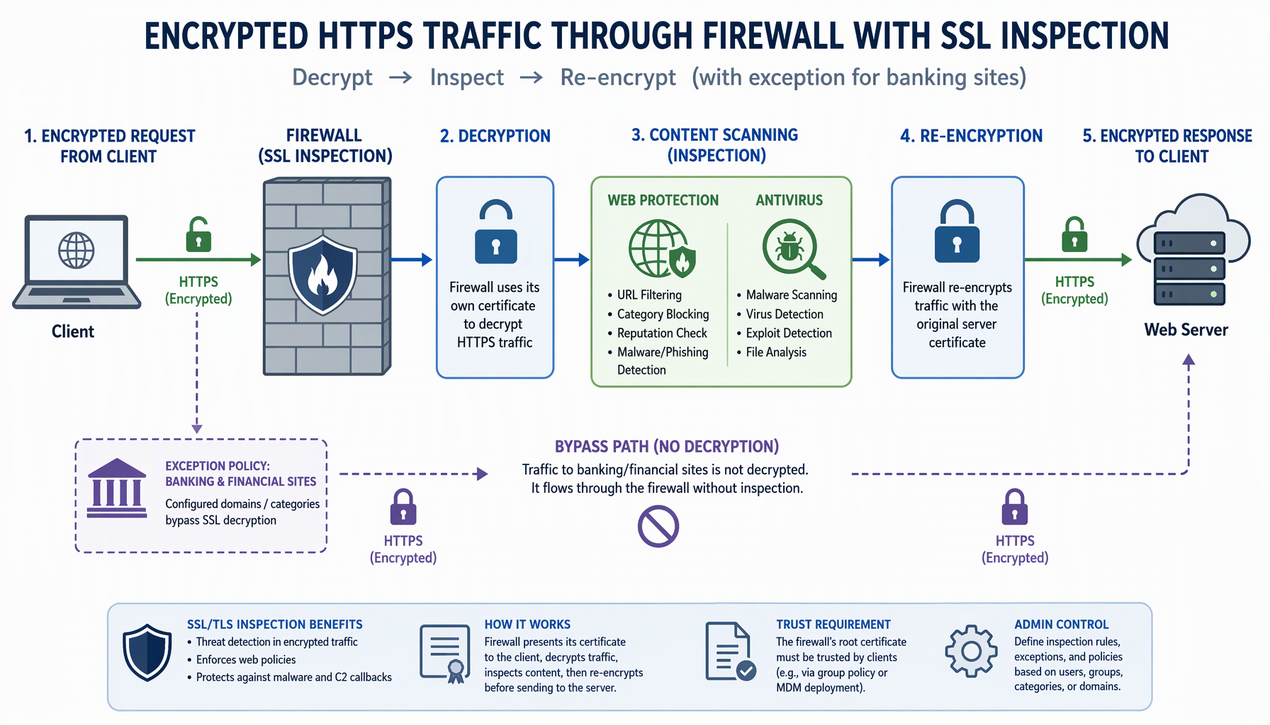
در فایروالهای سوفوس دو مدل اصلی بازرسی SSL وجود دارد و انتخاب بین آنها به سطح ریسک، توان پردازشی دستگاه و سیاست سازمان بستگی دارد:
1. Decrypt and Scan: ترافیک HTTPS بهصورت کامل رمزگشایی میشود، از لایههای امنیتی عبور میکند و دوباره رمزنگاری میگردد. این حالت بیشترین دید امنیتی را میدهد اما پردازشمحورترین حالت است و بیشترین ریسک اختلال در سرویسهای حساس را دارد.
2. Certificate Inspection: فایروال محتوا را رمزگشایی نمیکند و فقط اطلاعات گواهی دیجیتال مقصد (نام دامنه، اعتبار گواهی و اعتبار صادرکننده) را بررسی میکند. این حالت سبک است، نیازی به توزیع CA ندارد، اما دید امنیتی محدودی ارائه میدهد.
در طراحیهای عملی، ترکیب این دو روش متداولترین رویکرد است: Decrypt and Scan برای ترافیک عمومی و پرریسک کاربران، و Certificate Inspection یا Exclude برای سرویسهای حساس. برای آشنایی با مبنای اعتماد در گواهیهای دیجیتال میتوانید مفهوم مرجع صدور گواهی (CA) را مطالعه کنید.
قبل از هرگونه فعالسازی، سه پیشنیاز باید بررسی شود. اول، Certificate Authority فایروال سوفوس باید روی همه Endpointها نصب و Trusted شده باشد. بدون این مرحله، کاربران با خطای SSL مواجه میشوند. در سازمانهایی که Active Directory دارند، توزیع از طریق Group Policy سادهترین راه است.
دوم، توان سختافزاری فایروال باید ارزیابی شود. بازرسی SSL پردازشمحور است و فعالسازی آن روی مدلی که ظرفیت کافی ندارد، باعث افت محسوس سرعت اینترنت میشود. بررسی Datasheet مدل XG/XGS نسبت به تعداد کاربران و پهنای باند، قبل از پیادهسازی ضروری است. سوم، باید فهرست سرویسهای حساس سازمان (بانکی، پرداخت، سلامت، دولتی) از قبل شناسایی و مستند شود تا در فاز طراحی Exceptionها استفاده گردد.
پیادهسازی را در قالب یک سناریوی سازمانی متداول دنبال میکنیم؛ سازمانی حدوداً 150 کاربره که فایروال سوفوس XGS گیتوی اینترنت آن است، Web Protection و Anti-Virus فعال دارند و بخش عمده تهدیدات وبمحور بهدلیل HTTPS از دید لایههای امنیتی پنهان مانده است. هدف، افزایش دید امنیتی روی ترافیک وب کاربران بدون اختلال گسترده است.
ابتدا از بخش Certificates در کنسول مدیریت، وضعیت CA پیشفرض فایروال را بررسی کنید. سپس فایل CA را از فایروال دانلود و از طریق Group Policy روی سیستم کاربران توزیع کنید. پیش از هرگونه فعالسازی بازرسی SSL، حتماً روی چند سیستم آزمایشی تست کنید که گواهی بهدرستی Trusted شده است. توزیع ناقص CA شایعترین عامل خطاهای گسترده SSL در روزهای اول پیادهسازی است.
در مسیر Settings مربوط به SSL/TLS inspection rules، یک Policy جدید بسازید. مشخص کنید کدام ترافیکها (بر اساس Zone، کاربر یا Network) مشمول Decrypt and Scan شوند و کدام فقط Certificate Inspection داشته باشند یا کاملاً Exclude گردند. در سناریوی ما، ترافیک اینترنت کاربران LAN و Wi-Fi در حالت Decrypt and Scan قرار میگیرد.
Policy ساختهشده را روی Firewall Ruleهای مربوط به دسترسی اینترنت کاربران اعمال کنید. نکته مهم ترتیب پردازش است: بازرسی SSL باید قبل از Web Protection اعمال شود تا سایر Protectionها بتوانند از ترافیک رمزگشاییشده استفاده کنند. اگر چند Rule برای دسترسی اینترنت دارید (مثلاً جدا برای LAN و Wi-Fi)، Policy را روی همه آنها بهصورت یکدست اعمال کنید تا رفتار کاربران قابل پیشبینی بماند.
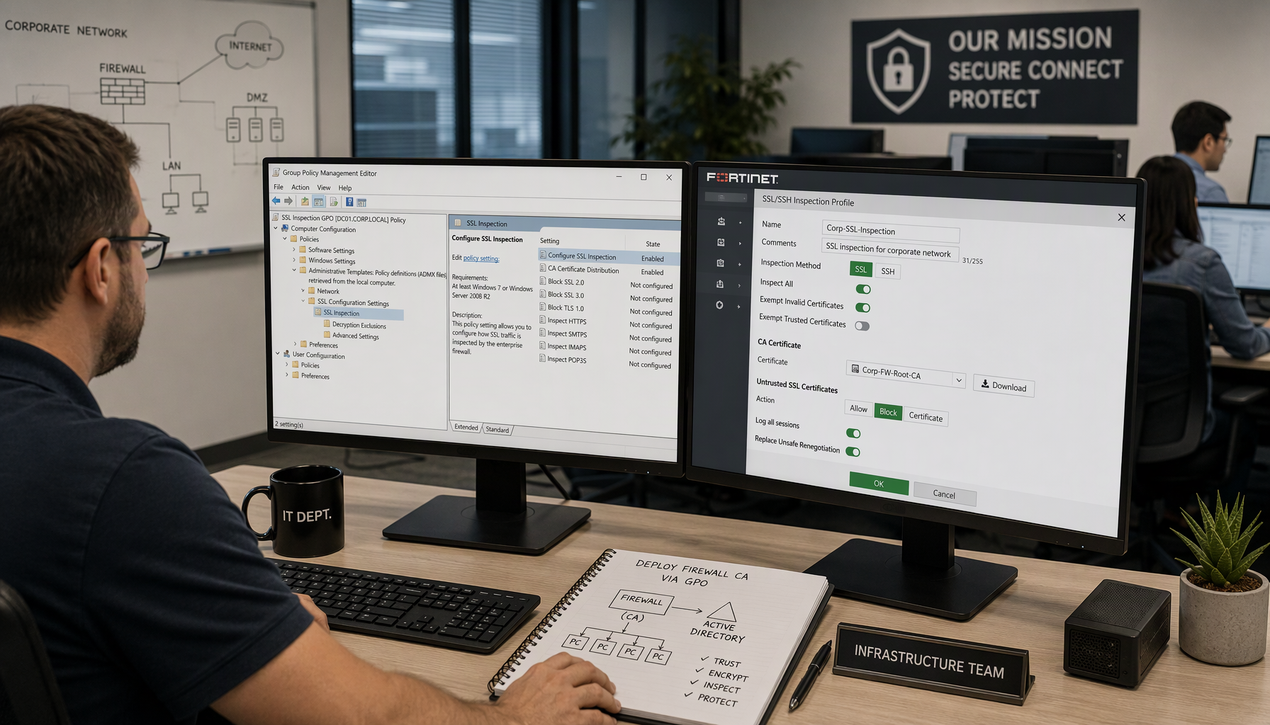
در محیطهای حساس، توصیه اکید این است که پیادهسازی فازبندیشده باشد. در فاز اول، حالت Certificate Inspection را فعال کنید تا رفتار ترافیک و اثر آن روی کاربران بررسی شود. این فاز که باید چند روز تا یک هفته طول بکشد، فرصتی میدهد تا فهرست سرویسهای مشکلساز شناسایی و زیرساخت گواهی صحتسنجی شود.
پس از اطمینان از پایداری، حالت Decrypt and Scan را فقط روی دستهای از وبسایتها و Applicationهای پرریسک فعال کنید و همزمان مانیتورینگ لاگها و داشبوردها را آغاز کنید. اگر در این مرحله فشار پردازشی فایروال نگرانکننده شد، راهکارهای مدیریت منابع را میتوانید در مقاله کاهش Load فایروال سوفوس بدون افت امنیت دنبال کنید.
حساسترین بخش پروژه، طراحی Exceptionهاست. برخی سرویسها به رمزگشایی ترافیک بسیار حساساند و رمزگشایی آنها باعث خطا، بلاک شدن دسترسی یا حتی مسائل حقوقی میشود. نمونههای شناختهشده:
این موارد را بهصورت Domain-Based یا Category-Based از بازرسی مستثنا کنید. طراحی حرفهای استثناها یک کار یکباره نیست؛ باید بر اساس لاگهای خطا و گزارش کاربران بهصورت تدریجی اصلاح شود. برای بررسی ساختار لاگها و تشخیص سریع خطاهای مرتبط با SSL، مقاله بررسی لاگ های امنیتی در فایروال سوفوس و تشخیص تهدید مرجع مناسبی است.
قدرت واقعی بازرسی SSL زمانی مشخص میشود که با Web Protection و Application Control ترکیب شود. پس از فعالسازی، فایروال میتواند محتوای واقعی صفحات HTTPS را تحلیل کند و تصمیمهای دقیقتری بگیرد؛ دقت Web Filtering بهطور محسوس افزایش مییابد و شناسایی اپلیکیشنهایی که تمام ارتباط خود را روی HTTPS میبرند ممکن میشود.
به همین دلیل توصیه میشود بعد از فعالسازی بازرسی SSL، سیاستهای Web Protection و Application Control را نیز بازبینی کنید. اغلب دستهبندیهایی که قبلاً بهدلیل رمزنگاری قابل تشخیص نبودند، اکنون قابل مدیریت شدهاند و میتوان سیاستهای دقیقتری برای آنها تعریف کرد. اگر در کنار این قابلیت، دسترسی رمز خارج از سازمان را نیز پیاده میکنید، مقاله راه اندازی SSL VPN در فایروال سوفوس مکمل این مجموعه است.
بعد از فعالسازی، سه مورد را بهصورت روزانه بررسی کنید: کدام دامنهها Decrypt شدهاند، چه خطاهای SSL ثبت شده و آیا کاربران اختلال دسترسی گزارش کردهاند یا نه. داشبورد فایروال سوفوس بهصورت پیشفرض شفافیت خوبی در این حوزه ارائه میدهد و ادمین میتواند ببیند کدام Exceptionها اعمال شدهاند و چه خطاهایی در فرآیند SSL رخ داده است.
بازرسی SSL یک فرآیند ایستا نیست. در محیطهای سازمانی، Policyها باید بهصورت دورهای بازبینی و Exceptionها بر اساس رفتار واقعی کاربران بهینه شوند. یک عادت مفید، بازبینی ماهانه لاگها و شناسایی دامنههای جدیدی است که مدام خطا تولید میکنند؛ اینها معمولاً کاندیداهای اصلی افزودن به فهرست استثناها هستند.
از نظر نرمافزاری بله، اما از نظر عملی باید ظرفیت مدل را با تعداد کاربران و پهنای باند تطبیق دهید. بررسی Datasheet مدل پیش از پیادهسازی ضروری است، چون Decrypt and Scan پردازشمحورترین قابلیت فایروال محسوب میشود.
در Decrypt and Scan محتوای ترافیک رمزگشایی و بهطور کامل بررسی میشود؛ در Certificate Inspection فقط اطلاعات گواهی مقصد دیدگاه قرار میگیرد. حالت دوم سبکتر است اما محتوا را نمیبیند و معمولاً برای سرویسهای حساس یا شروع تدریجی پیادهسازی استفاده میشود.
مرورگرها گواهی بازissuedشده فایروال را غیرمعتبر تشخیص میدهند و کاربران با خطای SSL مواجه میشوند. به همین دلیل توزیع CA از طریق Group Policy یا ابزار مدیریت Endpoint، پیشنیاز حیاتی پروژه است.
خیر. رمزگشایی ترافیک بانکی و درگاههای پرداخت معمولاً باعث خطا، بلاک شدن دسترسی یا مسائل حقوقی میشود. این دسته از سرویسها باید بهصورت Domain-Based از بازرسی مستثنا شوند.
SSL Inspection یکی از قدرتمندترین و در عین حال حساسترین قابلیتهای فایروال سوفوس XG/XGS است. این قابلیت اگر با طراحی درست، توزیع صحیح CA، فازبندی تدریجی از Certificate Inspection به Decrypt and Scan و استثناهای هدفمند پیادهسازی شود، دید امنیتی فایروال را چند برابر میکند؛ اما اگر بدون شناخت و برنامه فعال شود، میتواند به یک ریسک عملیاتی و منبع اختلال تبدیل شود. موفقیت نهایی نه به یک تنظیم یکباره، بلکه به مانیتورینگ مداوم، بازبینی دورهای Policyها و تیونینگ استثناها بر اساس رفتار واقعی شبکه بستگی دارد.







