هاردنینگ فایروال سوفوس یعنی مجموعهای از اقدامات هدفمند که پس از نصب اولیه انجام میشود تا سطح حمله کاهش یابد، تنظیمات پیشفرض و موقت حذف گردد و فایروال برای بهرهبرداری امن بلندمدت آماده شود. فرآیند عملی شامل محدودسازی دسترسی مدیریتی به شبکههای کنترلشده، پاکسازی حسابها و Ruleهای اضافی، ایمنسازی NAT، فعالسازی لاگگیری و تست عملی است. اگر تازه فایروال را نصب کردهاید، پیشنهاد میکنیم ابتدا آموزش نصب و راهاندازی اولیه فایروال سوفوس XGS را بخوانید و سپس این چکلیست را روی دستگاه اعمال کنید؛ برای انتخاب مدل مناسب هم میتوانید لیست فایروال سوفوس را ببینید.
نصب و راهاندازی اولیه فایروال فقط نقطه شروع مسیر امنیت شبکه است، نه پایان آن. در بسیاری از پروژههای سازمانی، فایروال از نظر عملکردی بهدرستی کار میکند؛ ترافیک عبور میکند و سرویسها در دسترس هستند، اما از نظر امنیتی هنوز در وضعیت پیشفرض و آسیبپذیر قرار دارد. این فاصله بین «کار میکند» و «امن است» دقیقاً جایی است که Hardening معنا پیدا میکند. از منظر مفهومی، Hardening فرآیند تبدیل سیستم به یک هدف سخت برای مهاجم از طریق کاهش سطح حمله است؛ فرآیندی که شامل تغییر رمزهای پیشفرض، حذف سرویسها و حسابهای غیرضروری و غیرفعالسازی قابلیتهای اضافی میشود، همانطور که در تعریف Hardening در امنیت رایانه آمده است.
اهمیت Hardening در فایروال Sophos از جایی شروع میشود که این فایروال، برخلاف بسیاری از راهکارهای سادهتر، قابلیتها و انعطافپذیری بسیار بالایی در اختیار ادمین قرار میدهد. همین مزیت اگر بدون کنترل مدیریت شود، میتواند به ریسک امنیتی تبدیل شود. Sophos بهگونهای طراحی شده که در سناریوهای مختلف سریع قابل راهاندازی باشد، اما این سرعت راهاندازی معمولاً با فعال بودن برخی تنظیمات پیشفرض، سرویسهای مدیریتی باز و Ruleهای عمومی همراه است؛ مواردی که برای محیط عملیاتی بلندمدت مناسب نیستند.
نکته مهم دیگر، تعدد Featureها و ماژولها در Sophos است. IPS، VPN، Web Protection، User Authentication، SSL Inspection و دهها قابلیت دیگر در کنار هم قرار گرفتهاند. اگر Hardening انجام نشود، Featureهایی که در سازمان استفاده نمیشوند ممکن است بهصورت فعال یا نیمهفعال باقی بمانند و بدون اینکه دیده شوند، سطح حمله فایروال را افزایش دهند. Sophos همچنین در بسیاری از سناریوها بهعنوان Gateway مرکزی چند سرویس حیاتی استفاده میشود؛ اینترنت، VPN کاربران راه دور، Site to Site VPN و دسترسی به وبسرورها. این تمرکز باعث میشود هر ضعف در فایروال اثر دومینویی روی کل شبکه داشته باشد.
از منظر چرخه حیات، Hardening یک اقدام یکباره نیست، بلکه یک فرآیند دورهای محسوب میشود. هر تغییر در شبکه، اضافه شدن سرویس جدید یا بهروزرسانی Firmware میتواند تنظیمات جدیدی ایجاد کند که نیاز به بازبینی دارند. چارچوبهای استاندارد مدیریت ریسک مانند NIST Cybersecurity Framework نیز Hardening مستمر را بهعنوان بخشی از عملکردهای محافظتی و تشخیصی توصیه میکنند.
برای درک کاربرد این چکلیست، یک سناریوی متداول اما کاملاً واقعی سازمانی را در نظر بگیرید؛ سناریویی که در آن فایروال بهدرستی نصب و راهاندازی شده، اما هنوز برای بهرهبرداری امن بلندمدت آماده نیست. فرض کنید یک سازمان متوسط با حدود 150 تا 200 کاربر داریم که فایروال Sophos XG یا XGS بهعنوان Gateway اصلی شبکه پیادهسازی شده است. اینترنت کاربران، VPN کاربران راه دور، ارتباط با شعب و دسترسی به چند سرویس داخلی از طریق همین فایروال انجام میشود.
در فاز راهاندازی اولیه، تمرکز تیم IT روی بالا آمدن سرویسها و رفع نیازهای فوری بوده و بسیاری از تنظیمات بهصورت سریع و موقتی انجام شدهاند. پس از گذشت چند هفته از بهرهبرداری، شبکه از نظر عملکرد پایدار است، اما نشانههایی از ریسک امنیتی دیده میشود: دسترسی مدیریتی فایروال از چند Zone مختلف امکانپذیر است، برخی Ruleهای Any-to-Any هنوز باقی ماندهاند، چند NAT آزمایشی حذف نشده و لاگگیری فقط روی تعداد محدودی از Ruleها فعال است. این وضعیت همان نقطهای است که در بسیاری از پروژهها بهعنوان «راهاندازی شده ولی Harden نشده» شناخته میشود.
در چنین شرایطی، Hardening باید با دقت، مستندسازی و امکان بازگشت تنظیمات انجام شود، زیرا وابستگی سرویسها به فایروال بالاست و قطع شدن VPN یا اینترنت حتی برای مدت کوتاه میتواند باعث اختلال در فعالیت سازمان شود. رویکرد درست، اجرای مرحلهای است: ابتدا دسترسیهای مدیریتی محدود میشوند، سپس حسابها و Ruleها بازبینی میگردند و در انتها NATها، Serviceها و لاگگیری تنظیم میشوند؛ در هر مرحله با تست عملی برای اطمینان از عدم اختلال در سرویسهای حیاتی.
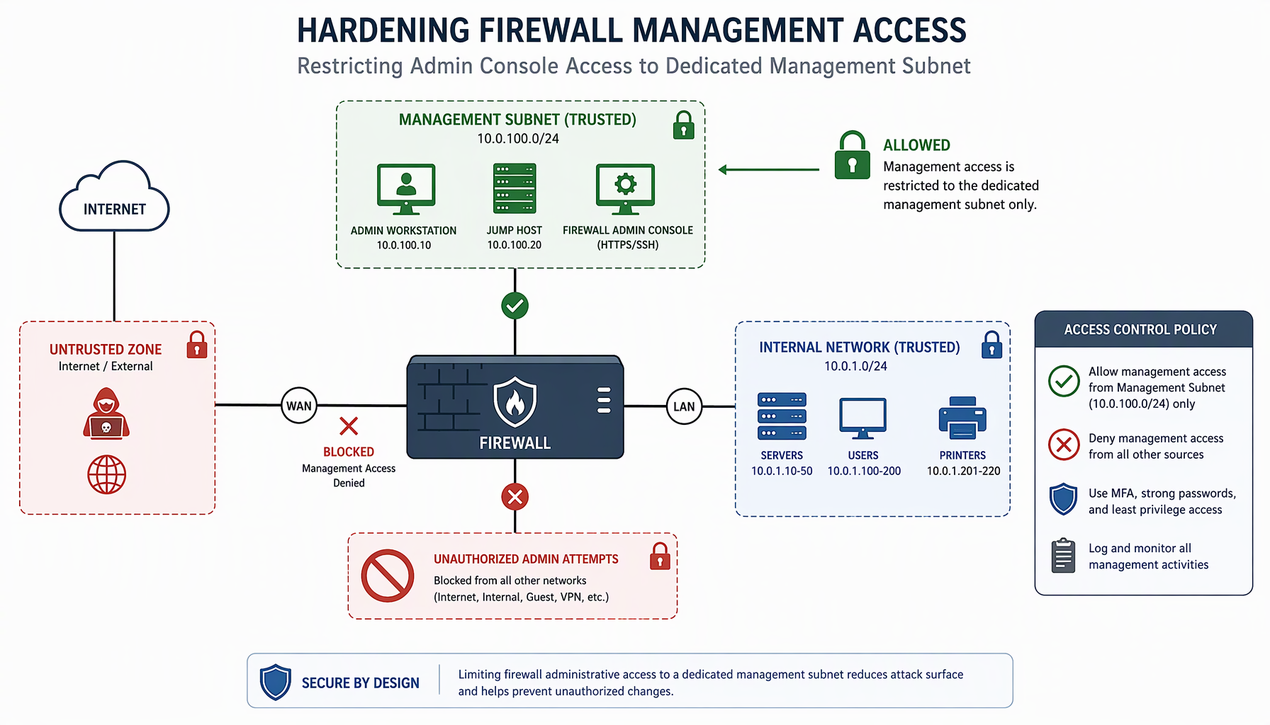
دسترسی مدیریتی فایروال، حساسترین نقطه در کل معماری امنیت شبکه است. اگر یک مهاجم بتواند به کنسول مدیریتی فایروال دسترسی پیدا کند، عملاً تمام لایههای امنیتی بیاثر میشوند؛ زیرا مهاجم میتواند Ruleها را تغییر دهد، Protectionها را غیرفعال کند یا حتی مسیر ترافیک را به نفع خود بازطراحی کند. به همین دلیل، ایمنسازی دسترسی مدیریتی باید اولین و مهمترین گام در فرآیند Hardening فایروال Sophos باشد.
در بسیاری از پیادهسازیهای اولیه، دسترسی مدیریتی برای راحتی کار از چند Zone مختلف فعال میشود؛ LAN، VPN، گاهی حتی WAN. این رویکرد شاید در فاز راهاندازی مفید باشد، اما در محیط عملیاتی یک ریسک جدی محسوب میشود. در بخش Admin and Settings فایروال سوفوس، هر Interface میتواند برای دسترسی مدیریتی تنظیم شود و همین انعطافپذیری اگر کنترل نشود، به نقطه ضعف تبدیل میشود. Hardening ایجاب میکند فقط Interfaceهایی که واقعاً نیاز است، اجازه دسترسی به Web Admin یا SSH داشته باشند و دسترسی مدیریتی روی Interfaceهای WAN یا DMZ حتی با رمز عبور قوی، غیرفعال شود.
بهترین سناریو، استفاده از یک Management Network یا حداقل یک Subnet محدود مدیریتی است که فقط تیم IT به آن دسترسی دارد. علاوه بر این، محدودسازی نوع دسترسی را بررسی کنید: اگر SSH یا API در سازمان استفاده نمیشود، غیرفعالش کنید. هر سرویس مدیریتی فعال، یک سطح حمله اضافی است و اغلب هدف حملات Brute Force و اسکنهای خودکار قرار میگیرد. تغییر پورتهای پیشفرض مدیریتی بهتنهایی راهکار امنیتی محسوب نمیشود، اما در کنار محدودسازی IP و Zone میتواند نویز حملات خودکار را کاهش دهد. اصل امنیت باید بر محدودسازی دسترسی شبکهای باشد، نه تکیه بر مخفیسازی پورت.
تمام حسابهای پیشفرض باید بررسی شوند و در صورت عدم نیاز، غیرفعال گردند. استفاده از رمزهای عبور قوی، یکتا و ترجیحاً فعالسازی احراز هویت دومرحلهای برای اکانتهای مدیریتی، یکی از الزامات اصلی Hardening است. در Sophos میتوانید در بخش Configure و Authentication، پروفایل ادمینها و سطح دسترسی هرکدام را بازبینی کنید تا هیچ اکانتی مجوز بیش از نیاز عملیاتی خود نداشته باشد.
در سازمانهایی که Active Directory دارند، استفاده از احراز هویت متمرکز و حذف اکانتهای محلی غیرضروری توصیه میشود. هر حساب مدیریتی باید قابل ردیابی و مرتبط با یک فرد مشخص باشد؛ اکانتهای اشتراکی مانند «admin1» که چند نفر با آن کار میکنند، در Audit و ردیابی رخدادها مشکلساز هستند. حسابهای بلااستفاده یا مربوط به اعضای سابق تیم IT نیز باید بلافاصله غیرفعال شوند.
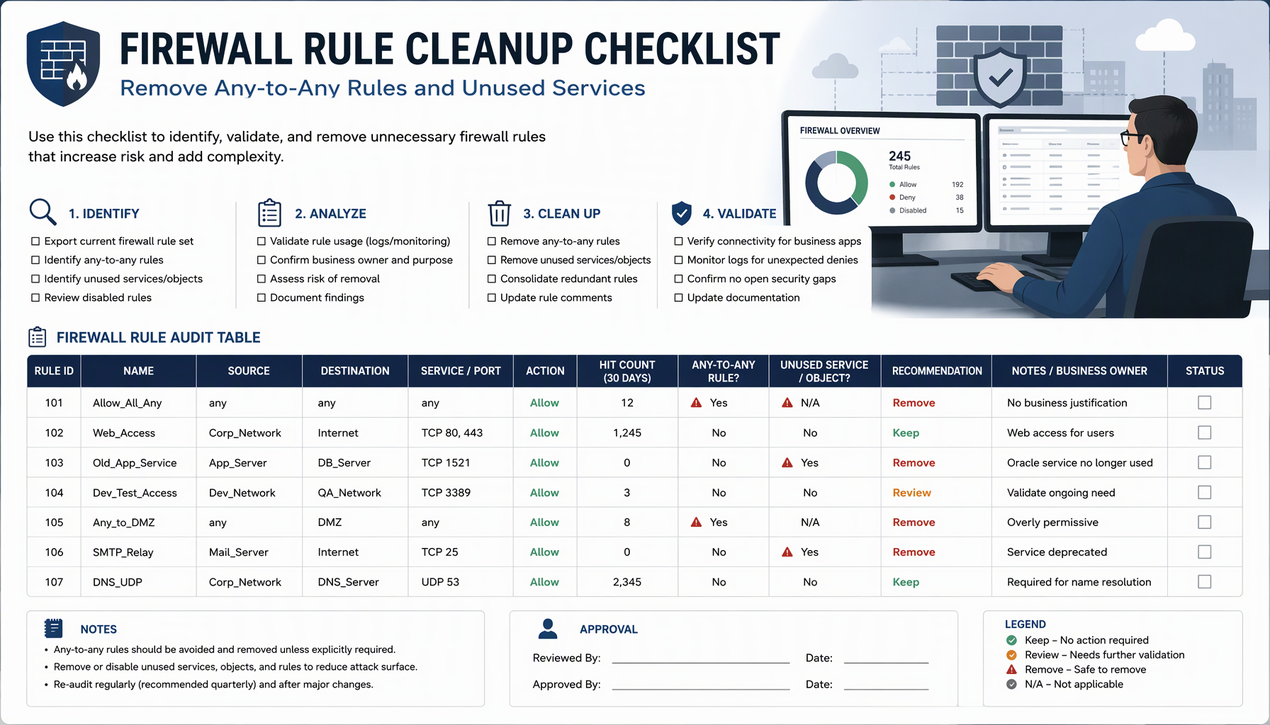
یکی از مهمترین مراحل Hardening، بازبینی Ruleهای فایروال در بخش Rules and Policies است. Ruleهای آزمایشی، Any-to-Any، Ruleهای موقت یا Ruleهایی که در فاز راهاندازی استفاده شدهاند اما دیگر کاربرد ندارند، باید حذف یا اصلاح شوند. مرتبسازی Ruleها نیز اهمیت دارد؛ Ruleهای permitting باید در بالای زنجیره قرار گگیرند و Ruleهای بستهکننده در انتها، تا هم عملکرد بهینه باشد و هم منطق عبور ترافیک شفاف بماند.
Ruleها باید حداقلی، مستند و قابل توضیح باشند. از فیلد Comment برای توضیح هدف هر Rule استفاده کنید؛ هر Rule بدون Owner مشخص یا هدف شفاف، یک ریسک امنیتی بالقوه است. نکته عملی دیگر این است که Ruleهایی با Source همهجا (Any) بازبینی و در صورت امکان به Zone یا گروه آدرس مشخص محدود شوند. اگر بهدنبال بهینهسازی همراه با امنیت هستید، مقاله کاهش Load فایروال سوفوس بدون افت امنیت راهکارهای عملی برای سادهسازی Ruleها ارائه میدهد.
تمام Serviceها و پورتهایی که روی فایروال تعریف شدهاند باید بررسی شوند. پورتهایی که فقط برای تست یا راهاندازی موقت باز شدهاند، باید بسته شوند. استفاده از Serviceهای Custom باید مستند و محدود باشد؛ اگر یک Service سفارشی برای یک سرویس قدیمی تعریف شده که دیگر وجود ندارد، هم Service و هم Ruleهای مرتبط با آن باید پاکسازی شوند. در عمل، بستن همین پورتهای فراموششده یکی از مؤثرترین اقدامات Hardening در پروژههای واقعی بوده است، چون هر پورت باز روی WAN یک نقطه قابل اسکن و سوءاستفاده برای مهاجمان است.
NAT و Port Forwarding از نقاط حساس فایروال هستند، چون مستقیماً سرویسهای داخلی را در معرض اینترنت قرار میدهند. هر Rule مربوط به NAT در بخش Rules and Policies و NAT باید بررسی شود تا فقط سرویسهای ضروری منتشر شده باشند و Ruleهای آزمایشی که در فاز راهاندازی ایجاد شدهاند حذف شوند. استفاده از Source Restriction برای NATها بهشدت توصیه میشود؛ اگر سرویسی فقط برای شرکا یا IPهای مشخص قابل دسترس است، محدود کردن Source در همان Rule، سطح حمله را بهشکل محسوسی کاهش میدهد.
NATهایی که به سرویسهای حساس اشاره دارند باید تحت IPS و در صورت نیاز SSL Inspection قرار گیرند. برای معماری امنتر در انتشار سرویسهای اینترنتی، پیشنهاد میکنیم مقاله طراحی DMZ با فایروال سوفوس را بخوانید تا سرویسهای عمومی بهجای انتشار مستقیم روی شبکه داخلی، در یک Zone ایزوله قرار بگیرند.
Hardening بدون لاگگیری معنی ندارد؛ اگر نتوانید بفهمید چه اتفاقی روی فایروال افتاده، عملاً هیچ سنجهای برای اثربخشی تنظیمات ندارید. تمام Ruleهای حیاتی باید لاگ داشته باشند. در Sophos میتوانید در تنظیمات هر Rule، گزینه Log را فعال کنید و برای Ruleهای مهم، سطح لاگ را با جزئیات کامل تنظیم نمایید. لاگگیری از دسترسیهای مدیریتی، تلاشهای ناموفق لاگین و Trigger شدن Protectionها اهمیت ویژهای دارد.
لاگها باید بهصورت دورهای بررسی شوند و در صورت امکان به یک سرور مرکزی یا SIEM ارسال گردند تا در صورت نفوذ یا خرابی فایروال، شواهد از بین نروند. برای فرآیند عملی رصد رخدادها، مقاله بررسی لاگهای امنیتی در فایروال سوفوس نشان میدهد کدام لاگها را باید در اولویت بررسی قرار دهید و نشانههای تهدید در آنها چگونه دیده میشود.
اطمینان از بهروز بودن Firmware و Signatureها یکی از مراحل کلیدی Hardening است. فایروالی که بهروز نیست، حتی با بهترین تنظیمات، در برابر Exploitهای جدید آسیبپذیر خواهد بود. در بخش Backup and Firmware و تنظیمات Updates، زمانبندی دانلود خودکار Firmware و بهروزرسانی Signatureهای IPS، Anti-Virus و Application Control را بررسی کنید. نسخههای پایدار (Recommended) را به نسخههای Early Deploy ترجیح دهید، مگر اینکه ویژگی خاصی از نسخه جدید نیاز باشد.
بهروزرسانی Firmware خود باید برنامهریزیشده انجام شود: ابتدا Release Notes را بخوانید، از تنظیمات Backup بگیرید و بهروزرسانی را در بازه کمبار شبکه اجرا کنید. بررسی لاگهای مربوط به Updateها برای اطمینان از موفقیتآمیز بودن آنها نیز بخشی از Hardening عملیاتی محسوب میشود.
برخی Serviceهای داخلی Sophos ممکن است در همه سازمانها مورد نیاز نباشند؛ از قابلیتهای اضافی شبکه گرفته تا سرویسهایی که فقط در سناریوهای خاص کاربرد دارند. غیرفعالسازی Serviceهایی که استفاده نمیشوند، باعث کاهش سطح حمله میشود. این بررسی باید با دقت انجام شود تا سرویسهای حیاتی بهاشتباه غیرفعال نشوند؛ قبل از غیرفعالکردن هر سرویس، مستندات و وابستگیهای آن را بررسی کنید و تغییر را در بازه قابل کنترل اعمال کنید تا در صورت بروز مشکل، بازگشت سریع ممکن باشد.
Hardening بدون تست، ناقص است. پس از اعمال تنظیمات، باید سناریوهای عملی بررسی شوند: تلاش برای دسترسی به Web Admin از شبکههای غیرمجاز (باید مسدود شود)، تلاش برای اتصال به پورتهای بستهشده از اینترنت (باید Reject یا Drop شود)، اتصال VPN کاربران راه دور و شعب، و رفتار Failover در صورت قطع لینکها. هر تست را با یک چکلیست ثبت کنید تا نتیجه هر مرحله قابل پیگیری باشد.
تستهای منفی بهاندازه تستهای مثبت مهماند؛ یعنی باید ثابت کنید دسترسیهایی که بستهاید واقعاً بسته شدهاند و از طرفی، سرویسهای مجاز هنوز بهدرستی کار میکنند. در پروژههای موفق، همین تستها بسیاری از ضعفهای پنهان را قبل از بهرهبرداری واقعی آشکار کردهاند؛ از Ruleهای ترتیباشتباه گرفته تا NATهایی که پس از تغییر هنوز ترافیک قبلی را عبور میدادند.
تمام تغییرات Hardening باید مستند شوند: چه چیزی تغییر کرده، چرا، چه کسی تأیید کرده و نتیجه تست چه بوده. مستندسازی باعث میشود در آینده، عیبیابی، توسعه یا Audit امنیتی سادهتر انجام شود. فایروالی که مستند نیست، در بلندمدت به یک ریسک مدیریتی تبدیل میشود؛ زیرا هیچکس نمیداند کدام Rule به کدام سرویس وابسته است و حذف یا تغییر آن چه عوارضی دارد.
علاوه بر مستندسازی تغییرات، از تنظیمات فایروال بهصورت دورهای Backup بگیرید و فایل پشتیبان را در مکان امن و خارج از خود فایروال نگه دارید. Backup بعد از هر تغییر مهم باید بهروز شود تا در سناریوی خرابی سختافزاری یا تغییر ناخواسته، بازگشت به وضعیت پایدار سریع انجام شود.
یکی از اشتباهات رایج، Hardening بیشازحد بدون در نظر گرفتن نیاز عملیاتی است که منجر به اختلال در سرویسها میشود؛ مثلاً بستن پورتی که یک سرویس حیاتی به آن وابسته است، صرفاً به این دلیل که کاربردش در مستندات ثبت نشده بود. اشتباه دیگر، اجرای Hardening بهصورت یکباره و بدون تست تدریجی است؛ وقتی دهها تغییر همزمان اعمال شود و شبکه دچار اختلال شود، پیدا کردن علت بهشدت سخت میشود.
اشتباه سوم، فراموشکردن فرآیند است. Hardening موفق همیشه تدریجی، مستند و قابل بازگشت است و بهعنوان یک چرخه دورهای در نظر گرفته میشود، نه پروژهای که یکبار تمام میشود. بازبینی فصلی Ruleها، حسابها و NATها در کنار بهروزرسانی مستمر Firmware، تضمین میکند سطح حمله فایروال در طول زمان دوباره رشد نکند.
هاردنینگ فایروال سوفوس بعد از نصب و کانفیگ اولیه، یک مرحله حیاتی برای تبدیل فایروال از یک تجهیز عملیاتی به یک نقطه امن و قابل اتکا در شبکه است. این فرآیند شامل محدودسازی دسترسیهای مدیریتی به شبکههای کنترلشده، پاکسازی حسابها و Ruleهای اضافی، ایمنسازی NAT با Source Restriction، فعالسازی لاگگیری، بهروزرسانی Firmware و تست عملی سناریوهای امنیتی است. بخش قابل توجهی از مشکلات امنیتی فایروالهای سوفوس نه بهدلیل نقص در خود محصول، بلکه بهدلیل باقی ماندن تنظیمات موقت راهاندازی رخ میدهد و Hardening دقیقاً همین بدهی فنی را تسویه میکند.
Sophos ابزارهای لازم برای Hardening اصولی را فراهم کرده است، اما موفقیت نهایی به اجرای دقیق، مرحلهای و مستند این چکلیست بستگی دارد. اگر امنیت فایروال شما را در کنار کارکرد پایدار شبکه میخواهید، این چکلیست را بهصورت فرآیند دورهای در تقویم تیم IT قرار دهید، نه اقدامی یکباره.