محافظت از وبسرورهای داخلی با فایروال سوفوس بر پایه چند اصل مشخص ساخته میشود: قرار دادن سرورها در یک Zone مجزا مانند DMZ، نوشتن Firewall Ruleهای حداقلی که فقط پورتهای ضروری مثل 80 و 443 را باز میکنند، فعالسازی IPS مخصوص ترافیک وب، استفاده هدفمند از SSL Inspection و محدودسازی ارتباط وبسرور با شبکه داخلی. اگر بهدنبال تجهیزات مناسب هستید، میتوانید فایروال سوفوس را بررسی کنید و برای معماری زیرساخت، راهنمای طراحی DMZ با فایروال سوفوس را هم مطالعه کنید. در ادامه، هر مرحله را بهصورت عملی و گامبهگام بررسی میکنیم.
در معماری امنیت شبکه سازمانی، وبسرورها حساسترین نقاط تماس با دنیای خارج محسوب میشوند. برخلاف سرویسهای داخلی که فقط توسط کاربران سازمان استفاده میشوند، وبسرورها معمولاً بهصورت مستقیم یا غیرمستقیم در معرض اینترنت قرار دارند و همین موضوع آنها را هدف دائمی اسکنهای خودکار و حملات هدفمند میکند. به همین دلیل، طراحی جایگاه آنها باید با دقتی بسیار بالاتر از سرویسهای صرفاً داخلی انجام شود.
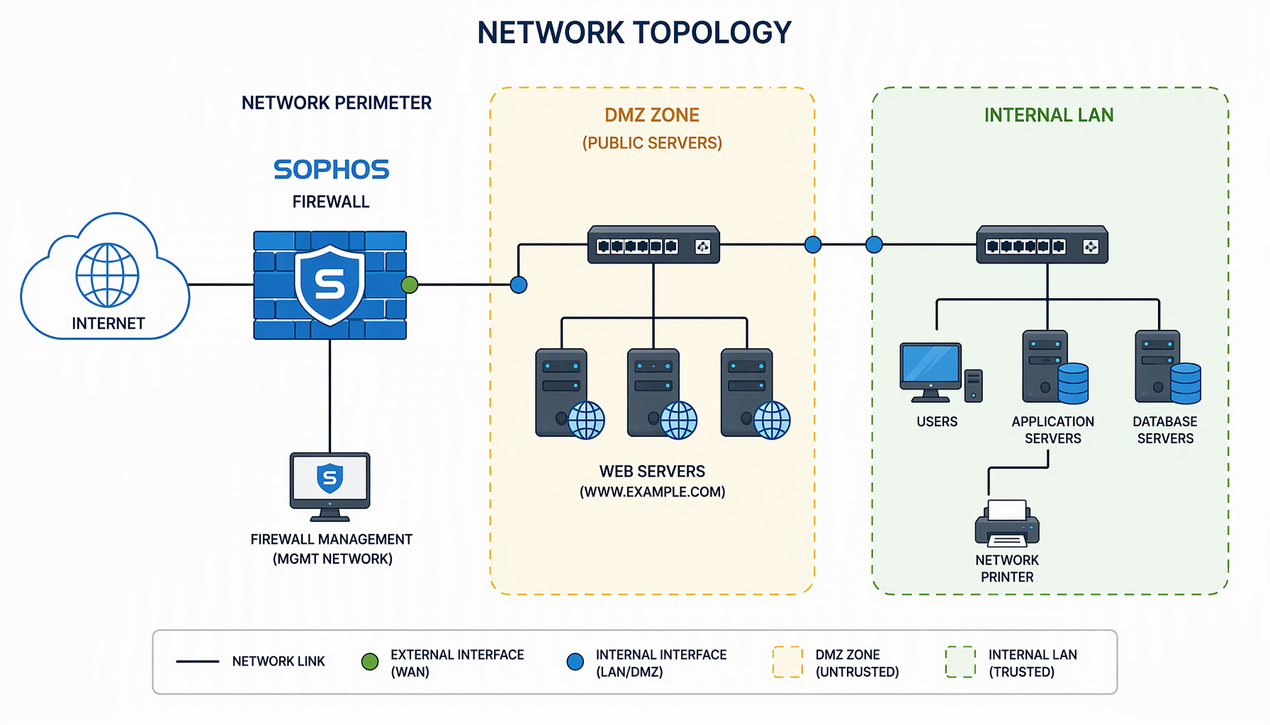
وبسرورها در معماری درست نباید بخشی از شبکه داخلی یا LAN تلقی شوند. قرار دادن آنها در کنار سیستمهای کاربری یا سرورهای حیاتی، یک اشتباه رایج است که در صورت نفوذ به وبسرور، مسیر حرکت جانبی مهاجم به داخل شبکه را باز میکند. جایگاه صحیح آنها در یک Zone مجزا مانند DMZ تعریف میشود؛ شبکهای ایزوله بین اینترنت و شبکه داخلی که دسترسیهایش بهصورت حداقلی و کنترلشده تعریف میشود.
از منظر امنیت لایهای، وبسرورها باید پشت چندین سد دفاعی قرار بگیرند. اولین سد، تفکیک شبکهای و کنترل دسترسی است که توسط فایروال و Zoneبندی اعمال میشود. سد بعدی، بازرسی ترافیک ورودی و خروجی است تا حملات شناختهشده قبل از رسیدن به اپلیکیشن متوقف شوند. طبق توصیههای طراحی شبکه محیطی، یک فایروال محیطی میتواند محدودیتهای سختگیرانهتری نسبت به فایروال داخلی داشته باشد، چون ترافیک ورودی مجاز آن فقط به سمت وبسرور یا سرویسهای خاص هدایت میشود — نکتهای که در راهنمای طراحی Firewall محیطی مایکروسافت نیز به آن اشاره شده است.
نکته مهم دیگر، دوطرفه بودن ریسک وبسرورهاست. این سرورها فقط در معرض حملات ورودی نیستند؛ در صورت آلوده شدن میتوانند به نقطه شروع ارتباط با منابع مخرب یا حملات خروجی تبدیل شوند. بنابراین ترافیک خروجی آنها نیز باید دقیقاً کنترل و مانیتور شود و دسترسی آزاد وبسرور به اینترنت یا LAN یکی از خطرناکترین ضعفهای معماری است.
برای ملموس شدن مراحل، یک سناریوی متداول سازمانی را در نظر بگیرید: سازمانی متوسط تا بزرگ با یک یا چند وبسرور داخلی که سرویسهایی مانند پرتال سازمانی، سامانه اتوماسیون، API برای ارتباط با سامانههای بیرونی یا وبسایت عمومی ارائه میدهند. دسترسی کاربران بیرونی از طریق اینترنت انجام میشود و فایروال Sophos بهعنوان Gateway اصلی شبکه و نقطه کنترل مرزی عمل میکند.
وبسرورها روی سیستمعاملهای رایج مانند Linux یا Windows Server اجرا میشوند و از HTTPS برای ارتباط امن استفاده میکنند. اگرچه تیم نرمافزاری تنظیمات امنیتی پایه را روی سرورها اعمال کرده، اما مدیریت سازمان میداند که امنیت اپلیکیشن بهتنهایی کافی نیست و هر ضعف در کد، تنظیمات یا Patchها میتواند به نفوذ منجر شود. به همین دلیل، تصمیم گرفته میشود یک لایه دفاعی در سطح شبکه پیادهسازی شود.
در وضعیت اولیه، وبسرورها در VLAN مشترک با سایر سرورها قرار دارند و Ruleهای فایروال عمومی و سادهاند؛ یعنی سطح حمله بالا و در صورت نفوذ، دسترسی مهاجم به سایر بخشهای شبکه ممکن است. هدف طراحی جدید، کاهش سطح حمله، محدودسازی مسیرهای دسترسی و افزایش دید امنیتی روی ترافیک ورودی و خروجی وبسرورهاست. برای رسیدن به این هدف، ابتدا سرورها به Zone مجزایی مانند DMZ منتقل میشوند و ارتباط با اینترنت فقط روی پورتهای ضروری برقرار میماند.
اولین و مهمترین قدم، تعریف Zone اختصاصی برای وبسرورهاست. این Zone نباید دسترسی مستقیم و آزاد به LAN داشته باشد و ارتباط بین DMZ و LAN باید فقط برای سرویسهای مشخص مانند Database یا APIهای داخلی و آن هم بهصورت محدود برقرار شود. در عمل یعنی از یک Interface یا VLAN جداگانه برای سگمنت وبسرورها استفاده میکنید و در Sophos آن را بهصورت یک Zone مستیر ثبت میکنید.
مراحل عملی در رابط کاربری Sophos:
این تفکیک باعث میشود Ruleها سادهتر، خواناتر و امنتر طراحی شوند. هرچه Zoneها شفافتر باشند، احتمال خطای انسانی در Rule نویسی کمتر میشود و بازبینی دورهای سیاستها نیز سادهتر خواهد بود. برای اصول کلیتر این موضوع، مقاله طراحی DMZ با فایروال سوفوس مراحل کاملتری از این معماری را پوشش میدهد.
Ruleهای فایروال برای وبسرورها باید کاملاً حداقلی باشند. فقط پورتهای ضروری مانند 80 و 443 یا پورتهای خاص اپلیکیشن باید باز شوند و Sourceها نیز در صورت امکان محدود شوند. اگر وبسرور فقط برای کاربران یک کشور یا IP Range مشخص استفاده میشود، این محدودیت باید در خود Rule اعمال شود، نه با اتکا به ظرفیتهای جانبی.
نکات کلیدی در طراحی Rule:
پیش از اعمال هر Rule جدید، ترافیک واقعی سرویس را بررسی کنید تا پورتهای اضافی بهصورت تجربی باز نشوند. بهترین روش این است که Rule را ابتدا در حالت ثبت لاگ و بدون اعمال Protectionهای سنگین پیادهسازی کنید، رفتار واقعی را چند روز مانیتور کنید و سپس لایههای حفاظتی را اضافه کنید. مفهوم ACL در امنیت شبکه به همین اصل برمیگردد: هر Rule مشخص میکند چه موضوعی (Source) چه عملیاتی (پورت و پروتکل) روی چه منبعی مجاز است — تعریفی که در مقاله Access Control List بهتفصیل شرح داده شده است.
IPS یکی از مهمترین لایههای دفاعی برای وبسرورهاست، چون حملات واردشده به وب ترکیبی از ضعفهای شبکهای، پروتکلی و اپلیکیشنی را هدف میگیرند. فایروالهای پیشرفته با شناسایی الگوهای حمله و انحرافات رفتاری، این ترافیک مخرب را قبل از رسیدن به اپلیکیشن متوقف میکنند — رویکردی که در توضیح سیستمهای تشخیص نفوذ بهصورت Signature-based و Anomaly-based دستهبندی میشود.
Sophos امکان اعمال Profileهای IPS بهصورت Rule محور را فراهم میکند؛ یعنی میتوانید IPS را دقیقاً روی Rule ترافیک ورودی به وبسرور اعمال کنید بدون اینکه سایر ترافیک سازمان تحت تأثیر قرار گیرد. مراحل پیشنهادی:
نکته کلیدی این است که IPS باید متناسب با نوع وبسرور و اپلیکیشن تیون شود. یک پروفایل عمومی که روی همهچیز اعمال میشود، یا False Positive زیاد تولید میکند یا تهدیدات واقعی را از قلم میاندازد. تیونینگ صحیح نیازمند شناخت اپلیکیشن و مشاهده لاگهای واقعی است.
اگر وبسرور روی HTTPS کار میکند، بدون SSL Inspection بخش زیادی از ترافیک از دید فایروال پنهان خواهد بود و عملاً IPS و آنتیویروس شبکهای روی بدنه درخواستها چیزی نمیبینند. برای درک این موضوع، بهخاطر داشته باشید که TLS با رمزنگاری بین دو طرف ارتباط، محرمانگی و یکپارچگی داده را تأمین میکند — نکاتی که در معرفی پروتکل TLS شرح داده شده است. این رمزنگاری برای مهاجم و مدافع یکسان است؛ فایروالی که ترافیک را رمزگشایی نکند، حملات وب درون HTTPS را نمیبیند.
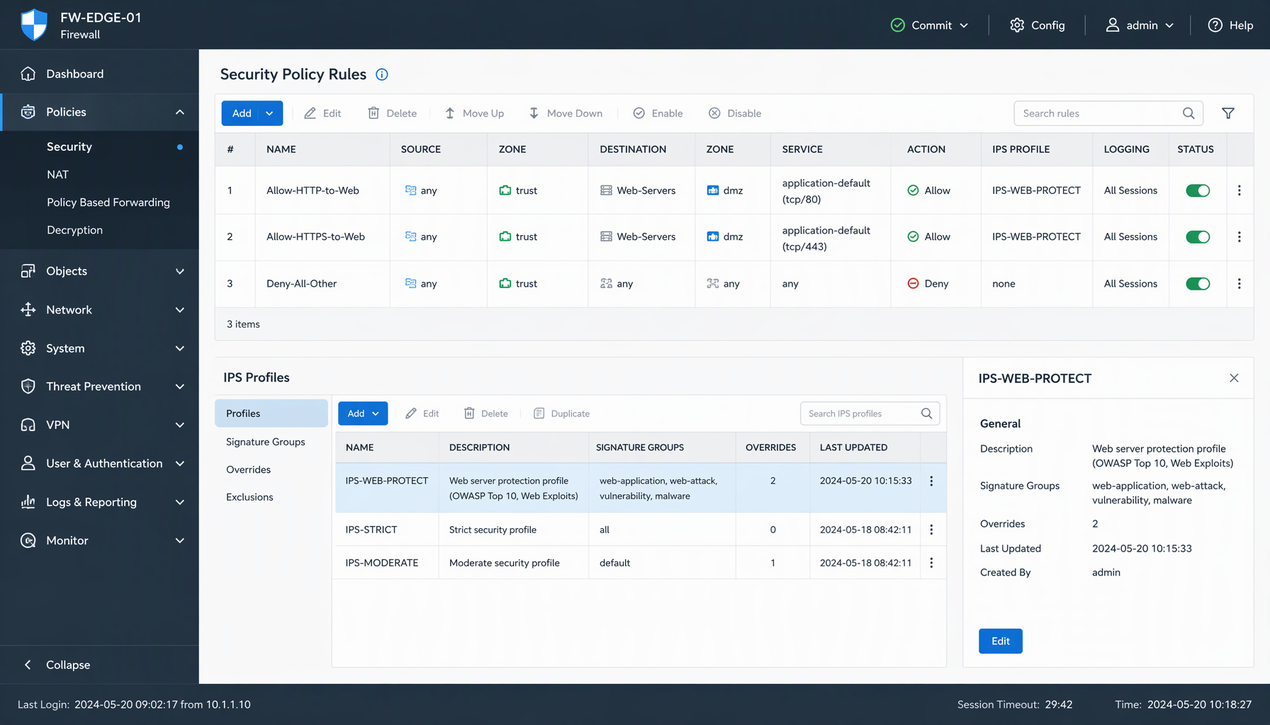
در Sophos میتوان SSL Inspection را فقط روی ترافیک ورودی به وبسرورها فعال کرد. برای سرویسهای عمومی سازمان، این کار معمولاً ارزش امنیتی بالایی ایجاد میکند به شرطی که Certificate و Exceptionها بهدرستی طراحی شوند:
بهیاد داشته باشید که SSL Inspection بار پردازشی اضافهای به فایروال تحمیل میکند. اگر فایروال از نظر کارایی در مرز است، اولویت را به ترافیک ورودی وبسرور بدهید و ترافیکهای کمریسک را از بازسی مستثنا کنید. برای مدیریت این موضوع، مقاله کاهش Load فایروال سوفوس بدون افت امنیت راهکارهای عملی ارائه میدهد.
یکی از اشتباهات رایج، دادن دسترسی گسترده وبسرور به شبکه داخلی است. وبسرور فقط باید به سرویسهایی که واقعاً نیاز دارد دسترسی داشته باشد و هر ارتباط اضافی، یک مسیر بالقوه برای حرکت جانبی مهاجم است. اگر مهاجم بتواند از وبسرور آلوده به File Server یا Active Directory دسترسی آزاد داشته باشد، تمام لایههای قبلی عملاً بیاثر شدهاند.
در عمل، این محدودسازی با چند Rule مشخص انجام میشود:
پیادهسازی این ساختار در Sophos بهصورت شفاف انجام میشود و چون هر Rule دامنه مشخصی دارد، بازبینی و مستندسازی آن ساده است. این رویکرد دقیقاً همان اصل Least Privilege است: هر چیزی که برای عملکرد سرویس ضروری نیست، حذف میشود.
هیچکدام از لایههای قبلی بدون مانیتورینگ کارآمد نیستند. بررسی لاگهای Firewall Rule، Triggerهای IPS و رفتار Sessionها میتواند نشانههای اولیه حمله یا سوءاستفاده را آشکار کند و داشبوردهای Sophos دید مناسبی برای این کار فراهم میکنند. در عمل، بسیاری از حملات قبل از موفقیت کامل دقیقاً از همین مسیر شناسایی شدهاند؛ الگوی غیرعادی در تعداد درخواستها، تلاشهای متعدد برخورد با IPS یا ترافیک خروجی غیرمنتظره از وبسرور.
یک روتین مانیتورینگ مؤثر برای وبسرورها معمولاً شامل این موارد است:
برای ورود عمیقتر به این حوزه، مقاله بررسی لاگ های امنیتی در فایروال سوفوس رویکرد کاملی برای تفسیر لاگها و تشخیص تهدید ارائه میدهد. همچنین اگر سازمان از SIEM استفاده میکند، مطلب تنظیم Log Forwarding فایروال سوفوس به SIEM و Syslog Server نحوه ارسال متمرکز لاگها را پوشش میدهد. اگر در کنار وبسرورها به کنترل ترافیک خروجی کاربران هم نیاز دارید، راهنمای پیادهسازی Web Filtering در فایروال سوفوس مرتبط است.
یکی از اشتباهات رایج، اعتماد بیشازحد به امنیت اپلیکیشن و نادیده گرفتن لایه شبکه است. اشتباه دیگر، فعالسازی همه Protectionها بدون در نظر گرفتن Performance یا نوع سرویس است؛ امنیت مؤثر نیازمند تعادل است، نه افراط. فایروالی که زیر بار SSL Inspection و IPS همزمان به مرز ظرفیت برسد، خودش به گلوگاه سرویس تبدیل میشود.
اشتباهات دیگری که در بازبینیهای امنیتی مکرراً دیده میشوند عبارتاند از: رها کردن پورتهای مدیریتی باز به سمت اینترنت، نبود Rule Deny صریح بین DMZ و LAN، استفاده از Source در حالت Any برای سرویسهایی که صرفاً داخلیاند، و تعریف نکردن فرآیند بازبینی دورهای Ruleها. عدم تست سناریوهای حمله و Failover نیز باعث میشود تنظیمات فقط روی کاغذ امن باشند. یک سناریوی تست ساده — تلاش اتصال به پورتهای بسته از یک هاست بیرونی و بررسی لاگ — میتواند صحت کلی ساختار را تأیید کند.
خیر. رویکرد درست، فعالسازی هدفمند روی ترافیک ورودی وبسرورها و مستثنا کردن سرویسهای حساس یا ناسازگار است. بازرسی بیقید و شرط همه ترافیک، بار پردازشی قابل توجهی ایجاد میکند و در برخی موارد به خطای Certificate و اختلال سرویس منجر میشود.
بله. امنیت اپلیکیشن بهتنهایی کافی نیست؛ ضعف در Patchها، کتابخانهها یا تنظیمات سرور همیشه محتمل است. لایه شبکه و فایروال در صورتی که اپلیکیشن نفوذپذیر باشد، احتمال سوءاستفاده موفق را بهطور محسوسی کاهش میدهد.
حداقلِ لازم: 80 و 443 برای سرویس وب (و در صورت وجود، پورتهای خاص اپلیکیشن). پورتهای مدیریتی مثل SSH یا RDP نباید هرگز مستقیماً از اینترنت باز باشند و دسترسی مدیریتی باید از مسیر داخلی یا VPN انجام شود.
تنظیمات امنیتی فایروال سوفوس برای محافظت از وبسرورها فقط به باز کردن چند پورت محدود نمیشود. این کار نیازمند طراحی Zone و تفکیک شبکه، Rule نویسی حداقلی، استفاده هدفمند از IPS و SSL Inspection، محدودسازی دقیق ارتباط وبسرور با LAN و مانیتورینگ مداوم است. Sophos ابزارهای لازم برای این سطح از محافظت را فراهم کرده، اما موفقیت نهایی به طراحی مهندسیشده، تیونینگ تدریجی بر اساس لاگهای واقعی و بازبینی دورهای سیاستها بستگی دارد. اگر این مراحل را بهترتیب و با تست در هر مرحله اجرا کنید، بدون قربانی کردن پایداری سرویس، سطح حمله وبسرورهای سازمان را بهشکل محسوسی کاهش میدهید.