پیادهسازی High Availability فایروال سوفوس با معماری Active/Passive به این معناست که دو دستگاه هممدل، همنسخه و هملایسنس دارید که یکی ترافیک را پردازش میکند و دیگری بهصورت آمادهبهکار منتظر Failover خودکار است. کلید موفقیت این سناریو در سه چیز خلاصه میشود: یکسانسازی کامل دو دستگاه، یک لینک اختصاصی برای Heartbeat و تست عملی سناریوی Failover قبل از تحویل. اگر بهدنبال انتخاب مدل مناسب تجهیزات هستید، میتوانید مدلهای مختلف فایروال سوفوس را بررسی کنید و برای جزئیات بیشتر پیکربندی، راهنمای تنظیمات High Availability در فایروال سوفوس را هم مطالعه کنید.
در معماری امنیت شبکه سازمانی، High Availability فقط یک قابلیت فنی برای جلوگیری از خاموش شدن تجهیزات نیست، بلکه یکی از ارکان اصلی تداوم کسبوکار محسوب میشود. فایروال، برخلاف بسیاری از تجهیزات شبکه، در نقطهای قرار دارد که قطع شدن آن عملاً به معنای قطع دسترسی به اینترنت، سرویسهای داخلی، ارتباطات بینسایتی و حتی VPN کاربران راه دور است. به همین دلیل، هر فایروالی که بدون سناریوی HA طراحی شود، ذاتاً یک Single Point of Failure در معماری شبکه ایجاد میکند؛ یعنی نقطهای که خرابی آن کل سیستم را از کار میاندازد.
جایگاه HA دقیقاً در مرز بین امنیت و پایداری قرار دارد. از یک سو، فایروال مسئول اجرای سیاستهای امنیتی، بازرسی ترافیک و جلوگیری از تهدیدات است و از سوی دیگر، باید بهصورت شبانهروزی در دسترس باشد. اگر فایروال بهدلیل خرابی سختافزار، بهروزرسانی ناموفق یا خطای انسانی از مدار خارج شود، تمام لایههای امنیتی پشت آن بیاثر خواهند شد. HA این ریسک ذاتی را بهصورت ساختاری کاهش میدهد.
در معماریهای مدرن، High Availability فقط به معنای داشتن یک دستگاه رزرو نیست، بلکه به معنای قابلیت تشخیص خودکار خطا و بازیابی سریع سرویس است. HA باید بتواند بدون دخالت انسانی خرابی را تشخیص دهد، تصمیم بگیرد کدام نود باید فعال شود و ترافیک را به مسیر سالم هدایت کند. این چرخه تشخیص و واکنش باید آنقدر سریع باشد که تأثیر آن برای کاربران نهایی حداقلی باشد.
نکته مهم دیگر، نقش HA در پشتیبانی از تغییرات برنامهریزیشده است. در شبکههایی که HA بهدرستی پیادهسازی شده، عملیاتهایی مانند بهروزرسانی Firmware، تغییر کانفیگ یا حتی تعویض سختافزار میتوانند بدون قطعی سرویس انجام شوند. این موضوع باعث میشود تیم IT بتواند امنیت و زیرساخت را بهروز نگه دارد، بدون اینکه نگران توقف کسبوکار باشد. در عمل، این یکی از ارزشمندترین مزایای HA در معماری امنیت شبکه است.
از منظر طراحی کلان، High Availability باید از ابتدا در معماری شبکه دیده شود، نه بهعنوان یک افزودنی بعدی. محل قرارگیری فایروالها، طراحی لینکها، سوئیچهای بالادستی و حتی مسیرهای Route همگی باید با در نظر گرفتن سناریوی Failover طراحی شوند. HA فقط داخل فایروال اتفاق نمیافتد، بلکه یک ویژگی مشترک بین فایروال و شبکه اطراف آن است.
رایجتر بودن مدل Active/Passive در فایروالهای Sophos اتفاقی نیست، بلکه نتیجه ترکیب چند عامل فنی، معماری و عملیاتی است که این مدل را برای اغلب شبکههای سازمانی به انتخابی منطقیتر و کمریسکتر تبدیل میکند. هرچند مدل Active/Active در نگاه اول جذاب به نظر میرسد، اما در عمل پیچیدگیها و محدودیتهایی دارد که در بسیاری از پروژهها باعث شده Active/Passive گزینه پایدارتری باشد.
اولین دلیل، سادگی و پیشبینیپذیری رفتار شبکه در مدل Active/Passive است. در این سناریو، فقط یک فایروال بهصورت Active تمام ترافیک را پردازش میکند و فایروال دوم صرفاً نقش آمادهبهکار دارد. این موضوع باعث میشود مسیر عبور ترافیک کاملاً مشخص باشد و در زمان عیبیابی یا تحلیل لاگها، ابهامی در مورد محل پردازش ترافیک وجود نداشته باشد. در مقابل، در مدل Active/Active معمولاً با چالش عدم تقارن ترافیک و پیچیدگی مسیرها مواجه میشویم.
دلیل مهم دیگر، پایداری بالاتر Failover در Active/Passive است. در Sophos، مکانیزم Heartbeat و همگامسازی وضعیت سیستم بهگونهای طراحی شده که تشخیص خرابی نود Active و انتقال نقش به نود Passive بهصورت سریع و قابل اعتماد انجام شود. چون فقط یک نود مسئول پردازش ترافیک است، تصمیمگیری در زمان Failover سادهتر و کمخطاتر خواهد بود. این ویژگی در شبکههایی که تحمل قطعی ندارند، اهمیت حیاتی دارد.
عامل بعدی، کاهش پیچیدگی در همگامسازی Sessionها است. در مدل Active/Passive، همگامسازی Session بین دو نود قابل کنترلتر است، زیرا همه Sessionها در یک نود شکل میگیرند و فقط کپی آنها به نود Passive منتقل میشود. در Active/Active، هر نود Sessionهای مستقل خود را دارد و همگامسازی آنها بهمراتب پیچیدهتر میشود. در نتیجه، حفظ Sessionهای VPN یا ارتباطات حساس در Active/Passive معمولاً موفقتر است.
از منظر عملیاتی، Active/Passive هزینه و ریسک کمتری دارد. در این مدل، هر دو فایروال معمولاً از نظر سختافزاری یکسان هستند، اما نیازی نیست بار پردازشی بهصورت همزمان روی هر دو تقسیم شود. این موضوع هم طراحی را سادهتر میکند و هم احتمال بروز خطاهای ناخواسته را کاهش میدهد. بسیاری از سازمانها ترجیح میدهند بهجای استفاده همزمان از هر دو دستگاه، یکی را بهعنوان نود امن پشتیبان در اختیار داشته باشند.
نکته مهم دیگر، هماهنگی بهتر Active/Passive با معماریهای سنتی شبکه است. در بسیاری از شبکهها، طراحی Routing، NAT و حتی سیاستهای امنیتی بر اساس یک مسیر مشخص انجام شده است. Active/Passive بدون نیاز به تغییرات اساسی در این معماریها قابل پیادهسازی است، در حالی که Active/Active معمولاً نیازمند بازطراحی بخشهایی از شبکه است. اگر میخواهید این مقایسه را در سایر برندها هم دیده باشید، راهنمای پیکربندی HA در FortiGate با ساختار Active-Passive و آموزش پیادهسازی Active/Passive در فایروال پالو آلتو دید مشابهی از این معماری در دو پلتفرم دیگر ارائه میدهند.
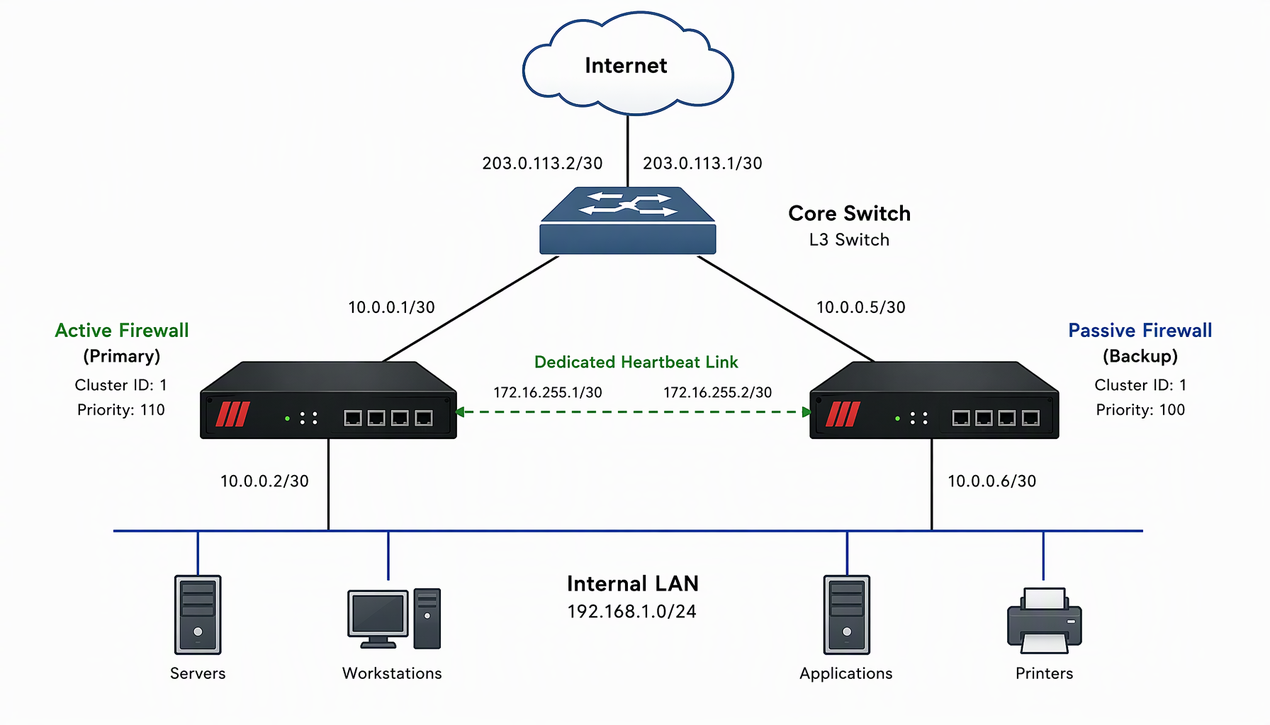
برای طراحی High Availability Active/Passive در فایروالهای Sophos، یک سناریوی رایج اما کاملاً واقعی سازمانی را در نظر میگیریم؛ سناریویی که در آن فایروال نقش ستون فقرات ارتباطات شبکه را دارد و هرگونه قطعی، مستقیماً روی عملیات روزمره سازمان اثر میگذارد.
در این سناریو، یک سازمان متوسط تا بزرگ با حدود 250 تا 350 کاربر را فرض میکنیم که دسترسی کاربران به اینترنت، ارتباط با شعب، VPN کاربران راه دور و انتشار چند سرویس داخلی به اینترنت همگی از طریق فایروال Sophos انجام میشود. فایروال بهعنوان Gateway اصلی شبکه عمل میکند و قطع شدن آن حتی برای چند دقیقه باعث توقف فعالیت واحدهای مختلف و اختلال در سرویسهای حیاتی میشود.
در وضعیت فعلی، سازمان تنها یک فایروال Sophos در اختیار دارد که به Core Switch متصل است و تمام ترافیک WAN، LAN و VPN از آن عبور میکند. اگرچه این فایروال از نظر امنیتی بهدرستی پیکربندی شده، اما از منظر Availability یک Single Point of Failure محسوب میشود. مدیریت سازمان پس از تجربه چند قطعی ناخواسته ناشی از ریبوت، بهروزرسانی Firmware یا خطای سختافزاری، تصمیم میگیرد سناریوی HA Active/Passive را پیادهسازی کند.
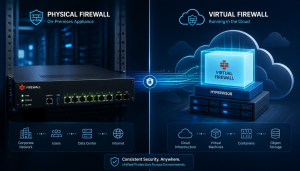
برای این منظور، یک فایروال Sophos دوم با همان مدل، همان Firmware و همان سطح لایسنس تهیه میشود. هر دو فایروال در یک رک و در یک اتاق سرور قرار میگیرند تا تأخیر شبکه و پیچیدگی طراحی به حداقل برسد. هر دو دستگاه به Core Switch متصل هستند و Interfaceهای WAN، LAN و سایر Zoneها بهصورت مشابه روی هر دو فایروال تعریف میشوند. علاوه بر این، یک لینک اختصاصی و مستقیم برای Heartbeat بین دو فایروال در نظر گرفته میشود که فقط برای همگامسازی وضعیت و تشخیص سلامت نودها استفاده خواهد شد.
هدف اصلی این طراحی آن است که در صورت بروز هرگونه مشکل در فایروال Active — چه خرابی سختافزاری، چه قطع یکی از Interfaceهای حیاتی و چه ریبوت ناخواسته — فایروال Passive بتواند در کوتاهترین زمان ممکن نقش Active را بر عهده بگیرد. این Failover باید بهصورت خودکار انجام شود و نیازمند هیچگونه دخالت دستی از سمت تیم IT نباشد؛ مفهومی که در ادبیات شبکه با عنوان Failover خودکار شناخته میشود و برخلاف آن، Switchover نیازمند مداخله انسانی است.
در این سناریو فرض میشود که برخی سرویسها مانند VPN کاربران راه دور و دسترسی به سامانههای مالی اهمیت بسیار بالایی دارند و قطع شدن Sessionها حتی برای مدت کوتاه نیز مشکلساز است. به همین دلیل، تصمیم گرفته میشود Session Sync برای ترافیکهای حیاتی فعال شود، اما برای سایر ترافیکها، وقفه کوتاه در زمان Failover قابل قبول در نظر گرفته میشود. این تصمیم باعث میشود تعادل مناسبی بین پایداری سرویس و مصرف منابع فایروال برقرار شود.
همچنین در طراحی این سناریو، به وابستگیهای شبکه اطراف فایروال توجه ویژهای شده است. Routeهای بالادستی، Gatewayهای اینترنت، NATها و حتی سیاستهای امنیتی بهگونهای بررسی و طراحی میشوند که با تغییر نود Active، رفتار شبکه دچار اختلال نشود. این نکته مهم است، زیرا HA فقط داخل فایروال اتفاق نمیافتد و شبکه اطراف آن نیز باید برای Failover آماده باشد.
برای پیادهسازی صحیح HA در Sophos، چند پیشنیاز حیاتی وجود دارد که نادیده گرفتن هرکدام میتواند کل سناریو را بیاثر کند. دو فایروال باید از نظر مدل، Firmware و لایسنس کاملاً یکسان باشند. اختلاف نسخه یا لایسنس باعث میشود همگامسازی بهدرستی انجام نشود یا HA ناپایدار باشد. در عمل بهتر است هر دو دستگاه را به یک نسخه مشخص از Firmware ارتقا دهید و سپس فرآیند تشکیل Cluster را شروع کنید.
همچنین باید یک لینک اختصاصی برای Heartbeat بین دو فایروال در نظر گرفته شود. این لینک نقش حیاتی در تشخیص وضعیت نودها و همگامسازی اطلاعات دارد. استفاده از سوئیچ مشترک یا لینک اشتراکی برای Heartbeat یکی از اشتباهات رایج و خطرناک در طراحی HA است؛ اگر سوئیچ میانی دچار مشکل شود، هر دو نود بهاشتباه فرض میکنند نود مقابل از دسترس خارج شده و ممکن است Split Brain رخ دهد. علاوه بر این، Interfaceهای WAN، LAN و سایر Zoneها باید روی هر دو دستگاه با نام و شماره یکسان تعریف شده باشند.
در حالت عادی، فایروال Active تمام ترافیک شبکه را پردازش میکند و فایروال Passive فقط در حال دریافت اطلاعات همگامسازی است. این اطلاعات شامل کانفیگ، وضعیت Interfaceها، Ruleها و در صورت فعال بودن، Sessionهاست. فایروال Passive بهصورت مداوم سلامت نود Active را از طریق پیامهای Heartbeat بررسی میکند و در فواصل زمانی مشخص، وضعیت نود مقابل را ارزیابی مینماید.
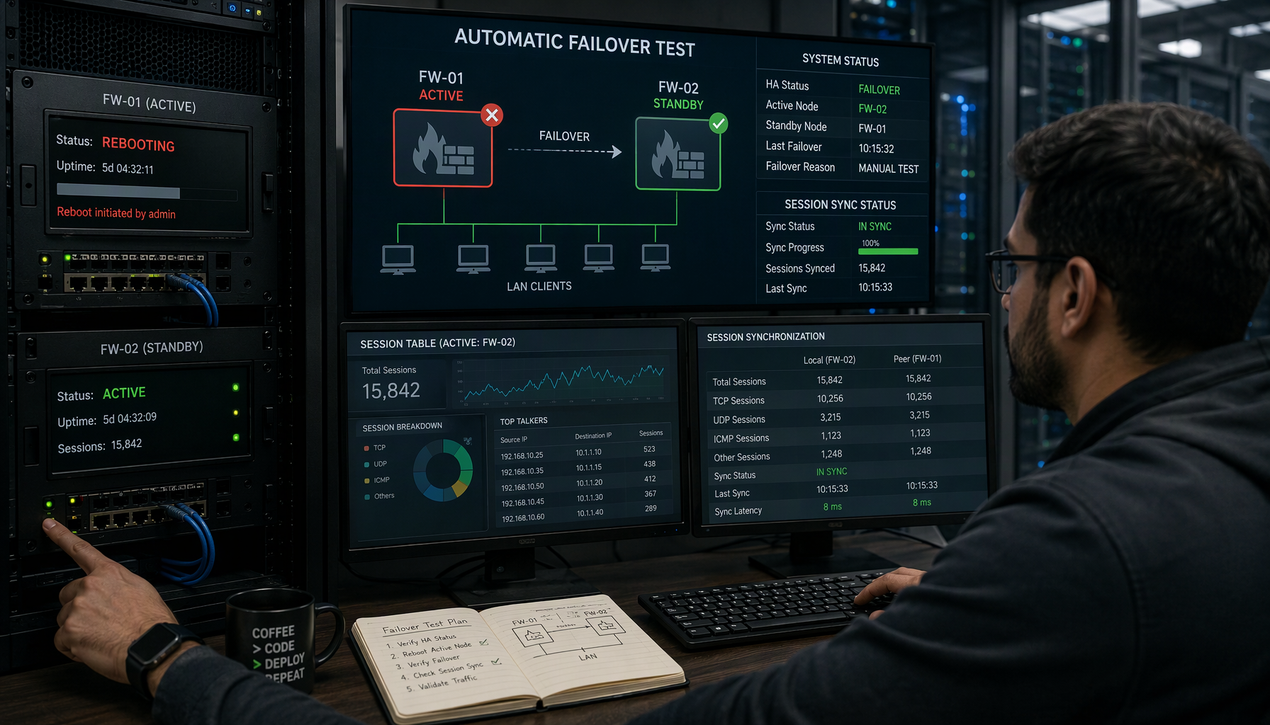
در صورتی که فایروال Active از دسترس خارج شود یا یکی از معیارهای حیاتی Fail شود، فایروال Passive بهصورت خودکار نقش Active را بر عهده میگیرد. این فرآیند معمولاً در چند ثانیه انجام میشود و اگر طراحی شبکه درست باشد، کاربران فقط یک وقفه بسیار کوتاه را تجربه خواهند کرد. در این لحظه، آدرسهای مجازی روی Interfaceهای نود جدید فعال میشوند تا Gatewayها و تجهیزات اطراف بدون تغییر کانفیگ، ترافیک را به نود جدید هدایت کنند.
یکی از موضوعات مهم در طراحی HA، همگامسازی Sessionهاست. اگر Session Sync فعال نباشد، در زمان Failover تمام ارتباطات فعال مانند VPNها، دانلودها یا Sessionهای وب قطع میشوند و کاربران مجبورند ارتباطات خود را از نو برقرار کنند. Sophos امکان Session Sync را فراهم میکند، اما این قابلیت نیازمند طراحی دقیق و منابع سختافزاری مناسب است، زیرا همگامسازی مداوم Sessionها بار اضافهای روی پردازنده و حافظه هر دو نود ایجاد میکند.
در پروژههای واقعی، معمولاً Session Sync برای سرویسهای حیاتی مانند VPN فعال میشود و برای سایر ترافیکها، وقفه کوتاه قابل قبول در نظر گرفته میشود. این تصمیم باید بر اساس نیاز کسبوکار گرفته شود، نه صرفاً فعالسازی همه گزینهها. اگر یک وقفه چند ثانیهای در مرور وب کاربران مشکلی ایجاد نمیکند اما قطع VPN راه دور قابل تحمل نیست، فعالسازی انتخابی Session Sync منطقیترین انتخاب است.
یکی از اشتباهات رایج، طراحی HA بدون تست سناریوی Failover است. بسیاری از پیادهسازیها روی کاغذ درست هستند، اما در زمان قطعی واقعی رفتار غیرمنتظرهای دارند. تست عملی شامل قطع فایروال Active، قطع لینکهای Heartbeat و WAN، و حتی ریبوت اجباری است و باید در ساعات کمبار شبکه و با هماهنگی ذینفعان انجام شود. هر تست باید در یک محیط قابل کنترل و ترجیحاً ابتدا در Lab یا شبکه آزمایشی اجرا شود.
اشتباه دیگر، نادیده گرفتن وابستگیهای شبکه مانند Gatewayهای بالادستی، NATها یا Routeهای استاتیک است. HA فقط داخل فایروال اتفاق نمیافتد؛ شبکه اطراف آن هم باید برای Failover آماده باشد. مثلاً اگر ISP آپستریم تنها به MAC Address نود Active فعلی پاسخ میدهد، پس از Failover ترافیک ورودی ممکن است به نود جدید نرسد. بررسی این وابستگیها قبل از بهرهبرداری، تفاوت بین HA واقعی و HA روی کاغذ است.
اشتباه سوم که شایعتر از تصور است، استفاده از دو دستگاه با لایسنس یا Firmware متفاوت است. حتی اختلاف جزئی در نسخه میتواند باعث ناپایداری همگامسازی و Failoverهای ناخواسته در ساعات پرمشغله شبکه شود. قبل از تشکیل Cluster، بررسی تطابق کامل دو دستگاه باید اولین قدم باشد.
HA یک تنظیم یکباره نیست. تغییر در کانفیگ، بهروزرسانی Firmware یا اضافه شدن Interface جدید میتواند روی پایداری HA تأثیر بگذارد. مانیتورینگ وضعیت HA و بررسی منظم لاگها نقش مهمی در جلوگیری از Failoverهای ناخواسته دارد. اعلانهای هشدار مربوط به قطع Heartbeat یا عدم تطابق کانفیگ بین دو نود باید بهصورت خودکار به تیم شبکه ارسال شود.
در پروژههای موفق، HA بهصورت دورهای تست میشود تا اطمینان حاصل شود که همچنان مطابق انتظار عمل میکند. یک برنامه تست فصلی یا ششماهه، همراه با مستندسازی رفتار Failover و زمان بازیابی سرویس، به تیم IT کمک میکند در لحظه بحران واقعی، واکنش دقیق و برنامهریزیشدهای داشته باشد. برای مقایسه رویکرد نگهداری HA در تجهیزات لایه انتقال و توزیع، مطالعهی طراحی High Availability برای F5 BIG-IP با ساختار Active/Standby نیز قابل استفاده است.
خیر. برای تشکیل HA پایدار، هر دو فایروال باید از یک مدل، یک نسخه Firmware و یک سطح لایسنس باشند. اختلاف در هرکدام از این موارد میتواند باعث ناپایداری همگامسازی یا اصلاً عدم تشکیل Cluster شود.
بستگی به فعال بودن Session Sync دارد. اگر این قابلیت فعال باشد، Sessionهای همگامسازیشده حفظ میشوند؛ در غیر این صورت ارتباطات فعال مانند VPN و دانلودها قطع و باید از نو برقرار شوند. به همین دلیل معمولاً Session Sync فقط برای سرویسهای حیاتی فعال میشود.
از نظر فنی ممکن است، اما توصیه نمیشود. لینک اختصاصی و مستقیم بین دو فایروال، ریسک Split Brain و تشخیص اشتباه خرابی نود را به حداقل میرساند و پایداری HA را افزایش میدهد.
بله. در ساختار Active/Passive، نود Passive بهصورت مداوم سلامت نود Active را از طریق Heartbeat بررسی میکند و در صورت از دسترس خارج شدن آن، خودکار نقش Active را میگیرد؛ بدون نیاز به دخالت دستی تیم IT.
طراحی High Availability فایروال سوفوس با معماری Active/Passive، اگر بهدرستی انجام شود، میتواند ریسک قطعی سرویس را به حداقل برساند و پایداری شبکه را بهطور چشمگیری افزایش دهد. اما این سناریو فقط با فعالسازی یک گزینه کار نمیکند؛ نیازمند یکسانسازی کامل دو دستگاه، لینک اختصاصی Heartbeat، طراحی هماهنگ با شبکه اطراف و تست عملی Failover است.
Sophos ابزارهای لازم برای پیادهسازی HA پایدار را فراهم کرده است، اما موفقیت نهایی به کیفیت طراحی و اجرای آن بستگی دارد. سازمانی که HA را بدون تست و بدون در نظر گرفتن وابستگیهای شبکه پیادهسازی کند، در واقع فقط یک تنظیم ظاهری ساخته است، نه یک معماری قابل اتکا برای زمان بحران.