عیب یابی VPN سوفوس باید بهصورت مرحلهای انجام شود: ابتدا وضعیت Tunnel را در داشبورد فایروال بررسی میکنید، سپس لاگهای IPsec و SSL VPN را همزمان با وقوع مشکل تحلیل کرده و در نهایت اگر پاسخ روشنی نگرفتید، از Packet Capture داخلی استفاده میکنید. بیشتر مشکلات به عدم تطابق Encryption، خطای احراز هویت، Rule یا NAT ناخواسته و ناپایداری لینک مربوط میشوند. اگر هنوز در مرحله راهاندازی هستید، مقاله راه اندازی SSL VPN در فایروال سوفوس و برای انتخاب تجهیزات، صفحه فایروال سوفوس راهنمای خوبی است.
بیشترین اتلاف زمان در عیبیابی VPN از آنجا ناشی میشود که همه مشکلات با یک رویکرد یکسان بررسی میشوند، در حالی که هر نشانه به لایه متفاوتی از VPN اشاره دارد. پیش از هر کاری، مشخص کنید مشکل در کدامیک از شش دسته زیر قرار دارد؛ این دستهبندی مسیر بررسی را کوتاه و قابل پیشبینی میکند.
برقرار نشدن Tunnel: اتصال اصلاً شکل نمیگیرد و وضعیت Tunnel روی Down یا Connecting میماند. مشکل در فازهای اولیه است؛ جایی که مذاکره IKE، احراز هویت یا تطابق پارامترهای رمزنگاری انجام میشود. تمرکز بررسی باید روی تنظیمات IKE، Pre-Shared Key و لاگهای Phase 1 باشد. پروتکل IKE همان مکانیزمی است که Security Association در مجموعه IPsec را برقرار میکند و درخمش پایه عیبیابی Phase 1 است.
Tunnel فعال بدون عبور ترافیک: گمراهکنندهترین حالت است؛ Tunnel در وضعیت Active است اما کاربران به منابع داخلی دسترسی ندارند یا ارتباط یکطرفه است. علت تقریباً همیشه Route اشتباه، نبود Firewall Rule مناسب، ترتیب Ruleها یا NAT ناخواسته روی ترافیک VPN است.
قطع و وصل شدن متناوب: Tunnel بدون تغییر تنظیمات، گاهی Active و گاهی Down میشود. این حالت معمولاً به پایداری لینک اینترنت، NAT Timeout، تنظیمات Keepalive یا ناسازگاری با تجهیزات سمت مقابل مربوط است. در عمل، CGNAT در سمت ISP از دلایل شایع این رفتار است.
کندی و مشکلات عملکردی: VPN وصل است و ترافیک عبور میکند، اما سرعت پایین یا تأخیر بالاست. علتهای متداول شامل Encryption سنگینتر از توان سختافزار، مصرف بالای CPU، Routing نامناسب یا اعمال Protectionهایی مانند IPS روی ترافیک VPN است.
مشکلات احراز هویت کاربران: در Remote Access VPN، کاربران رمز صحیح وارد میکنند اما اتصال رد میشود یا فقط برخی کاربران موفق میشوند. معمولاً به تنظیمات Authentication Server، گروههای کاربری یا Sync با Active Directory برمیگردد.
مشکلات سمت مقابل: در Site to Site، Packetها از Sophos ارسال میشوند اما پاسخی نمیآید یا پاسخ با پارامترهای ناسازگار برمیگردد. این مشکلات اغلب بهاشتباه به Sophos نسبت داده میشوند، در حالی که Packet Capture نشان میدهد مشکل از فایروال سمت مقابل یا ISP است.
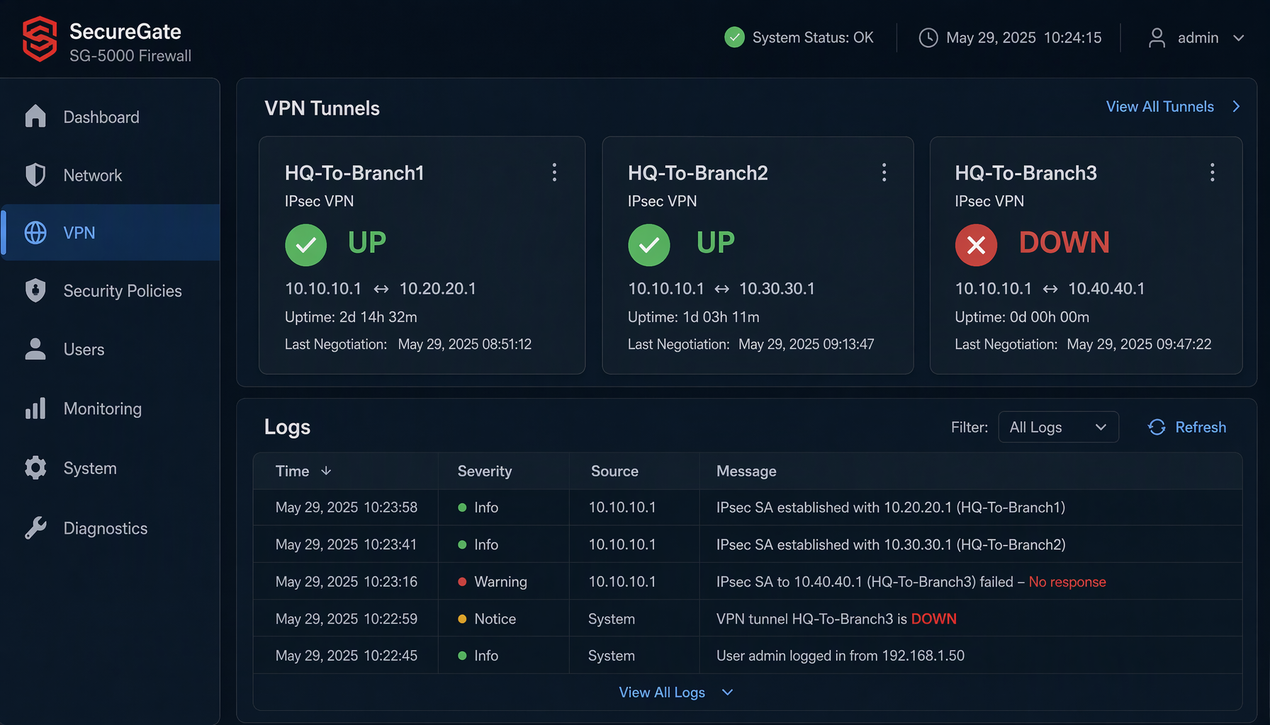
پیش از ورود به لاگها، وضعیت Tunnel را در صفحه VPN Status فایروال بررسی کنید. این صفحه نشان میدهد Tunnel فعال است یا نه، آخرین تلاش برای اتصال چه زمانی انجام شده و آیا خطای واضحی گزارش شده است. اگر Tunnel تازه ساخته شده و هرگز بالا نیامده، تقریباً همیشه با عدم تطابق Proposal، Encryption یا Pre-Shared Key طرف هستید و باید تنظیمات دو سمت را سطر به سطر مقایسه کنید.
در سناریوی عملی که مبنای این آموزش است، ترکیبی از Remote Access و Site to Site را در نظر بگیرید: کاربران دورکار با SSL VPN یا IPsec Remote Access متصل میشوند و یکی دو Tunnel Site to Site به شعب یا دیتاسنتر برقرار است. گزارشها ترکیبی است: برخی کاربران اصلاً وصل نمیشوند، برخی وصل میشوند اما دسترسی ندارند، و Tunnelهای Site to Site بدون هیچ تغییر تنظیمات، ناپایدار شدهاند. همین ناپایداری نشان میدهد که اولین محل بررسی، لینک و NAT است، نه کانفیگ فازهای IPsec.
در همین مرحله، پارامترهای پایه را چکلیست کنید: نسخه IKE (IKEv1 یا IKEv2)، حالت Main یا Aggressive، الگوریتمهای Encryption و Hash در Phase 1 و Phase 2، Diffie-Hellman Group و ID طرف مقابل. هر تفاوت جزئی بین دو سمت باعث شکست Negotiation میشود. نکته مفید این است که IPsec بهصورت یک مجموعه پروتکل کامل با احراز هویت و رمزنگاری بستهها عمل میکند، پس تطابق کامل پارامترها در هر دو طرف شرط برقراری Tunnel است.
لاگها نقطه شروع اصلی عیبیابی هستند. Sophos لاگهای IPsec، SSL VPN و L2TP را بهصورت تفکیکشده در بخش Log Viewer ارائه میدهد و پیامها معمولاً مرحله دقیق مشکل را نشان میدهند. سه پیام پرتکرار که باید معنایشان را بدانید:
نکته کلیدی این است که لاگها را در همان لحظه وقوع مشکل بررسی کنید، نه چند ساعت بعد. اگر مشکل متناوب است، یک بازه زمانی مشخص را در Log Viewer فیلتر کنید و الگوی زمانی خطاها را ببینید؛ مثلاً اگر قطعها هر 30 تا 60 ثانیه رخ میدهند، بهاحتمال زیاد با NAT Timeout یا Keepalive طرف هستید. بخش بزرگی از مشکلات VPN در همین مرحله و صرفاً با خواندن دقیق لاگ حل میشوند، بدون نیاز به هیچ ابزار دیگری.
اگر لاگها به خطای احراز هویت اشاره دارند، مسیر بررسی مشخص است. ابتدا مشخص کنید مشکل در Pre-Shared Key Tunnel است یا در احراز هویت کاربر. برای کاربران، موارد زیر را به ترتیب بررسی کنید:
وقتی Tunnel فعال است اما ترافیک عبور نمیکند، مشکل تقریباً هرگز از خود IPsec نیست. بررسی را با این ترتیب انجام کنید:
در ارتباط یکطرفه (یک سمت ترافیک میفرستد و پاسخ نمیگیرد)، تقریباً همیشه مشکل Route بازگشت یا NAT در یک سمت است؛ Rule و Route هر دو فایروال را موازی بررسی کنید.
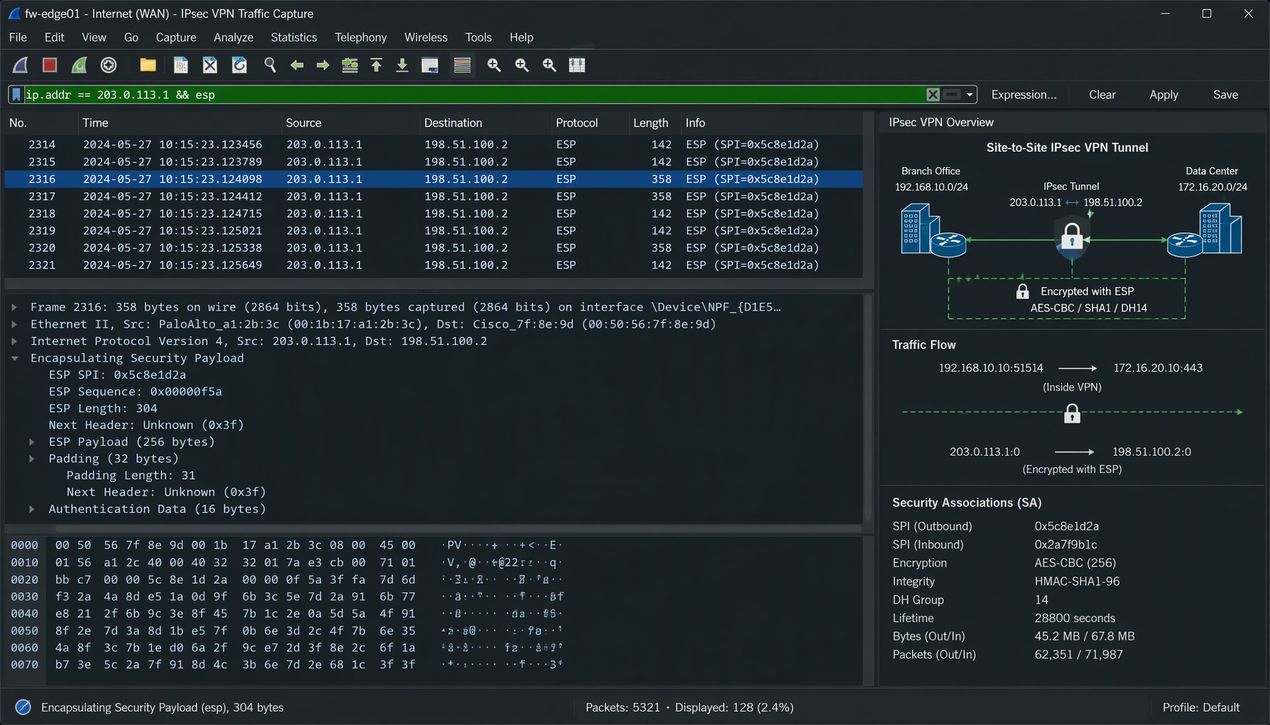
اگر لاگها پاسخ روشنی ندادند، نوبت Packet Capture است. Sophos ابزار Capture داخلی دارد که از منوی Backup & Import یا از طریق Advanced Shell در دسترس است و امکان Capture روی Interfaceهای مختلف با فیلترهای مشخص را فراهم میکند، بدون نیاز به تجهیزات جانبی یا آینهکردن پورت.
مسیر عملی در Advanced Shell برای مشاهده ابزار و راهنمای آن:
برای عیبیابی VPN، ابتدا یک Capture روی Interface خارجی با فیلتر UDP پورت 500 (مذاکره IKE) بگیرید تا ببینید آیا Packetهای ISAKMP اصلاً به فایروال میرسند و آیا پاسخی برمیگردد. برای مشاهده Help کامل و پارامترهای دقیق نسخه خودتان، از دستور tcpdump -h استفاده کنید. اجرای Capture را فقط در بازه زمانی بازتولید مشکل فعال نگه دارید، چون روی Interface پرترافیک حجم خروجی بهسرعت بزرگ میشود.
در SSL VPN، فیلتر روی Interface خارجی با پورت مربوط به SSL VPN نشان میدهد آیا درخواست کاربر اصلاً به فایروال میرسد؛ اگر Packetای نمیرسد، مشکل از سمت کاربر، ISP یا NAT مسیر است، نه فایروال.
در تحلیل خروجی، تمرکز روی سه چیز است: Handshake اولیه، پیامهای IKE و بستههای ESP. چون هر بسته شبکه از اطلاعات کنترلی در سرصفحه و داده کاربر بهعنوان Payload تشکیل میشود، در Capture باید دنبال رفتار دوطرفه بستهها بگردید، نه صرف وجود آنها:
در مشکلات Site to Site، Capture بارها نشان داده که مشکل نه از Sophos، بلکه از CGNAT سمت ISP یا تنظیمات فایروال طرف مقابل بوده است. داشتن این شواهد فنی، تعامل با تیمهای ثالث را از بحث و گمان به بررسی مستند تبدیل میکند.
دو اشتباه، بیشترین آسیب را به فرآیند عیبیابی میزنند. اول، تغییر همزمان چند تنظیم بدون مستندسازی است؛ بعد از دو سه تغییر، دیگر معلوم نیست کدام تغییر اثر داشته و مسیر بازگشت به وضعیت قبل از بین میرود. قاعده درست این است: هر بار فقط یک تغییر، ثبت نتیجه، و سپس تغییر بعدی.
اشتباه دوم، رفتن مستقیم سراغ Packet Capture بدون خواندن لاگهاست. Capture بدون فرضیه مشخص، فقط حجم بزرگی از داده تولید میکند که تحلیلش زمانبر است. مسیر درست همیشه این است: وضعیت Tunnel، سپس لاگ، سپس Rule و Route، و Capture فقط بهعنوان ابزار تأیید فرضیه یا تحلیل مشکلات مسیر و سمت مقابل.
اشتباه سوم، در نظر نگرفتن تغییرات سمت مقابل است. در Site to Site، قبل از هر اقدامی از طرف مقابل بپرسید که آیا تغییر اخیر (ارتقا، تغییر IP عمومی، تغییر ISP) داشتهاند. اگر به دنبال رویکرد مشابه در سایر برندها هستید، مقالات عیب یابی VPN در فایروال سیسکو و عیب یابی VPN در فایروال پالو آلتو منطق مرحلهای مشابهی را با ابزارهای آن پلتفرمها نشان میدهند؛ برای برندهای دیگر نیز راهنمای عیب یابی Tunnel VPN در Juniper SRX در دسترس است.
در اغلب موارد، این مشکل به خود Tunnel مربوط نیست. سه مورد اصلی را بررسی کنید: نبود یا اشتباه بودن Route برای Subnet کاربران VPN، نبود Firewall Rule مناسب از Zone مربوط به VPN به LAN، یا اعمال NAT ناخواسته روی ترافیک Tunnel. ترتیب قرارگیری Ruleها را هم چک کنید؛ Rule عمومی بالاتر میتواند ترافیک را قبل از Rule اختصاصی VPN بگیرد.
معمولاً NAT Timeout روی مسیر، تنظیمات Keepalive یا DPD نامتناسب، یا ناپایداری لینک اینترنت است. اگر قطعها فاصله زمانی منظم دارند، به NAT Timeout مشکوک باشید. CGNAT سمت ISP هم از عوامل شایع است؛ Capture و لاگ زمانبندی قطعها در تشخیص کمک زیادی میکند.
یعنی دو سمت روی پارامترهای رمزنگاری (Encryption، Hash، DH Group یا Lifetime) به توافق نرسیدهاند. پارامترهای Phase 1 و Phase 2 را سطر به سطر در دو فایروال مقایسه کنید و یک مجموعه مشترک سادهتر را آزمایش کنید.
وقتی لاگها و بررسی Rule و Route پاسخ روشنی ندادهاند، یا وقتی به شک دارید بستهها اصلاً به فایروال نمیرسند یا پاسخی از سمت مقابل برنمیگردد. Capture بهترین ابزار اثبات اینکه مشکل از ISP، سمت مقابل یا مسیر است، نه از Sophos.
عیب یابی VPN سوفوس یک فرآیند ساختارمند است، نه کاری تصادفی. مسیر درست: دستهبندی مشکل بر اساس نشانه، بررسی وضعیت Tunnel و تطابق پارامترها، تحلیل لاگ همزمان با وقوع مشکل، بررسی Route و Firewall Rule و NAT، و در نهایت Packet Capture برای اثبات فرضیه یا تخصیص مشکل به سمت مقابل و ISP. با این ترتیب، تقریباً تمام مشکلات رایج VPN در فایروال سوفوس بهصورت منطقی و قابل پیشبینی شناسایی میشوند و زمان قطعی سرویس (MTTR) بهطور محسوسی کاهش پیدا میکند. Sophos ابزارهای لازم را یکپارچه ارائه کرده است؛ موفقیت نهایی به انتخاب درست ترتیب استفاده از آنها بستگی دارد.