تنظیم Application Control در سوفوس به این شکل انجام میشود که ابتدا لایسنس Application Control روی دستگاه فعال باشد و کاربران از طریق Active Directory یا احراز هویت شناسایی شوند، سپس یک Application Policy در مسیر Protect > Rules and Policies ساخته و اپلیکیشنها یا دستههای موردنظر (مثل Social Networking) در حالت Block، Allow یا Restrict تعریف شوند و در نهایت این Policy به یک Firewall Rule مبتنی بر کاربر یا گروه متصل گردد. نکته کلیدی این است که سیاستها را بهصورت دستهبندیشده و مبتنی بر گروه کاربری طراحی کنید، نه یک مسدودسازی سراسری؛
برای راهنمای کاملتر میتوانید مقاله Application Control در فایروال Sophos را ببینید و اگر بهدنبال خرید دستگاه هستید، صفحه فایروال سوفوس را بررسی کنید.
در معماری امنیت شبکه سازمانی، Application Control پاسخی است به ناتوانی مدلهای سنتی کنترل ترافیک در مواجهه با دنیای اپلیکیشنمحور امروز. در گذشته، تفکیک ترافیک بر اساس IP و پورت تا حد زیادی کارآمد بود، اما با گسترش سرویسهای Cloud، استفاده فراگیر از HTTPS و معماریهای مبتنی بر CDN، این رویکرد عملاً کارایی خود را از دست داده است. از دید یک فایروال سنتی، بخش بزرگی از ترافیک اینترنت کاربران فقط «پورت 443» است، بدون هیچ درکی از اینکه پشت این ترافیک چه اپلیکیشنی در حال اجراست.
Application Control این شکاف را پر میکند. این قابلیت به فایروال اجازه میدهد ترافیک را بر اساس رفتار و هویت واقعی اپلیکیشن شناسایی کند، نه صرفاً آدرس مقصد یا شماره پورت. این کار در عمل با تکنیکهایی در سطح لایه هفت و با استفاده از بازرسی عمیق بستهها (DPI) انجام میشود؛ تکنیکی که محتوای بستهها را با جزئیات بررسی میکند و میتواند نسبت به آنها اقداماتی مثل مسدودسازی یا ثبت لاگ انجام دهد. در نتیجه، تصمیمهای امنیتی به سطحی منتقل میشوند که واقعاً برای سازمان معنا دارد.
از منظر معماری، Application Control نقش یک لایه مکمل و حیاتی در کنار Web Filtering، IPS و Firewall Ruleها را ایفا میکند. Web Filtering مشخص میکند کاربر به کدام وبسایتها دسترسی داشته باشد، اما Application Control تعیین میکند چه کاری در آن بستر انجام شود. برای مثال، ممکن است دسترسی به یک وبسایت مجاز باشد، اما قابلیتهای خاص آن مانند Chat، Upload یا Streaming محدود شود؛ سطحی از تفکیک که بدون این قابلیت عملاً امکانپذیر نیست.
در معماریهای مدرن که بر پایه مفاهیمی مانند Zero Trust و Least Privilege طراحی میشوند، Application Control نقش مهمی در اعمال دسترسی حداقلی دارد. دسترسی به یک سرویس Cloud دیگر یک مجوز کلی نیست، بلکه مجموعهای از رفتارهای مجاز و غیرمجاز است که باید بهصورت دقیق تعریف شوند، حتی زمانی که تمام ترافیک رمزنگاری شده است.
نکته مهم دیگر، نقش این قابلیت در مدیریت بهرهوری و منابع شبکه است. بسیاری از اپلیکیشنهای غیرکاری مصرف پهنای باند بالایی دارند و میتوانند کیفیت سرویسهای حیاتی را تحت تأثیر قرار دهند. در معماری امنیتی صحیح، Application Control نهتنها یک ابزار امنیتی، بلکه ابزاری برای مدیریت هوشمند منابع شبکه نیز محسوب میشود و همین دیدگاه، آن را از یک اقدام محدودکننده به بخشی از استراتژی پایداری شبکه تبدیل میکند.
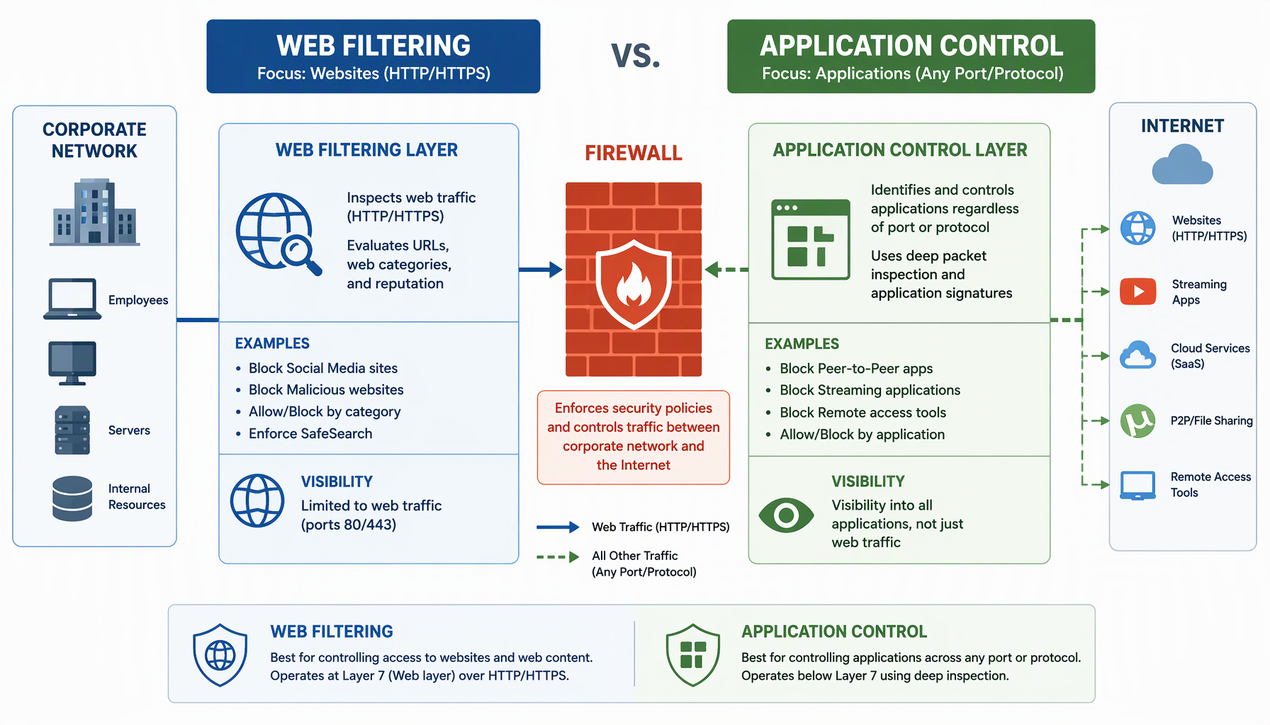
یکی از رایجترین ابهامها در طراحی کنترل اینترنت سازمانی، درک نادرست تفاوت این دو قابلیت است. در بسیاری از شبکهها یکی از آنها بهتنهایی پیادهسازی میشود و انتظار میرود تمام نیازهای کنترلی را پوشش دهد، در حالی که هرکدام برای حل مسئلهای متفاوت طراحی شدهاند و نقش آنها مکمل یکدیگر است، نه جایگزین.
Web Filtering بر مقصد وب و محتوای سایت تمرکز دارد. تصمیمگیری معمولاً بر اساس URL، Domain، دستهبندی محتوایی و Reputation انجام میشود؛ برای مثال میتوان دسترسی به سایتهای Phishing یا Gambling را مسدود کرد. اگر میخواهید این لایه را هم پیادهسازی کنید، مقاله پیادهسازی Web Filtering و کنترل اینترنت کاربران در فایروال سوفوس را از دست ندهید.
در مقابل، Application Control بر ماهیت و رفتار اپلیکیشن تمرکز دارد، نه مقصد وب. این قابلیت میتواند تشخیص دهد ترافیک متعلق به چه اپلیکیشنی است، حتی اگر آن اپلیکیشن روی HTTPS، پورت 443 و IPهای متغیر اجرا شود. استفاده از پیامرسانها، کلاینتهای شبکههای اجتماعی، ابزارهای File Sharing و سرویسهای Streaming دقیقاً در این حوزه قرار میگیرند.
تفاوت کلیدی اینجاست که Web Filtering معمولاً رفتار Browser محور را کنترل میکند، اما Application Control رفتار Application محور را پوشش میدهد. مثال ملموس: ممکن است دسترسی به وبسایت یک شبکه اجتماعی از طریق مرورگر مسدود شده باشد، اما کاربر همچنان بتواند از اپلیکیشن Desktop یا موبایل آن استفاده کند. در چنین حالتی Web Filtering بهدرستی کار کرده، اما بدون Application Control کنترل کاملی ایجاد نشده است.
از منظر ترافیک رمزنگاریشده، Web Filtering بدون HTTPS Inspection معمولاً دید محدودی دارد و بیشتر به SNI و Reputation متکی است؛ زیرا پروتکل TLS محتوای در حال انتقال را رمزنگاری میکند. Application Control در بسیاری از موارد میتواند حتی بدون Decryption اپلیکیشن را شناسایی کند، اما برای کنترل دقیقتر برخی اپها ممکن است SSL Inspection لازم باشد. انتخاب درست این ترکیب، نقش مهمی در موفقیت پیادهسازی دارد.
برای اینتراشن، یک سازمان متوسط با حدود صد کاربر را در نظر بگیرید. کاربران برای انجام امور کاری به اینترنت نیاز دارند، اما استفاده گسترده از شبکههای اجتماعی و پیامرسانها باعث کاهش بهرهوری و مصرف بالای پهنای باند شده است.
مدیریت سازمان تصمیم گرفته استفاده از شبکههای اجتماعی بهطور کامل مسدود نشود، اما برای برخی واحدها محدود و برای برخی دیگر کنترلشده باشد. برای مثال، واحد مارکتینگ ممکن است به Instagram و LinkedIn نیاز داشته باشد، اما سایر واحدها فقط در ساعات مشخص اجازه دسترسی داشته باشند. اگر چنین الزامی دارید، مقاله Time-based Policy در سوفوس نحوه اعمال محدودیت زمانی را بهصورت عملی توضیح میدهد.
فایروال Sophos بهعنوان Gateway اصلی شبکه نصب شده و کاربران از طریق Active Directory شناسایی میشوند. هدف، پیادهسازی Application Control بهصورت مبتنی بر کاربر و گروه کاربری است، نه یک Policy سراسری و خام.
قبل از هر چیز، لایسنس Application Control باید روی دستگاه فعال باشد؛ بدون این لایسنس امکان استفاده از قابلیت وجود ندارد. این مورد را در بخش Admin > Licensing بررسی کنید. همچنین توصیه میشود شناسایی کاربران از طریق Active Directory یا احراز هویت بهدرستی پیادهسازی شده باشد، چون سیاستهای مبتنی بر کاربر بدون شناسایی کاربر عملاً بیمعنا هستند.
نکته مهم دیگر، فعال بودن SSL/TLS Inspection در صورت نیاز است. هرچند Sophos میتواند بسیاری از اپلیکیشنها را بدون Decryption شناسایی کند، برای کنترل دقیقتر برخی اپها HTTPS Inspection نقش مهمی دارد. به یاد داشته باشید فعالسازی SSL Inspection الزامات مدیریتی مثل توزیع گواهی CA در سیستمهای کاربران دارد و باید جداگانه برنامهریزی شود.
در نهایت، مطمئن شوید فایروال بهروزرسانی امضاهای اپلیکیشن را بهدرستی انجام میدهد. پایگاه داده شناسایی اپها باید بهروز باشد تا اپلیکیشنهای جدید و نسخههای تغییر یافته نیز بهدرستی تشخیص داده شوند.
در Sophos، Application Control در قالب Firewall Rule اعمال میشود. در بخش Rules and Policies، یک Application Filter Policy تعریف میکنید که مشخص میکند کدام اپلیکیشنها یا دستهها در وضعیت Allowed، Blocked یا Restricted باشند، سپس این Policy را به یک Firewall Rule مناسب متصل میکنید. تصمیم درباره مجاز یا غیرمجاز بودن اپلیکیشن دقیقاً همزمان با تصمیم امنیتی گرفته میشود، نه بهصورت مرحلهای و جانبی. این یکپارچگی باعث میشود رفتار فایروال قابل پیشبینی و قابل عیبیابی باشد.
مراحل عملی:
بهترین رویکرد این است که Application Policyها بر اساس دسته اپلیکیشن طراحی شوند، نه تکتک اپها. یک Policy برای Social Networking و یک Policy دیگر برای Instant Messaging بسازید و سپس در صورت نیاز، استثناهایی برای اپلیکیشنهای خاص تعریف کنید. اگر میخواهید سیاستها دقیقاً بر اساس هویت کاربر اعمال شوند، راهنمای Policy مبتنی بر کاربر در سوفوس مراحل تشخیص کاربر و ساخت Ruleهای مبتنی بر گروه را بهصورت گامبهگام پوشش میدهد.
نقطه تمایز مهم Sophos، یکپارچگی Application Control با User Identity است. سیاستها میتوانند بر اساس کاربر یا گروه کاربری اعمال شوند، نه فقط IP یا Subnet. این موضوع در شبکههایی که از DHCP استفاده میکنند یا کاربران جابهجا میشوند اهمیت حیاتی دارد؛ در بسیاری از پیادهسازیهای ناموفق، مشکل اصلی دقیقاً همین عدم شناسایی کاربر بوده است. Sophos همچنین انعطاف لازم را فراهم میکند تا مجبور نباشید یک اپ را کامل Block یا Allow کنید؛ میتوانید آن را محدود کنید، فقط مانیتور کنید یا در شرایط خاص مسدود نمایید.
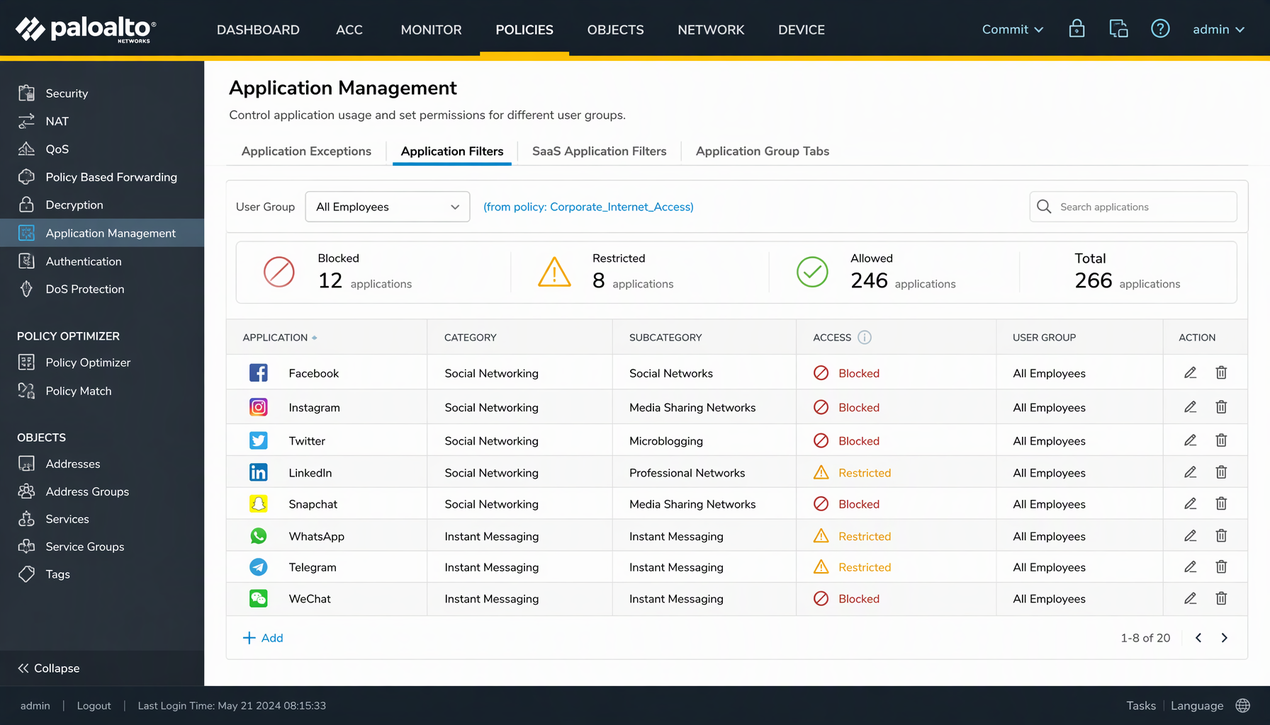
یکی از اشتباهات رایج، Block کامل شبکههای اجتماعی برای همه کاربران است. این کار معمولاً منجر به تلاش برای دور زدن محدودیتها یا فشار وارد بر تیم IT میشود. محدودسازی هوشمند عموماً مؤثرتر از مسدودسازی مطلق است و پذیرش سازمانی بالاتری دارد.
گزینههای عملی برای این هدف:
این انعطافپذیری باعث میشود سیاستها دقیق و قابل توضیح باشند و کاربران دلیل محدودیت را درک کنند؛ عاملی که پایداری پیادهسازی را در بلندمدت تضمین میکند.
Sophos گزارشهای دقیقی از استفاده اپلیکیشنها ارائه میدهد. از بخش لاگها و گزارشها میتوانید ببینید کدام اپلیکیشنها بیشترین مصرف پهنای باند را دارند، چه اپهایی مسدود شدهاند و رفتار کاربران در طول زمان چگونه است. این گزارشها ابزار تصمیمسازی هستند، نه صرفاً ابزار کنترل.
یک رویکرد عملی این است که در چند هفته اول پیادهسازی، گزارشها را بهصورت منظم بررسی کنید تا False Positiveها شناسایی شوند. اگر اپلیکیشن کاریای به اشتباه مسدود شده، باید آن را در Policy اصلاح کنید. در برخی پروژهها، همین گزارشها باعث شده سیاستهای محدودسازی بازنگری شوند و تعادل بهتری بین امنیت و بهرهوری برقرار شود.
همچنین هماهنگی Application Control با سایر قابلیتهای امنیتی Sophos را فراموش نکنید. این قابلیت میتواند در کنار Web Filtering، IPS و حتی Synchronized Security عمل کند؛ برای مثال کاربری که Endpoint او در وضعیت مشکوک قرار دارد، میتواند بهصورت خودکار تحت Policy سختگیرانهتری قرار گیرد.
شناختن این اشتباهات، احتمال شکست پروژه را بهشکل چشمگیری کاهش میدهد:
خیر؛ فعال بودن لایسنس Application Control روی دستگاه شرط استفاده از این قابلیت است. وضعیت لایسنس را میتوانید در بخش Admin > Licensing بررسی کنید.
نه همیشه. Sophos میتواند بسیاری از اپلیکیشنها را بدون Decryption از طریق الگوهای ترافیک شناسایی کند، اما برای کنترل دقیقتر برخی اپها SSL Inspection لازم است. تصمیم به فعالسازی آن باید با در نظر گرفتن الزامات مدیریتی و نوع ترافیک گرفته شود.
Web Filtering مقصد وب و دستهبندی محتوایی سایتها را کنترل میکند، اما Application Control ماهیت و رفتار خود اپلیکیشن را شناسایی و کنترل میکند؛ حتی وقتی ترافیک روی HTTPS و IPهای متغیر جریان دارد. این دو مکمل هم هستند، نه جایگزین.
بله. میتوانید اپ را در حالت مانیتورینگ قرار دهید، فقط برای گروهها یا ساعات خاصی مجاز کنید، یا قابلیتهایی مثل Upload را محدود نمایید. این رویکرد پذیرش سازمانی بهتری دارد.
تنظیم Application Control در سوفوس ابزاری قدرتمند برای کنترل واقعی رفتار کاربران در اینترنت است. این قابلیت زمانی بیشترین ارزش را ایجاد میکند که بهصورت هدفمند، مبتنی بر کاربر و در کنار Web Filtering پیادهسازی شود، نه بهصورت یک Policy سراسری و خام.
مسیر پیشنهادی روشن است: لایسنس و شناسایی کاربر را تأیید کنید، Policyها را دستهبندیشده بسازید، با یک گروه آزمایشی شروع کنید، با گزارشها سیاستها را تنظیم کنید و سپس بهتدریج گسترش دهید. محدودسازی موفق شبکههای اجتماعی نتیجه یک تصمیم مهندسی است، نه مسدودسازی کور؛ و Sophos ابزارهای لازم برای این تصمیمگیری هوشمند را فراهم کرده است.