راهاندازی Email Protection سوفوس یعنی قرار دادن یک لایه بازرسی ایمیل بین اینترنت و سرور پست سازمان، بهگونهای که هر پیام ورودی پیش از رسیدن به Inbox کاربر از نظر اسپم، فیشینگ، بدافزار و لینک مخرب بررسی شود. برای این کار ابتدا باید مدل پیادهسازی (Gateway یا Cloud) را انتخاب کنید، سپس دامنههای ایمیل را تعریف، مسیر عبور ترافیک و رکوردهای DNS مانند MX را تنظیم و در نهایت سیاستهای امنیتی را بهصورت تدریجی فعال کنید. برای مرور گامبهگام این فرآیند میتوانید مطلب فعالسازی Email Protection در فایروال Sophos را ببینید و اگر هنوز فایروال سوفوس را نصب نکردهاید، آموزش نصب و راهاندازی اولیه فایروال سوفوس XGS
نقطه شروع مناسبی است.
ایمیل همچنان پرکاربردترین ابزار ارتباطی سازمانهاست و در همان حال، رایجترین مسیر آغاز حملات سایبری محسوب میشود. بخش بزرگی از فیشینگ، توزیع بدافزار و باجافزار با پیامی شروع میشود که از نظر ظاهری کاملاً عادی است؛ کاربر بدون تردید روی لینک کلیک میکند یا پیوست را باز میکند و تهدید وارد شبکه میشود. فیشینگ بهطور مشخص نوعی مهندسی اجتماعی است که با فشار روانی، کاربر را به افشای اطلاعات حساس یا اجرای دستورات مهاجم وادار میکند؛ موضوعی که در مقاله فیشینگ در ویکیپدیا بهتفصیل شرح داده شده است.
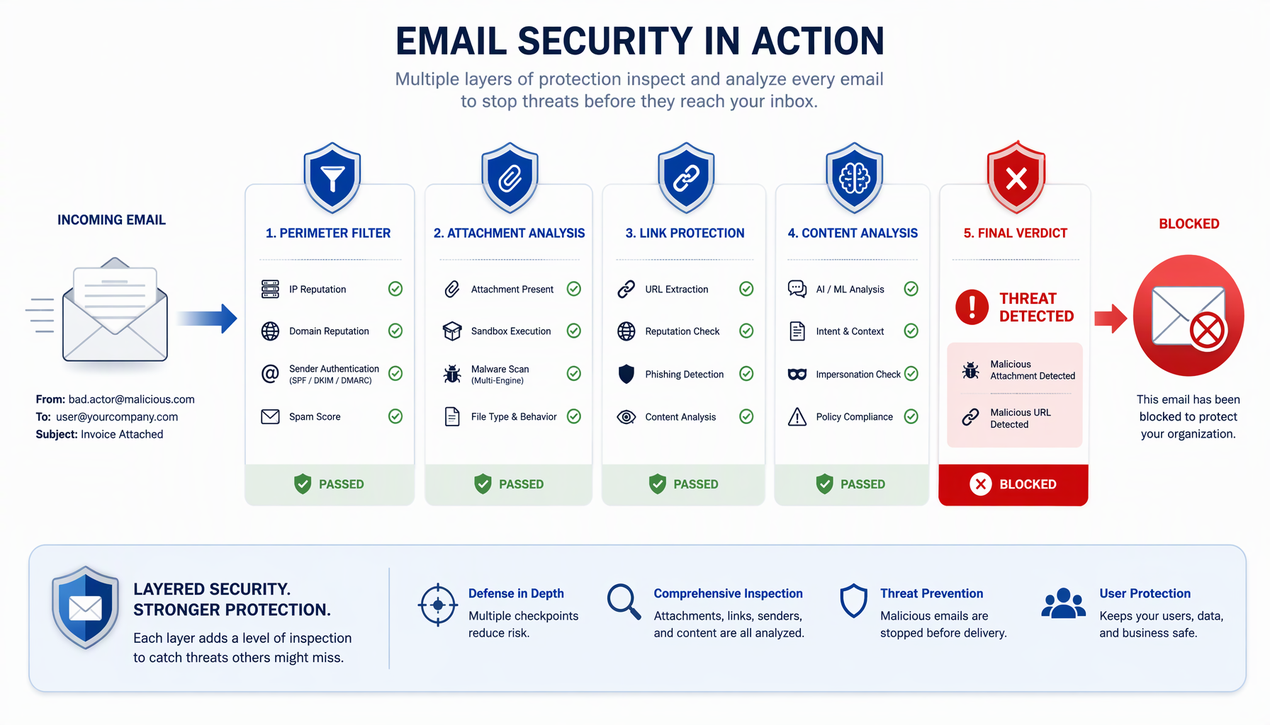
جایگاه Email Protection در معماری دفاع لایهای دقیقاً پیش از رفتار کاربر تعریف میشود. این لایه باید تهدید را پیش از آنکه کاربر فرصت تصمیمگیری پیدا کند، شناسایی و متوقف سازد. در معماریهایی که تشخیص تهدید ایمیلی به Endpoint یا آموزش کاربر واگذار شده، بار اصلی بر دوش انسانی است که قرار نیست همیشه درست قضاوت کند. Email Protection این ریسک انسانی را به یک کنترل فنی و قابل مدیریت تبدیل میکند.
از منظر Zero Trust و رویکرد Assume Breach هم این لایه نقش پیشدستانه دارد: حتی اگر بخشی از تهدیدات از لایههای دیگر عبور کنند، کاهش حجم و تنوع حملات ورودی از طریق ایمیل باعث میشود دامنه رخدادهای امنیتی کوچکتر، واکنش سریعتر و هزینه پایینتر باشد. توجه کنید که هیچ تکنیک ضداسپم بهتنهایی راهحل کاملی نیست و همیشه بین False Positive (بلاک شدن ایمیل سالم) و False Negative (عبور اسپم) مصالحه وجود دارد؛ به همین دلیل ترکیب چند تکنیک و تیونینگ مداوم ضروری است — موضوعی که در مرور تکنیکهای ضداسپم بهخوبی توضیح داده شده است.
Email Protection در محصولات سوفوس را میتوان به دو شکل اجرا کرد و انتخاب بین آنها به معماری ایمیل سازمان، سیاستهای امنیتی و محدودیتهای عملیاتی بستگی دارد:
اگر سازمان شما از سرویس ایمیلی مثل Microsoft 365 یا Google Workspace استفاده میکند و تمایل به حداقل تغییر در زیرساخت داخلی دارید، مدل Cloud انتخاب طبیعیتری است. اگر Mail Server داخلی دارید و از قبل فایروال سوفوس در مرز شبکه دارید، مدل Gateway بدون افزودن مؤلفه جدید قابل پیادهسازی است. در هر دو حالت، اصل یکی است: تمام ترافیک SMTP ورودی باید قبل از تحویل به سرور پست واقعی از لایه بازرسی سوفوس عبور کند.
پیش از شروع کار، این موارد را فهرست و آماده کنید:
داشتن فهرست فرستندههای حیاتی اهمیت زیادی دارد؛ در فاز اولیه که سیاستها هنوز تیون نشدهاند، این فهرست به شما کمک میکند برای فرستندههای مهم استثنا تعریف کنید تا فرآیندهای کاری سازمان دچار وقفه نشود.
برای اینکه مراحل انتزاهی نشوند، یک سناریوی فرضی اما واقعگرایانه در نظر بگیرید: سازمانی متوسط با چندصد کاربر که ایمیل ستون فقرات ارتباطات داخلی و خارجی آن است و روزانه حجم قابل توجهی پیام ورودی و خروجی از دامنهاش عبور میکند. در وضعیت فعلی، کنترل ایمیل فقط به فیلترهای پایه سرویس پست و آنتیویروس Endpoint متکی است و چند رخداد امنیتی — از جمله جایی که کاربری روی لینک جعلی کلیک کرده و اطلاعات حسابش را وارد کرده — رخ داده است.
هدف چنین سازمانی این است که تهدید در نزدیکترین نقطه به ورودی سازمان متوقف شود، بدون اینکه ایمیلهای سالم قربانی شوند. با توجه به تمایل به حداقل تغییر در زیرساخت، مدل Cloud انتخاب میشود و تنظیمات DNS بهگونهای انجام میشود که تمام ایمیل ورودی ابتدا از سوفوس عبور کند و سپس به سرور پست سازمان تحویل داده شود. از نظر سیاستگذاری هم رویکرد تدریجی در نظر گرفته میشود: فاز اول مسدودسازی تهدیدات قطعی (بدافزار، لینکهای شناختهشده مخرب و اسپم آشکار) و فازهای بعدی فعالسازی سیاستهای پیشرفتهتر فیشینگ هدفمند.
نکته کلیدی این سناریو این است که مسئولیت اصلی تشخیص بر عهده Email Protection است، نه کاربر. آموزش کاربر مکمل است، نه جایگزین؛ این اصل باعث میشود ریسک خطای انسانی تا حد ممکن کاهش یابد.
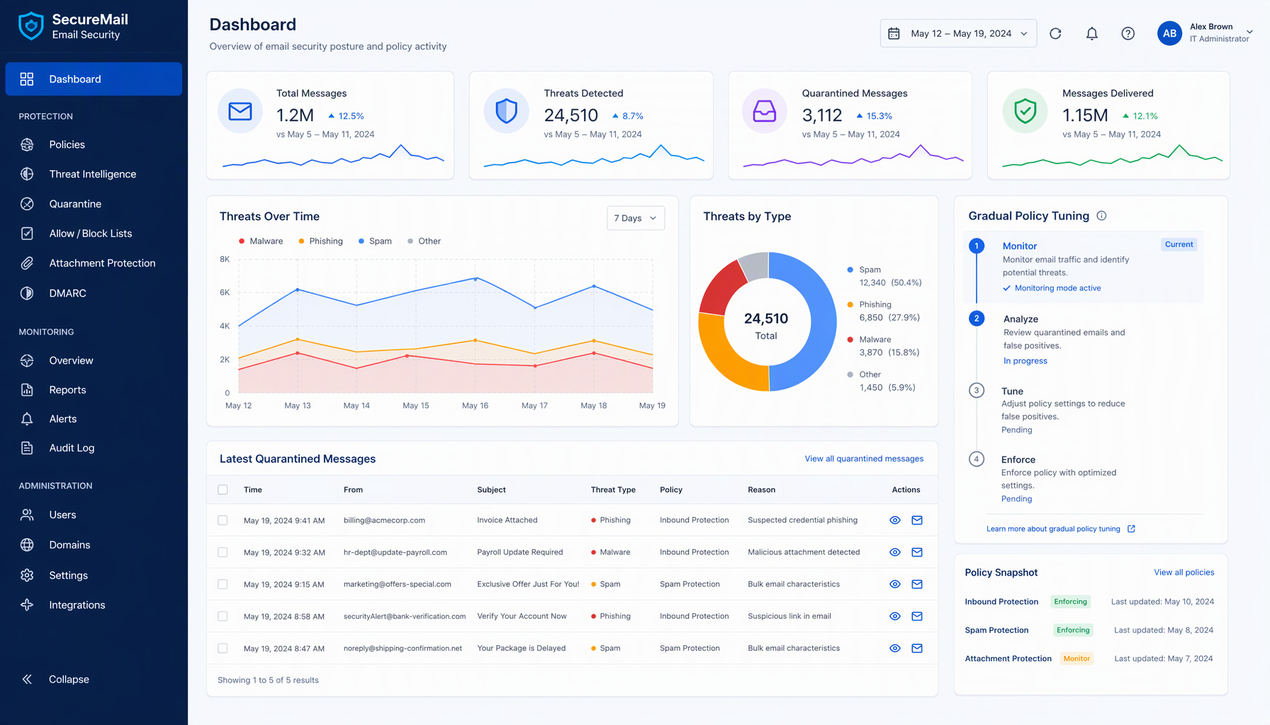
ابتدا دامنههای ایمیل سازمان را در بخش مدیریت ایمیل سوفوس تعریف کنید. برای هر دامنه، سرویس بازرسی فعال میشود و سوفوس مقادیری مانند رکوردهای MX اختصاصی خود را در اختیارتان میگذارد. در این مرحله هنوز رکورد MX دامنه را تغییر ندهید؛ ابتدا باید پیکربندی کامل و تست انجام شود.
مشخص کنید ایمیلهای سالم پس از بازرسی به کجا تحویل شوند: آدرس IP و پورت Mail Server داخلی، یا Tenant سرویس ابری. اگر سرور پست داخلی دارید، مطمئن شوید فایروال فقط ترافیک SMTP از سمت سوفوس را میپذیرد تا ایمیل نتواند از کنار لایه بازرسی رد شود. در همین مرحله مکانیزمهای احراز هویت مثل SPF و DKIM را برای دامنه تنظیم کنید تا هم خروجی سازمان جعلیسازی نشود و هم ایمیلهای سازمان در سرویسهای دیگر بهعنوان Spam علامت نخورند.
حالا رکورد MX دامنه را به مقادیر اعلامشده سوفوس تغییر دهید تا تمام ایمیل ورودی ابتدا به زیرساخت بازرسی و سپس به سرور پست سازمان هدایت شود. زمان انتشار تغییرات DNS را در نظر بگیرید و پیشنهاد میشود این تغییر را در ساعات کمبار ترافیک انجام دهید. برای اطمینان از صحت مسیر، یک ایمیل آزمایشی از یک سرویس خارجی ارسال کنید و در گزارشها رد آن را دنبال کنید.
سیاستها مشخص میکنند با اسپم، فیشینگ، پیوست مشکوک و لینک خطرناک چه رفتار شود. رویکرد درست، شروع محتاطانه است:
یادتان باشد که فیلترینگ ایمیل میتواند پیام را در مرحله اتصال SMTP رد کند، آن را عبور دهد، قرنطینه کند یا برچسب بزند — انتخاب هر رفتار باید بر اساس سطح اطمینان از تشخیص باشد، نه بهصورت یکسان برای همه موارد.
ایمیل خروجی سازمان هم باید از سوفوس عبور کند. علاوه بر اسکن خروجی (که جلوی ارسال بدافزار از سیستمهای آلوده داخلی و نشت اطلاعات را میگیرد)، تنظیم SPF، DKIM و DMARC دامنه باعث میشود دامنه شما برای ارسالکنندههای جعلی جذابیت کمتری داشته باشد و اعتبار ایمیلهای سالمتان بالا برود.
مهمترین ارزشافزوده Email Protection سوفوس نسبت به فیلترهای سنتی اسپم، تمرکز روی حملات هدفمند است. این حملات از نظر فنی ساده اما از نظر روانشناختی پیچیدهاند و بهجای اکسپلویت فنی، روی اعتماد کاربر حساب میکنند. به همین دلیل شناسایی آنها فقط با Signature یا Reputation فرستنده ممکن نیست و نیاز به تحلیل همزمان رفتار فرستنده، محتوای پیام، شباهت دامنههای جعلی (Domain Lookalike) و لینکهای درون پیام دارد.
در فاز فعالسازی سیاستهای فیشینگ، این نکات را رعایت کنید:
Email Protection سوفوس به بررسی نام فایل یا پسوند پیوست اکتفا نمیکند. پیوستها بهصورت پویا بررسی و در صورت نیاز در محیط امن (Sandbox) تحلیل میشوند و لینکها نیز در زمان کلیک بازبینی میشوند، نه فقط در زمان دریافت. این تفاوت اهمیت زیادی دارد، چون مهاجمان گاهی در لحظه ارسال ایمیل، لینک را سالم میگذارند و بعد از عبور از فیلترها، مقصد لینک را به صفحه مخرب تغییر میدهند.
این قابلیت بهویژه در برابر باجافزارها ارزشمند است، زیرا بسیاری از آنها با فایلهای پیوست بهظاهر ساده — مثل فایلهای فشرده یا اسناد اداری — منتشر میشوند. در تنظیم سیاست پیوستها میتوانید برای فرمتهای پرریسک (مثل فایلهای اجرایی داخل آرشیو) رفتار سختگیرانهتری تعریف کنید، اما در نظر داشته باشید که محدودیتهای بیش از حد روی فرمتهای رایج اداری معمولاً به نارضایتی کاربران و درخواستهای مکرر پشتیبانی منجر میشود.
هیچ پیادهسازی Email Protection بدون مانیتورینگ مداوم موفق نمیشود. گزارشهای سوفوس نشان میدهند چه تعداد ایمیل مسدود شده، چه تهدیداتی شناسایی شده و چه پیامهایی قرنطینه شدهاند. این دادهها سه کاربرد اصلی دارند:
بهترین روش، تعریف یک چرخه بازبینی ماهانه است: بررسی گزارشها، اصلاح حساسیت سیاستها، بهروزرسانی استثناها و بازبینی فهرست فرستندههای حیاتی. Email Protection باید بهصورت دورهای تیون شود تا هم امنیت حفظ شود و هم جریان کاری سازمان مختل نگردد.
اگر تجربه مقایسهای با راهکارهای دیگر دارید، مرور مطلب محافظت از SMTP با فایروال سیسکو به شما کمک میکند تفاوت رویکرد Gateway-Based مبتنی بر Policy با مدل تحلیلی سوفوس را بهتر درک کنید.
خیر. این دو مکمل یکدیگرند. Email Protection مسیر ورودی ایمیل را کنترل میکند و Endpoint در صورت عبور تهدید از هر مسیر دیگری (وب، USB، نرمافزار) خط آخر دفاع است. حذف هر کدام باعث ایجاد شکاف امنیتی میشود.
در تنظیمات قرنطینه، امکان درخواست آزادسازی توسط کاربر یا مدیر را فعال کنید. ایمیلهای آزادسازیشده را بررسی و در صورت تکرار، برای فرستنده یا دامنه مربوطه استثنا تعریف کنید. گزارشهای این بخش، مهمترین ورودی فرآیند تیونینگ هستند.
اگر سرویس ابری مثل Microsoft 365 دارید و به دنبال کمترین تغییر در زیرساخت هستید، مدل Cloud انتخاب طبیعی است. اگر Mail Server داخلی دارید و کنترل کامل روی محل میخواهید، مدل Gateway را در نظر بگیرید. در هر دو حالت اصل یکی است: تمام ترافیک SMTP باید از لایه بازرسی عبور کند.
راهاندازی فنی معمولاً در چند روز کاری قابل انجام است، اما رسیدن به تعادل امنیت و بهرهوری نیاز به دو تا چهار هفته مانیتورینگ و تیونینگ تدریجی دارد. عجله در این فاز، شایعترین علت نارضایتی کاربران است.
Email Protection سوفوس یک لایه حیاتی در معماری امنیت ایمیل سازمانی است که اگر درست طراحی شود، بخش بزرگی از تهدیدات را پیش از رسیدن به کاربر متوقف میکند. فرمول موفقیت روشن است: انتخاب مدل پیادهسازی متناسب با زیرساخت، پیکربندی دقیق مسیر ایمیل و رکوردهای DNS، فعالسازی تدریجی سیاستها با شروع محتاطانه، و مانیتورینگ و تیونینگ مستمر برای کاهش False Positive.
نکته پایانی این است که هیچ راهکار امنیت ایمیل بهتنهایی کامل نیست؛ ترکیب بازرسی فنی چندلایه، سیاستگذاری هوشمند و آگاهسازی کاربران است که محافظت واقعی از ایمیل سازمانی را میسازد. سوفوس ابزارهای لازم را فراهم کرده، اما نتیجه نهایی به نحوه طراحی، اجرا و نگهداری شما بستگی دارد.