یکپارچه سازی فایروال سوفوس با Active Directory راهنمای کامل

Active Directory

یکپارچه‌سازی فایروال سوفوس با Active Directory فرآیندی است که طی آن فایروال با تعریف Authentication Server و اتصال به Domain Controller، هویت واقعی کاربران را شناسایی می‌کند و امکان نوشتن قوانین مبتنی بر کاربر و گروه را فراهم می‌سازد. برای این کار ابتدا در بخش Configure > Authentication > Servers اطلاعات دامنه را وارد می‌کنید، سپس در صورت نیاز Agent شناسایی کاربران را روی Domain Controller نصب می‌کنید و در نهایت Firewall Ruleهایی می‌نویسید که Source آن‌ها به‌جای IP، User یا AD Group است.

پیش‌نیاز اصلی، دسترسی شبکه‌ای فایروال به DC و یک حساب سرویس معتبر در دامنه است. اگر قصد خرید یا ارتقا دارید، می‌توانید فایروال سوفوس را بررسی کنید و برای ادامه مسیر، مقاله Policy مبتنی بر کاربر در سوفوس را هم مطالعه بفرمایید.
فهرست مطالب

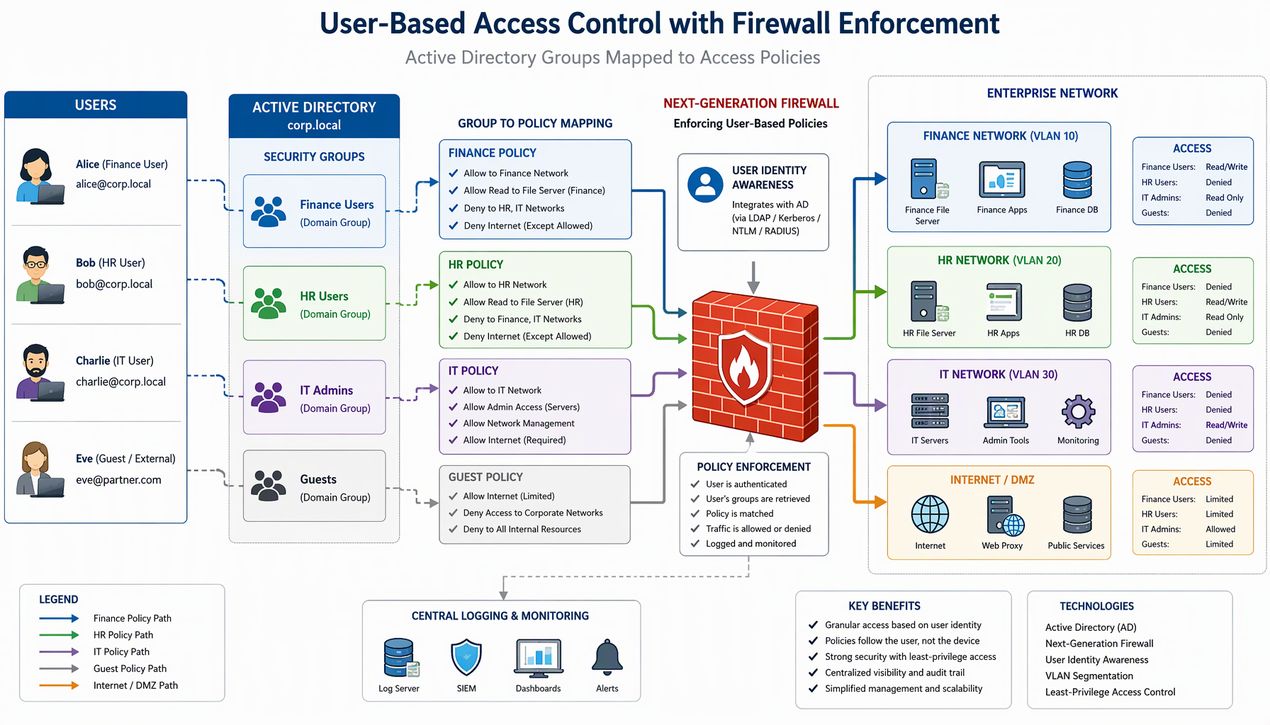
معماری User-Based Policy بر اساس گروه‌های Active Directory در فایروال سوفوس

چرا سیاست‌گذاری مبتنی بر کاربر؟

در بیشتر شبکه‌های سازمانی، قوانین فایروال هنوز بر اساس IP، Subnet یا VLAN نوشته می‌شوند؛ اما در شبکه‌های امروزی که کاربران از DHCP استفاده می‌کنند، بین سیستم‌های مختلف جابه‌جا می‌شوند و گاهی از راه دور وارد شبکه می‌شوند، این مدل دقت خود را از دست می‌دهد. هر تغییری در توپولوژی یا رنج آدرس‌ها می‌تواند سیاست‌های امنیتی را بی‌اثر کند بدون اینکه تیم IT متوجه شود.

راه‌حل، منتقل کردن محور تصمیم‌گیری از «کاربر از کجا متصل شده» به «کاربر چه کسی است» است. Active Directory به‌عنوان سرویس دایرکتوری مایکروسافت، مرجع طبیعی هویت در شبکه‌های ویندوزی است؛ دامنه‌کنترلرها احراز هویت و اعطای سطح دسترسی کاربران و کامپیوترها را بر عهده دارند و ساختار گروه‌های سازمانی را هم نگهداری می‌کنند. وقتی فایروال بتواند مستقیماً با این مرجع هویت گفت‌وگو کند، سیاست‌ها بر اساس نقش سازمانی پایدار می‌مانند، صرف‌نظر از اینکه کاربر با چه IP و از کدام سیستم وارد شده است.

این رویکرد با اصول Least Privilege نیز هم‌راستاست: هر گروه فقط به منابعی دسترسی دارد که برای وظایفش لازم است و به‌جای نگهداری ده‌ها Rule مبتنی بر IP، با چند Rule گروه‌محور می‌توان کل سازمان را پوشش داد؛ نتیجه، خوانایی بیشتر Ruleها و عیب‌یابی ساده‌تر است.

روش‌های شناسایی کاربران Active Directory در سوفوس

سوفوس چند مسیر مکمل برای نگاشت ترافیک به هویت کاربر ارائه می‌دهد و انتخاب هر یک به معماری شبکه بستگی دارد:

  • Sophos Authentication Agent روی Domain Controller: رایج‌ترین و پایدارترین روش برای شبکه‌های متوسط تا بزرگ. Agent رویدادهای لاگین را از DC به فایروال ارسال می‌کند و شناسایی تقریباً Real-Time انجام می‌شود.
  • LDAP / Active Directory Authentication: تعریف سرور AD در بخش Authentication فایروال برای احراز هویت مستقیم کاربران (مثلاً هنگام استفاده از Captive Portal یا VPN).
  • STAS (Sophos Transparent Authentication): در سناریوهای خاص که نیاز به شناسایی شفاف بدون درگیری کاربر وجود دارد.
  • ترکیب روش‌ها: در شبکه‌های واقعی معمولاً ترکیب Agent و LDAP بیشترین پوشش را ایجاد می‌کند؛ Agent برای شناسایی شفاف کاربران دامنه‌ای و LDAP برای احراز هویت صریح کاربران غیردامنه‌ای یا مهمان.

برای کاربران مهمانی که اصلاً در AD تعریف نشده‌اند، Captive Portal سوفوس برای کنترل کاربران مهمان مکمل مناسبی برای این معماری است.

پیش‌نیازهای اتصال فایروال سوفوس به Active Directory

پیش از شروع پیکربندی، این موارد را بررسی و آماده کنید:

  • دسترسی شبکه‌ای کامل بین فایروال و Domain Controller (پورت‌های LDAP و Kerberos و ترافیک موردنیاز Agent باید باز باشد).
  • یک حساب سرویس در AD با مجوز خواندن اطلاعات کاربران و گروه‌ها؛ بهتر است حساب اختصاصی باشد و پسورد منقضی‌نشود داشته باشد.
  • اطلاعات دقیق دامنه: نام Domain، آدرس سرور، نام distin guished ساختار OUها.
  • تعریف کاربران در گروه‌های منطقی AD (مثل Finance، HR، IT) پیش از نوشتن Ruleها؛ اگر ساختار گروه‌ها آشفته باشد، Policy مبتنی بر گروه عملاً قابل مدیریت نخواهد بود.
  • پشتیبان‌گیری از تنظیمات فعلی فایروال قبل از هر تغییر، به‌ویژه اگر Ruleهای IP-Based موجود دارید.

مرحله 1: تعریف Authentication Server در سوفوس

مسیر کار در XG/UTM کنسول این است:

  1. وارد مدیریت فایروال شوید و به Configure > Authentication > Servers بروید.
  2. روی Add Authentication Server کلیک کنید و نوع را Active Directory انتخاب کنید.
  3. نام سرور، آدرس یا نام Domain Controller، نام دامنه و حساب سرویس (username به‌همراه پسورد) را وارد کنید.
  4. در صورت نیاز تنظیمات پیشرفته مثل Port و Timeout را مطابق محیط خود تنظیم کنید.
  5. با دکمه Test connectivity ارتباط با سرور را بررسی کنید؛ باید تست احراز هویت با حساب سرویس موفق شود.
  6. پس از ذخیره، در بخش کش‌کردن اطلاعات، اجازه دریافت لیست کاربران و گروه‌ها از AD را فعال کنید تا فایروال گروه‌های دامنه را برای استفاده در Ruleها ببیند.

اگر تست اتصال ناموفق بود، ابتدا دسترسی شبکه‌ای و صحت پسورد حساب سرویس را بررسی کنید؛ این دو عامل شایع‌ترین دلایل خطا در این مرحله هستند.

مرحله 2: نصب Agent روی Domain Controller

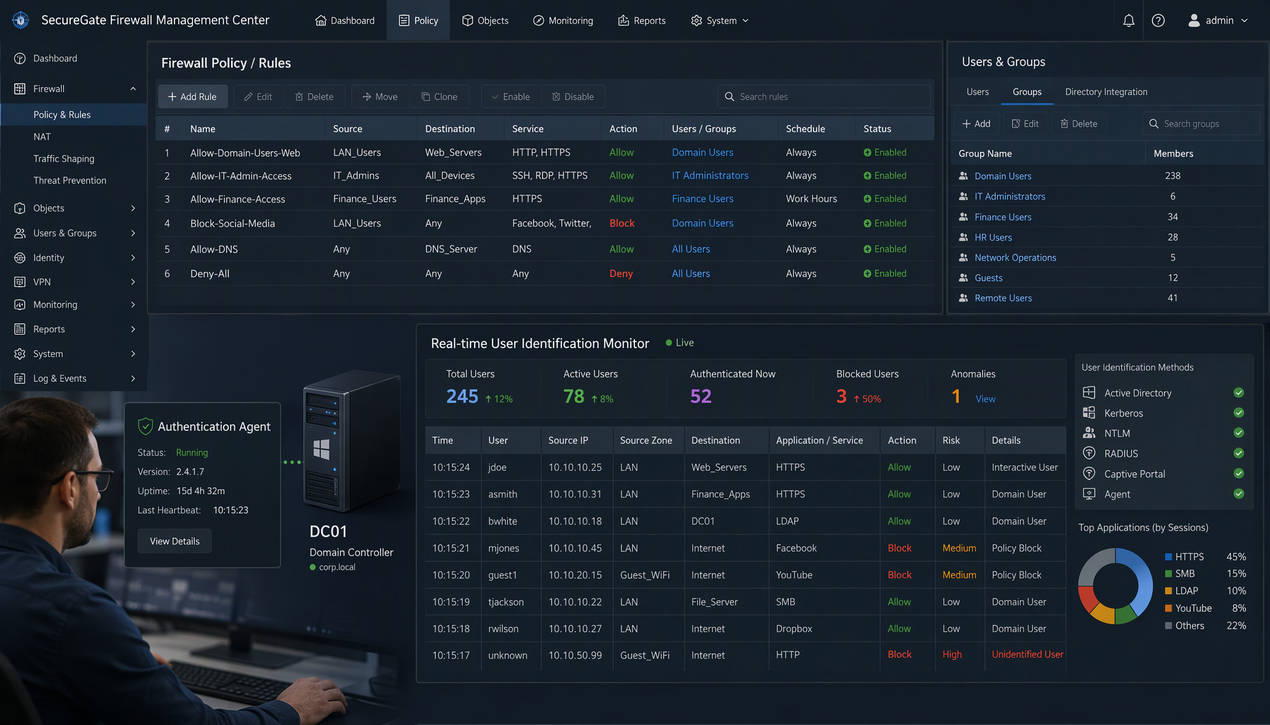
Active Directory؛ نصب Authentication Agent روی Domain Controller و شناسایی Real-Time کاربران

برای شناسایی خودکار کاربران در لحظه لاگین، باید Agent شناسایی (مطابق نسخه فایروال شما) روی Domain Controller نصب شود:

  1. فایل نصب مربوط به نسخه فعلی فایروال خود را از بخش دانلود سوفوس دریافت کنید؛ نسخه Agent باید با فریم‌ور فایروال سازگار باشد.
  2. Agent را روی DC با حساب مدیریتی نصب کنید و در حین نصب، آدرس فایروال (یا برای HA آدرس Host) و پورت پیش‌فرض ارتباط را وارد کنید.
  3. پس از نصب، سرویس Agent در لیست سرویس‌های ویندوز باید در حالت Running باشد.
  4. در فایروال، وضعیت اتصال Agent را بررسی کنید تا اطمینان یابید DC به‌درستی به فایروال متصل شده است.

توصیه عملی: Agent را ابتدا روی یک DC آزمایشی یا در ساعات کم‌بار شبکه نصب و تست کنید و سپس به بقیه DCها (در محیط‌های چنددامنه‌کنترلری) تسری دهید. هر خلل در سرویس Agent باعث افت شناسایی کاربران می‌شود، پس مانیتورING سرویس را در چک‌لیست نگهداری شبکه قرار دهید.

مرحله 3: تست شناسایی کاربران

پیش از نوشتن هر Rule، مطمئن شوید شناسایی واقعاً کار می‌کند:

  1. با یک حساب آزمایشی روی یک کلاینت دامنه‌ای لاگین کنید.
  2. در فایروال به بخش نمایش کاربران آنلاین/Active connections بروید و بررسی کنید که این کاربر با نام صحیح دیده می‌شود و ترافیکش به هویتش نگاشت شده است.
  3. با لاگین‌کردن کاربری از یک گروه خاص (مثلاً Finance) تأیید کنید که عضویت گروهی هم به‌درستی دریافت شده است.
  4. تست را با یک کاربر غیردامنه‌ای هم تکرار کنید تا رفتار سیستم برای کاربران ناشناس مشخص شود؛ این کاربران باید به Rule پیش‌فرض (fallback) برسند.

اگر کاربر دیده نمی‌شود، ترتیب عیب‌یابی معمولاً این است: وضعیت سرویس Agent، ارتباط DC با فایروال، سپس کش کاربران و گروه‌ها در فایروال.

مرحله 4: طراحی Firewall Rule مبتنی بر User و Group

حالا بخش اصلی کار: نوشتن Ruleهایی که در آن‌ها Source به‌جای آدرس شبکه، User یا AD Group است. اصول طراحی:

  • در Rule جدید، در بخش Source می‌توانید مستقیماً کاربر یا گروهی از AD را انتخاب کنید؛ مثلاً گروه Finance به‌عنوان Source و اینترنت با محدودیت‌های خاص به‌عنوان Destination.
  • Ruleهای User-Based را بالاتر از Ruleهای عمومی IP-Based قرار دهید؛ فایروال Ruleها را به‌ترتیب از بالا پردازش می‌کند و اولویت‌دهی درست، رفتار قابل پیش‌بینی را تضمین می‌کند.
  • همیشه یک Rule پایین‌دستی IP-Based به‌عنوان مسیر جایگزین نگه دارید؛ اگر Agent به هر دلیلی از کار بیفتد یا کاربری شناسایی نشود، ترافیک باید به Rule پیش‌فرض امن برسد، نه اینکه بی‌قید مسدود یا باز شود.
  • برای هر گروه سازمانی، سیاست متناسب با نقش تعریف کنید: واحد مالی با محدودیت‌های جدی، تیم فنی با دسترسی گسترده‌تر اما تحت مانیتورینگ.

مثال ساختاری برای یک Rule کاربرمحور:

نمونه کد
Rule Name   : IT-Team-Internet
Position    : بالاتر از Ruleهای IP-Based
Source      : AD Group "IT"
Destination : WAN (Internet)
Service     : HTTP, HTTPS, DNS
Action      : Accept
Logging     : Enabled

و یک Rule محدودتر برای واحد مالی:

نمونه کد
Rule Name   : Finance-Restricted-Internet
Position    : بالاتر از Ruleهای IP-Based
Source      : AD Group "Finance"
Destination : WAN (Internet)
Service     : HTTPS, DNS
Action      : Accept + Web Policy سخت‌گیرانه
Logging     : Enabled

توجه کنید که این مثال‌ها الگوی ساختاری برای درک ترتیب و اجزای Rule هستند و پیش از اعمال در محیط عملیاتی، باید در محیط تست یا ساعات کم‌بار اعتبارسنجی شوند.

ترکیب با Web Filtering و Time-based Policy

قدرت واقعی این معماری در ترکیب لایه‌هاست. وقتی هویت کاربر شناسایی شد، می‌توانید Web Filtering را در فایروال سوفوس پیاده‌سازی کنید و محدودیت‌های محتوا را دقیقاً بر اساس گروه اعمال کنید؛ مثلاً شبکه‌های اجتماعی برای واحد مالی مسدود و برای تیم فروش مجاز با مانیتورینگ.

به‌همین ترتیب، با Time-based Policy در سوفوس می‌توانید بُعد زمان را اضافه کنید؛ مثلاً دسترسی واحد مالی به اینترنت عمومی فقط در ساعات اداری، یا مسدودسازی کامل دسترسی‌های غیرضروری بعد از ساعت کاری. ترکیب «هویت + محتوا + زمان» سیاستی می‌سازد که هم‌راستا با نیاز واقعی سازمان است و هم گزارش‌گیری و پاسخ‌گویی را ساده می‌کند.

اشتباهات رایج و نکات مهم

  • نادیده‌گرفتن فاصله زمانی شناسایی: اگر کاربر پیش از شناسایی توسط فایروال ترافیک تولید کند، ممکن است موقتاً تحت Rule اشتباه قرار گیرد. نصب صحیح Agent و تست رفتار اولین لاگین این ریسک را کم می‌کند.
  • نداشتن مسیر جایگزین: اتکای کامل به Ruleهای User-Based بدون Failover، در صورت قطع Agent باعث اختلال گسترده می‌شود. همیشه Rule پیش‌فرض IP-Based با سیاست امن تعریف کنید.
  • ساختار گروه‌های شلوغ در AD: اگر کاربران عضو ده‌ها گروه باشند، مدیریت Ruleها پیچیده و خطاخیز می‌شود. قبل از پیاده‌سازی، ساختار گروه‌ها را ساده و منطقی کنید.
  • حساب سرویس با پسورد منقضی‌شونده: انقضای پسورد حساب اتصال به AD یکی از رایج‌ترین عللت ازکارافتادن ناگهانی احراز هویت است.
  • تغییر هم‌زمان همه Ruleها: پیاده‌سازی را مرحله‌ای انجام دهید؛ ابتدا شناسایی را فعال و مانیتور کنید، سپس یک گروه پایلوت را با Rule کاربرمحور تست کنید و در نهایت به بقیه سازمان تسری دهید.

برای درک عمیق‌تر مکانیزم User-Based Policy و نحوه نگاشت هویت به ترافیک در سوفوس، توصیه می‌کنیم مسیر کامل آن را در مقاله مرتبط دنبال کنید. اگر سازمان شما چند برند فایروال دارد، الگوی مشابه در اتصال فایروال سیسکو به Active Directory هم قابل بررسی است.

پرسش‌های متداول درباره Active Directory

آیا برای User-Based Policy حتماً باید Agent روی Domain Controller نصب شود؟

خیر، الزاماً نه. برای احراز هویت صریح (مثل Captive Portal یا VPN) تعریف سرور AD کافی است؛ اما برای شناسایی خودکار و شفاف کاربران دامنه‌ای در لحظه لاگین، Agent روی DC پایدارترین روش است و در شبکه‌های DHCP که IPها مدام تغییر می‌کنند، عملاً بهترین گزینه محسوب می‌شود.

اگر کاربر شناسایی نشود، ترافیکش چه سرنوشتی دارد؟

ترافیک کاربر ناشناس به Rule پیش‌فرض پایین دست таблицول Ruleها می‌رسد. به همین دلیل باید یک Rule IP-Based امن و مشخص به‌عنوان fallback تعریف کنید تا این ترافیک نه بی‌قید باز و نه به‌صورت ناخواسته مسدود شود.

آیا تغییر IP کاربر، اعمال Policy را تحت تأثیر قرار می‌دهد؟

خیر، مزیت اصلی این معماری دقیقاً همین است؛ چون تصمیم‌گیری بر اساس هویت و گروه کاربر انجام می‌شود نه آدرس شبکه‌ای، جابه‌جایی بین سیستم‌ها یا تغییر IP ناشی از DHCP، اعمال سیاست را به‌هم نمی‌زند.

آیا کاربران مهمان را هم می‌توان با همین ساختار مدیریت کرد؟

بله، اما از مسیر متفاوت. کاربران خارج از دامنه از طریق Captive Portal احراز هویت می‌شوند و Policy جداگانه‌ای برایشان تعریف می‌شود؛ ترکیب این دو رویکرد، پوشش کامل همه کاربران شبکه را می‌سازد.

جمع‌بندی: Active Directory

یکپارچه‌سازی فایروال سوفوس با Active Directory، گذار از امنیت مبتنی بر شبکه به امنیت مبتنی بر هویت است. با تعریف Authentication Server، نصب Agent روی Domain Controller و طراحی سلسله‌مراتبی Ruleهای User-Based، سیاست‌های امنیتی بر اساس نقش واقعی کاربران اعمال می‌شوند و در برابر تغییرات شبکه مثل DHCP و جابه‌جایی کاربران پایدار می‌مانند.

سوفوس ابزارهای لازم را به‌صورت یکپارچه در اختیار می‌گذارد، اما موفقیت نهایی به سه چیز بستگی دارد: ساختار منطقی گروه‌ها در Active Directory، ترتیب صحیح Ruleها همراه با مسیر جایگزین، و پیاده‌سازی مرحله‌ای با تست قبل از تسری به کل سازمان. اگر این اصول رعایت شود، نتیجه یک سیاست‌گذاری دقیق‌تر، گزارش‌گیری شفاف‌تر و مدیریت ساده‌تر برای تیم IT خواهد بود.

امتیاز
تصویر وینو سرور

وینو سرور

وینو سرور، اولین استارتاپ ارائه تجهیزات و سیستم های سخت افزاری، به صورت مستقیم از تولید کننده به مصرف کننده است. همواره تلاش مجموعه بر این اصل استوار بوده است تا مشتریان بتوانند بهترین سیستم را برای پروژه خود انتخاب کرده و با مناسب‌ترین قیمت، آن را تهیه کنند. تیم وینو سرور، همواره سعی می‌کند تا جامع‌ترین خدمات را به مشتریان ارائه دهد تا خرید را برای شما به کاری لذت‌بخش و آسان تبدیل کند.

پست ها

مطلع شدن از پست های جدید

می‌خواهم اولین نفری باشم که از مقاله‌هایی که در وینو سرور منتشر می‌شود، آگاه شوم.

دیدگاهتان را بنویسید

نشانی ایمیل شما منتشر نخواهد شد. بخش‌های موردنیاز علامت‌گذاری شده‌اند *

لوگو وینو سرور
×
نمودار قیمت
آخرین قیمت:
تومان
در حال آماده‌سازی...