کانفیگ IPS فایروال Sophos، فعالسازی Anti-Virus و تنظیم Web Protection سه لایه مکمل در خرید فایروال سوفوس و راهاندازی آن هستند که بهصورت Policy محور و از طریق همان Firewall Rule ها اعمال میشوند. پیششرط اصلی، فعال بودن لایسنس Network Protection و Web Protection و شفاف بودن Zone بندی و قوانین فایروال است. اصل کلیدی این است که هر لایه فقط روی مسیر ترافیک متناسب خودش فعال شود؛ یعنی IPS روی ترافیک ورودی به سرورها، Anti-Virus روی مسیرهای دارای دانلود فایل و Web Protection روی دسترسی کاربران به اینترنت. فعالسازی سراسری و بدون تفکیک این قابلیتها بهجای افزایش امنیت، معمولاً باعث False Positive و افت Performance میشود.
در معماری امنیت شبکه سازمانی، این سه قابلیت نباید بهعنوان گزینههای مستقل و اختیاری دیده شوند. هرکدام حلقهای از یک زنجیره دفاعی پیوسته هستند و فقط در کنار هم معنای عملیاتی پیدا میکنند. هدف نهایی این است که تهدید در نزدیکترین نقطه ممکن به منبع خود شناسایی و متوقف شود، نه اینکه از لایههای مختلف عبور کند و در عمق شبکه به سرورها برسد.
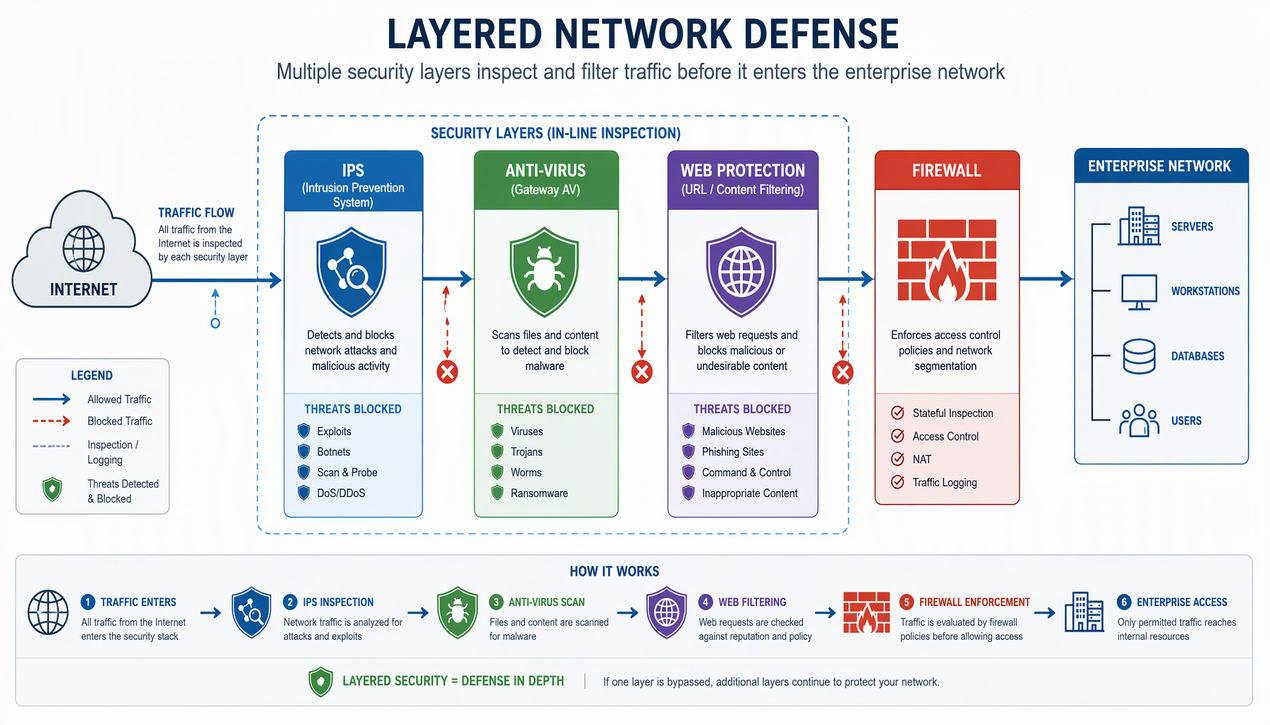
IPS در این معماری، لایه تشخیص و جلوگیری از حملات فعال است. این قابلیت رفتار ترافیک را تحلیل میکند و بهدنبال الگوهای شناختهشده حمله، Exploit و سوءاستفاده از آسیبپذیریهای نرمافزاری میگردد. از دید معماری، IPS سپر محافظ سرویسهاست؛ جایی که سرویسهای حساس در معرض شبکههای غیرقابل اعتماد قرار دارند، بیشترین ارزش را دارد و ابزار کنترل رفتار کاربران عادی نیست.
Anti-Virus نقطه اتصال بین لایه شبکه و Endpoint است. این قابلیت تهدیداتی را هدف میگیرد که در قالب فایل یا جریان داده منتقل میشوند و ممکن است از لایههای دیگر عبور کنند. آنتیویروس فایروال جایگزین آنتیویروس Endpoint نیست؛ یک لایه پیشگیرانه است که تهدید را قبل از رسیدن به سیستم کاربر یا سرور متوقف میکند و دامنه انتشار بدافزار را محدود مینماید.
Web Protection اولین نقطه تماس با بخش بزرگی از تهدیدات مدرن است. بسیاری از حملات امروزی از طریق وب آغاز میشوند؛ لینکهای فیشینگ، سایتهای آلوده و دانلود فایلهای مخرب. این قابلیت با قرار گرفتن در لبه شبکه، تهدیدات عمومی و شناختهشده را قبل از ورود به چرخه داخلی سازمان متوقف میکند و نقش فیلتر اولیه ریسک را ایفا مینماید.
تقریباً همه فایروالهای سازمانی این سه قابلیت را در لیست امکانات خود دارند، اما تفاوت واقعی زمانی مشخص میشود که این قابلیتها در یک شبکه واقعی با ترافیک متنوع و محدودیتهای عملیاتی پیادهسازی شوند. برای مقایسه، میتوانید نگاهی هم به کانفیگ IPS پالو آلتو بیندازید تا تفاوت رویکرد Policy محور بودن در دو پلتفرم را بهتر ببینید.
یکی از دلایل اصلی انتخاب Sophos، یکپارچگی واقعی این لایهها با منطق Firewall Rule است. در Sophos، IPS، Anti-Virus و Web Protection بهصورت ماژولهای جداگانهای که بعداً به ترافیک الصاق شوند عمل نمیکنند، بلکه بخشی از همان تصمیمگیری اصلی فایروال هستند. در نتیجه هر نوع ترافیک دقیقاً سطح حفاظتی متناسب با ماهیت و ریسک خود را دریافت میکند و سیاستهای امنیتی شفاف و قابل نگهداری باقی میمانند.
نقطه قوت دیگر، تعادل بین عمق بازرسی و پایداری شبکه است. برخی فایروالها بیشازحد محافظهکارند و شبکه را دچار اختلال میکنند؛ برخی آنقدر ساده عمل میکنند که تهدیدات مهم از دستشان میگذرد. Sophos با ارائه Profileها و Policyهای قابل تنظیم، امکان افزایش تدریجی و کنترلشده امنیت را فراهم میکند؛ موضوعی که در شبکههای بدون تحمل قطعی حیاتی است.
هماهنگی این لایهها با سایر قابلیتهای Sophos مانند Zone بندی، User Identity و Synchronized Security نیز مزیت مهمی است. برای مثال میتوان سیاستهای سختگیرانهتری را فقط روی کاربران یا سیستمهای پرریسک اعمال کرد؛ سطحی از هماهنگی که در بسیاری از راهکارهای دیگر یا وجود ندارد یا به پیادهسازیهای پیچیده نیاز دارد.
برای اینکه تنظیمات از حالت کلی خارج شود، یک سازمان متوسط با حدود صد کاربر را ملاک قرار میدهیم که وابستگی بالایی به اینترنت، سرویسهای ابری و ارتباطات بینسایتی دارد. فایروال Sophos بهعنوان Gateway اصلی نصب شده و تمام ترافیک WAN، LAN و VPN از آن عبور میکند؛ کاربران به اینترنت دسترسی دارند، برخی سرویسها از بیرون منتشر شدهاند و ارتباط VPN نیز برقرار است.
انتظار این سازمان، متوقف شدن حملات شبکهای قبل از رسیدن به سرورها، شناسایی فایلهای مخرب در زمان دانلود و محافظت از کاربران در برابر سایتهای فیشینگ است؛ در عین حالی که شبکه نباید افت محسوس Performance یا قطعی ناخواسته تجربه کند. تمام توصیههای این آموزش بر اساس همین سناریو تنظیم شدهاند و در شبکههای بزرگتر یا کوچکتر باید متناسب با مقیاس تنظیم شوند.
قبل از هرگونه کانفیگ، سه شرط باید برقرار باشد:
IPS در Sophos بهصورت Policy محور پیادهسازی میشود و این Policyها روی Firewall Rule اعمال میگردند. هر IPS Policy شامل مجموعهای از Signature است که رفتارهای مخرب و الگوهای حمله را شناسایی میکنند. مشکل رایج این است که ادمینها همه Signatureها را یکجا فعال میکنند؛ کاری که معمولاً به False Positive یا افت Performance ختم میشود.
در پیادهسازی حرفهای، IPS باید بر اساس مسیر ترافیک فعال شود. ترافیک ورودی به سرورها و سرویسهای منتشرشده روی اینترنت بیشترین نیاز را به IPS دارد، زیرا بیشترین سطح مواجهه با مهاجمان خارجی همین مسیر است. در مقابل، فعالسازی IPS سنگین روی ترافیک عمومی کاربران داخلی معمولاً ارزش افزودهای ندارد و فقط بار پردازشی فایروال را بالا میبرد.
پس از اعمال Policy، مرحله بعدی تیونینگ تدریجی است: Signatureهایی که در لاگها بهصورت مکرر False Positive ثبت میکنند باید شناسایی و در صورت نیاز غیرفعال یا استثنا شوند. اگر با این روش بار فایروال بالا رفت، مقاله کاهش Load فایروال سوفوس بدون افت امنیت راهکارهای عملی برای همین حالت ارائه میدهد.
Anti-Virus وظیفه بررسی فایلها و جریان داده را بر عهده دارد و میتواند فایلهای دانلودی، آپلودی و حتی برخی ترافیکهای عبوری از VPN را اسکن کند. آنچه باید مدنظر داشت این است که این لایه جایگزین آنتیویروس Endpoint نیست، بلکه لایه تکمیلیای است که تهدید را قبل از رسیدن به سیستم کاربر متوقف میکند؛ یعنی همان فلسفهای که در معماری نرمافزارهای آنتیویروس بهعنوان حفاظت لایهای مطرح میشود.
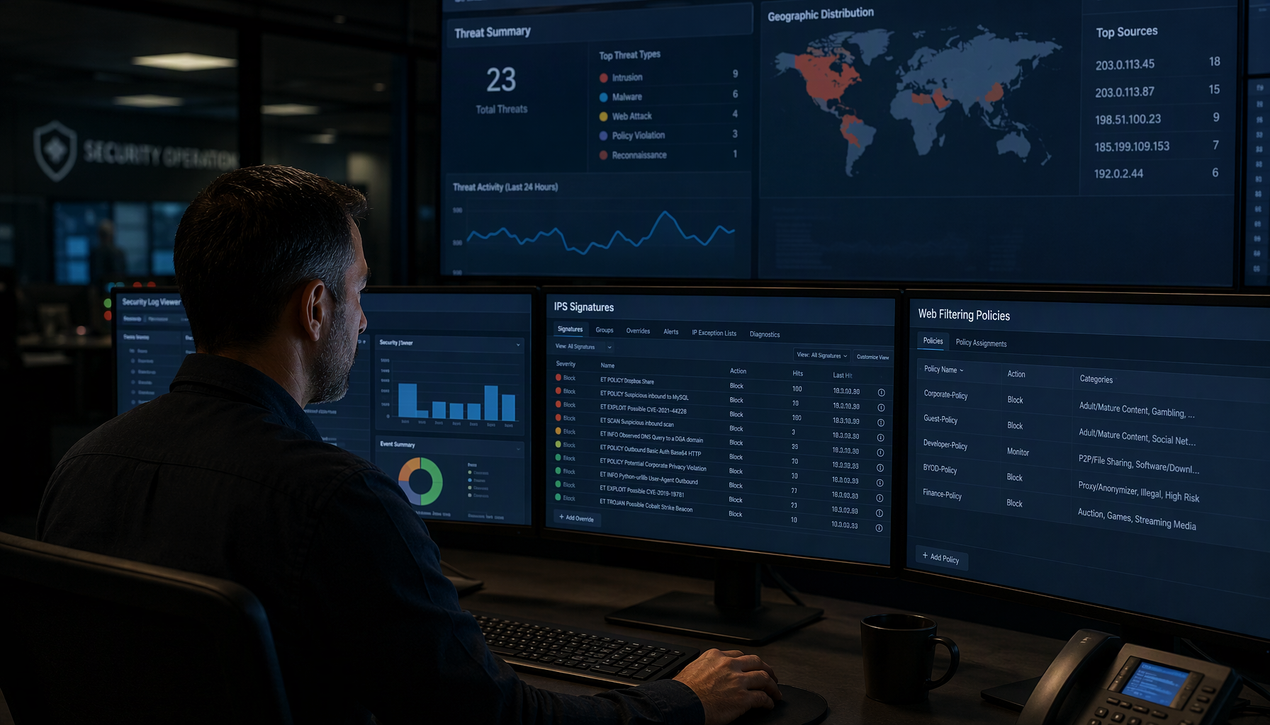
در پیادهسازی واقعی، Anti-Virus روی ترافیک اینترنت کاربران و مسیرهایی که احتمال دانلود فایل در آنها بالاست فعال میشود. فعالسازی این قابلیت روی تمام ترافیک داخلی شبکه نه منطقی است و نه ضروری. انتخاب درست مسیرها باعث میشود امنیت افزایش یابد بدون اینکه فایروال تحت فشار غیرضروری قرار گیرد یا زمان پاسخ سرویسها حس شود.
Web Protection اولین خط دفاع در برابر تهدیدات وبمحور است. این قابلیت با استفاده از دستهبندی وبسایتها، Reputation و پایگاه داده تهدیدات Sophos، کاربران را در برابر سایتهای مخرب، فیشینگ و محتوای ناامن محافظت میکند؛ چرا که فیشینگ یکی از رایجترین روشهای دسترسی اولیه مهاجمان محسوب میشود و متوقف کردن آن در لبه شبکه بسیار کمهزینهتر از برطرف کردن پیامدهاست.
پیادهسازی مؤثر Web Protection نیازمند رویکرد تدریجی است. مسدودسازی ناگهانی تعداد زیادی سایت، تقریباً همیشه به نارضایتی کاربران و درخواستهای مکرر پشتیبانی منجر میشود. در طراحی حرفهای، این قابلیت بر اساس کاربر یا گروه کاربری اعمال میشود و با گزارشگیری مستمر بهینه میگردد. اگر هدف کنترل دقیقتر دسترسی کاربران است، مقاله پیادهسازی Web Filtering در فایروال سوفوس مراحل کامل آن را پوشش میدهد.
در صورت نیاز، HTTPS Inspection نیز میتواند بهصورت محدود و هدفمند فعال شود تا دید فایروال نسبت به ترافیک رمزنگاریشده افزایش یابد. فعال کردن آن بهصورت سراسری بدون در نظر گرفتن پیامدها (نظیر ناسازگاری برخی اپلیکیششنها)، ریسک عملیاتی ایجاد میکند.
یکی از نقاط قوت Sophos این است که این سه قابلیت میتوانند همزمان و هماهنگ روی یک Firewall Rule اعمال شوند. به این ترتیب هر نوع ترافیک دقیقاً سطح حفاظت متناسب با ریسک خود را دریافت میکند: ترافیک کاربران به اینترنت تحت Web Protection و Anti-Virus قرار میگیرد، در حالی که ترافیک ورودی به سرورها بیشتر تحت IPS و Anti-Virus بررسی میشود.
جدول زیر جمعبندی کاربردی این تفکیک را نشان میدهد:
| مسیر ترافیک | IPS | Anti-Virus | Web Protection |
|---|---|---|---|
| کاربران به اینترنت | در صورت نیاز | فعال | فعال |
| ورودی به سرورهای منتشرشده | فعال | فعال | — |
| VPN بینسایتی | کنترلشده | در صورت تبادل فایل | — |
| ترافیک داخلی عادی | لازم نیست | لازم نیست | — |
این تفکیک باعث میشود امنیت بهصورت هوشمند و هدفمند پیادهسازی شود، نه سراسری و پرهزینه. به یاد داشته باشید که فعالسازی همزمان هر سه لایه روی همه ترافیکها معمولاً نشانه طراحی ضعیف است، نه امنیت بالا.
هیچ Protectionای بدون مانیتورینگ ارزش واقعی ندارد. پس از فعالسازی IPS، Anti-Virus و Web Protection، بررسی لاگها و گزارشها اهمیت حیاتی دارد؛ بسیاری از تنظیمات اولیه نیاز به اصلاح دارند و فقط با مشاهده رفتار واقعی شبکه میتوان آنها را بهینه کرد. در پروژههای موفق، این لایهها بهصورت دورهای بازبینی و تیون میشوند.
روند پیشنهادی تیونینگ شامل این گامهاست:
آیا میتوان IPS را روی همه ترافیکها فعال کرد؟
امکانش وجود دارد اما توصیه نمیشود. IPS روی ترافیک ورودی به سرورها بیشترین ارزش را دارد و فعالسازی آن روی ترافیک عمومی داخلی فقط بار پردازشی را افزایش میدهد و احتمال False Positive را بالا میبرد.
آیا Anti-Virus فایروال جایگزین آنتیویروس Endpoint است؟
خیر. این لایه مکمل آنتیویروس Endpoint است و تهدید را قبل از رسیدن به سیستم کاربر متوقف میکند؛ همچنان استفاده از آنتیویروس روی Endpointها ضروری است.
اگر بعد از فعالسازی Protectionها سرعت شبکه افت کرد چه کنیم؟
ابتدا مسیرهای دارای بیشترین بار را در لاگها شناسایی کنید و بررسی کنید کدام لایه روی کدام Rule فعال است. تفکیک Policy محور و حذف بازرسیهای غیرضروری از ترافیک داخلی، معمولاً مشکل را برطرف میکند.
IPS، Anti-Virus و Web Protection در فایروال Sophos ابزارهایی قدرتمند برای ایجاد امنیت لایهای هستند، اما تنها در صورتی مؤثر خواهند بود که بهصورت هدفمند، تدریجی و مهندسیشده پیادهسازی شوند. اصل طلایی کانفیگ IPS فایروال Sophos و دو لایه دیگر، «Policy محور بودن بر اساس مسیر ترافیک» است؛ نه فعالسازی سراسری.
امنیت واقعی نتیجه تیک زدن چند گزینه در پنل نیست، بلکه حاصل طراحی درست، انتخاب مسیرهای مناسب و پایش مداوم است. Sophos ابزارهای لازم برای این طراحی را در اختیار تیمهای فنی قرار داده است، اما موفقیت نهایی به نحوه استفاده از این ابزارها، تیونینگ مستمر و درک درست از ترافیک شبکهتان بستگی دارد.