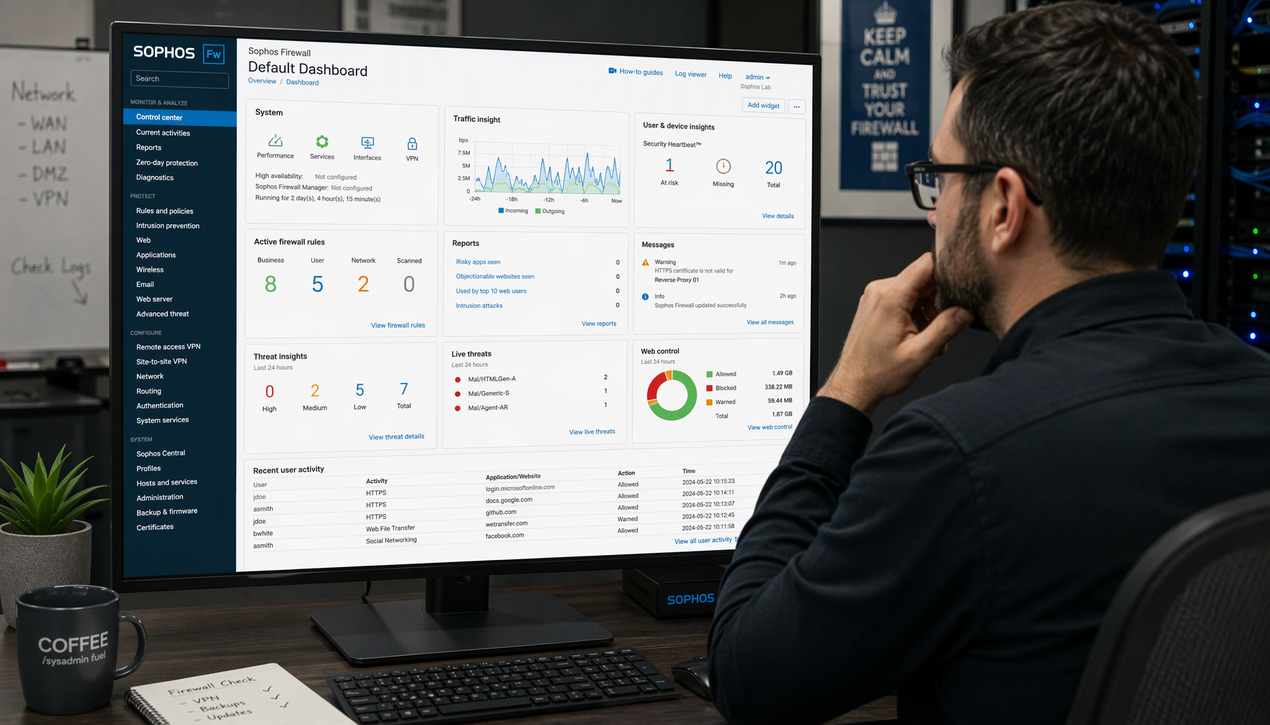
مانیتورینگ فایروال سوفوس را میتوان بدون خرید ابزار جانبی و فقط با داشبوردهای پیشفرض خود دستگاه انجام داد. در کنسول مدیریتی Sophos Firewall مسیرهای Central Dashboard، بخشهای Traffic، Security و Logs & Data شامل نمودارهای زنده ترافیک، رخدادهای امنیتی IPS و Web Protection و گزارشهای دورهای هستند که بهصورت کاربرمحور و در ارتباط مستقیم با Policyها نمایش داده میشوند. برای استفاده اثربخش، فایروال باید با Active Directory یکپارچه شده باشد و تیم IT روال بررسی روزانه، هفتگی و دورهای داشته باشد.
اگر تجهیزات را هنوز خریداری نکردهاید، میتوانید مدلهای متناسب با شبکه خود را در صفحه فایروال سوفوس بررسی کنید و برای راهاندازی اولیه، مقاله نصب و راهاندازی اولیه فایروال سوفوس XGS را مطالعه کنید.
در معماری عملیات امنیت، مانیتورینگ حلقه اتصال میان «پیادهسازی امنیت» و «سنجش اثر آن» است. فایروالی که Ruleها و Protectionهای آن تنظیم شده اما بهصورت مداوم پایش نمیشود، در عمل یک جعبه سیاه است که فقط زمان بروز حادثه به آن توجه میشود؛ آن هم معمولاً با تأخیر. طبق تعریف رایج، پایش شبکه یعنی نظارت مستمر بر اجزای شبکه برای یافتن اجزای کند یا از کار افتاده و اطلاعرسانی به ادمین در زمان وقوع اختلال یا تهدید.
نکته کلیدی این است که مانیتورینگ به معنای دیدن Up یا Down بودن تجهیزات نیست؛ بلکه درک رفتار شبکه، الگوی مصرف و تغییرات ناگهانی است. بسیاری از حملات و مشکلات عملکردی پیش از تبدیل شدن به حادثه جدی، علائمی کوچک نشان میدهند و پایش دقیق همین علائم را مرئی میکند. از این رو مانیتورینگ مؤثر امنیت را از حالت واکنشی به حالت پیشدستانه منتقل میکند و تصمیمگیری را از حدس و گمان به دادهی واقعی متصل میسازد.
بُعد دیگر، کاهش نویز است. در شبکه سازمانی حجم رویدادها زیاد است و همه اهمیت یکسانی ندارند. داشبوردی که بهجای فهرست خام رویدادها، روند کلی و نقاط غیرعادی را نشان دهد، کمک میکند تمرکز تیم روی موارد واقعاً مهم باقی بماند. در تیمهایی با منابع محدود، این ویژگی نقش تقویتکننده نیروی انسانی را ایفا میکند.
تمایز Sophos در این است که مانیتورینگ را برای «استفاده مستقیم در تصمیمسازی روزمره» طراحی کرده، نه صرفاً نمایش اطلاعات. دادهها در Context ارائه میشوند؛ یعنی وقتی مصرف پهنای باند بالا میرود، ادمین همزمان میبیند این افزایش به کدام کاربر، کدام Application و تحت کدام Policy مربوط است. چنین دید چندبعدیای در بسیاری از فایروالها فقط با SIEM یا ابزار جانبی بهدست میآید. برای آشنایی با قابلیتهای کلی این محصول میتوانید مقاله فایروال سوفوس بهعنوان راهکار یکپارچه UTM را نیز ببینید.
صفحه اصلی کنسول، نمای کلی و زنده از سلامت سیستم، وضعیت Interfaceها، مصرف منابع (CPU و حافظه)، ترافیک کل و رخدادهای امنیتی اخیر نمایش میدهد. ارزش این صفحه در سرعت است: در چند ثانیه مشخص میشود وضعیت شبکه نرمال است یا نشانهای از رفتار غیرعادی وجود دارد. این دید سریع در زمان Incident یا افت عملکرد حیاتی است.
اگر مصرف منابع بهطور مداوم بالاست، داشبورد نقطه شروع بررسی است؛ برای اقدامهای اصلاحی مقاله کاهش Load فایروال سوفوس راهکارهای عملی و بدون افت امنیت را مرور میکند.
بخش Traffic الگوی مصرف پهنای باند، توزیع ترافیک میان Zoneها و سهم پروتکلها را نشان میدهد. با این اطلاعات میتوان فهمید بار شبکه از کجا میآید و آیا با انتظارات همخوانی دارد. در عمل، همین داشبورد در شناسایی مصرف غیرعادی و گلوگاههای شبکه نقش اصلی را دارد؛ مثلاً وقتی کاربران یک واحد از سرویس پرمصرف گزارش افت سرعت میدهند، با یک نگاه مشخص میشود منشأ مشکل کدام مسیر یا سرویس است.
این بخش روی رخدادهای Protectionها تمرکز دارد: Trigger شدن IPS، Anti-Virus، Web Protection و Application Control بهصورت تفکیکشده قابل مشاهده است. نکته مهم این است که اعداد بهتنهایی نمایش داده نمیشوند، بلکه در بافت شبکه قرار میگیرند؛ یعنی میتوان دید کدام نوع تهدید در حال افزایش است و این افزایش به یک کاربر، سرویس یا مسیر خاص مربوط است یا عمومی است. برای درک بهتر جایگاه تشخیص تهدید، تعریف سیستمهای تشخیص نفوذ مرور مفیدی است؛ زیرا بخشهایی از این رخدادها دقیقاً از همین لایه شناسایی میآیند.
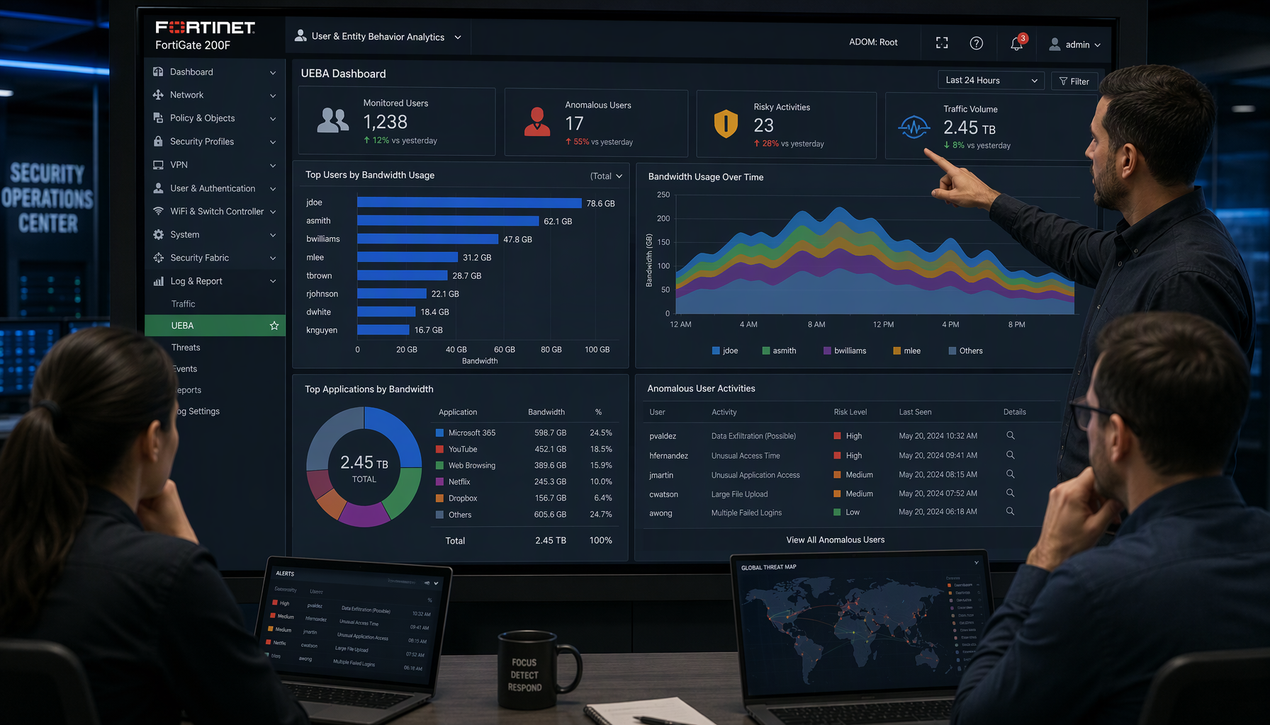
مشاهده حجم ترافیک یا تعداد Session بهتنهایی اطلاعات محدودی میدهد. وقتی همین دادهها به هویت کاربر و الگوی رفتاری او متصل شوند، مانیتورینگ از ابزار مشاهدهای به ابزار تحلیلی تبدیل میشود. شرط اصلی این قابلیت، یکپارچهسازی فایروال با Active Directory است تا داشبوردها بتوانند رفتار کاربران و گروههای سازمانی را نمایش دهند.
با این دید مشخص میشود کدام کاربران یا گروهها بیشترین مصرف را دارند، به چه اپلیکیشنهایی دسترسی دارند و در چه بازههای زمانی. افزایش ناگهانی ترافیک از سمت یک کاربر میتواند نشانه آلودگی، استفاده از ابزار غیرمجاز یا حتی خطای پیکربندی باشد. داشبورد این تغییرات را بصری نشان میدهد و امکان بررسی پیش از تبدیل شدن به حادثه را فراهم میکند.
مزیت بعدی، ارتباط مستقیم مانیتورینگ با Policyهاست. ادمین میبیند یک رفتار خاص تحت تأثیر کدام Rule یا Protection بوده و سیاست تعریفشده درست عمل کرده یا نیاز به اصلاح دارد. همین ارتباط، فرآیند تیونینگ امنیتی را ساده و قابل دفاع میکند. در نظر داشته باشید که هدف مانیتورینگ کاربران ایجاد شفافیت و کنترل آگاهانه است، نه ابزار کنترل صرف یا محدودسازی افراطی.
اگر بخشی از ترافیک کاربران به سرویسهای منتشرشده در DMZ مربوط است، داشبوردها در کنار یک طراحی درست امنیتی معنای کامل پیدا میکنند؛ مقاله طراحی DMZ با فایروال سوفوس این بحث را پوشش میدهد.
گزارشها در Sophos ابزار تحلیل و تصمیمسازیاند، نه آرشیو. گزارشهای پیشفرض قابلیت تولید دورهای (تکرارشونده) دارند و محتوایی مانند تهدیدات شناساییشده، سایتهای مسدودشده، اپلیکیشنهای پرمصرف و رفتار کاربران را در بر میگیرند. این تنوع باعث میشود خروجی فایروال برای مخاطبان متفاوت قابل استفاده باشد:
نکته عملی این است که گزارشهای دورهای را به شکلی زمانبندی کنید که با چرخه کاری تیم همراستا باشند؛ مثلاً گزارش امنیتی روزانه برای مرور صبحگاهی و گزارش ماهانه رفتار کاربران برای جلسات مدیریتی. در سازمانهای بزرگتر که خروجی چند فایروال و چند لایه امنیتی را در کنار هم میخواهند، دادههای Sophos معمولاً به یک سامانه متمرکز ارسال میشود؛ SIEM دقیقاً برای تجمیع و تحلیل همزمان دادههای امنیتی از منابع متعدد طراحی شده است.
زمان بروز حادثه، ارزش واقعی داشبوردها آشکار میشود. بهجای جستوجوی دستی در لاگهای خام، ادمین میتواند بهسرعت سه سؤال کلیدی را پاسخ دهد: چه Protectionی فعال شده، ترافیک مشکوک از کدام Zone آمده و آیا رفتار محدود به یک کاربر خاص است یا گسترده است. این سه پاسخ، مسیر بررسی را از ابتدا محدود و هدفمند میکند.
در عمل این یعنی کاهش محسوس زمان تشخیص و واکنش. روند پیشنهادی در زمان حادثه:
این چرخه تنها زمانی مؤثر است که پیش از حادثه هم تمرین شده باشد؛ تیمی که هر روز با داشبوردها کار میکند، در روز حادثه نیز مسیر را گم نمیکند.
در پروژههای موفق، داشبوردها بخشی از روال کاری تیماند، نه ابزاری که فقط موقع مشکل باز شود. یک روال سهسطحی عملی:
قاعده پایه ساده است: مانیتورینگ زمانی ارزش ایجاد میکند که به تصمیم و اقدام منجر شود، نه صرفاً نمایش اطلاعات. هر موردی که در داشبورد بررسی میشود باید یا به اقدام اصلاحی برسد یا مستند شود که بررسی شده و نیازی به اقدام نبوده است.
داشبوردهای پیشفرض Sophos قدرتمندند اما جایگزین SIEM یا پلتفرمهای تحلیل پیشرفته نیستند. طراحی آنها برای مانیتورینگ عملیاتی روزمره، تحلیل سریع و تصمیمگیری در سطح همان فایروال است. در سازمانهای بسیار بزرگ با چند دستگاه و چند برند فایروال، این داشبوردها معمولاً در کنار ابزارهای متمرکز استفاده میشوند. برای مقایسه، تجربه مانیتورینگ و گزارشگیری پیشرفته در FMC نشان میدهد مدیریت متمرکز چه زمانی ضرورت پیدا میکند.
نکته دیگر، نگهداری داده است. دادههای تاریخی داشبوردها به تنظیمات لاگ و فضای ذخیرهسازی دستگاه وابسته است؛ برای نگهداری بلندمدت و الزامات انطباق، ارسال لاگ به مخزن خارجی راهکار درستتر است. شناخت این مرزها جلوی انتظار غیرواقعی را میگیرد و ابزار را در جای درست خود به کار میگیرد.
برای نیازهای عملیاتی روزمره خیر. داشبوردهای پیشفرض بدون پیکربندی پیچیده بخش عمده نیازهای تیم IT را پوشش میدهند. ابزار جانبی یا SIEM زمانی لازم میشود که دادههای چند دستگاه تجمیع شود یا نگهداری بلندمدت و تحلیل پیشرفته مدنظر باشد.
نمایش ترافیک بهصورت IP و پورت همیشه ممکن است، اما دید کاربرمحور (رفتار کاربران و گروهها) به یکپارچگی با Active Directory وابسته است. بدون آن، سطح تحلیل به آدرس و سرویس محدود میماند.
مصرف لحظهای بالا طبیعی است؛ نشانه خطر، ماندگاری مصرف بالا در بازههای طولانی همراه با افت عملکرد ترافیک است. در این حالت ابتدا از داشبورد منشأ بار شناسایی میشود و سپس راهکارهای کاهش Load بررسی میشود.
بله. بخشی از گزارشهای پیشفرض خلاصه و به زبان غیرفنی طراحی شدهاند و مستقیماً برای تصمیمگیری مدیریتی قابل استفادهاند؛ در کنار آن، گزارشهای تفصیلی فنی برای تیم امنیت و IT موجود است.
مانیتورینگ فایروال سوفوس با داشبوردهای پیشفرض، دیدی شفاف و قابل اقدام از وضعیت امنیت و عملکرد شبکه ارائه میدهد؛ بدون نیاز به ابزار جانبی یا شخصیسازی پیچیده. کلید موفقیت سه چیز است: یکپارچگی با Active Directory برای دید کاربرمحور، ارسال و زمانبندی درست گزارشها، و تبدیل بررسی داشبوردها به روال روزانه و هفتگی تیم. با این چرخه، Policyها قابل تیون میشوند، حادثهها سریعتر شناسایی میشوند و تصمیمهای امنیتی بهجای حدس بر داده استوار میشوند. امنیت بدون دید، فقط فرض خوشبینانه است.