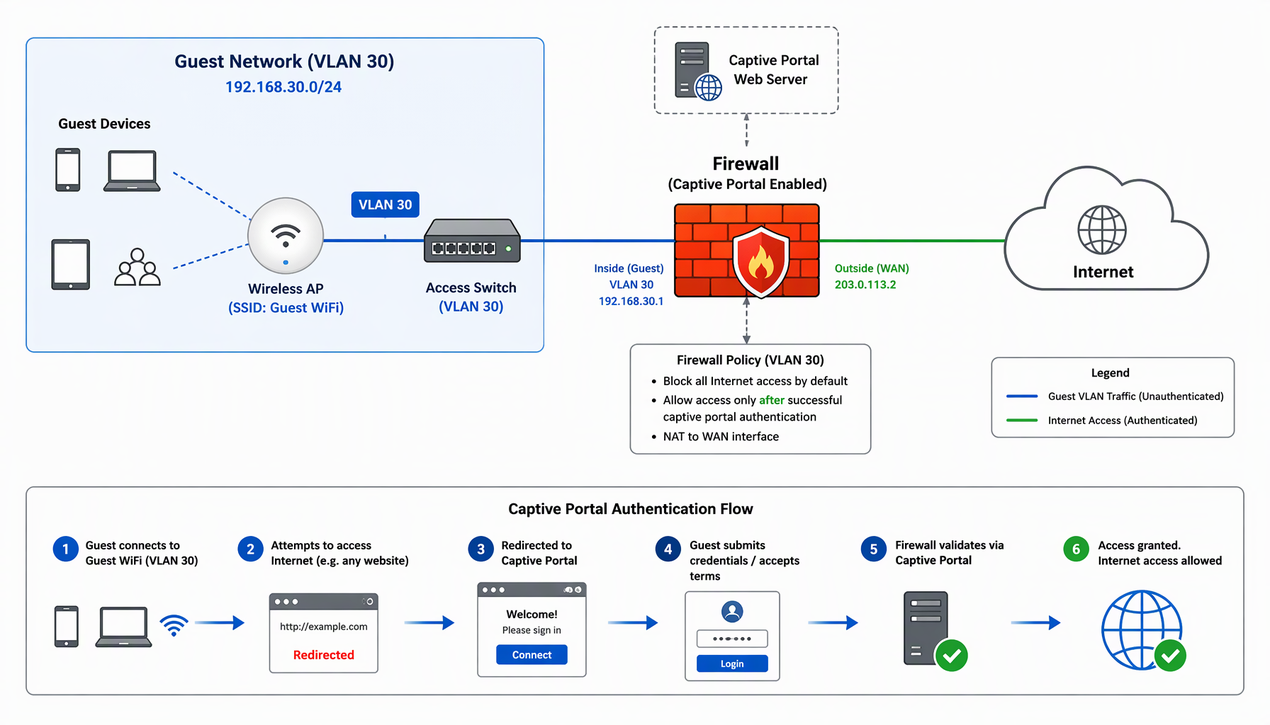
Captive Portal در فایروال سوفوس مکانیزمی است که کاربر مهمان را پیش از دسترسی به اینترنت، به صفحه احراز هویت یا پذیرش قوانین استفاده هدایت میکند و پس از آن، دسترسی او بر اساس هویت واقعی کاربر (نه صرفاً IP) کنترل میشود. برای پیادهسازی موفق، ابتدا باید شبکه مهمانان از شبکه داخلی جدا شود، سپس احراز هویت و Ruleهای فایروال بهگونهای تنظیم شوند که ترافیک مهمان فقط پس از Auth و صرفاً به سمت اینترنت مجاز باشد. در این مقاله مراحل عملی پیادهسازی Captive Portal روی فایروال سوفوس را همراه با پیشنیازها، سناریوهای رایج و روشهای عیبیابی بررسی میکنیم.
بر اساس تعریف رایج، Captive Portal صفحهای وب است که به کاربر تازهوارد به شبکه (سیمی یا بیسیم) پیش از اعطای دسترسی کامل نمایش داده میشود و میتواند شامل لاگین، پذیرش قوانین استفاده یا نظرسنجی باشد. این تعریف کلی را باید با نحوه پیادهسازی سوفوس ترکیب کرد تا تصویر دقیق شکل بگیرد.
در Sophos Firewall، Captive Portal بخشی از معماری Identity-Aware است؛ یعنی پس از شناسایی کاربر، تمام تصمیمات امنیتی میتوانند بر اساس هویت واقعی او گرفته شوند، نه صرفاً بر اساس IP یا موقعیت شبکهای. به محض اینکه کاربر از طریق Portal احراز هویت میشود، سوفوس او را بهعنوان یک Identity شناختهشده در نظر میگیرد و این Identity میتواند در Firewall Rule، Web Policy، Application Control و Bandwidth Policy استفاده شود.
چرا این موضوع اهمیت دارد؟ در شبکههایی که کاربران مهمان حضور دارند، اتکا به IP یا VLAN بهتنهایی کافی نیست. IP میتواند تغییر کند، دستگاهها جابهجا میشوند و گاهی چند کاربر از یک دستگاه مشترک استفاده میکنند. Captive Portal این ضعف ذاتی را با یک لایه احراز هویت جبران میکند و کنترلی پویا حتی در شبکهای با کاربران همواره متغیر فراهم میسازد.
پیادهسازی یک Captive Portal عمومی بدون توجه به نوع کاربران، معمولاً یا بیشازحد محدودکننده است یا بهاندازه کافی امن نیست. سه سناریوی زیر پرتکرارترین الگوهای واقعی هستند:
WiFi مهمان در سازمان: مراجعهکنندگان، مشتریان و پیمانکاران نیاز به اینترنت دارند، اما نباید هیچ دسترسیای به شبکه داخلی، سرورها یا سرویسهای سازمانی داشته باشند. با Captive Portal، کاربر مهمان پس از احراز هویت فقط به اینترنت دسترسی پیدا میکند و تمام ترافیک او تحت Policyهایی مانند Web Filtering بررسی میشود. برای آشنایی بیشتر با این لایه، مقاله پیادهسازی Web Filtering و کنترل اینترنت کاربران در فایروال سوفوس راهنمای کاملی است.
محیطهای عمومی مانند هتلها و مراکز درمانی: تعداد کاربران زیاد و چرخه حضورشان کوتاه است. استفاده از Guest Userهای زماندار همراه با Captive Portal، مدیریت دسترسی را ساده میکند؛ کاربر پس از ورود برای مدت مشخصی دسترسی دارد و پس از پایان زمان تعریفشده، دسترسیاش بهصورت خودکار قطع میشود. این مدل بار عملیاتی تیم IT را بهطور محسوسی کاهش میدهد.
پیمانکاران و نیروهای موقت در محیطهای صنعتی: این کاربران ممکن است چند روز یا چند هفته در محل حضور داشته باشند و معمولاً از دستگاههای شخصی استفاده میکنند. Captive Portal امکان اعمال Policyهای سختگیرانه را فراهم میکند تا فقط دسترسی به اینترنت یا سرویسهای مشخص مجاز باشد؛ روشی بسیار امنتر از افزودن این کاربران به شبکه داخلی یا VLANهای مشترک.
اگر هدف شما تأمین امنیت لایه بیسیم سازمان بهصورت کلی است، مقاله امنیت وای فای سازمانی با فایروال سوفوس و اکسس پوینت مکمل خوبی برای این سناریوهاست.
بسیاری از مشکلات پروژههای واقعی نه بهدلیل ضعف خود Captive Portal، بلکه بهخاطر طراحی نادرست پیش از پیادهسازی است. Captive Portal روی یک شبکه بدطراحیشده فقط یک لایه ظاهری ایجاد میکند و حتی ممکن است بایپس شود.
جداسازی شبکه مهمان: حیاتیترین پیشنیاز، جداسازی کامل شبکه مهمان از شبکه داخلی است؛ معمولاً از طریق VLAN اختصاصی یا Interface جداگانه روی سوفوس. کاربران مهمان نباید در همان Broadcast Domain کاربران داخلی قرار بگیرند، حتی اگر قرار است بعداً دسترسیشان محدود شود. فعالسازی Captive Portal روی شبکهای که در لایه 2 با شبکه داخلی مشترک است، ریسک امنیتی جدی ایجاد میکند.
طراحی IP Addressing و DHCP: شبکه مهمان باید Scope مجزای DHCP داشته باشد و Gateway آن مستقیماً Sophos Firewall باشد. اگر DHCP از سرور داخلی ارائه شود یا Gateway درست تنظیم نشده باشد، ممکن است ترافیک کاربر پیش از عبور از Captive Portal به اینترنت یا حتی شبکه داخلی دسترسی پیدا کند.
مسیریابی و NAT: پیش از پیادهسازی باید مشخص باشد مهمانان دقیقاً به کجا دسترسی دارند. معمولاً فقط اینترنت مجاز است و هیچ Routeای به شبکههای داخلی یا VPN نباید وجود داشته باشد. باید طراحی NAT شفاف و صرفاً برای ترافیک مجاز باشد؛ ابهام در این بخش، در زمان عیبیابی مشکلات پیچیده و بهسختی قابل تشخیصی ایجاد میکند.
فعالسازی Captive Portal یک تنظیم ساده روشن/خاموش نیست، بلکه مجموعهای از تنظیمات وابسته به هم است. اگر بهدرستی انجام نشوند، Portal یا اصلاً نمایش داده نمیشود یا بهراحتی دور زده میشود. مراحل به این ترتیب است:
Ruleهای احراز هویتخواه معمولاً از شبکه مهمان به سمت WAN تعریف میشوند و شرط User Authentication دارند. در این حالت هر کاربر احراز هویتنشده بهصورت خودکار به صفحه Captive Portal هدایت میشود. نکتهای که باید جدی گرفت: اگر Ruleهای بدون Auth بالاتر از این Rule قرار بگیرند، Captive Portal عملاً دور زده میشود و کاربران بدون لاگین به اینترنت دسترسی پیدا میکنند.
Sophos Firewall چند روش برای احراز هویت مهمانان ارائه میدهد و انتخاب روش باید بر اساس حجم کاربران، سطح امنیت مورد نیاز و فرآیندهای سازمان انجام شود:
پس از Auth، این هویت در کل زنجیره Policy قابل استفاده است. اگر میخواهید همین رویکرد هویتمحور را برای کارکنان داخلی هم به کار بگیرید، مقاله Policy مبتنی بر کاربر در سوفوس نحوه طراحی Ruleهای User-based را بهتفصیل توضیح میدهد.
مهمترین بخش پیادهسازی، طراحی Ruleهای فایروال است. Rule باید بهگونهای باشد که ترافیک مهمانان فقط پس از احراز هویت اجازه عبور داشته باشد و مقصد مجاز صرفاً اینترنت باشد، بدون هیچ دسترسی به LAN یا VPN داخلی.
بهترین روش، استفاده از Rule مبتنی بر کاربر بهجای Rule مبتنی بر IP است؛ زیرا پس از Auth، کنترل دقیقتری روی رفتار کاربر فراهم میشود و تغییر IP یا جابهجایی دستگاه، سیاست امنیتی را بیاثر نمیکند. در طراحی Ruleها به این موارد دقت کنید:
پس از احراز هویت، سوفوس امکان اعمال Policyهای Web Filtering، Application Control و حتی Bandwidth Control را بر اساس هویت کاربر فراهم میکند. در پروژههای واقعی معمولاً دسترسی مهمانان به Categoryهای پرریسک مانند Proxy، P2P یا محتوای بزرگسالان مسدود میشود.
محدودسازی پهنای باند نیز یکی از رایجترین سناریوهاست؛ جلوگیری از مصرف بیشازحد اینترنت سازمانی توسط دستگاههای ناشناس، بدون شناسایی کاربر عملاً قابل پیادهسازی دقیق نیست. در این نقطه، Captive Portal از یک صفحه لاگین صرف به یک ابزار حکمرانی شبکه تبدیل میشود: شما دقیقاً میدانید چه کسی، چه زمانی و با چه حجمی از اینترنت استفاده کرده است.
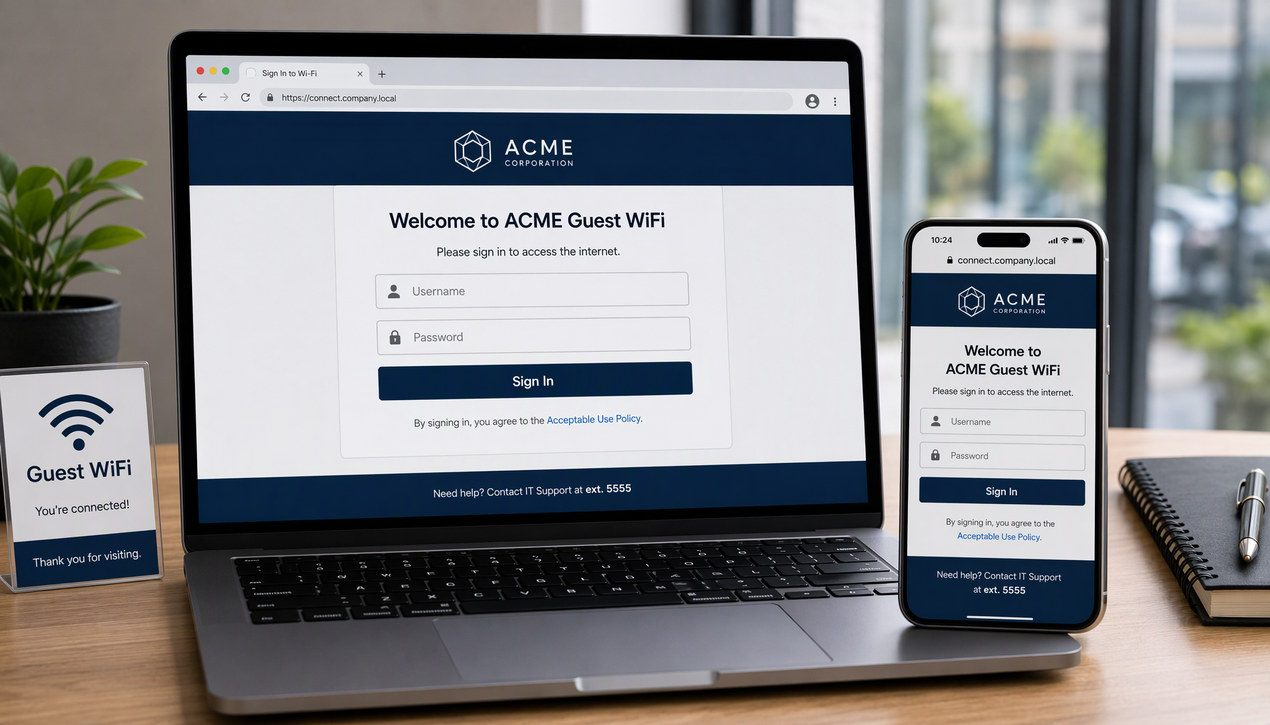
صفحه Captive Portal اولین نقطه تماس کاربر مهمان با شبکه شماست. سوفوس امکان شخصیسازی این صفحه را فراهم میکند؛ از اضافه کردن لوگو گرفته تا متن قوانین استفاده. در سازمانها معمولاً شرایط استفاده از اینترنت در همین صفحه نمایش داده میشود تا پوشش مناسبی از نظر حقوقی هم ایجاد شود.
از منظر تجربه کاربری، یک Portal ساده و شفاف با حداقل فیلد ورودی، تعداد Ticketهای پشتیبانی را بهشدت کاهش میدهد. متنهای طولانی، مراحل اضافی یا پیامهای خطای مبهم، مستقیماً به افزایش تماسهای پشتیبانی در ساعات اولیه راهاندازی منجر میشود.
چند چالش شناختهشده باید پیش از تحویل پروژه در نظر گرفته شود:
پس از پیادهسازی، این سناریوها را حتماً تست کنید:
سوفوس برای Captive Portal لاگهای دقیقی ارائه میدهد که در عیبیابی بسیار کمککنندهاند؛ از ثبت موفقیت یا شکست احراز هویت گرفته تا زمان شروع و پایان Session هر کاربر. برای آشنایی با رویکرد کلیتر به مانیتورینگ، مقاله بررسی لاگ های امنیتی در فایروال سوفوس و تشخیص تهدید منبع مناسبی است. یک اشتباه رایج در عیبیابی، جستوجوی مشکل در تنظیمات Portal است در حالی که علت واقعی، ترتیب Ruleهای فایروال یا DNS درست تنظیمنشده است؛ همیشه از این دو نقطه شروع کنید.
بله؛ در سناریوهایی که فقط پذیرش قوانین استفاده کافی است، میتوان Portal را بهصورت صفحه پذیرش شرایط راهاندازی کرد. اما در این حالت ارزش کنترلی Portal به «ثبت پذیرش کاربر» محدود میشود و Policyهای هویتمحور قابل اعمال نیستند.
بله، اما معمول نیست. برای کارکنان داخلی، روشهای احراز هویت شفافتر مانند SSO یا Agent-based Authentication تجربه کاربری بهتری ایجاد میکنند. Captive Portal بیشترین کاربرد را برای مهمانان و کاربران موقت دارد.
ابتدا بررسی کنید که آدرس DNS و Gateway دستگاه کاربر درست دریافت شده باشد، سپس از کاربر بخواهید یک سایت HTTP (نه HTTPS) را باز کند یا آدرس مستقیم Portal را وارد کند. اگر مشکل باقی ماند، ترتیب Ruleهای فایروال و Rule احراز هویتخواه را بازبینی کنید.
Captive Portal در فایروال سوفوس نباید بهعنوان یک قابلیت مستقل دیده شود؛ این مکانیزم زمانی بیشترین ارزش را دارد که بخشی از استراتژی کلی امنیت شبکه باشد. جداسازی شبکه مهمان در لایه 2، طراحی درست DHCP و مسیریابی، Ruleهای فایروال احراز هویتخواه و Policyهای هویتمحور پس از Auth، در کنار هم Captive Portal را از یک صفحه لاگین ساده به یک ابزار کنترلی واقعی تبدیل میکنند.
مسیر پیشنهادی پیادهسازی خلاصه میشود در: تعریف دقیق سناریو، جداسازی شبکه، انتخاب روش احراز هویت مناسب (معمولاً Guest User زماندار)، فعالسازی Portal از تنظیمات احراز هویت، طراحی Rule با شرط Auth و مقصد صرفاً WAN، اعمال Web Filtering و محدودیت پهنای باند، و در نهایت تست کامل سناریوها پیش از تحویل. با این ترتیب، هم دسترسی مناسبی به مهمانان ارائه میشود و هم شبکه داخلی سازمان از دسترسی ناشناسها محافظت میگردد.