حملات Zero-Day از آسیبپذیریهایی سوءاستفاده میکنند که هنوز برای فروشنده نرمافزار ناشناختهاند؛ یعنی نه امضای امنیتی شناختهشدهای برای شناسایی آنها وجود دارد و نه وصلهای برای رفعشان. همین ویژگی، دفاع سنتی مبتنی بر الگو را در برابر آنها تقریباً بیاثر میکند و پاسخ فنی به این چالش، حرکت از دفاع واکنشی به سمت دفاع پیشگیرانه مبتنی بر رفتار است؛ رویکردی که فایروال Sophos آن را در قالب معماری چندلایه و یکپارچه خود پیادهسازی کرده است.
در این مقاله پس از مروری کوتاه بر ماهیت تهدیدات Zero-Day، 4 مکانیزم اصلی مقابله با این تهدیدات در فایروال Sophos را بررسی میکنیم: تحلیل رفتاری در سندباکس Sandstorm، IPS اکتشافی، هوش تهدیت جهانی SophosLabs و همکاری امنیتی Synchronized Security. سپس پیشنیازها و مراحل عملی فعالسازی، مقایسه با رقبای اصلی بازار و محدودیتهای واقعی این راهحل را مرور خواهیم کرد.
حمله Zero-Day حملهای است که از یک آسیبپذیری ناشناخته در نرمافزار، سیستمعامل یا سختافزار سوءاستفاده میکند؛ آسیبپذیریای که در زمان حمله نه برای فروشنده شناخته شده است و نه وصلهای برای آن منتشر شده. اصطلاح «روز صفر» به این معناست که از لحظه کشف و بهرهبرداری مهاجم، عملاً صفر روز فرصت برای دفاع و اصلاح باقی میماند و این حملات معمولاً تا زمانی که خسارت جدی رخ ندهد، پنهان میمانند.
شناخت مراحل این چرخه برای درک منطق دفاعی فایروال Sophos نسل بعد ضروری است، زیرا هر مرحله فقط در صورتی فرصت شناسایی فراهم میکند که ابزار دفاعی به جای امضای ثابت، رفتار را تحلیل کند:
نتیجه این ماهیت، غیرقابل پیشبینی بودن برای دفاع سنتی و استفاده گسترده از این حملات در جاسوسی سایبری پیشرفته (APT)، سرقت مالکیت فکری و باجافزارهای هدفمند است. اکسپلویتهای Zero-Day در بازارهای زیرزمینی کالایی گرانقیمتاند و مقابله با آنها تنها با تحلیل رفتاری، سندباکس و همبستگی وقایع ممکن میشود.
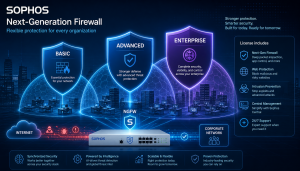
فایروالهای نسل بعد فایروال Sophos بر پایه معماری یکپارچه و دفاع در عمق طراحی شدهاند. هسته این معماری، پردازنده Xstream Flow Processor است که با بهینهسازی مسیر پردازش، امکان فعالسازی همزمان همه قابلیتهای امنیتی را بدون افت محسوس کارایی شبکه فراهم میکند. این رویکرد برخلاف روش سنتی «توقف و بازرسی»، بستهها را در حین حرکت و با سرعت بالا بازرسی میکند.
در لایههای بالاتر، این فایروال Sophos با آگاهی از برنامههای کاربردی (Application Awareness) امکان کنترل هزاران برنامه از جمله ترافیک رمزنگاریشده با TLS 1.3 را بر اساس کاربر، گروه و سیاست فراهم میکند. بازرسی عمیق بستههای رمزگشاییشده، مدیریت متمرکز از طریق Sophos Central و گزارشگیری جامع، سایر اجزای این معماری را تشکیل میدهند و زیرساخت لازم برای چهار مکانیزم دفاعی اصلی را میسازند.
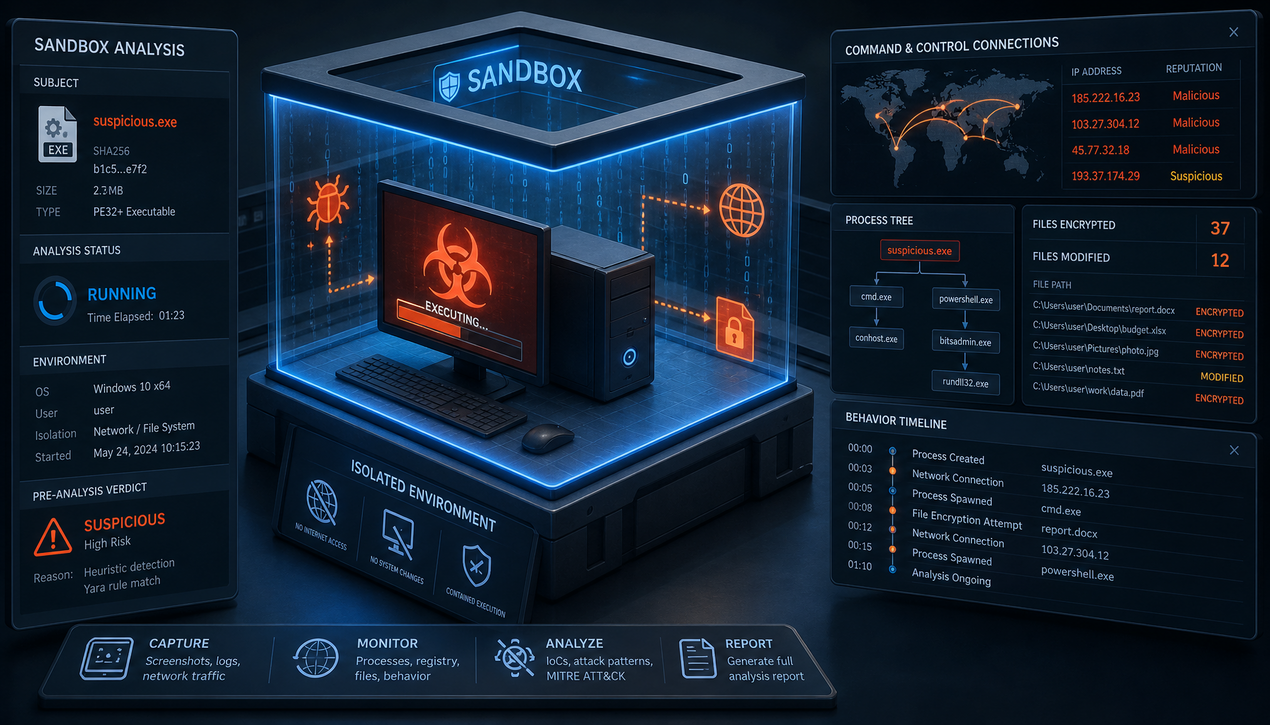
فایروال Sophos به جای تکیه بر یک فناوری منفرد، از استراتژی دفاع چندلایه استفاده میکند که چند مکانیزم مکمل را همزمان به کار میگیرد. این رویکرد احتمال شناسایی و خنثیسازی تهدیدات ناشناخته را حتی در غیاب امضاهای شناختهشده به شکل چشمگیری افزایش میدهد. در ادامه، چهار مکانیزم اصلی این معماری را بررسی میکنیم.
هسته مقابله با Zero-Day در فایروال Sophos، سندباکس ابری Sandstorm است. فایلهای ناشناخته یا مشکوک (پیوست ایمیل، دانلود وب یا فایلهای منتقلشده) بهطور خودکار به محیطی ایزوله و شبیهسازیشده هدایت میشوند. این محیط، سیستمعامل، نرمافزارهای رایج و حتی تعاملات کاربر را شبیهسازی میکند تا بدافزارهایی را که برای تشخیص محیطهای مجازی طراحی شدهاند نیز فریب دهد.
در سندباکس، رفتار فایل بهجای کد ثابت آن تحلیل میشود. موتور تحلیل به دنبال شاخصهای خطر رفتاری است: تلاش برای دسترسی غیرمجاز به حافظه، فراخوانیهای مشکوک سیستم، برقراری ارتباط با سرورهای فرماندهی و کنترل (C&C)، رمزنگاری غیرعادی فایلها شبیه رفتار باجافزار و تلاش برای پنهانسازی یا تکثیر.
اگر رفتار مخربی شناسایی شود، فایل بلافاصله مسدود میشود، یک نشانه رفتاری (Behavioral Signature) جدید از تهدید استخراج میگردد و طی چند دقیقه از طریق SophosLabs برای کل پایگاه کاربران در سراسر جهان منتشر میشود. این چرخه، پنجره آسیبپذیری را از هفتهها به دقیقه کاهش میدهد.
موتور IPS در Sophos فراتر از تطبیق امضای ساده عمل میکند و با قوانین اکتشافی (Heuristic) و تحلیل پروتکل، به دنبال ناهنجاری در ترافیک شبکه میگردد. این موتور میتواند حجم غیرعادی درخواستها به یک سرور، انحراف از استانداردهای پروتکل مانند سوءاستفاده از فیلدهای HTTP برای تزریق کد و الگوهای رفتاری شبیه مراحل مختلف یک حمله پیشرفته (جاسوسی اولیه، اکسپلویت و خارجسازی داده) را شناسایی و مسدود کند.
فایروال بهطور مداوم با SophosLabs در ارتباط است؛ مرکزی که داده تهدید را از میلیونها حسگر در سراسر جهان جمعآوری و تحلیل میکند. اگر یک حمله Zero-Day جدید در نقطهای از جهان شناسایی شود، شاخصهای خطر آن (IPهای مخرب، دامنهها و الگوهای ترافیکی) استخراج و بهصورت بلادرنگ برای همه فایروالها ارسال میشود. نتیجه این است که شبکههای دیگر حتی پیش از مواجهه مستقیم با اکسپلویت، در برابر آن محافظت میشوند.
اگر تهدیدی از لایههای اولیه عبور کند و یک endpoint را آلوده کند، نرمافزار Sophos روی همان دستگاه فعالیت مخرب را تشخیص میدهد و از طریق Security Heartbeat سیگنالی به فایروال میفرستد. فایروال نیز بهطور خودکار ترافیک خروجی دستگاه آلوده به سمت سرورهای C&C را مسدود و دستگاه را در یک VLAN قرنطینه میکند. این مکانیزم، انتشار افقی تهدید (Lateral Movement) را که در حملات پیشرفته بسیار رایج است، قطع میکند.
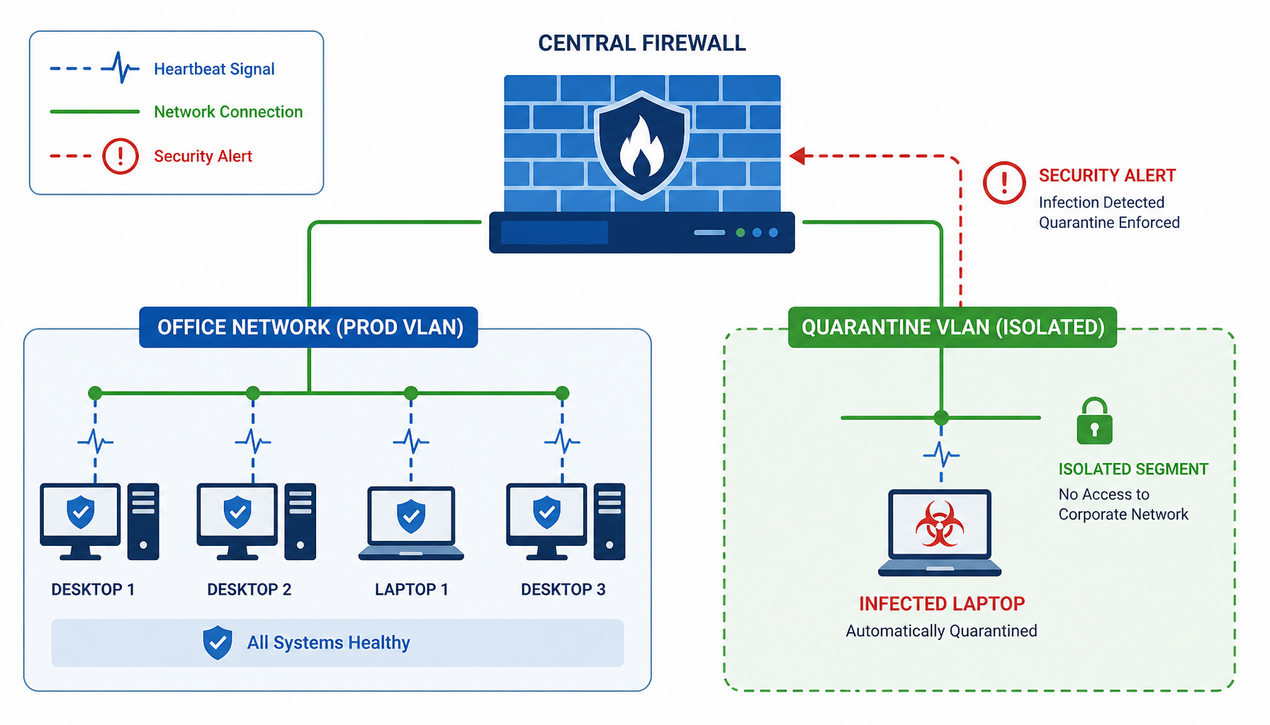
برای درک همافزایی این چهار مکانیزم، سناریوی زیر طراحی شده است. این سناریو یک شبیهسازی آزمایشی است و اجرای آن نیازمند محیط تست مجهز به SFOS با لایسنسها و سرویسهای امنیتی فعال است؛ در محیط عملیاتی نیز باید در فازهای کنترلشده اعتبارسنجی شود.
تهدید: نمونه جدیدی از باجافزار که از یک آسیبپذیری Zero-Day در افزونه مرورگر سوءاستفاده میکند و از طریق ایمیل فیشینگ با پیوست JavaScript رمزنگاریشده ارسال میشود.
در ارزیابیهای مستقل پیش از توقف فعالیت NSS Labs، فایروال Sophos XG در تستهای فایروال نسل بعد در دسته «توصیهشده» قرار گرفت و ارزیابیهای مشابه، عملکرد موتور اکتشافی و تحلیل رفتاری آن را در برابر بدافزارهای چندشکلی (Polymorphic) مناسب ارزیابی کردهاند. البته ارقام اعلامی فروشنده، مانند نرخ تشخیص بالای 99 درصد برای بدافزارهای ناشناخته، باید در شرایط آزمایشگاهی مستقل و با ترافیک واقعی سازمان شما اعتبارسنجی شود.
توصیه میشود همه تغییرات را ابتدا در محیط آزمایشی اعمال و سپس مرحلهای در محیط تولید مستقر کنید. از کنسول وب مدیریت فایروال، این مسیر را دنبال کنید:
اگر قصد انتشار سرویسهای اینترنتی مانند وبسرور یا ایمیل از پشت فایروال را دارید، پیش از فعالسازی کامل سیاستها، مطلب طراحی DMZ امن با فایروال سوفوس راهنمای جامعی برای معماری صحیح است. برای سنجش میزان امنیت سرویسهای منتشرشده نیز میتوانید چارچوب راهنمای رسمی OWASP برای ارزیابی امنیت برنامههای وب را مبنا قرار دهید.
برای درک جایگاه واقعی Sophos در برابر تهدیدات Zero-Day، مقایسه آن با Palo Alto Networks (WildFire)، Fortinet (FortiSandbox) و Cisco Secure Firewall روی محورهای کلیدی ضروری است:
| محور مقایسه | Sophos (SFOS) | Palo Alto (WildFire) | Fortinet (FortiSandbox) | Cisco Secure Firewall |
|---|---|---|---|---|
| سندباکس و تحلیل رفتاری | Sandstorm: سندباکس ابری با شبیهسازی پیشرفته و تحلیل چندلایه (استاتیک، دینامیک، محیطی) | سندباکس پیشرو با دقت بالا و پایگاه داده بزرگ تهدیدات | سندباکس سختافزاری یا ابری یکپارچه با یادگیری ماشین برای اولویتبندی نمونهها | تمرکز بر تحلیل زمینهای و ردیابی فایل؛ تحلیل عمیق رفتاری معمولاً نیازمند محصول Endpoint سیسکو |
| یکپارچگی اکوسیستم | نقطه قوت اصلی: Synchronized Security و ارتباط بلادرنگ فایروال و Endpoint | اکوسیستم Strata و Cortex؛ قوی اما نیازمند پیکربندی بیشتر | Security Fabric با یکپارچگی عمیق اما درونبومی | پلتفرم SecureX؛ قدرتمند اما وابسته به طیف محصولات سیسکو |
| کارایی و مقیاسپذیری | پردازنده Xstream با تأکید بر حفظ توان عملیاتی با قابلیتهای فعال؛ مناسب سازمانهای متوسط | سختافزارهای اختصاصی قدرتمند برای مراکز داده و سازمانهای بزرگ | پردازندههای FortiASIC با عملکرد عالی در پردازش ترافیک سنگین | مدلهای بالایی قدرتمند برای محیطهای بسیار بزرگ |
| مدیریت و هزینه | Sophos Central ساده و ابری؛ هزینه کل مالکیت رقابتی | Panorama قدرتمند اما پیچیدهتر؛ جزو راهحلهای گران بازار | FortiManager و FortiAnalyzer؛ رقابتی با بستههای جامع | CDO و FMC؛ هزینه اولیه و لایسنس بالا |
در برابر Fortinet، برتری در کارایی خالص شبکه و طیف گسترده سختافزاری است که در صفحه قیمت فایروال فورتی گیت
قابل بررسی است؛ در مقابل، مزیت Sophos در سادگی پیکربندی همکاری امنیتی و مدیریت ابری متمرکز است. در برابر Palo Alto نیز WildFire یک سندباکس پیشرو محسوب میشود، اما همانطور که در صفحه
خرید فایروال پالو آلتو مشخص است، هزینه بالاتر این راهحل برای سازمانهای متوسط ممکن است بهسادگی توجیهپذیر نباشد؛ در حالی که Security Heartbeat سوفوس پاسخ خودکار را بدون پیکربندی پیچیده ارائه میدهد.
جمعبندی مقایسه این است که Sophos نه با یک فناوری انقلابی منفرد، بلکه با یکپارچهسازی عملیاتی فناوریهای اثباتشده در پلتفرمی ساده، خود را متمایز میکند و همین ویژگی آن را برای سازمانهای متوسط تا بزرگ با تیمهای امنیتی کوچک به گزینهای جدی تبدیل کرده است.
هیچ راهحل امنیتی بدون محدودیت نیست و شناخت این محدودیتها برای تصمیمگیری واقعبینانه ضروری است:
فایروال Sophos با رویکرد چندلایه خود، پاسخ عملی و منسجمی به چالش تهدیدات Zero-Day ارائه میدهد: سندباکس Sandstorm برای تحلیل رفتاری فایلهای ناشناخته، IPS اکتشافی برای شناسایی ناهنجاری ترافیک، هوش تهدید جهانی SophosLabs برای حفاظت بلادرنگ جمعی و Synchronized Security برای قطع زنجیره انتشار تهدید پس از نفوذ اولیه. ترکیب این 4 مکانیزم، چرخه دفاعی کامل از پیشگیری تا پاسخ را پوشش میدهد و پنجره آسیبپذیری را از هفتهها به دقیقه کاهش میدهد.
توصیه عملی این است که قابلیتهای پیشرفته را بهصورت مرحلهای و مبتنی بر ریسک فعال کنید، آنها را در محیط آزمایشی بسنجید و فایروال را با لایههای مکمل مانند آموزش آگاهی امنیتی کاربران، برنامه مدیریت آسیبپذیری و رویکردهای هویتمحور تکمیل نمایید. فایروال سوفوس یک جزء بسیار توانمند در استراتژی دفاع در عمق است، اما هیچ راهحل واحدی جایگزین فرهنگ امنیتی قوی و مدیریت مستمر نمیشود.
قابلیتهای پایه فیلترینگ شبکه بدون لایسنس کار میکنند، اما سندباکس Sandstorm، بهروزرسانیهای بلادرنگ هوش تهدید و IPS پیشرفته به اشتراک فعال سرویسهای امنیتی وابستهاند. برای مقابله مؤثر با Zero-Day، لایسنس فعال و بهروز ضروری است.
خیر؛ ارسال نمونهها به سندباکس ابری و دریافت نشانههای رفتاری جدید، نیازمند اتصال اینترنت پایدار است. در محیطهای ایزوله، این بخش از حفاظت به شکل محدود فعالیت میکند و باید با کنترلهای مکمل جبران شود.
خیر، اختیاری است؛ اما بدون آن بخش عمده تهدیدات مخفیشده در ترافیک رمزنگاریشده از دید فایروال Sophos پنهان میمانند. میتوانید برای دستههایی مانند خدمات بانکی یا پزشکی استثنا تعریف کنید تا ضمن حفاظت، الزامات حریم خصوصی نیز رعایت شود.
آنتیویروس تنها به محافظت از خود دستگاه میپردازد، اما Security Heartbeat یک کانال ارتباطی دوسویه بین Endpoint و فایروال است؛ با شناسایی آلودگی روی یک دستگاه، فایروال Sophos بهطور خودکار ترافیک آن را محدود و انتشار تهدید در شبکه را متوقف میکند.