در دنیای امروز که کسبوکارها در چندین سایت و دفتر پراکندهاند، برقراری یک اتصال امن، پایدار و شفاف بین شبکههای محلی به یکی از الزامات اصلی زیرساخت فناوری اطلاعات تبدیل شده است. آموزش پیکربندی VPN Site-to-Site در فایروال Juniper SRX
دقیقاً به همین نیاز پاسخ میدهد: با ایجاد یک تونل رمزنگاریشده IPsec روی بستر اینترنت عمومی، دو شبکه خصوصی دور از هم را به گونهای به هم متصل میکنیم که گویی در یک LAN واحد قرار دارند.
فایروالهای Juniper SRX به لطف سیستمعامل Junos، موتورهای پردازشی اختصاصی و دستورات ساختاریافته، یکی از انتخابهای مطمئن برای پیادهسازی تونلهای IPsec بین شعب هستند. اگر قصد دارید تجهیزات مورد نیاز را تهیه کنید، میتوانید از راهنمای
خرید فایروال جونیپر SRX استفاده کرده و مدل مناسب سناریوی خود را انتخاب کنید. در این مقاله، آموزش پیکربندی VPN Site-to-Site در فایروال Juniper SRX را گام به گام و با مثالهای عملی بررسی میکنیم.
موفقیت در ساخت تونل VPN بین دو شعبه بیش از آنکه به اجرای دستورات وابسته باشد، به آمادهسازی دقیق و مستندسازی قبل از تغییرات بستگی دارد. پیش از شروع، موارد زیر را فراهم کنید:
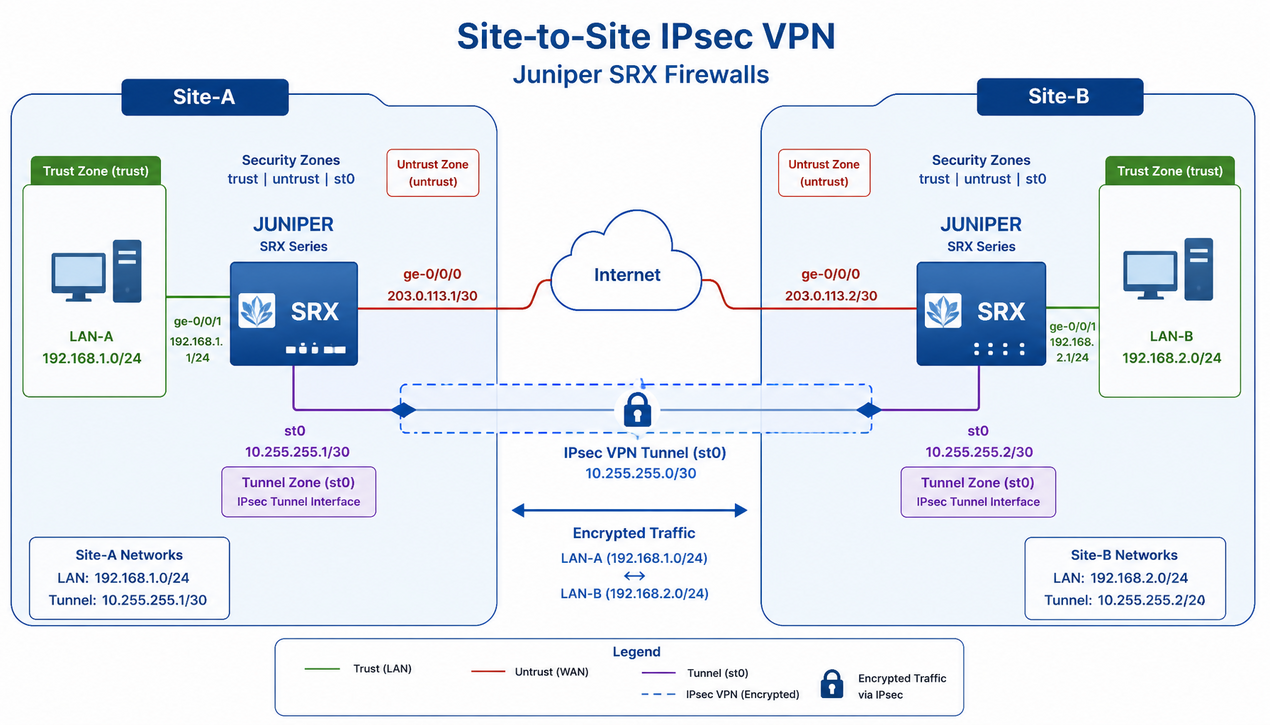
برای این آموزش یک سناریوی ساده و متداول را در نظر میگیریم: اتصال دفتر مرکزی در تهران به شعبهای در اصفهان. تمام دستورات این مقاله بر اساس همین نامگذاری نوشته شدهاند و باید بر اساس محیط واقعی خود جایگزین کنید:
| مولفه | سایت A (تهران) | سایت B (اصفهان) | توضیح |
|---|---|---|---|
| اینترفیس WAN | ge-0/0/0 | ge-0/0/0 | اتصال به اینترنت در Zone با نام untrust |
| آدرس IP عمومی | 203.0.113.10/24 | 198.51.100.20/24 | آدرسهای نمونه رزروشده برای مستندسازی |
| اینترفیس LAN | ge-0/0/1 | ge-0/0/1 | اتصال به شبکه داخلی در Zone با نام trust |
| Gateway داخلی | 192.168.1.1/24 | 192.168.2.1/24 | آدرس SRX روی LAN |
| شبکه داخلی | 192.168.1.0/24 | 192.168.2.0/24 | رنجهایی که باید از تونل عبور کنند |
| اینترفیس تونل | st0.0 | st0.0 | رابط منطقی نقطهبهنقطه برای IPsec |
هدف نهایی: هر میزبان در شبکه 192.168.1.0/24 باید بتواند بدون NAT شدن و بهصورت رمزنگاریشده با میزبانهای 192.168.2.0/24 ارتباط برقرار کند و بالعکس.
ابتدا رابطهای فیزیکی را آدرسدهی کرده و در Zone مناسب قرار میدهیم. در این مرحله رابط تونل st0.0 را نیز تعریف میکنیم که در یک Zone مجزا با نام vpn قرار خواهد گرفت. این جداسازی به ما امکان میدهد سیاستهای امنیتی مستقلی برای ترافیک تونل تعریف کنیم:
set interfaces ge-0/0/0 unit 0 family inet address 203.0.113.10/24 set interfaces ge-0/0/1 unit 0 family inet address 192.168.1.1/24 set interfaces st0 unit 0 family inet set security zones security-zone untrust interfaces ge-0/0/0.0 set security zones security-zone trust interfaces ge-0/0/1.0 set security zones security-zone vpn interfaces st0.0
دستورات بالا را در هر دو دستگاه SRX با آدرسهای متناظر هر سایت اجرا کنید. توجه کنید که رابط st0.0 در این مرحله هنوز IP ندارد؛ در روال route-based این کار پس از تعریف VPN انجام میشود یا به Proxy-ID وابسته است.
در Phase 1 دو طرف هویت یکدیگر را احراز کرده و یک کانال امن مدیریتی (ISAKMP SA) برای مذاکرات بعدی میسازند. اجزای این مرحله عبارتاند از Proposal (الگوریتمها)، Policy (ترکیب Proposal ها) و Gateway (مشخصات همتای مقابل):
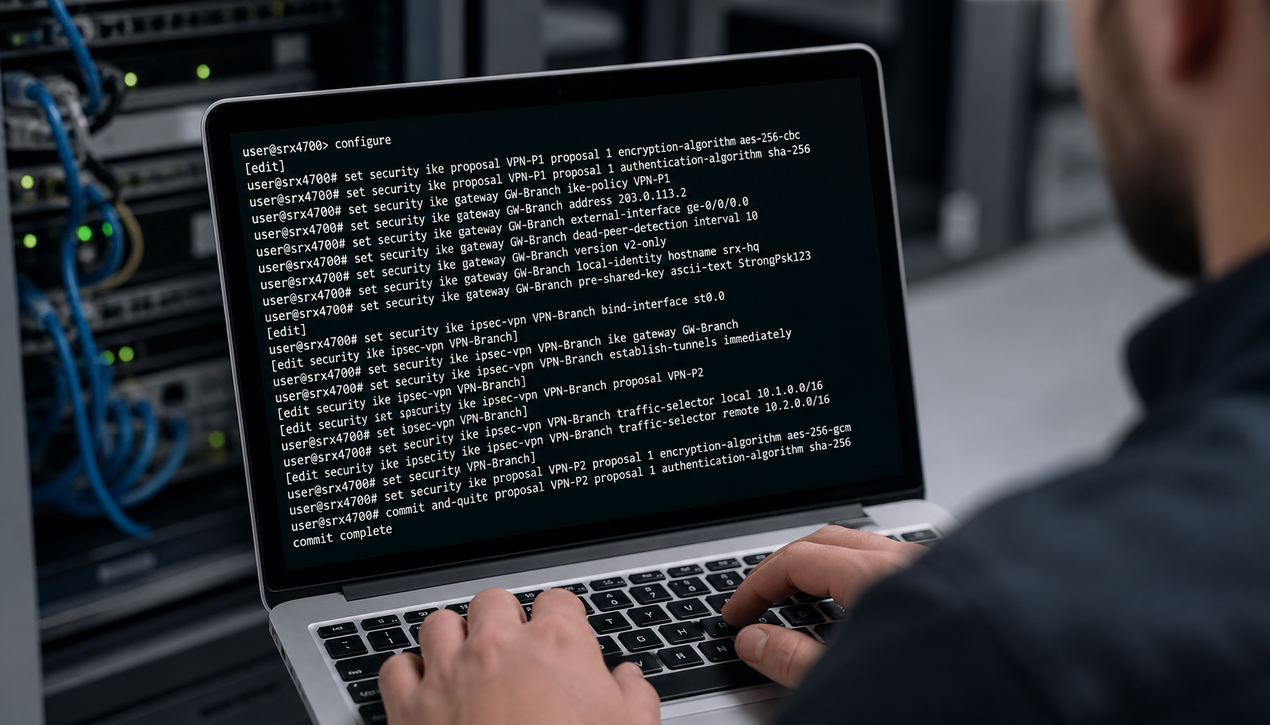
set security ike proposal IKE-PROP authentication-method pre-shared-keys set security ike proposal IKE-PROP dh-group group19 set security ike proposal IKE-PROP authentication-algorithm sha-256 set security ike proposal IKE-PROP encryption-algorithm aes-256-gcm set security ike proposal IKE-PROP lifetime-seconds 28800 set security ike policy IKE-POL proposals IKE-PROP set security ike policy IKE-POL pre-shared-key ascii-text “PSK-Long-Complex-Key-Example” set security ike gateway GW-SITE-B ike-version v2-only set security ike gateway GW-SITE-B address 198.51.100.20 set security ike gateway GW-SITE-B local-address 203.0.113.10 set security ike gateway GW-SITE-B external-interface ge-0/0/0.0
نکته مهم:
مقدار PSK نمونه بالا فقط برای نمایش فرمت است؛ در محیط واقعی از یک کلید طولانی (بیش از 20 کاراکتر شامل حروف، عدد و نماد) استفاده کنید و آن را در یک مکان امن نگهداری نمایید. در سمت مقابل (سایت B) همین پیکربندی را با آدرسهای معکوس و همان PSK ایجاد کنید. برای احراز هویت بدون IP ثابت میتوانید از قابلیت dynamic-address-address استفاده کنید، اما این مقاله سناریوی آدرس ثابت را پوشش میدهد.
در Phase 2 مشخص میشود کدام ترافیکها با چه الگوریتمهایی رمزنگاری شوند. برای این کار یک Proposal و یک Policy برای IPsec تعریف کرده و سپس همه اجزا را در تنظیمات VPN به هم متصل میکنیم. مقادیر Proxy-ID باید در هر دو سر دقیقاً یکسان (و معمولاً معکوس از دید هر دستگاه) باشند:
set security ipsec proposal IPSEC-PROP protocol esp set security ipsec proposal IPSEC-PROP encryption-algorithm aes-256-gcm set security ipsec proposal IPSEC-PROP lifetime-seconds 3600 set security ipsec policy IPSEC-POL proposals IPSEC-PROP set security ipsec policy IPSEC-POL perfect-forward-secrecy keys group14 set security vpn ipsec vpn-attributes icmp-id-check set security vpn ike vpn VPN-SITE-B bind-interface st0.0 set security vpn ike vpn VPN-SITE-B ike-gateway GW-SITE-B set security vpn ike vpn VPN-SITE-B establish-tunnels immediately
اگر سیستمی در سمت مقابل روی Junos نیست و از Proxy-ID صریح استفاده میشود (مثلاً در حالت policy-based یا اتصال به برندهای دیگر)، باید دقت کنید مقادیر local-ip و remote-ip در ست VPN با رنجهای واقعی دو شبکه مطابقت داشته باشند. عدم تطابق Proxy-ID رایجترین علت شکست Phase 2 است.
SRX بر پایه مدل Default-Deny کار میکند؛ یعنی حتی پس از برقراری تونل، هیچ ترافیکی بدون سیاست صریح عبور نمیکند. ابتدا Address-Book ها را تعریف کرده و سپس سیاستهای دوسویه بین Zone های trust و vpn مینویسیم:
set security zones security-zone trust address-book address LAN-A 192.168.1.0/24 set security zones security-zone vpn address-book address LAN-B 192.168.2.0/24 set security policies from-zone trust to-zone vpn policy PERMIT-A-TO-B match source-address LAN-A set security policies from-zone trust to-zone vpn policy PERMIT-A-TO-B match destination-address LAN-B set security policies from-zone trust to-zone vpn policy PERMIT-A-TO-B match application any set security policies from-zone trust to-zone vpn policy PERMIT-A-TO-B then permit set security policies from-zone vpn to-zone trust policy PERMIT-B-TO-A match source-address LAN-B set security policies from-zone vpn to-zone trust policy PERMIT-B-TO-A match destination-address LAN-A set security policies from-zone vpn to-zone trust policy PERMIT-B-TO-A match application any set security policies from-zone
vpn to-zone trust policy PERMIT-B-TO-A then permit
در محیطهای حساس، به جای application any ترافیک را به سرویسهای مشخص (مثلاً junos-https یا junos-rdp) محدود کنید تا اصل کمترین امتیاز (Least Privilege) رعایت شود.
آخرین قطعه پازل، آگاهکردن جدول مسیریابی از وجود تونل است. باید به SRX بگوییم برای رسیدن به شبکه شعبه مقابل، بستهها را به اینترفیس st0.0 بسپارد و نه به Gateway پیشفرض اینترنت:
در سمت مقابل نیز مسیر معکوس تعریف میشود. در توپولوژیهای بزرگتر با تعداد زیاد زیرشبکهها میتوانید بهجای مسیرهای استاتیک، از پروتکلهای مسیریابی داینامیک مانند OSPF یا BGP روی اینترفیس st0 استفاده کنید. پس از اعمال تغییرات با
commit، تونل بهصورت خودکار (به دلیل establish-tunnels immediately) آغاز میشود.
عیبیابی VPN باید لایهبهلایه و از پایین به بالا انجام شود: ابتدا اتصال پایه، سپس Phase 1، سپس Phase 2 و در نهایت سیاستها و مسیریابی. دستورات کلیدی Junos برای این مسیر:
اگر این آزمایش ناموفق باشد، مشکل پیش از VPN و در مسیریابی یا محدودیتهای ISP است و باید ابتدا رفع شود.
وضعیت SA ها باید UP باشد و شمارندههای encrypted/decrypted بایتها در حال افزایش. اگر Phase 1 بالا نیاید، PSK ناسازگار، الگوریتمهای ناهمخوان یا بسته بودن UDP 500 محتملترین علتاند. اگر Phase 1 بالا باشد اما Phase 2 نه، Proxy-ID نامطابق مقصر اصلی است.
افزایش شمارنده Hit-count نشان میدهد بستهها به سیاست مجاز رسیدهاند. خروجی دستور route نیز باید next-hop مربوط به st0.0 را نشان دهد. برای تحلیل عمیقتر میتوانید از ابزارهای تشخیص جریان مانند
request security flow debug در پنجره تعمیرات استفاده کنید؛ فعالسازی دائمی debug در محیط عملیاتی توصیه نمیشود.
perfect-forward-secrecy حتی در صورت لو رفتن کلید IKE، محرمانگی جلسات IPsec گذشته حفظ میشود.بله. IPsec یک استاندارد باز است و SRX با اکثر برندهای سازگار با IPsec تونل برقرار میکند. تنها باید نسخه IKE، الگوریتمها و Proxy-ID دقیقاً بین دو طرف هماهنگ شوند. برای مثال در سناریوهای اتصال چند برندی، راهنمای
قیمت فایروال فورتی گیت یا فایروال سیسکو و فایروال پالو آلتو میتواند نقطه شروع انتخاب تجهیزات سمت مقابل باشد.
در روش policy-based تونل به یک سیاست امنیتی bind میشود و ترافیک با Match شدن آن سیاست رمزنگاری میگردد. در روش route-based (که در این آموزش استفاده شد) رابط st0 وجود دارد و تصمیم «چه چیزی رمز شود» به جدول مسیریابی واگذار میشود. روش route-based انعطاف و مقیاسپذیری بیشتری دارد و Juniper آن را توصیه میکند.
در این حالت باید NAT-Traversal (UDP 4500) بین دو طرف فعال باشد که در SRX بهصورت پیشفرض پشتیبانی میشود. همچنین سمت دارای آدرس خصوصی باید بهعنوان Initiator با استفاده از آدرس Dinamic تونل را آغاز کند.
سه علت رایج: نبودِ مسیر استاتیک به سمت st0.0، نبودِ سیاست امنیتی مجاز بین Zone های trust و vpn، و عدم تطابق Proxy-ID با ترافیک واقعی. با دستورات show route و show security policies hit-count میتوان这三 مورد را سریع بررسی کرد.
در این آموزش پیکربندی VPN Site-to-Site در فایروال Juniper SRX دیدیم که پیکربندی VPN جونیپر SRX
یک فرآیند مهندسی لایه به لایه است: از آدرسدهی رابطها و Zone ها، تا مذاکره IKE Phase 1، ایجاد تونل IPsec Phase 2، تعریف سیاستهای امنیتی و در نهایت مسیریابی صحیح به سمت st0.0. هر گام پیشنیاز گام بعدی است و مستندسازی دقیق هر مرحله، عیبیابی آینده را بسیار سادهتر میکند.
نکته پایانی اینکه تونل VPN یک دارایی زنده است، نه یک پیکربندی یکبار برای همیشه. رعایت بهترین روشها — الگوریتمهای قوی، PFS، ریزدانهسازی سیاستها، DPD و مانیتورینگ مرکزی — تضمین میکند که این شاهراه ارتباطی بین شعب سازمان شما، در برابر تهدیدات سایبری پایدار و قابل اعتماد باقی بماند و بهراحتی با رشد کسبوکار شما مقیاس پیدا کند.