امروزه بخش عمدهای از ترافیک شبکه با پروتکلهای SSL/TLS رمزگذاری میشود. این رمزنگاری حریم خصوصی کاربران را ارتقا میدهد، اما در مقابل «کوری امنیتی» ایجاد میکند؛ یعنی مهاجمان میتوانند بدافزار، فعالیتهای استخراج داده و ارتباط با سرورهای فرماندهی و کنترل (C&C) را در پشت کانالهای رمز شده پنهان کنند و از دید سیستمهای پیشگیری از نفوذ (IPS) و فایروالهای نسل جدید، دور بمانند.
از سوی دیگر، الزامات نظارتی و استانداردهایی مانند PCI-DSS سازمانها را ملزم میکنند بر کل ترافیک ورودی و خروجی، اعم از رمزگذاریشده یا نشده، کنترل مؤثر اعمال کنند. عدم توانایی در بازرسی ترافیک رمز شده، علاوه بر ریسک امنیتی، میتواند به عدم انطباق با مقررات و جریمههای سنگین منجر شود.
تنظیم SSL Proxy در فایروال Juniper SRX
پاسخ Juniper به این نیاز است: یک راهکار مبتنی بر معماری «مرد میانی» (Man-in-the-Middle) که ترافیک را رمزگشایی، بازرسی و مجدداً رمزگذاری میکند. اگر به دنبال خرید یا ارتقای تجهیزات هستید، میتوانید صفحه
خرید فایروال Juniper SRX را مطالعه کنید و در صورت نیاز، قیمت فایروال فورتی گیت را نیز برای مقایسه بررسی کنید.
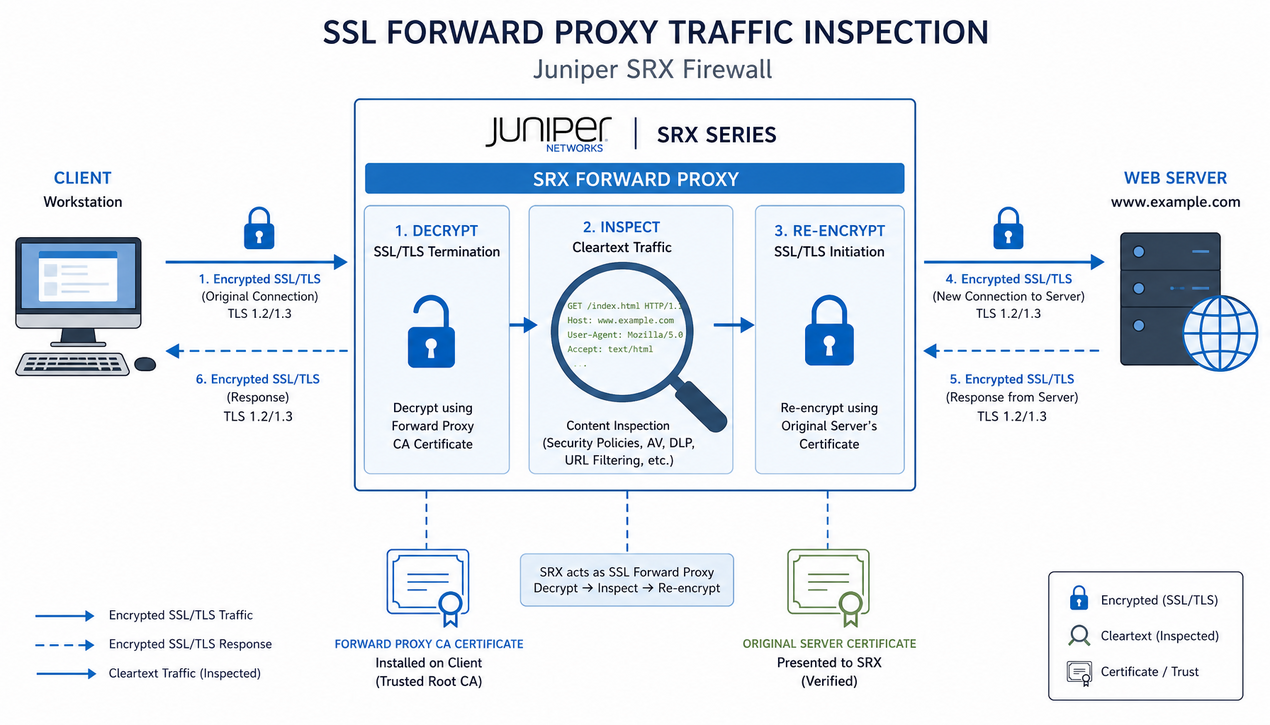
مدل SSL Forward Proxy برای محافظت از کاربران داخلی به کار میرود؛ ترافیک خروجی SSL/TLS کارکنان به سمت اینترنت توسط فایروال رهگیری، بازرسی و سپس به مقصد نهایی هدایت میشود. این معماری برای مقابله با نفوذ تهدیدات از طریق وبسایتهای مخرب و دانلودهای آلوده حیاتی است.
در مقابل، SSL Reverse Proxy برای محافظت از سرورهای داخلی (وبسرور، میلسرور یا اپلیکیشنسرور) در برابر دسترسیهای خارجی استفاده میشود. فایروال بهعنوان نماینده سرور داخلی عمل میکند، اتصالات ورودی از اینترنت را رمزگشایی و بازرسی کرده و سپس یک اتصال جداگانه و پاکسازیشده به سرور مقصد برقرار مینماید. این کار هم امنیت سرورها را بالا میبرد و هم بار پردازشی رمزنگاری را از روی آنها برمیدارد.
هر دو مدل بر پایه فرآیند Man-in-the-Middle کار میکنند که شامل سه مرحله است: ابتدا فایروال با ارائه یک گواهی دیجیتال تولیدشده برای کلاینت، جایگزین سرور مقصد اصلی شده و ارتباط SSL اولیه را با کاربر برقرار میکند. سپس محتوای این اتصال را رمزگشایی کرده و از موتورهای بازرسی امنیتی (IPS، آنتیویروس، فیلترینگ محتوا) عبور میدهد. در نهایت پس از تأیید سلامت محتوا، یک اتصال SSL مجزا و واقعی با سرور مقصد برقرار کرده و دادهها را پس از رمزگذاری مجدد ارسال میکند. این معماری امکان بازرسی عمیق بستهها (Deep Packet Inspection) روی ترافیک رمزشده را فراهم میآورد.
اجرای موفق این معماری کاملاً به دو مفهوم CA Certificate و Trusted CA وابسته است. برای اینکه کلاینتها هنگام اتصال به فایروال هشدار گواهی نامعتبر دریافت نکنند، گواهی ریشهای که فایروال برای امضای گواهیهای میانی استفاده میکند باید بهعنوان مرجع صدور مورد اعتماد روی تمام دستگاههای کلاینت نصب شود. مدیریت و توزیع امن این گواهی ریشه، حساسترین مرحله استقرار SSL Proxy است؛ در غیر این صورت کاربران با هشدارهای امنیتی مداوم مواجه شده و هدف اصلی، یعنی بازرسی نامحسوس ترافیک، محقق نخواهد شد.
پیش از پیکربندی SSL Proxy در فایروال Juniper SRX، انجام چند بررسی ضروری است تا از سازگاری، عملکرد بهینه و پایداری راهاندازی اطمینان حاصل شود:
show system license وضعیت مجوزها را بررسی کنید. مشابه این الزامات در سایر برندها نیز وجود دارد؛ برای اطلاع از جزئیات، صفحه لایسنس فایروال را ببینید.در این بخش، آموزش SSL Proxy فایروال جونیپر
را به صورت گامبهگام و با دستورات Junos CLI ارائه میکنیم. توجه داشته باشید که این تنظیمات ابتدا باید در محیط آزمایشگاهی تست شوند و پیش از اعمال در محیط عملیاتی، تأیید سازگاری نسخه و مجوزها انجام شود. دستورات را از حالت operation با ورود به حالت configure آغاز کنید.
نخستین گام فعال سازی SSL Proxy در فایروال Juniper SRX، تعریف یک CA Profile برای امضای گواهیهای میانی است:
configure set security pki ca-profile SSL-INSPECTION-CA ca-identity SSL-INSPECTION-CA set security pki ca-profile SSL-INSPECTION-CA enrollment url http://localhost:8080 set security pki ca-profile SSL-INSPECTION-CA revocation-check disable commit
در گام دوم، پروفایل SSL Proxy را با تعیین CA مرجع، سطح cipher و نسخههای پروتکل مجاز ایجاد کنید:
دامنههایی که نباید بازرسی شوند (مانند بانکداری آنلاین یا سایتهایی با Certificate Pinning) را به لیست سفید اضافه کنید:
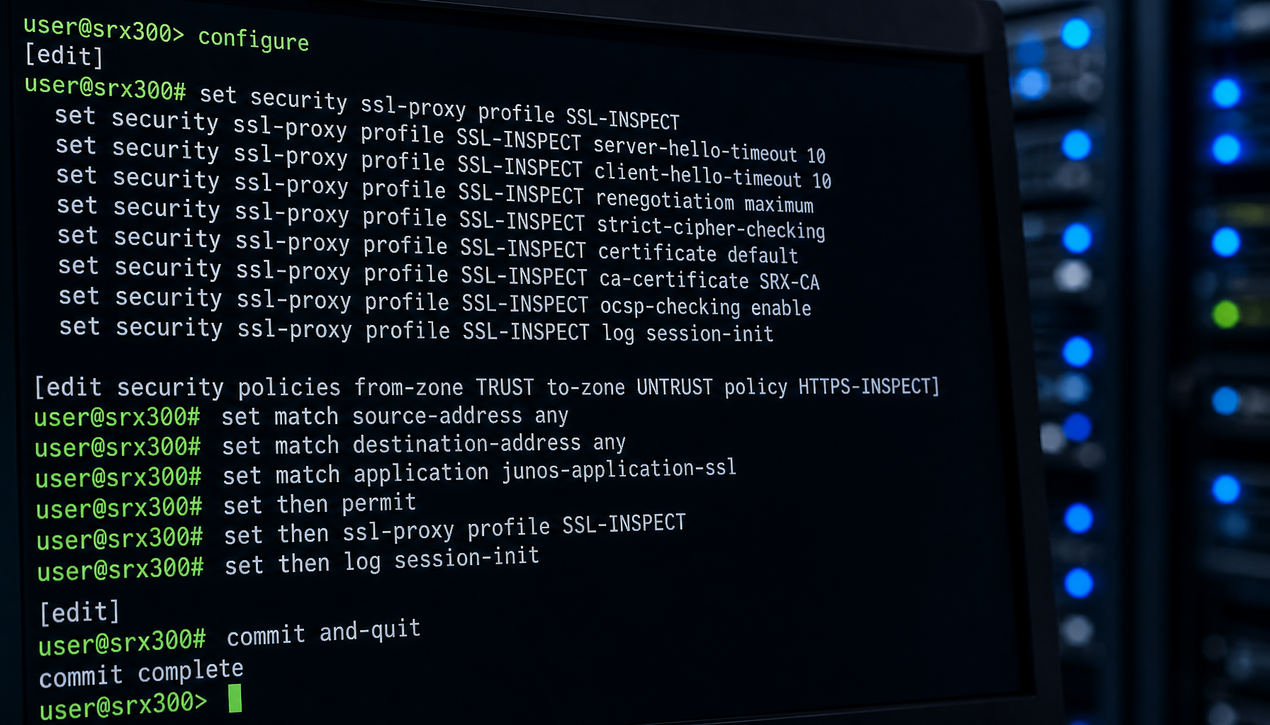
در نهایت، پروفایل SSL Proxy را به یک Security Policy مناسب برای ترافیک HTTPS متصل کنید:
پس از commit موفق، گواهی ریشه CA داخلی باید روی کلاینتها بهعنوان Trusted CA توزیع شود تا کاربران هشدار امنیتی مشاهده نکنند. این مرحله از طریق Group Policy در ویندوز، MDM در محیطهای موبایل یا اسکریپت استقرار انجام میشود.
پس از استقرار موفق، ورود به فاز تنظیمات پیشرفته برای افزایش امنیت، کارایی و انطباق با سیاستهای سازمانی ضروری است. پیکربندی SSL Proxy در Juniper SRX در این سطح شامل چهار حوزه اصلی است:
مدیریت Whitelist و Blacklist:
لیست سفید شامل دامنهها یا آدرسهای IPای است که ترافیک آنها از بازرسی مستثنی میشود. این کار برای رعایت حریم خصوصی در سایتهای بانکی، درمانی یا احراز هویت مبتنی بر گواهی کلاینت و همچنین جلوگیری از شکست اتصال در سایتهای دارای Certificate Pinning حیاتی است. مدیریت هوشمند این لیست بر اساس الگوهای ترافیکی واقعی، توازنی بین امنیت و کارکردپذیری ایجاد میکند.
تنظیم Cipher Suites:
در پروفایل SSL Proxy میتوان مجموعه cipher suiteهای مجاز را تعریف کرد. غیرفعال کردن الگوریتمهای قدیمی و ضعیف (مانند RC4 و DES) و فعالسازی الگوریتمهای قوی و مدرن (مانند AES-GCM و ECDHE) سطح حمله را کاهش داده و ممکن است بر عملکرد نیز تأثیر مثبت بگذارد.
کنترل نسخههای پروتکل:
پروتکلهای قدیمی مانند SSLv3 و TLS 1.0/1.1 آسیبپذیریهای شناختهشده دارند و استانداردهای امنیتی جدید منع استفاده از آنها میکنند. بهعنوان بهترین روش، غیرفعال کردن TLS 1.0 و 1.1 و فعالسازی TLS 1.2 و 1.3 (در صورت پشتیبانی) توصیه میشود. البته این تغییر باید با بررسی وصلپذیری سرورهای قدیمی و حیاتی انجام شود، چون ممکن است دسترسی به برخی سرورها قطع گردد.
مدیریت Certificate Revocation Lists (CRL):
فعالسازی بررسی CRL در پروفایل SSL Proxy امکان اعتبارسنجی وضعیت لغو گواهیهای سرورها (در Forward Proxy) یا کلاینتها (در Reverse Proxy) را فراهم میآورد. اگر گواهی لغو شده باشد، فایروال میتواند اتصال را قطع کند. این قابلیت نیازمند دسترسی فایروال به آدرس CRL و در نظر گرفتن تأخیر احتمالی آن است و در برخی شرایط ممکن است موقتاً غیرفعال شود.
پس از استقرار، برقراری چرخه مستمر عیبیابی و مانیتورینگ اجتنابناپذیر است. Junos مجموعهای جامع از دستورات CLI و قابلیتهای لاگگیری برای این منظور ارائه میدهد:
دستور show services ssl proxy profile تنظیمات فعلی پروفایلها شامل CA مرجع، cipherهای فعال، نسخههای پروتکل و whitelist را نمایش میدهد و برای تأیید پیکربندی مفید است. دستور show services ssl proxy session اطلاعات زنده درباره Sessionهای جاری تحت بازرسی را نشان میدهد و برای ردیابی اتصالات خاص حیاتی است. دستور show services ssl proxy statistics
آمار تجمعی شامل تعداد Sessionهای موفق و ناموفق، انواع خطاها (گواهی، handshake، cipher) و حجم ترافیک پردازششده را ارائه میکند. تحلیل این آمار به مرور زمان، الگوهای ترافیکی و نقاط فشار را آشکار میسازد.
تکمیلکننده این دستورات، لاگگیری و تحلیل خطاهاست. با فعالسازی گزینه log در بخش then سیاست امنیتی، جزئیات آغاز و پایان هر Session ثبت میشود. پیکربندی traceoptions مخصوص سرویس SSL نیز امکان ثبت لاگهای تشخیصی با جزئیات بالا برای عیبیابی مشکلاتی مانند شکست handshake، خطاهای گواهی یا عدم تطابق cipher را فراهم میآورد. این لاگها میتوانند روی فایروال ذخیره یا به سرور syslog خارجی ارسال شوند. تحلیل خطاهای مکرر به شناسایی ریشه مشکل کمک میکند؛ مثلاً خطای unsupported certificate ممکن است نشاندهنده نیاز به افزودن یک گواهی ریشه عمومی به trust store فایروال باشد.
از جنبه عملیاتی نیز باید تأثیر بازرسی SSL بر تأخیر را پایش کرد. رمزگشایی و رمزگذاری مجدد بهطور ذاتی مقداری latency اضافه میکند. نظارت بر زمان پاسخ اپلیکیشنهای حساس، نرخ بهرهوری CPU فایروال (با دستوراتی مانند
show chassis routing-engine
) و آمار Sessionها و خطاها در اوج ساعت کاری ضروری است. اگر تأخیر یا استفاده از CPU بهطور مداوم بالا باشد، ممکن است نیاز به بازنگری تنظیمات، ارتقای سختافزار یا خوشهسازی (Cluster) وجود داشته باشد. برای اصول کلیتر سختسازی سرورهای وب پشت فایروال، مقاله
تنظیمات امنیتی فایروال سوفوس برای سرورهای وب داخلی نیز مرور مفیدی است.
پیادهسازی SSL Proxy با وجود مزایای آشکار، سازمان را با چالشهای حساس حقوقی و حریم خصوصی مواجه میکند که غفلت از آنها میتواند پیامدهای قانونی و اعتباری سنگینی داشته باشد. چهار رکن اصلی این ملاحظات عبارتاند از:
رعایت قوانین حریم خصوصی: بازرسی ترافیک SSL در فایروال SRX
اغلب در مرز میان نظارت امنیتی مشروع و نقض حریم خصوصی قرار میگیرد. قوانینی مانند GDPR در اروپا یا CCPA در کالیفرنیا محدودیتهای سختی برای پردازش دادههای شخصی تعیین میکنند. سازمانها باید سیاست استفاده قابل قبول (AUP) را بهطور شفاف به کارکنان ابلاغ و رضایت آگاهانه آنان را کسب کنند. دادههای بازرسیشده مانند لاگها نیز باید برای مدت مشخص و با حفاظت بالا نگهداری شوند.
مدیریت استثناها:
افزودن دامنههای مرتبط با سلامت، امور مالی شخصی، مشاوره حقوقی یا احراز هویت دولتی به Whitelist نشاندهنده احترام سازمان به حریم خصوصی در حساسترین حوزههاست. این مدیریت باید پویا و مبتنی بر درخواستهای موجه باشد؛ فرآیندی رسمی برای درخواست استثنا تعریف شود و هر مورد بهصورت دورهای بازبینی گردد تا لیست سفید به یک حفره امنیتی بزرگ تبدیل نشود.
امنسازی CA داخلی:
کلید خصوصی گواهی ریشه CA، قلب عملیات SSL Proxy است. اگر این کلید به دست مهاجم بیفتد، میتواند برای اجرای حملات Man-in-the-Middle گسترده علیه کاربران سازمان سوءاستفاده شود. این کلید باید ترجیحاً روی یک سیستم آفلاین نگهداری شود، گواهی ریشه دارای passphrase قوی و دوره عمر مناسب باشد و سیاستهای چرخهای برای تجدید گواهی CA و توزیع مجدد آن به کلاینتها پیش از انقضا الزامی باشد.
مستندسازی و ممیزی:
کلیه مراحل پیکربندی، تصمیمهای whitelist، افراد دارای دسترسی به کلید CA و حوادث امنیتی مرتبط باید مستند شوند. انجام ممیزی دورهای (مثلاً سالانه) بر تنظیمات، بررسی لاگهای دسترسی به سیستمهای مدیریتی CA و اجرای آزمایش نفوذ، از بهترین روشهاست و به شناسایی سوءاستفادههای احتمالی داخلی از این ابزار نظارتی کمک میکند.
موفقیت در پیادهسازی تنها به دانش فنی محدود نمیشود؛ رعایت چهار تجربه کلیدی زیر تضمین میکند این راهحل به جای تبدیل شدن به کابوس عملیاتی، دارایی مؤثر سازمان باشد:
آیا SSL Proxy روی تمام مدلهای SRX پشتیبانی میشود؟
خیر. این قابلیت به مدل سختافزار، نسخه Junos OS و نوع مجوز (License) وابسته است. نسخههای پایه یا مدلهای شاخه (Branch) ممکن است محدودیتهایی در تعداد Sessionهای همزمان یا پشتیبانی cipherها داشته باشند. پیش از پیادهسازی، حتماً مستندات رسمی Juniper و ابزار Feature Explorer را بررسی کنید.
تفاوت SSL Proxy و SSL Pass-through چیست؟
در حالت Pass-through فایروال ترافیک رمزشده را بدون بازرسی محتوا عبور میدهد و صرفاً بر اساس دادههای قابل مشاهده (مانند SNI یا گواهی) تصمیم میگیرد؛ در حالی که SSL Proxy ترافیک را رمزگشایی، بازرسی و مجدداً رمزگذاری میکند و امکان تشخیص تهدید در لایه محتوا را فراهم میآورد.
اگه گواهی ریشه CA روی کلاینتها نصب نشود چه اتفاقی میافتد؟
مرورگرها و اپلیکیشنها با هشدار گواهی نامعتبر مواجه میشوند و در بسیاری از اپلیکیشنهای موبایل اتصال بهکلی رد میشود. به همین دلیل توزیع گواهی ریشه به کلاینتها پیش از فعالسازی سیاستهای بازرسی، گام اجتنابناپذیر استقرار است.
آیا بازرسی ترافیک SSL با Certificate Pinning ممکن است؟
خیر، در حالت عادی خیر. اپلیکیشنهایی که از Certificate Pinning استفاده میکنند (مانند برخی اپهای بانکی) اتصال از طریق فایروال را بهعنوان حمله MITM تشخیص داده و شکست میخورند. راهکار استاندارد، افزودن دامنههای مربوطه به Whitelist SSL Proxy است.
تأثیر SSL Proxy بر تأخیر شبکه چقدر است؟
وابسته به سختافزار، حجم ترافیک و cipherهای انتخابی است. هیچ عدد ثابتی وجود ندارد؛ بهترین روش، اندازهگیری در محیط آزمایشگاهی و مقایسه با خط پایه پیش از استقرار است. برای ارزیابی اصولی امنیت اپلیکیشنهای تحت آزمایش، میتوانید از
راهنمای رسمی OWASP برای ارزیابی امنیت برنامههای وب نیز بهره ببرید.
تنظیم SSL Proxy در فایروال Juniper SRX
یک سرمایهگذاری استراتژیک برای سازمانهایی است که در عصر سلطه رمزگذاری به دنبال امنیت کامل هستند. چرخه منطقی این پیادهسازی شامل: بررسی پیشنیازهای سختافزاری، نرمافزاری و مجوزها؛ ایجاد و امنسازی CA داخلی؛ پیکربندی پروفایل SSL Proxy شامل cipherها، نسخه پروتکل و Whitelist؛ اعمال پروفایل در Security Policyها؛ توزیع گواهی ریشه به کلاینتها؛ و مانیتورینگ و بهینهسازی مستمر است.
مزایای این راهحل غیرقابل انکار است: دستیابی به Visibility کامل که شکاف ناشی از ترافیک رمزشده را از بین میبرد و امکان تشخیص و مسدودسازی تهدیدات پیشرفته مانند باجافزار، اکسفیلتریشن داده و ترافیک C&C را برای IPS و آنتیویروس فراهم میآورد. همچنین سازمان را در انطباق با استانداردهای نظارتی یاری کرده و در مدل Reverse Proxy بار پردازشی رمزنگاری را از سرورهای داخلی برمیدارد.
در مقابل، چالشهایی مانند حریم خصوصی (قابل مدیریت با شفافسازی سیاستها و Whitelist دقیق)، افت عملکرد (قابل رفع با سختافزار مناسب و استقرار تدریجی)، مشکلات سازگاری با Certificate Pinning (حلشدنی با تست آزمایشگاهی و استثناها) و مدیریت چرخه عمر گواهیها (نیازمند فرآیندهای خودکار و هشدارهای پیش از انقضا) باید در نظر گرفته شوند. در نهایت، موفقیت SSL Proxy نه در فعالسازی یک قابلیت، بلکه در اداره یک سرویس امنیتی مستمر با رویکردی متوازن نسبت به امنیت، عملکرد و حریم خصوصی نهفته است.