HPE Aruba چیست ؟ HPE Aruba بخش شبکه ای شرکت Hewlett Packard Enterprise است که تجهیزات و راهکارهای شبکه سیمی، بیسیم و امنیتی را برای سازمانها ارائه میدهد. این پلتفرم بعد از خرید شرکت Aruba Networks توسط HPE در سال 2015 شکل گرفت و امروز سوئیچهای دسترسی و سوئیچ شبکه سازمانی، اکسسپوینتهای وایرلس، فایروال و ابزار مدیریت ابری Aruba Central را در بر میگیرد. محبوبیت آروبا در شبکههای سازمانی به دلیل معماری مبتنی بر امنیت Zero Trust، مدیریت متمرکز، مقیاسپذیری بالا و کیفیت وایرلس است؛ البته این پلتفرم برای شبکههای کوچک و ثابت معمولا بیش ازحد پیچیده و پرهزینه است.
پاسخ کوتاه به پرسش «آروبا چیست» این است: مجموعهای از راهکارهای شبکه سازمانی شامل سوئیچهای Campus و Branch، اکسسپوینتهای وایرلس، کنترلرهای شبکه، فایروالهای محیطی (از خانواده Silver Peak) و نرمافزار مدیریت Aruba Central که همگی با یک نگاه مشترک طراحی شدهاند: شبکه بهعنوان یک سیستم یکپارچه، نه مجموعهای از تجهیزات جدا.
آروبا اگرچه زیرمجموعه HPE است، اما هویت محصولی مستقل دارد. تمرکز آن از ابتدا روی لایه دسترسی (Access Layer)، شبکه بیسیم و مدیریت مبتنی بر هویت بوده است. همین تمرکز باعث شده در سازمانهایی که کاربران متحرک، سایتهای متعدد و الزامات امنیتی سختگیرانه دارند، آروبا به یک انتخاب معماری تبدیل شود، نه صرفا یک برند تجهیزات شبکه.
نکته کاربردی برای تیمهای زیرساخت: چون آروبا با اکوسیستم HPE همخانواده است، ترکیب آن با سرور HP و اتصال از طریق کارت شبکه سرور HP در محیطهایی که زیرساخت HPE دارند، از نظر پشتیبانی و یکپارچگی مدیریت مزیت ایجاد میکند. برای آشنایی با رویکرد مشاورهای HPE در چنین پروژههایی، مطالعه مقاله HPE Pointnext چیست مفید است.
برای درک بهتر جایگاه آروبا، کمی تاریخچه لازم است. بخش شبکهای HPE سابقهای طولانی دارد؛ از زمانی که با نام HP ProCurve سوئیچ تولید میکرد، تا خرید 3Com در سال 2010 که آن را با ProCurve ترکیب کرد و نام HP Networking شکل گرفت. طبق اطلاعات مقاله ویکیپدیا درباره HPE Networking، HP در 19 می 2015 شرکت Aruba Networks را خریداری کرد و تمام کسبوکار شبکهای خود را به داخل موجودیت Aruba Networking منتقل کرد.
این جابجایی فقط تغییر نام نبود. هویت شبکهای HPE از یک واحد جانبی به برندی تبدیل شد که تمام راهکارهای سیمی و بیسیم سازمانی این شرکت را زیر یک چتر جمع میکند. امروزه وقتی از HPE Networking صحبت میشود، منظور همان خانواده محصولات Aruba است.
معماری آروبا بر تفکیک نقشها استوار است: لایه کنترل و سیاستگذاری از لایه انتقال داده جدا میشود. سوئیچها و اکسسپوینتها فقط ترافیک را عبور نمیدهند، بلکه طبق سیاستهای مرکزی عمل میکنند که از یک نقطه واحد تعریف و اعمال میشود.
نتیجه عملی این رویکرد، مقیاسپذیری بدون پیچیدگی است. در یک شبکه سنتی، هر نود جدید یعنی پیکربندی جداگانه و احتمال خطای انسانی بیشتر. در معماری آروبا، رشد شبکه بهمعنای افزودن نود و اتصال آن به سیاستهای موجود است، نه بازطراحی. این ویژگی دقیقا همان چیزی است که یک شبکه سازمانی چندسایته برای بقا لازم دارد.
همچنین آروبا از استانداردهای باز مثل OpenFlow پشتیبانی میکند؛ استانداردی که HP از دوران همکاری با دانشگاه استنفورد در شکلگیری آن نقش داشته است. این یعنی ریسک قفلشدن به یک فروشنده (Vendor Lock-in) در سناریوهای مبتنی بر SDN نسبتا کمتر است.
شهرت آروبا از وایرلس شروع شد و این بخش هنوز از قویترین قسمتهای پلتفرم است. سه قابلیت محوری اینجا اهمیت دارند: مدیریت طیف RF، رومینگ بدون قطعی و قابلیتهایی مثل Client Match که کلاینتها را به بهترین AP هدایت میکنند.
در محیطهای پرتراکم مثل دانشگاهها، بیمارستانها یا سالنهای همایش، کیفیت وایرلس نه به قدرت AP، بلکه به نحوه هدایت کلاینتها بین APها بستگی دارد. اگر کاربری در حال حرکت، هنگام جابهجایی بین نقاط پوشش، اتصالش قطع شود، تجربه کاربری فرو میریزد؛ حتی اگر سرعت اسمی شبکه بالا باشد. طراحی صحیح پارامترهای رومینگ و تحلیل پوشش RF همان جایی است که تفاوت یک پیادهسازی مهندسی با نصب صرف تجهیزات مشخص میشود.
در پلتفرم شبکه آروبا، امنیت به VLAN و ACL خلاصه نمیشود. مدل حاکم، Zero Trust است: هیچ دستگاهی صرفا بهدلیل اتصال فیزیکی به شبکه قابل اعتماد نیست. هویت کاربر، نوع دستگاه، وضعیت سلامت آن و رفتار ترافیکی همگی در تصمیم دسترسی دخالت دارند.
مثال ملموس: یک لپتاپ آلوده حتی با اتصال کابلی به پورت دفتر، نمیتواند به منابع حساس دسترسی داشته باشد؛ چون سیاست دسترسی بر پایه هویت و وضعیت دستگاه است، نه پورت فیزیکی. در محیطهایی مثل سازمانهای صنعتی که پیمانکاران و مهمانان به شبکه وارد میشوند، میتوان دسترسی مبتنی بر نقش تعریف کرد بدون اینکه شبکه فیزیکی جداگانهای ساخت.
البته واقعبینانه باید گفت: این سطح از کنترل برای سازمانی که پیچیدگی امنیتی خاصی ندارد، ممکن است بیش از حد لازم باشد. پیادهسازی Zero Trust نیازمند تعریف دقیق سیاستها و بلوغ فنی تیم شبکه است.
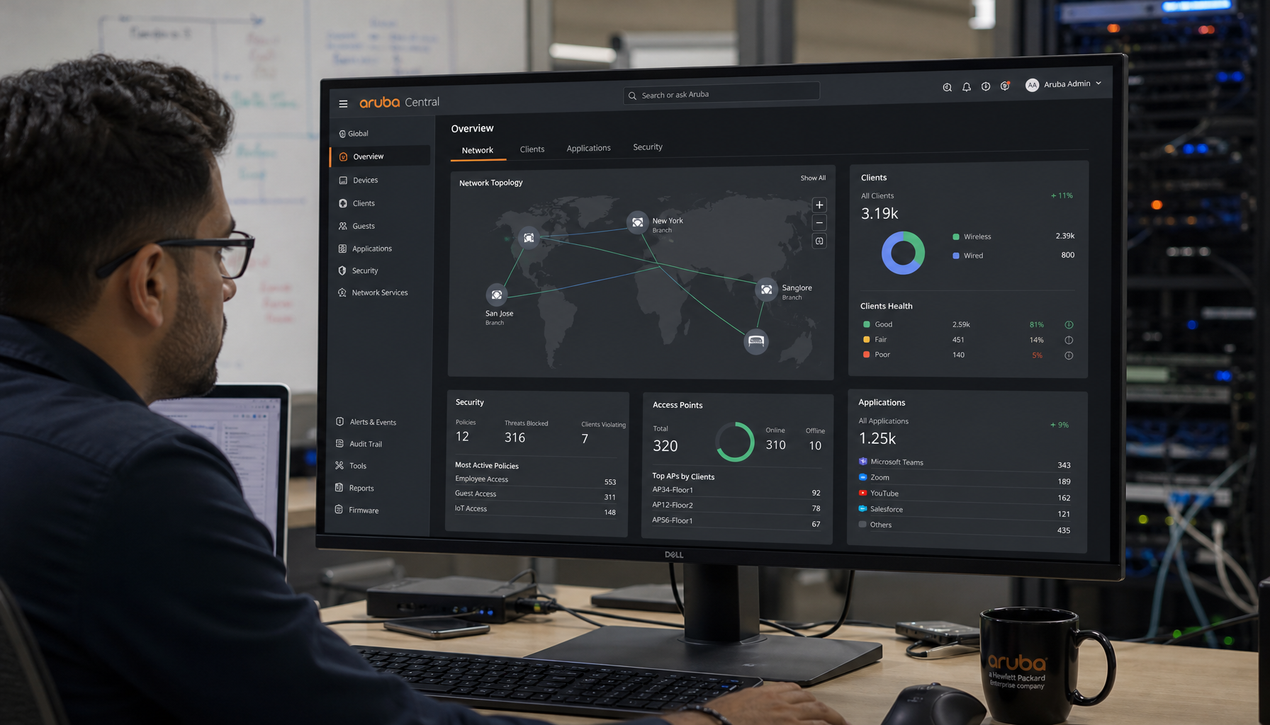
Aruba Central ابزار مدیریت ابری پلتفرم است و امکان پیکربندی، مانیتورینگ و عیبیابی همه سوئیچها و APها را از یک داشبورد واحد فراهم میکند. برای سازمانهای چندسایته، این یعنی حذف نیاز به حضور فیزیکی برای بسیاری از عملیات روزمره.
مزیت اصلی Aruba Central، دید لحظهای (Visibility) است: وضعیت هر نود، سلامت لینکها، رفتار کلاینتها و هشدارهای امنیتی در یک نما جمع میشوند. وقتی مشکل پیش میآید، عیبیابی بهجای جستوجوی نود به نود، از یک پنل شروع میشود و این بهتنهایی زمان رفع خطا را بهشکل محسوسی کاهش میدهد.
نکتهای که نباید نادیده گرفت: مدیریت ابری بهمعنای بینیاز شدن از دانش شبکه نیست. اگر تیم شما مفاهیم پایه مثل VLAN، روتینگ و RF را نداند، Central فقط یک داشبورد زیبا خواهد بود. ابزار، کیفیت تصمیمهای مهندسی را بالا میبرد، جایگزین آنها نمیشود. در کنار آن، برای مدیریت زیرساخت سمت سرور، ابزارهایی مثل مدیریت متمرکز سرورهای HPE با OneView میتوانند مکمل مناسبی در محیطهای تمامHPE باشند.
اگر بخواهیم محبوبیت آروبا در شبکههای سازمانی را به عوامل مشخص فهرستوار خلاصه کنیم، این 7 مورد اصلیترینها هستند:
هیچ پلتفرمی برای همه سناریوها بهینه نیست و آروبا هم از این قاعده مستثنا نیست. اگر شبکه شما کوچک، ثابت و بدون الزامات امنیتی پیچیده است، هزینه لایسنسها و پیچیدگی مدیریتی آروبا توجیه ندارد.
در چنین مواردی، استفاده از سوئیچهای سادهتر و مدیریت محلی معمولا راهحل اقتصادیتری است و سرمایهگذاری روی پلتفرم سازمانی آروبا عملا به «زیر استفاده» (Underutilization) منابع ختم میشود. تصمیم حرفهای، گاهی «نخریدن» است؛ تشخیص اینکه شبکه شما واقعا به کدام سطح از قابلیت نیاز دارد، خودش بخشی از مهندسی شبکه است.
خیر. وایرلس خاستگاه آروباست، اما امروز پلتفرم شبکه آروبا شامل سوئیچهای دسترسی و تجمیع سازمانی، فایروال، سیستمهای امنیتی و نرمافزار مدیریت ابری Aruba Central هم میشود.
پس از خرید Aruba Networks توسط HPE در سال 2015، کل کسبوکار شبکهای HPE به داخل موجودیت Aruba منتقل شد؛ بنابراین امروز HPE Networking و Aruba در عمل یک چیز هستند.
خیر. امکان مدیریت محلی و از طریق کنترلر هم وجود دارد، اما بخش بزرگی از مزیتهای مدیریتی پلتفرم، بهویژه در شبکههای چندسایته، در گرو استفاده از Aruba Central است.
بستگی به پیچیدگی دارد. اگر سازمان چندسایت، کاربران متحرک یا الزامات امنیتی جدی دارید، بله؛ اگر شبکهای کوچک و ایستا دارید، راهکارهای سادهتر مقرونبهصرفهترند.
HPE Aruba محبوب شده چون شبکه را فقط ابزار اتصال نمیبیند، بلکه سیستمی هوشمند و امنیتمحور در نظر میگیرد. امنیت Zero Trust، مدیریت متمرکز ابری، وایرلس باکیفیت و معماری مقیاسپذیر، این پلتفرم را به انتخاب رایج در پروژههای Enterprise، Campus و Branch تبدیل کردهاند. در مقابل، برای شبکههای کوچک و ثابت، این قابلیتها هزینه اضافه محسوب میشوند. تصمیم درست، نتیجه تحلیل نیاز واقعی سازمان است؛ نه پیروی کورکورانه از برند.