در دنیای امروز که تهدیدات سایبری هر روز پیچیدهتر میشوند، وجود یک لایه دفاعی قوی در مرزهای شبکه یک ضرورت است. فایروال Juniper SRX با تکیه بر سیستم عامل قدرتمند Junos OS، یکی از قابلاعتمادترین راهحلهای امنیتی برای سازمانهای متوسط و بزرگ محسوب میشود. این مقاله یک راهنمای عملی و گامبهگام برای آموزش راه اندازی فایروال Juniper SRX از صفر تا صد است: از پیشنیازها و معماری دستگاه، تا پیکربندی امنیتی پایه، تنظیمات پیشرفته، مانیتورینگ و عیبیابی.
پیش از خرید، مقایسه مدلها و قیمتها نیز اهمیت زیادی دارد. اگر به دنبال بررسی گزینههای دیگر هستید، میتوانید صفحات خرید فایروال جونیپر، فایروال فورتی گیت، فایروال سیسکو و فایروال پالو آلتو را مطالعه کنید.
قبل از شروع پیکربندی فایروال Juniper SRX
، فراهم کردن پیشنیازهای دانشی، سختافزاری و نرمافزاری، از بروز مشکل در حین نصب و ایجاد خلأهای امنیتی جلوگیری میکند. بدون این الزامات، حتی بهترین سختافزار هم به یک لایه دفاعی مؤثر تبدیل نمیشود.
آشنایی با مفاهیم پایه شبکه مانند IP Addressing، Subnetting، VLAN و مسیریابی (Static و Dynamic) کاملاً ضروری است. همچنین درک اصول آموزش Junos OS
شامل ساختار سلسلهمراتی پیکربندی، مفهوم Commit و Rollback، و تفکیک حالتهای عملیاتی و پیکربندی، پیشنیاز اصلی کار با CLI این دستگاه است. تسلط بر Command Line Interface برای پیکربندی پیشرفته و عیبیابی یک مهارت کلیدی محسوب میشود.
مدل دستگاه SRX باید متناسب با نیازهای ترافیکی (Throughput)، تعداد اتصال همزمان (Session Capacity) و ویژگیهای امنیتی انتخاب شود؛ مثلاً SRX300 برای شعب کوچک و SRX1500 برای محیطهای متوسط و بزرگتر. علاوه بر خود دستگاه به کابلهای شبکه، کابل کنسول (معمولاً RJ-45 به Serial)، پچکورد، رکمونت و در صورت نیاز ماژولهای SFP نیاز خواهید داشت. یک ایستگاه کاری مجهز به پورت سریال یا مبدل USB-to-Serial و نرمافزار ترمینال مانند PuTTY نیز لازم است.
فعالسازی قابلیتهای پیشرفته SRX مستلزم مجوزهای (License) معتبر شامل اشتراک نرمافزار پایه، سرویسهای امنیتی پیشرفته (IPS و AppSecure) و مجوز پشتیبانی برای دریافت بهروزرسانیهاست. آخرین نسخه پایدار Junos OS مخصوص مدل خود را از پورتال پشتیبانی Juniper دانلود کنید. مهمترین پیشنیاز غیرفنی، داشتن یک طراحی دقیق شبکه است: نقشه آدرسدهی، تعریف Zoneها و اینترفیسها، لیست قوانین دسترسی، سیاست NAT و تنظیمات مسیریابی پیشبینیشده.
توصیه اکید میشود پیکربندیها ابتدا در یک محیط آزمایشگاهی (Lab) یا روی نسخه مجازی vSRX تست و اعتبارسنجی شوند تا شبکه عملیاتی (Production) دچار اختلال نشود. برای بهروزرسانی پایگاههای امضای امنیتی میتوانید به منابع رسمی Juniper مانند
signatures.juniper.net مراجعه کنید.
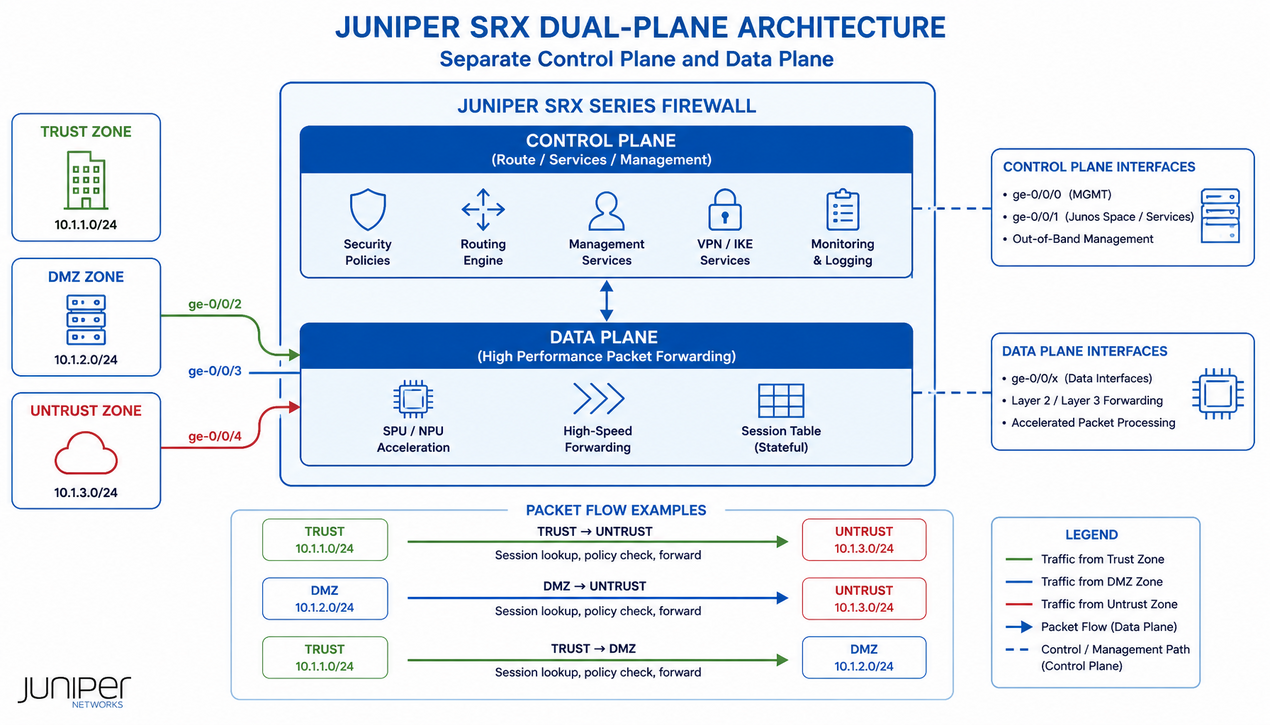
درک معماری داخلی SRX پیش از پیکربندی، هم برای طراحی بهینه و هم برای عیبیابی مؤثر حیاتی است. این معماری بر پایه جداسازی مسیرهای داده و کنترل بنا شده است.
صفحه کنترل (Control Plane) که روی CPU اجرا میشود، وظیفه اجرای پروتکلهای مسیریابی، مدیریت جدول Session، پردازش ترافیک مدیریتی و ایجاد Sessionهای جدید را بر عهده دارد. صفحه داده (Data Plane) روی ASICها و پردازندههای شبکه اختصاصی اجرا شده و فورواردینگ با کارایی بالا، بررسی Stateful ترافیک جاری و اعمال NAT را انجام میدهد. مزیت این جداسازی آن است که حمله به صفحه کنترل (مثلاً DDoS به IP مدیریتی) تأثیر فوری بر توان فورواردینگ ترافیک کاربران نمیگذارد.
تمام دستورات راه اندازی SRX
در سیستم عامل Junos انجام میشود. Junos از پیکربندی سلسلهمراتی استفاده میکند که ساختاری درختی و شفاف دارد. یک نمونه ساده از این ساختار برای پالیسی امنیتی به شکل زیر است (نمایش با دستور
show security policies در حالت پیکربندی):
security { policies { from-zone trust to-zone untrust { policy PERMIT-WEB { match { source-address any; destination-address any; application junos-http; } then { permit; } } } } }
مدل Commit دو مرحلهای Junos نیز یعنی تغییرات ابتدا در پیکربندی موقت (Candidate) اعمال شده و تنها پس از دستور commit فعال میشوند. دستور rollback امکان بازگشت سریع به حالت پایدار قبلی را میدهد که برای امنیت شبکه حیاتی است. علامت > نشاندهنده حالت عملیاتی و علامت # نشاندهنده حالت پیکربندی است.
فلسفه اصلی امنیت در SRX، مدل Zone-Based Security است. هر Zone یک حوزه منطقی از اعتماد است که شامل یک یا چند اینترفیس فیزیکی یا منطقی میشود. انواع رایج شامل Trust (شبکه داخلی مورد اعتماد)، Untrust (اینترنت) و DMZ (سرورهای نیمهقابل اعتماد) است. سیاستهای امنیتی بین Zoneها تعریف شده و Stateful هستند؛ یعنی وضعیت اتصالات در جدول Session نگهداری میشود.
مسیر پردازش بسته (Packet Flow) در SRX بهترتیب شامل ورود به اینترفیس، تعیین Zone، ساخت یا تطبیق Session، اجرای Screen Options، مسیریابی، Policy Lookup، اعمال NAT و سرویسهای امنیتی، و خروج از اینترفیس است. درک این مسیر برای عیبیابی ضروری است.
پس از فراهم کردن پیشنیازها، نوبت به عملیات فنی گامبهگام راهاندازی میرسد. این مراحل باید بهترتیب و با دقت اجرا شوند و زیربنای تمام پیکربندیهای بعدی هستند. توجه: دستورات زیر را ابتدا در محیط آزمایشی (Lab) اجرا و بررسی کنید.
کابل کنسول را به پورت CONSOLE دستگاه و پورت سریال کامپیوتر مدیریتی وصل کنید. در نرمافزار ترمینال (PuTTY یا مشابه) تنظیمات اتصال را به این صورت قرار دهید: Baud Rate برابر 9600، Data Bits برابر 8، Stop Bits برابر 1، Parity برابر None و Flow Control برابر None. سپس دستگاه را روشن کرده و فرآیند بوت Junos را در ترمینال مشاهده کنید. برای ورود اولیه از کاربری
root با رمز خالی استفاده شده و بلافاصله باید یک رمز عبور قوی برای کاربر روت تنظیم شود:
پس از ورود به حالت پیکربندی، هویت دستگاه و سرویسهای مدیریتی را تعریف کنید. به دلایل امنیتی Telnet باید غیرفعال و تنها SSH فعال باشد:
هر SRX دارای یک پورت مدیریتی اختصاصی (me0 یا در مدلهای قدیمی fxp0) است که مستقیماً به صفحه کنترل متصل بوده و نباید برای ترافیک کاربران استفاده شود. سپس اینترفیسهای عملیاتی را به Zoneها اختصاص داده و آدرس IP بدهید:
root# set interfaces me0 unit 0 family inet address 192.168.1.1/24 # اختصاص اینترفیسها به Zoneها root# set security zones security-zone trust interfaces ge-0/0/0.0 root# set security zones security-zone untrust interfaces ge-0/0/1.0 # آدرس IP روی اینترفیس Trust root# set interfaces ge-0/0/0 unit 0 description “LAN-Trust” root# set interfaces ge-0/0/0 unit 0 family inet address 10.10.1.1/24 # آدرس IP روی اینترفیس Untrust root# set interfaces ge-0/0/1 unit 0 description “WAN-Untrust” root# set interfaces ge-0/0/1 unit 0 family inet address 203.0.113.10/30
برای هدایت ترافیک به اینترنت، یک مسیر پیشفرض به سمت گیتوی ISP تعریف کنید. در صورت وجود شبکههای داخلی بیشتر پشت SRX، مسیرهای ایستای لازم را نیز اضافه کنید:
سپس حداقل یک پالیسی برای ترافیک خروجی و یک پالیسی برای دسترسی مدیریتی به خود دستگاه تعریف کرده و قبل از اعمال نهایی، تغییرات را بررسی کنید:
root# set security policies from-zone trust to-zone untrust policy PERMIT-OUTBOUND match source-address any root# set security policies from-zone trust to-zone untrust policy PERMIT-OUTBOUND match destination-address any root# set security policies from-zone trust to-zone untrust policy PERMIT-OUTBOUND match application any root# set security policies from-zone trust to-zone untrust policy PERMIT-OUTBOUND then permit # بررسی تفاوتها قبل از اعمال root# show | compare root# commit and-quit
پس از کامیت موفق، بلافاصله از پیکربندی دستگاه با دستور request system configuration rescue save یک نسخه Rescue ذخیره کنید و دسترسی SSH را با آدرس تنظیمشده تست نمایید.
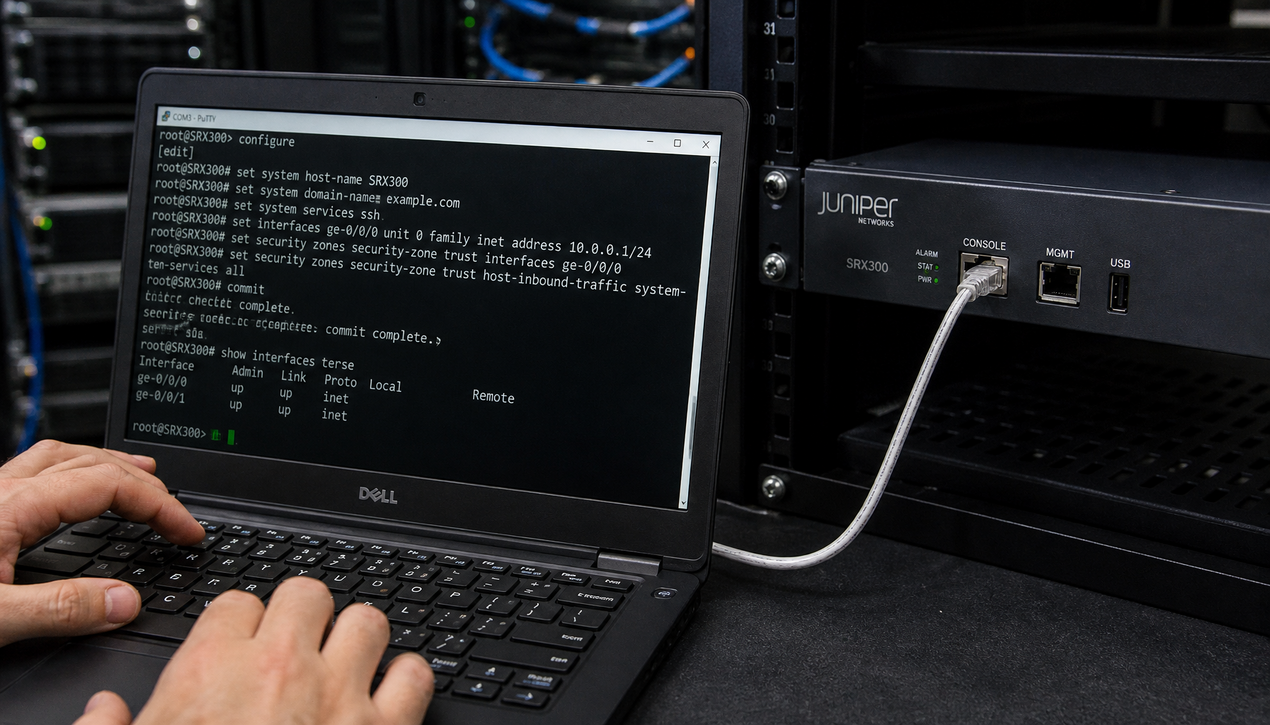
پس از راهاندازی اولیه، نوبت به پیادهسازی سنگ بنای امنیت است: تعریف دقیق قلمروهای امنیتی، سیاستهای کنترل دسترسی گرانولار، مکانیزمهای دفاعی لایه شبکه و سرویسهای ضروری مدیریت. هدف، ایجاد وضعیت امنیتی قوی بر اساس اصل حداقل دسترسی (Least Privilege) است.
استفاده از any در پالیسیها یک عمل ضد امنیتی است. Zoneهای منطقی متناسب با معماری شبکه تعریف کرده و اشیاء شبکه را در Address Book مشخص کنید:
set security zones security-zone CORP-LAN interfaces ge-0/0/0.0 set security zones security-zone DMZ interfaces ge-0/0/1.0 set security zones security-zone INTERNET interfaces ge-0/0/2.0 # سرویسهای مجاز برای دسترسی به خود دستگاه از هر Zone set security zones security-zone CORP-LAN host-inbound-traffic system-services ssh set security zones security-zone CORP-LAN host-inbound-traffic system-services ping # تعریف آدرسها در سطح Global set security address-book global address CORPORATE-USERS 192.168.0.0/16 set security address-book global address-set IT-NETWORKS address 10.10.2.0/24 set security address-book global address-set IT-NETWORKS address 10.10.3.0/24 set security address-book global attach zone INTERNET
هر سیاست باید خاص، محدود و مبتنی بر نیاز واقعی کسبوکار باشد. در نمونه زیر، دسترسی کاربران به اینترنت تنها برای وب و DNS مجاز شده، دسترسی اینترنت به وبسرور DMZ روی پورتهای 80 و 443 باز است و در انتها یک سیاست Deny صریح قرار گرفته است:
set security policies from-zone CORP-LAN to-zone INTERNET policy PERMIT-WEB-DNS match source-address CORPORATE-USERS set security policies from-zone CORP-LAN to-zone INTERNET policy PERMIT-WEB-DNS match destination-address any set security policies from-zone CORP-LAN to-zone INTERNET policy PERMIT-WEB-DNS match application [ junos-http junos-https junos-dns ] set security policies from-zone CORP-LAN to-zone INTERNET policy PERMIT-WEB-DNS then permit set security policies from-zone INTERNET to-zone DMZ policy ALLOW-TO-WEBSERVER match source-address any set security policies from-zone INTERNET to-zone DMZ policy ALLOW-TO-WEBSERVER match destination-address WEB-SERVER set security policies from-zone INTERNET to-zone DMZ policy ALLOW-TO-WEBSERVER match application [ junos-http junos-https ] set security policies from-zone INTERNET to-zone DMZ policy ALLOW-TO-WEBSERVER then permit set security policies from-zone
INTERNET to-zone CORP-LAN policy DENY-ALL match source-address any set security policies from-zone INTERNET to-zone CORP-LAN policy DENY-ALL match destination-address any set security policies from-zone INTERNET to-zone CORP-LAN policy DENY-ALL match application any set security policies from-zone INTERNET to-zone CORP-LAN policy DENY-ALL then deny
برای دسترسی کاربران داخلی به اینترنت، Source NAT با استفاده از آدرس اینترفیس خروجی (PAT) تعریف میشود:
set security nat source rule-set INTERNET-OUT from zone CORP-LAN set security nat source rule-set INTERNET-OUT to zone INTERNET set security nat source rule-set INTERNET-OUT rule SOURCE-NAT match source-address 0.0.0.0/0 set security nat source rule-set INTERNET-OUT rule SOURCE-NAT then source-nat interface
برای انتشار سرویسهای داخل DMZ، از Destination NAT (Port Forwarding) استفاده میشود تا ترافیک ورودی از پورت 80 آدرس عمومی به وبسرور داخلی هدایت شود:
set security nat destination pool WEB-SERVER-POOL address 10.10.1.100/32 port 80 set security nat destination rule-set INBOUND from interface ge-0/0/2.0 set security nat destination rule-set INBOUND rule WEB-FORWARD match destination-address 203.0.113.10/32 set security nat destination rule-set INBOUND rule WEB-FORWARD match destination-port 80 set security nat destination rule-set INBOUND rule WEB-FORWARD then destination-nat pool WEB-SERVER-POOL
Screenها مکانیزم دفاع در لایههای 3 و 4 هستند و در برابر حملات رایج مانند Ping Death، IP Spoofing و SYN Flood محافظت ایجاد میکنند. برای ثبت وقایع امنیتی نیز یک سرور Syslog پیکربندی کنید:
set security zones security-zone INTERNET screen untrust-screen set security screen ids-option untrust-screen icmp ping-death set security screen ids-option untrust-screen ip source-route-option set security screen ids-option untrust-screen ip tear-drop set system syslog host 10.10.1.100 any any set system syslog file messages any notice set system syslog file interactive-commands interactive-commands any
پس از اعمال پیکربندی، تستهای زیر را انجام دهید: ping از Zone داخلی به اینترنت، تست دسترسی به یک سرویس غیرمجاز (باید Deny شود)، بررسی آدرس NATشده ترافیک خروجی، و بررسی لاگها با دستور
show log messages یا show security match-policies.
با تکمیل پیکربندی پایه، میتوان قابلیتهای واقعی فایروال نسل جدید SRX را فعال کرد. این لایه به فایروال امکان میدهد نه صرفاً بر اساس پورت و آدرس، بلکه بر اساس محتوای ترافیک و رفتار برنامهها تصمیمگیری کند.
AppSecure شناسایی و کنترل صدها برنامه را بر اساس الگوی رفتاری و نه صرفاً شماره پورت ممکن میکند. با تعریف Application Groupهای سفارشی و استفاده از آنها در پالیسیها، میتوان برنامههای کاری را مجاز و برنامههای غیرکاری را مسدود کرد:
set applications application-group BUSINESS-APPS application junos-office365 set security policies from-zone CORP-LAN to-zone INTERNET policy ALLOW-BUSINESS-APPS match source-address CORPORATE-USERS set security policies from-zone CORP-LAN to-zone INTERNET policy ALLOW-BUSINESS-APPS match application BUSINESS-APPS set security policies from-zone CORP-LAN to-zone INTERNET policy ALLOW-BUSINESS-APPS then permit
IPS با موتور مبتنی بر امضا، حملات شبکه در لایههای مختلف را شناسایی و مسدود میکند. ابتدا پایگاه داده امضاها را دانلود و سپس یک پروفایل IPS تعریف و به پالیسی متصل کنید:
set security idp idp-policy STANDARD-IPS rulebase-ips rule RULE-1 match source-address any set security idp idp-policy STANDARD-IPS rulebase-ips rule RULE-1 match destination-address any set security idp idp-policy STANDARD-IPS rulebase-ips rule RULE-1 match application default set security idp idp-policy STANDARD-IPS rulebase-ips rule RULE-1 then action recommended set security policies from-zone INTERNET to-zone CORP-LAN policy BLOCK-ATTACKS match source-address any set security policies from-zone INTERNET to-zone CORP-LAN policy BLOCK-ATTACKS match destination-address any set security policies from-zone INTERNET to-zone CORP-LAN policy BLOCK-ATTACKS match application any set security policies from-zone INTERNET to-zone CORP-LAN policy BLOCK-ATTACKS then permit application-services idp-policy STANDARD-IPS
فیلتر وب (URL Filtering) امکان کنترل دسترسی به وبسایتها بر اساس دستهبندی محتوا و آنتیویروس، اسکن ترافیک HTTP و SMTP در لحظه را فراهم میکند. هر دو این سرویسها در چارچوب UTM تعریف شده و با UTM Policy به پالیسیها متصل میشوند:
set security utm feature-profile web-filtering type juniper-local set security utm feature-profile web-filtering juniper-local profile LOCAL-PROFILE default permit set security utm feature-profile web-filtering juniper-local profile LOCAL-PROFILE category SOCIAL-NETWORKING action block set security utm feature-profile web-filtering juniper-local profile LOCAL-PROFILE category MALWARE action block set security utm utm-policy WEB-FILTER-POLICY web-filtering http-profile LOCAL-PROFILE set security policies from-zone CORP-LAN to-zone INTERNET policy WEB-ACCESS then permit application-services utm-policy WEB-FILTER-POLICY
بازرسی ترافیک رمزنگاریشده SSL/TLS از طریق SSL Proxy نیز ممکن است، اما نیازمند استقرار Certificate سازمانی روی کلاینتها و رعایت کامل قوانین حریم خصوصی است. این قابلیت را با احتیاط و تدریجی فعال کنید.
با ادغام SRX به سرورهای احراز هویت مانند Active Directory (از طریق RADIUS)، میتوان پالیسیها را بر اساس هویت کاربر و نه فقط آدرس IP اعمال کرد. برای این کار یک Access Profile تعریف کرده و از
source-identity در پالیسیها استفاده کنید. ارسال لاگهای جامع امنیتی به یک SIEM مرکزی نیز با تنظیمات set security log mode stream و قالب sd-syslog امکانپذیر است.
پس از فعالسازی هر سرویس پیشرفته، مصرف منابع را با دستورات show security idp status و show security monitoring زیر نظر بگیرید. فعالسازی همزمان همه سرویسها روی تمام ترافیک میتواند بر عملکرد تأثیر بگذارد؛ اجرای تدریجی و مبتنی بر ریسک توصیه میشود.
پیادهسازی موفق SRX تنها با پیکربندی اولیه به پایان نمیرسد؛ مدیریت مستمر و مانیتورینگ فعال، ضامن تداوم امنیت و عملکرد بهینه است.
برای نظارت بر منابع حیاتی دستگاه از دستورات زیر استفاده کنید: show chassis hardware برای جزئیات سختافزار، show chassis environment برای دما و ولتاژ، show system storage برای فضای دیسک، show interfaces terse برای وضعیت اینترفیسها و monitor interface traffic برای مشاهده زنده ترافیک.
جدول Sessionها قلب Stateful بودن فایروال است. برای تحلیل آن از دستورات show security flow session summary برای تعداد کل Sessionها و show security flow session destination-port 443 برای فیلتر بر اساس پورت مقصد استفاده کنید. برای بررسی و بهینهسازی پالیسیها نیز show security policies و show security policies hit-count نشان میدهد کدام قوانین واقعاً در حال استفاده هستند. دستور ارزشمند show security match-policies نیز مسیر یک بسته فرضی را شبیهسازی کرده و مشخص میکند کدام پالیسی بر آن اعمال میشود.
لاگهای SRX گنجینهای برای عیبیابی و ممیزی امنیتی هستند. فایلهای اصلی شامل show log messages (پیامهای سیستمی) و show log interactive-commands (تاریخچه دستورات کاربران) است. برای جلوگیری از تداخل تغییرات همزمان از configure private و برای اعمال امن تغییرات مهم از commit confirmed 10 استفاده کنید که در صورت عدم تأیید، پس از 10 دقیقه به حالت قبل برمیگردد. در محیطهای بزرگ با چندین دستگاه، استفاده از پلتفرم مدیریت متمرکز Juniper Security Director ضروری میشود.
یک چکلیست منظم نگهداری شامل موارد زیر است: روزانه بررسی show chassis alarms و لاگهای خطا؛ هفتگی بررسی Hit-Count پالیسیها، بهروزرسانی امضاها و بکاپ پیکربندی؛ ماهانه آنالیز روند مصرف منابع، حذف قوانین استفادهنشده و تست بازیابی از بکاپ.
حتی با بهترین طراحی، مواجهه با مشکلات اجتنابناپذیر است. توانایی تشخیص سریع و لایهبندیشده، مهارتی حیاتی برای هر مهندس امنیت شبکه است.
این شایعترین مشکل اولیه است. ابتدا وضعیت اینترفیسها را با show interfaces terse بررسی کنید. سپس مسیر پیشفرض را با show route 0.0.0.0/0 کنترل کرده و Next-Hop را با ping source 10.10.1.1 rapid count 5 203.0.113.9 تست کنید. سپس با show security match-policies مطمئن شوید ترافیک با پالیسی permit تطبیق میشود و در انتها، Sessionهای ایجادشده و NAT را با show security nat source rule all و show security flow session بررسی کنید. در برخی موارد Screenهای سختگیرانه یا سرویسهای UTM ممکن است ترافیک قانونی را مسدود کنند؛ برای یافتن آنها در لاگها جستجو کنید.
ابتدا قواعد Destination NAT را با show security nat destination rule all بررسی کنید تا مطمئن شوید rule به آدرس عمومی و پول درست اشاره میکند. سپس وجود پالیسی permit صریح از Zone اینترنت به DMZ (روی آدرس داخلی ترجمهشده) را با show security policies from-zone untrust to-zone DMZ detail کنترل کنید. در نهایت دسترسی به سرویس را ابتدا از شبکه داخلی تست کنید تا از سلامت خود سرویس اطمینان حاصل شود.
با show security flow session summary تعداد Session و نرخ ایجاد آن را بررسی کنید؛ تعداد بسیار بالا میتواند نشانه حمله DDoS یا Scan باشد. سپس با show security monitoring performance وضعیت پردازندههای امنیتی و با show security idp status وضعیت موتور IPS را کنترل کنید. فعالیت IPS و آنتیویروس روی ترافیک حجیم منابع زیادی مصرف میکند و نیازمند تنظیم دقیق (Fine-Tuning) است.
برای هر مشکل، از یک رویکرد لایهبندیشده پیروی کنید: ابتدا لایه فیزیکی (آیا لینک Up است؟)، سپس لایه شبکه (آیا مسیر وجود دارد؟)، لایه امنیت پایه (آیا پالیسی match میشود؟)، لایه سرویسهای پیشرفته (NAT و UTM ترافیک را drop نمیکنند؟) و در انتها لاگها. دستور
request support information نیز خروجی جامعی برای ارسال به تیم پشتیبانی Juniper (JTAC) تولید میکند. برای عیبیابی دقیقتر میتوان از Datapath Debug داخلی دستگاه برای ضبط و بررسی بستهها استفاده کرد.
امنیت واقعی زمانی حاصل میشود که فایروال بر اساس اصول دفاع در عمق (Defense in Depth) و حداقل دسترسی سختسازی شود. این بخش اصول اثباتشده صنعتی را جمعبندی میکند.
Telnet و HTTP را کاملاً غیرفعال کنید و تنها از SSH نسخه 2 و HTTPS استفاده نمایید. ورود مستقیم روت از SSH را ممنوع کرده و کاربران مدیریتی اختصاصی با حداقل دسترسی (RBAC) ایجاد کنید. برای احراز هویت مرکزی نیز از سرورهای RADIUS یا TACACS+ با احراز هویت دو مرحلهای استفاده کنید. روی اینترفیسهای عمومی، قابلیتهای غیرضروری مانند LLDP و ICMP Redirects را غیرفعال کنید.
Zoneهای مجزا برای شبکه کاربران، سرورها، مدیریت، DMZ، مهمان و اینترنت ایجاد کنید و از نامگذاری توصیفی استفاده نمایید. از any در فیلدهای Source، Destination و Application اجتناب کرده و اشیاء شبکه و برنامه را دقیق تعریف کنید. در انتهای هر rule-set یک سیاست Deny All صریح با لاگگیری قرار دهید:
set security policies global policy DENY-ALL-LOG match source-address any set security policies global policy DENY-ALL-LOG match destination-address any set security policies global policy DENY-ALL-LOG match application any set security policies global policy DENY-ALL-LOG then deny log session-close
برای سرویسهای حساس مانند ICMP ورودی، از Rate Limiting با Firewall Filterها و Policerها استفاده کنید. پایگاههای امنیتی IPS را با دستور request security idp security-package download بهطور منظم بهروزرسانی کنید و این فرآیند را در صورت امکان خودکار نمایید. تنظیم هشدار برای مصرف CPU بالای 80 درصد، تعداد Session غیرعادی و ورودهای ناموفق نیز ضروری است.
همیشه از commit confirmed
برای تغییرات مهم استفاده کنید و حداقل دو نسخه بکاپ پیکربندی (روی دستگاه و آفلاین) نگه دارید. برای هر تغییر مهم یک Plan Rollback داشته باشید. تدوین Playbook پاسخ به رخداد برای سناریوهای رایج مانند آلودگی بدافزار، DDoS و نشت اطلاعات، و انجام تست نفوذپذیری دورهای توسط تیم مستقل امنیت، بخشی از این آمادگی است.
آموزش راه اندازی فایروال Juniper SRX
فراتر از اجرای چند دستور پیکربندی است؛ تلفیقی از درک معماری، طراحی مبتنی بر اصول امنیتی، پیادهسازی دقیق و نظارت مستمر. در این راهنما از مفاهیم پایه Zone و مدل امنیتی SRX شروع کردیم، با مراحل عملی نصب و پیکربندی پایه ادامه دادیم و در نهایت به لایههای پیشرفته امنیتی و بهترین روشهای صنعتی رسیدیم.
SRX صرفاً یک دیوار آتش ساده نیست؛ یک پلتفرم امنیتی یکپارچه است که از کنترل دسترسی مبتنی بر آدرس IP تا بازرسی ترافیک رمزنگاریشده SSL و شناسایی هوشمند تهدیدات را پوشش میدهد. موفقیت در مدیریت آن در گرو رعایت چند اصل حیاتی است: تفکر مبتنی بر ریسک، سادهسازی و مستندسازی، تسلط بر ابزارهای Visibility و تعهد به یادگیری مستمر. به یاد داشته باشید که هیچ پیکربندی «نهایی» وجود ندارد؛ امنیت یک چرخه مداوم از ارزیابی، حفاظت، نظارت و پاسخ است که SRX شما بخش حیاتی از آن است.