چرا Zone و Security Policy در فایروال جونیپر SRX اهمیت دارند؟
در معماری امنیتی فایروالهای نسل جدید، دو مفهوم Zone و Security Policy در فایروال جونیپر SRX
ستونهای اصلی کنترل ترافیک هستند. Zone یا ناحیه امنیتی، شبکه را به قلمروهای منطقی با سطح اعتماد یکسان تقسیم میکند و Security Policy یا سیاست امنیتی، قوانین تردد بین این قلمروها را تعیین میکند. ترکیب این دو، امکان اجرای اصل کمترین امتیاز (Principle of Least Privilege)، محدودسازی حرکت جانبی مهاجمان و پیادهسازی دفاع در عمق را فراهم میسازد.
در این مقاله بهصورت گامبهگام و با مثالهای عملی CLI، نحوه ایجاد Zone، اختصاص اینترفیسها، تنظیم host-inbound-traffic و نوشتن سیاستهای امنیتی را در دستگاههای SRX بررسی میکنیم. اگر قصد تهیه این تجهیزات را دارید، میتوانید لیست
خرید فایروال جونیپر با گارانتی معتبر را پیش از شطر پیکربندی بررسی کنید.
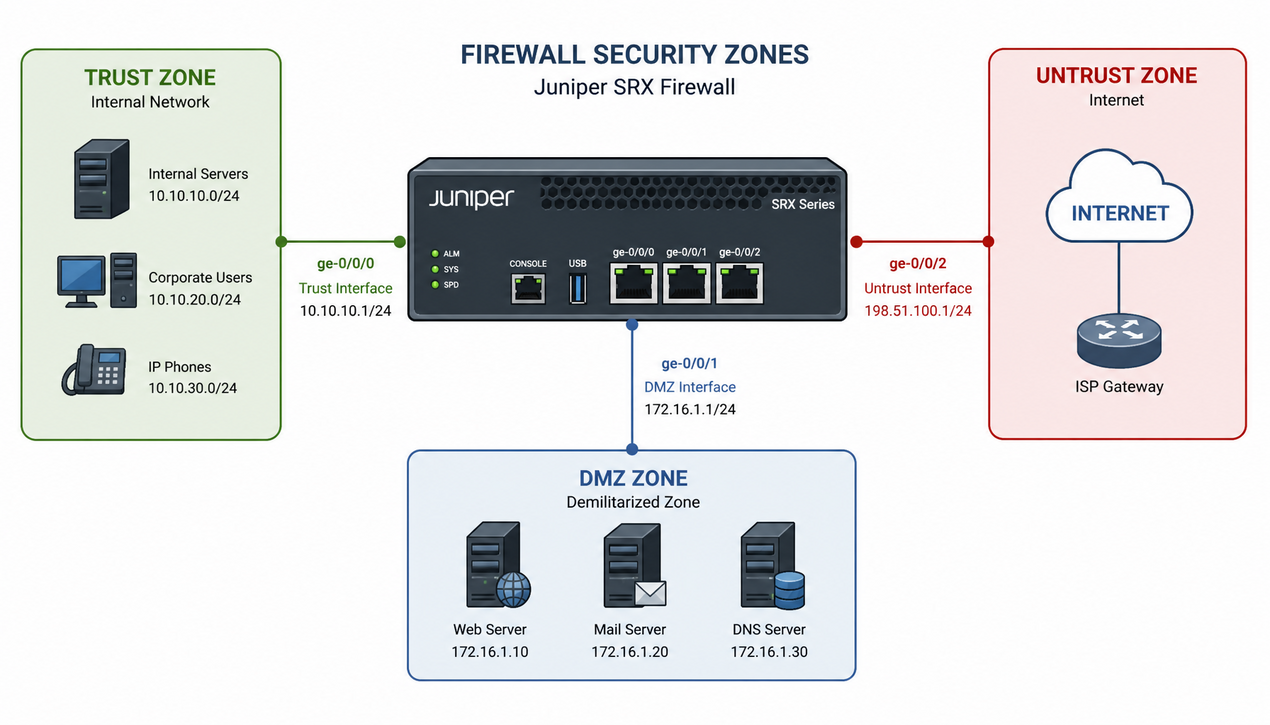
یک Zone در جونیپر SRX، قلمروی منطقی است که مجموعهای از اینترفیسهای شبکه با سطح اعتماد یکسان را در بر میگیرد. اینترفیسهای فیزیکی (مانند ge-0/0/0) یا منطقی (مانند واحدهای VLAN) به دقیقاً یک Zone اختصاص مییابند. هدف اصلی، تعریف مرزهای امنیتی واضح و امکان اعمال سیاستهای متفاوت بر اساس منشأ و مقصد ترافیک است.
نامگذاری Zoneها معمولاً بر اساس عملکرد و درجه اعتماد انجام میشود:
سیاست امنیتی، قانونی است که مجوز یا ممنوعیت ارتباط بین دو Zone را تعیین میکند. هر Policy از اجزای زیر تشکیل شده است:
در SRX بهطور پیشفرض تمامی ترافیک بین Zoneهای مختلف ممنوع است، مگر اینکه بهصراحت توسط یک Policy معتبر اجازه داده شود. این رویکرد «انکار پیشفرض» (Default Deny) سنگبنای یک پوسته امنیتی قوی است. حتی اگر دو شبکه از نظر مسیریابی به هم متصل باشند، تا زمانی که Policy صریحی اجازه عبور ندهد، هیچ ترافیکی رد و بدل نمیشود. برای مطالعه بیشتر درباره اهمیت مرزبندی در معماریهای شبکه، مقاله
طراحی معماری DMZ با فایروال سیسکو برای انتشار سرویسهای اینترنتی نیز مفید است.
پیش از شروع پیکربندی، موارد زیر را آماده کنید:
همچنین اگر در مرحله انتخاب تجهیزات هستید، مقایسه گزینههای موجود مانند فایروال سیسکو | قیمت و مشخصات فنی یا قیمت و خرید فایروال فورتی گیت میتواند در تصمیمگیری کمککننده باشد؛ البته اگر معماری مبتنی بر Zone و Policy با App-ID برای شما اولویت دارد، خانواده SRX گزینه مناسبی است.
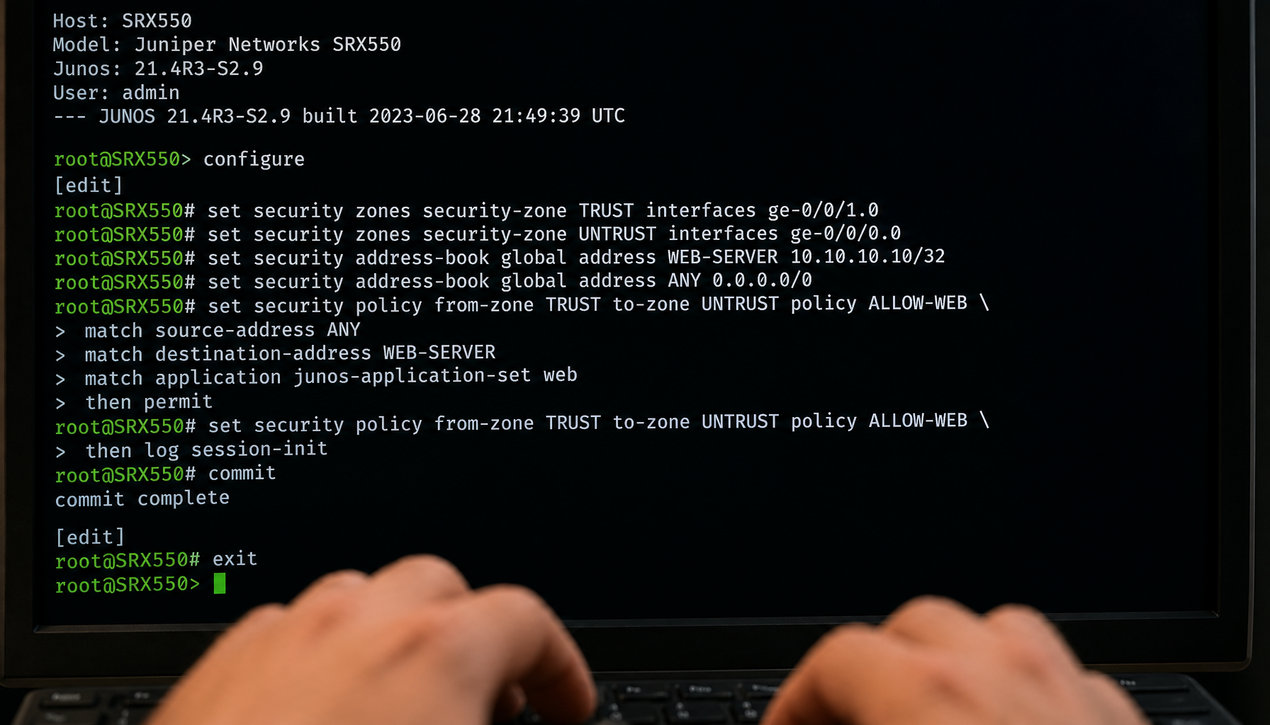
هر Zone نماینده بخشی از شبکه با سطح امنیتی یکسان است. نامگذاری معنادار، مدیریت پیکربندی را در آینده سادهتر میکند. ساختار پایه دستور به شکل set security zones security-zone <zone-name> است. مثال زیر را میتوانید در یک محیط آزمایشگاهی یا پیش از اعمال روی دستگاه تولیدی بررسی کنید:
توجه داشته باشید که ایجاد Zone بهتنهایی هیچ ارتباطی را ممکن نمیسازد؛ این مرحله صرفاً مانند کشیدن خطوط مرزی روی نقشه شبکه است و ترافیک تا تعریف Policy مجاز نخواهد بود.
پس از ترسیم مرزهای منطقی، هر اینترفیس فیزیکی یا منطقی باید به دقیقاً یک Zone اختصاص یابد. این کار به فایروال امکان میدهد منشأ هر بسته ورودی را بر اساس Zone اینترفیس دریافتکننده تشخیص دهد:
set security zones security-zone LAN-Trust interfaces ge-0/0/1.0 set security zones security-zone Internet-Untrust interfaces ge-0/0/0.0 set security zones security-zone SERVERS-DMZ interfaces ge-0/0/2.0
یک اشتباه رایج، فراموش کردن اختصاص Zone به اینترفیس یا اختصاص اشتباه آن است که به عدم عبور ترافیک یا نقض امنیت منجر میشود. همیشه با دستور show security zones وضعیت اختصاص اینترفیسها را بررسی کنید.
این بخش رفتار فایروال را نسبت به ترافیکی که مستقیماً به خود دستگاه در آن ناحیه ارسال میشود، کنترل میکند و شامل دو دسته است: system-services (سرویسهای مدیریتی مانند SSH، HTTPS، ping و SNMP) و protocols (پروتکلهای لایه شبکه مانند OSPF و BGP). تنظیمات باید بر اساس اصل کمترین دسترسی انجام شود:
# Zone داخلی: مدیریت گستردهتر مجاز است set security zones security-zone LAN-Trust host-inbound-traffic system-services ssh set security zones security-zone LAN-Trust host-inbound-traffic system-services ping set security zones security-zone LAN-Trust host-inbound-traffic system-services https set security zones security-zone LAN-Trust host-inbound-traffic protocols ospf # Zone اینترنت: بهطور پیشفرض هیچ سرویسی فعال نیست # Zone DMZ: فقط سرویسهای ضروری مانیتورینگ set security zones security-zone SERVERS-DMZ host-inbound-traffic system-services ping set security zones security-zone SERVERS-DMZ host-inbound-traffic system-services snmp
نام یک Policy اولین و مؤثرترین ابزار مستندسازی است. اصول پیشنهادی عبارتند از:
Trust-to-DMZ_WebMgmt-SSHهر Policy بر اساس چهار معیار تطبیق ترافیک شکل میگیرد: مبدأ (IP منفرد، رنج شبکه یا شیء Address Book)، مقصد، سرویس/برنامه (سرویسهای پیشفرض مانند junos-http و junos-ssh یا برنامههای سفارشی بر اساس پورت) و اقدام (permit، deny یا reject). برای اتصالات TCP با reject، فایروال بسته RST ارسال میکند و برای UDP پیام ICMP Unreachable میفرستد.
ساختار دستوری سلسلهمراتبی و منطقی است:
set security policies from-zone <source-zone> to-zone <destination-zone> policy <policy-name> match source-address <src-object> set security policies from-zone <source-zone> to-zone <destination-zone> policy <policy-name> match destination-address <dst-object> set security policies from-zone <source-zone> to-zone <destination-zone> policy <policy-name> match application <app-name> set security policies from-zone <source-zone> to-zone <destination-zone> policy <policy-name> then permit
مثال عملی: اجازه دسترسی مدیران شبکه از Zone داخلی به DMZ برای مدیریت سرورها با SSH. پیش از اعمال روی دستگاه تولیدی، این پیکربندی را در محیط آزمایشی تست کنید:
set security policies from-zone LAN-Trust to-zone SERVERS-DMZ policy Admins-Manage-Servers match source-address Admin-PCs set security policies from-zone LAN-Trust to-zone SERVERS-DMZ policy Admins-Manage-Servers match destination-address Server-Subnet set security policies from-zone LAN-Trust to-zone SERVERS-DMZ policy Admins-Manage-Servers match application junos-ssh set security policies from-zone LAN-Trust to-zone SERVERS-DMZ policy Admins-Manage-Servers then permit set security policies from-zone LAN-Trust to-zone SERVERS-DMZ policy Admins-Manage-Servers then log session-close
سه نکته حیاتی در این مرحله: ترتیب مهم است (Policyها از بالا به پایین پردازش میشوند، پس قوانین خاص را بالاتر قرار دهید)، سیاست پیشفرض انکار است و پس از هر تغییر با دستورات نمایش، پیکربندی را اعتبارسنجی کنید.
Address Book فراتر از یک لیست ساده، سیستم مدیریت اشیاء شبکه متمرکز و قابل ارجاع است که با تعریف اشیاء نامگذاریشده بهجای IPهای خام، نگهداری Policyها را ساده میکند:
set security address-book global address WEB-SRV-01 192.168.10.10/32 set security address-book global address FINANCE-SUBNET 10.10.20.0/24 set security address-book global address-set ALL-SERVERS address WEB-SRV-01 set security address-book global address-set ALL-SERVERS address DB-SRV-02
مزایای کلیدی شامل سهولت نگهداری (تغییر آدرس یک سرور تنها در یک نقطه)، خوانایی بالاتر Policyها و کاهش خطاهای تایپی در آدرسهای طولانی است.
App-ID امکان شناسایی برنامهها را صرفنظر از پورت یا تکنیکهای رمزگذاری فراهم میکند. برای Policyهای مبتنی بر برنامه:
set security policies from-zone Trust to-zone Untrust policy Block-Streaming match application junos:NETFLIX set security policies from-zone Trust to-zone Untrust policy Block-Streaming match application junos:YOUTUBE set security policies from-zone Trust to-zone Untrust policy Block-Streaming then deny
برای برنامههای داخلی یا غیراستاندارد نیز میتوان سرویس سفارشی تعریف کرد:
با این ویژگی میتوان سیاستها را بر اساس زمان یا تقویم فعال یا غیرفعال کرد؛ برای مثال محدود کردن دسترسی به شبکههای اجتماعی به ساعات اداری:
set schedulers scheduler BUSINESS-HOURS daily start-time 08:00 stop-time 17:00 set security policies from-zone Trust to-zone Untrust policy Social-Media-Access match application junos:FACEBOOK set security policies from-zone Trust to-zone Untrust policy Social-Media-Access then permit set security policies from-zone Trust to-zone Untrust policy Social-Media-Access scheduler BUSINESS-HOURS
لاگ گیری برای عیبیابی، تحلیل امنیتی، انطباق با مقررات و تحقیقات حادثه ضروری است و دو سطح اصلی دارد: session-init (ثبت هنگام ایجاد session) و session-close
(ثبت هنگام بسته شدن به همراه حجم و مدت تبادل داده). برای Policyهای حساس مربوط به DMZ و سیاست پیشفرض انکار، حتماً لاگ را فعال کنید و لاگها را به یک سیستم مرکزی مانند Syslog یا JSA منتقل نمایید.
در سطح Zone، سرویسهای host-inbound-traffic را به حداقل ضرورت برسانید و در Zone اینترنت هیچ سرویس مدیریتی را فعال نکنید مگر با محدودیت IP مبدأ. در سطح Policy، بهجای any همواره مبدأ، مقصد و سرویس را دقیقاً به اندازه نیاز محدود کنید.
از کنوانسیون ثابتی مانند [FromZone]-[ToZone]_[Purpose]_[Application] پیروی کنید و برای Policyهای مهم توضیح مختصر اضافه کنید:
سیاستها نباید «تنظیم و فراموش» شوند. Policyهای موقت را بهجای حذف با دستور deactivate
غیرفعال کنید تا تاریخچه و امکان فعالسازی مجدد سریع حفظ شود. بازبینی دورهای برای شناسایی Policyهای بدون استفاده و حذف یا اصلاح آنها ضروری است و تغییرات در Policyهای حیاتی باید از طریق فرآیند مدیریت تغییر مستند و تست شود.
از Zoneها فراتر از مدل ساده Trust/Untrust/DMZ استفاده کنید: Zoneهای جداگانه برای بخشهای حساس (مالی، پژوهش)، دستگاههای IoT و شبکه مهمان ایجاد کنید تا حرکت جانبی مهاجم در صورت نفوذ محدود شود. این معماری زیرساخت necessary برای استراتژیهای مدرن مانند Micro-Segmentation و Zero Trust را فراهم میکند.
پیش از اعمال تغییرات، از دستور show | compare برای بررسی دقیق تغییرات و از commit check برای اعتبارسنجی سینتکس استفاده کنید. در محیطهای بحرانی، commit confirmed (با تایمر) باعث میشود در صورت قطع connectivity، پیکربندی بهطور خودکار به حالت قبل بازگردد.
دستورات مفید بررسی وضعیت شامل موارد زیر هستند:
این دستورات صرفاً وضعیت پیکربندی را نمایش میدهند و هیچ تغییری ایجاد نمیکنند، بنابراین برای ممیزی و عیبیابی ایمن هستند. برای مقایسه روشهای مشابه در برندهای دیگر، میتوانید مشخصات مدلهای مختلف را در صفحههای مرجع بررسی کنید.
خیر. در SRX هر اینترفیس فیزیکی یا منطقی (unit) باید به دقیقاً یک Zone اختصاص یابد. اگر نیاز به تفکیک دارید، از اینترفیسهای منطقی مجزا یا VLAN استفاده کنید.
deny بسته را بهصورت ساکت دور میریزد و فرستنده پاسخی دریافت نمیکند، اما reject با ارسال پیام (برای TCP بسته RST و برای UDP پیام ICMP Unreachable) فرستنده را از رد شدن درخواست مطلع میسازد.
در SRX ترافیک بین Zoneهای مختلف که با هیچ Policyای مطابقت نداشته باشد، بهطور پیشفرض رد میشود (Default Deny). این رفتار، پایه امنیتی مهمی است و توصیه میشود برای ترافیک ردشده لاگگیری فعال باشد تا تلاشهای مشکوک شناسایی شوند.
خیر. host-inbound-traffic تنها ترافیک مقصد خود دستگاه فایروال را کنترل میکند (مانند SSH به فایروال)، در حالی که Security Policy ترافیک عبوری از فایروال را مدیریت میکند. هر دو باید جداگانه و بر اساس اصل کمترین امتیاز پیکربندی شوند.
پیاده سازی Zone و Security Policy در فایروال جونیپر SRX را میتوان به معماری یک شهر امن تشبیه کرد: Zone ها محلههایی با سطوح دسترسی متفاوت را تعریف میکنند و Policy های امنیتی، قوانین تردد را مشخص میکنند؛ اینکه چه کسی، از کدام ناحیه، به کدام مقصد و برای چه منظوری میتواند عبور کند. این فرآیند با تعریف مرزها (ایجاد Zone) آغاز میشود، با اختصاص اینترفیسها و تنظیم host-inbound-traffic ادامه مییابد و با نوشتن Policy های دقیق و افزودن قابلیت های پیشرفته مانند Address Book، App-ID، Scheduling و Logging کامل میگردد.
تکنولوژی بهتنهایی ضامن امنیت نیست؛ موفقیت بلندمدت در گرو رعایت بهترین روشهای مدیریتی شامل اصل کمترین امتیاز، نامگذاری سیستماتیک، بازبینی دورهای و لاگگیری هوشمند است. با درک عمیق مبانی و تعهد به نگهداری مستمر، این معماری مبتنی بر Zone و Security Policy به زیرساختی پویا، قابل ممیزی و انطباقپذیر برای محافظت از داراییهای دیجیتال سازمان تبدیل خواهد شد. برای ارزیابی کلیتر امنیت سرویسهای منتشرشده، مطالعه
راهنمای رسمی OWASP برای ارزیابی امنیت برنامههای وب نیز توصیه میشود.