کانفیگ سرور یک فرآیند لایهای است که از تحلیل نیازمندیها شروع میشود و با مونتاژ سختافزار، تنظیم RAID و BIOS، نصب سیستمعامل، پیکربندی شبکه، Hardening امنیتی و مانیتورینگ ادامه پیدا میکند؛ اشتباه در هر لایه میتواند کل زیرساخت را دچار گلوگاه عملکردی یا ریسک امنیتی کند. در این آموزش کانفیگ سرور، مسیر استاندارد راه اندازی سرور را در 8 مرحله مشخص مرور میکنیم تا بتوانید پیکربندی سرور را از صفر تا صد، بهصورت مهندسیشده و مستند پیش ببرید.
پیش از روشن کردن سرور این موارد باید آماده باشد: دسترسی فیزیکی به دستگاه یا کنسول Out-of-Band مانند iLO، iDRAC یا BMC؛ فایل ISO رسمی سیستمعامل یا Hypervisor بههمراه لایسنسهای معتبر؛ طرح IP و شماره VLANهای مصوب تیم شبکه؛ و کابلهای شبکه و پاور استاندارد. اگر سرور قرار است جایگزین یک سیستم در سرویس باشد، پنجره زمانی Downtime نیز باید از قبل با کسبوکار هماهنگ شود.
لیست دقیق قطعات نصبشده، شامل مدل پردازنده، ظرفیت و فرکانس رم، مدل هاردها و کارتهای شبکه را هم در یک سند ثبت کنید؛ این اطلاعات در مراحل بعد برای انتخاب درایور و عیبیابی لازم میشود. برای هر قطعهای که باید تازه تهیه شود، سازگاری آن با نسل و مدل سرور را از مشخصات رسمی سازنده بررسی کنید تا از ناسازگاری احتمالی و توقف پروژه جلوگیری شود.
کانفیگ درست سرور از تحلیل Workload آغاز میشود، نه از ورود به BIOS یا اجرای نصاب سیستمعامل. بخش بزرگی از مشکلات عملکردی که ماهها بعد ظاهر میشوند، ریشه در طراحی اولیه دارند. در این مرحله باید مشخص کنید سرور برای مجازیسازی است، دیتابیس، File Server، وبسرور یا Backup Node؛ پاسخ همین سؤالهاست که سطح RAID، میزان رم، نوع Hypervisor و حتی طرح شبکه را تعیین میکند.
خروجی این مرحله یک سند Capacity Planning است: IOPS موردنیاز، تعداد کاربران همزمان، نرخ رشد سالانه داده و الزامات SLA. نکته کاربردی این است که در بسیاری از سرورهای سازمانی، گلوگاه اصلی نه پردازنده بلکه زیرسیستم دیسک است؛ بنابراین برآورد درست IOPS اهمیت عملی بیشتری از انتخاب مدل CPU دارد و باید بر پایه رفتار واقعی کاربران انجام شود.
اگر بار کاری دادهمحور و در حال رشد است، معماری ممکن است بهجای دیسک داخلی به استوریج SAN
برسد تا ظرفیت و IOPS جدا از سرور و بهصورت متمرکز مقیاس پیدا کند. نتیجه مرحله 1 باید یک نقشه معماری مکتوب باشد: تعداد و سطح آرایههای RAID، حجم حافظه، سیستمعامل یا Hypervisor، تعداد کارت شبکه و طرح VLAN.
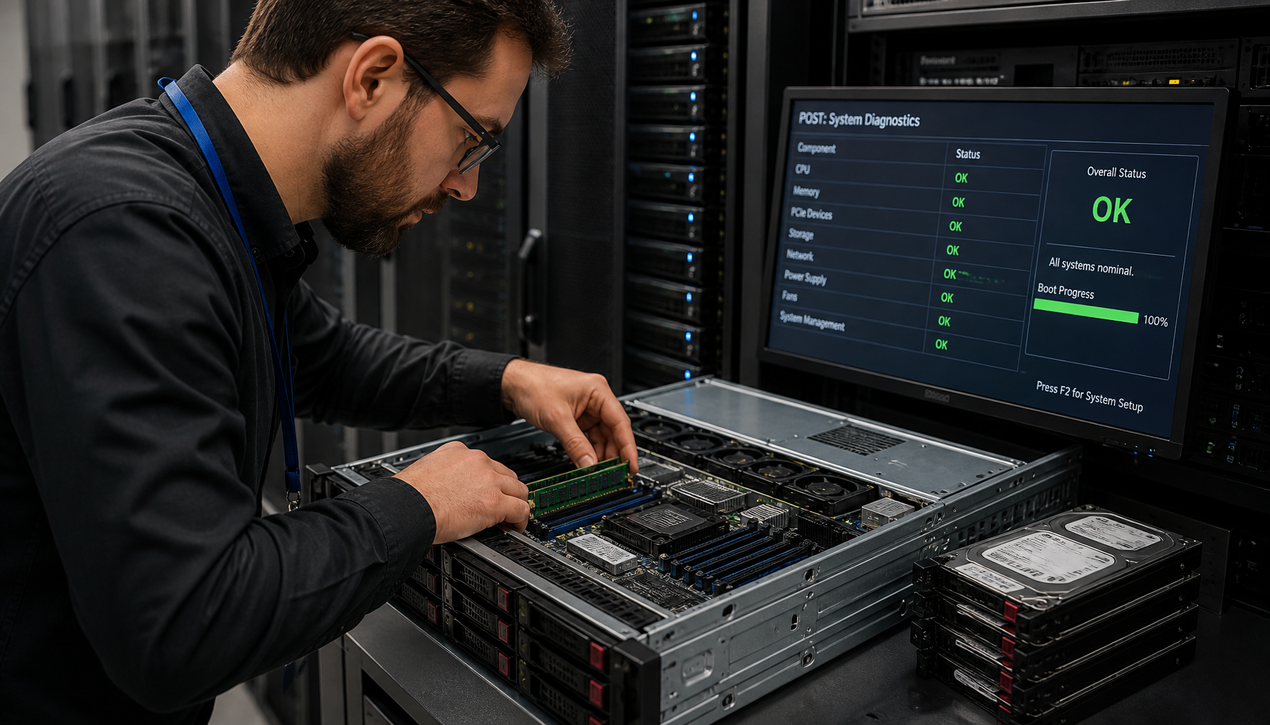
پس از مونتاژ فیزیکی، پیش از هر پیکربندی منطقی باید سلامت سختافزار تأیید شود. ماژولهای رم باید با صدای کلیک مشخص در اسلات قفل شوند، هاردها بهدرستی در بِیها بنشینند و کابلهای پاور و شبکه از مسیر استاندارد رک عبور کنند. یک ماژول رم نیمقفل ممکن است سرور را در بار پایین بدون خطا بوت کند، اما در Load بالا رفتار ناپایدار و خطای حافظه ایجاد کند.
پس از روشن شدن، نتیجه تست POST را بررسی کنید و لاگ سختافزاری را در کنسول مدیریت (iLO، iDRAC یا BMC) مطالعه کنید؛ وضعیت پاور، فن، دمای قطعات و سلامت هاردها باید بدون خطا باشد. اگر رم باید اضافه یا تعویض شود، همخوانی نسل، فرکانس و رنکینگ ماژولها را بررسی کنید؛ برای نمونه در سرورهای اچپی، انتخاب
رم سرور اچپی باید با ماژولهای موجود و مادربرد سرور سازگار باشد.
نسخه فریمور هم بخشی از سلامت اولیه است: نسخه BIOS/UEFI، فریمور کنترلر RAID و فریمور کنسول مدیریت را ثبت کنید. سروری که با فریمور قدیمی راهاندازی شود، بعداً در برابر ناسازگاری درایور و باگهای شناختهشده آسیبپذیرتر خواهد بود. اگر بهروزرسانی فریمور لازم شد، آن را طبق ماتریس سازگاری رسمی سازنده و در پنجره نگهداری انجام دهید.
پیکربندی RAID همان نقطهای است که تعادل بین Performance، Redundancy و ظرفیت ذخیرهسازی تعیین میشود و انتخاب اشتباه آن میتواند پایداری کل زیرساخت را زیر سؤال ببرد. ساخت آرایه از داخل Utility کنترلر در زمان بوت انجام میشود و خروجی آن باید دقیقاً مطابق سند معماری مرحله 1 باشد؛ در همین مرحله، سیاست Hot Spare برای جایگزینی خودکار دیسک معیوب هم تعریف میشود.
قاعده کلی این است: برای بارهای تصادفی و نوشتاری بالا مانند دیتابیس تراکنشی و مجازیسازی، RAID 10 بهترین تعادل عملکرد و تحمل خطا را میدهد؛ برای آرشیو و Backup با نوشتن ترتیبی، RAID 5 و در آرایههای بزرگتر RAID 6 انتخاب اقتصادیتری است؛ و برای دیسک سیستمعامل، RAID 1 انتخاب ساده و مطمئنی محسوب میشود. این تصمیم باید بر پایه تحلیل IOPS گرفته شود، نه صرفهجویی اولیه.
کیفیت و همخوانی خود هاردها نیز اثر مستقیم بر پایداری آرایه دارد؛ استفاده از مدلهای Enterprise سازگار با کنترلر، مانند هارد سرور اچپی
، احتمال خطا و افت کارایی را کاهش میدهد. پس از ساخت آرایه، وضعیت آن را از کنسول کنترلر یا از داخل سیستمعامل بررسی کنید و توجه داشته باشید که در آرایههای RAID 5 یا RAID 6، پس از خرابی یک دیسک تا پایان Rebuild، سطح تحمل خطا موقتاً پایین میآید.
تنظیمات BIOS/UEFI نقش مستقیم در عملکرد و مصرف انرژی دارد اما اغلب نادیده گرفته میشود. Profile توان را از حالت Power Saving به حالت Performance یا Balanced مطابق سناریو تغییر دهید؛ در سرورهای پربار، پروفایلهای تهاجمی صرفهجویی انرژی میتوانند فرکانس پردازنده را محدود کنند و عملکرد را پایین بیاورند.
اگر سرور برای مجازیسازی استفاده میشود، فناوری مجازیسازی پردازنده (Intel VT-x یا AMD-V) و در صورت نیاز IOMMU و SR-IOV را فعال کنید. گزینههایی مانند NUMA، Hyper-Threading و C-State را بر اساس نوع Workload و توصیه رسمی سازنده تنظیم کنید؛ در محیطهایی که Latency برایشان حیاتی است، تنظیمات C-State باید محافظهکارانهتر باشد.
Boot Mode هم باید با سیستمعامل هماهنگ باشد: برای سیستمعاملهای مدرن، UEFI همراه با Secure Boot طبق مستندات سازنده OS انتخاب درستی است و Legacy Boot فقط برای سیستمعاملهای قدیمی یا الزامات خاص پیش میآید. در پایان، ترتیب بوت را طوری تنظیم کنید که سیستم فقط از دستگاههای موردنظر بوت شود.
نصب سیستمعامل یا Hypervisor باید طبق Best Practice رسمی سازنده انجام شود و مهمترین نکته آن، استفاده از درایورهای معتبر و بهروز است. اگر درایور کنترلر RAID با نسخه عمومی یا قدیمی نصب شود، عملکرد دیسک بهشکل محسوس افت میکند؛ در سرورهای اچپی بسته رسمی SPP و در سایر برندها بستههای بهروزرسانی رسمی سازنده، منبع درست درایور و فریمور هستند.
در سناریوهای مجازیسازی توصیه میشود Hypervisor روی آرایه یا پارتیشن جداگانهای نصب شود و فایلهای VM روی Datastore مجزا قرار بگیرند تا مدیریت فضا و عیبیابی ساده بماند. پارتیشنبندی را نیز از ابتدا با توجه به رشد داده طراحی کنید؛ تغییر نقشه پارتیشنها بعد از استقرار، بهمراتب پیچیدهتر از طراحی درست در روز اول است.
پس از نصب، وضعیت پایه سیستم را با چند دستور فقط-خواندنی در توزیعهای لینوکسی بازرسی کنید. این دستورها هیچ تغییری در پیکربندی ایجاد نمیکنند و صرفاً وضعیت جاری را نمایش میدهند؛ با این حال پیش از اجرا در محیط عملیاتی، رفتار آنها را در محیط آزمایشی بررسی کنید:
# نمایش ساختار دیسکها و پارتیشنها lsblk # بررسی فضای پارتیشنهای متصلشده df -h # نمایش کارتهای شبکه و آدرسهای اختصاصیافته ip addr show # مشاهده وضعیت سرویس SSH systemctl status sshd
خروجی این بررسیها را در سند پیکربندی ثبت کنید تا Baseline اولیه برای مقایسههای بعدی شکل بگیرد؛ در مرحله مانیتورینگ، همین مقادیر مرجع تشخیص افتهای تدریجی خواهند بود. اگر خروجی هر دستور با انتظار شما متفاوت بود، پیش از ادامه، علت آن را مشخص کنید.
پیکربندی شبکه سرور باید بر پایه تفکیک ترافیک طراحی شود: شبکه مدیریت (Management)، شبکه کاربری (Production) و شبکه Backup هرکدام در VLAN جداگانه قرار بگیرند و اگر ترافیک ذخیرهسازی مانند iSCSI وجود دارد، آن هم شبکه فیزیکی و VLAN مخصوص خودش را میخواهد. تفکیک نکردن این ترافیکها هم باعث اشباع لینک میشود و هم سطح حمله را بالا میبرد.
برای Redundancy، پورتهای شبکه را بهصورت Team یا Bond پیکربندی کنید تا با قطع یک کابل یا خرابی یک پورت سوییچ، اتصال سرور برقرار بماند. تمام IPها، ماسکها، گیتویها و شماره VLANها نیز باید در یک سند IP Management ثبت شوند؛ در نبود این سند، عیبیابی شبکه در آینده کند و پرخطا میشود و احتمال تداخل IP بالا میرود.
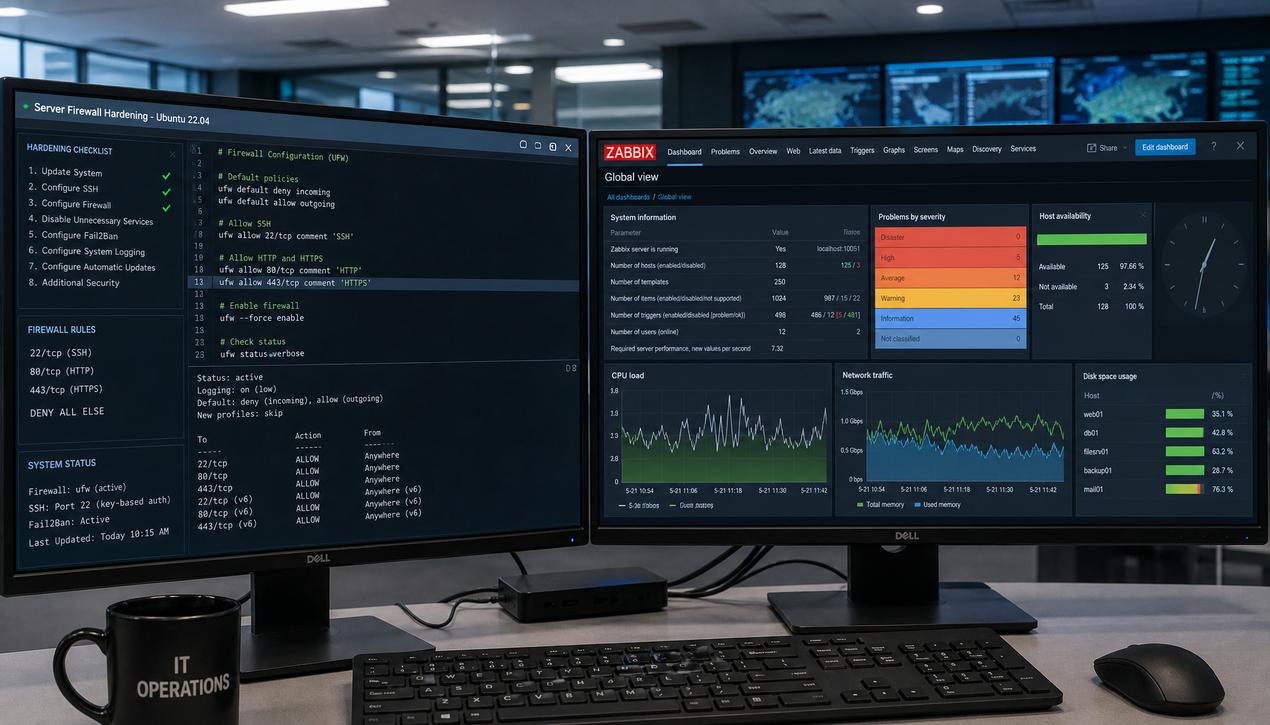
سیستمعاملی که تازه نصب شده، بهطور پیشفرض برای راحتی کاربر تنظیم شده است نه برای امنیت. Hardening یعنی همین تنظیمات را به سمت اصل «حداقل سرویس، حداقل دسترسی» حرکت دهید؛ در ادامه سه محور اصلی آن مرور میشود.
فایروال سیستمعامل را فعال کنید و فقط پورتهای لازم برای سرویسها را باز بگذارید. در زیرساخت سازمانی، لایه بعدی، فایروال سختافزاری است؛ قرار گرفتن سرور پشت یک فایروال امنیتی مانند
فایروال فورتی گیت و تعریف Policyهای دقیق بین Zoneها، سطح حمله را بهشکل چشمگیری پایین میآورد و ترافیک خروجی سرور را هم قابل کنترل میکند.
سرویسهای غیرضروری را غیرفعال کنید، دسترسیها را Role-Based تعریف کنید و برای سرویسهایی مانند SSH بهجای تکیه بر رمز عبور، از کلید و محدودسازی منابع مجاز استفاده کنید. Password Policy شامل طول، پیچیدگی و انقضای رمز نیز باید مطابق خطمشی سازمان فعال باشد و حسابهای پیشفرض بلااستفاده غیرفعال شوند.
پچهای امنیتی سیستمعامل را در چرخه نگهداری اعمال کنید و هر تغییر را ثبت نمایید. اگر روی سرور سرویس وب فعال است، ارزیابی امنیتی آن را بر پایه چکلیستهای استاندارد انجام دهید؛ برای این کار
راهنمای رسمی OWASP برای ارزیابی امنیت برنامههای وب مرجع شناختهشدهای است که سناریوهای تست را بهتفکیک بخش پوشش میدهد.
کانفیگ بدون مانیتورینگ ناقص است. ابزارهایی مانند Zabbix یا قابلیتهای Monitoring کنسول مدیریت سختافزار را برای پایش CPU، حافظه، دمای قطعات، وضعیت آرایه RAID و فضای دیسک تنظیم کنید و آستانههای هشدار را در سطحی تعریف کنید که پیش از رسیدن به بحران اعلام شوند. ثبت Baseline عملکرد در روزهای نخست نیز کمک میکند افتهای تدریجی، بعداً سریع شناسایی شوند.
مستندسازی هم باید همزمان با کار انجام شود، نه بعد از آن: IPها و VLANها، Layout کامل RAID، نسخه فریمور و BIOS، تنظیمات مهم BIOS، نقشه پارتیشنها و برنامه بکاپ. در صورت خرابی آرایه یا مهاجرت به سرور جدید، همین سند است که زمان بازیابی را کوتاه میکند؛ نبود مستندات پیکربندی یکی از رایجترین عوامل طولانی شدن ریکاوری است.
این راهنما مسیر عمومی کانفیگ است اما جزئیات هر مرحله به برند، مدل و سیستمعامل شما وابسته است؛ منوی RAID در کنترلرهای مختلف، محل گزینههای BIOS و ابزار مدیریتی (iLO در اچپی، iDRAC در دل و XCC در لنوو) با هم تفاوت دارند. تغییر سطح RAID پس از استقرار نیز معمولاً به مهاجرت آرایه نیاز دارد و بسته به کنترلر میتواند زمانبر باشد؛ بنابراین سطح درست را از روز اول انتخاب کنید.
آپدیت فریمور بدون بررسی ماتریس سازگاری نسخهها انجام نشود و هر تغییر در محیط عملیاتی ابتدا در محیط آزمایشی تست شود. اگر تیم داخلی تجربه لازم را ندارد، تصمیمهای حساس مانند تغییر RAID یا ارتقای فریمور را با مشاوره تخصصی و در پنجره نگهداری پیش ببرید تا ریسک خاموشی سرویس به حداقل برسد.
برای دیتابیسهای تراکنشی با نوشتن تصادفی بالا، RAID 10 بهدلیل عملکرد نوشتن بهتر و تحمل خطای بالاتر انتخاب استاندارد است. RAID 5 برای بارهای سبکتر یا آرشیو مناسب است اما بهدلیل محاسبات Parity، در الگوهای نوشتن سنگین فشار بیشتری به کنترلر وارد میکند.
زمان دقیق به تعداد سرورها، تنوع سختافزار، نوع سیستمعامل و الزامات امنیتی بستگی دارد و عدد سراسری برای آن قابل تعمیم نیست؛ یک سرور واحد با سناریوی ساده بسیار سادهتر از یک زیرساخت چندلایه با SAN و فایروال است. زمانبندی را بر پایه چکلیست همین 8 مرحله تخمین بزنید.
بله، هاردها را میتوان بهصورت JBOD یا با RAID 0 استفاده کرد، اما هیچکدام در برابر خرابی دیسک محافظتی ندارند. برای هر دادهای که از دست رفتنش پذیرفته نیست، حداقل RAID 1 و برای دادههای حیاتی RAID 10 توصیه میشود.
در سرور فیزیکی، تمام 8 مرحله شامل سختافزار، RAID و BIOS روی خود دستگاه اجرا میشود. در سرور مجازی، بخش سختافزاری به میزبان (Host) منتقل میشود و کانفیگ روی تخصیص منابع به VM، شبکه مجازی و Hardening سیستمعامل مهمان متمرکز است؛ اما قواعد امنیتی و مستندسازی همانقدر حیاتی باقی میماند.
کانفیگ سرور از صفر تا صد یک زنجیره 8 مرحلهای است: تحلیل نیاز و طراحی معماری، مونتاژ و تست سلامت سختافزار، پیکربندی RAID، تنظیم BIOS/UEFI، نصب سیستمعامل یا Hypervisor، کانفیگ شبکه، Hardening امنیتی و در نهایت مانیتورینگ و مستندسازی. اگر هر لایه بهصورت مهندسیشده انجام نشود، نتیجه بهشکل افت عملکرد یا حفره امنیتی بعداً ظاهر میشود. برای انتخاب سختافزار سازگار نیز صفحات محصولی که در همین مقاله معرفی شدند، از رم و هارد تا استوریج SAN و فایروال، نقطه شروع مناسبی هستند تا راه اندازی سرور شما روی پایهای درست شکل بگیرد.