

کانتینر سازی (Containerization) روشی در توسعه نرمافزار است که در آن برنامه بههمراه تمام وابستگیهایش—کتابخانهها، فایلهای پیکربندی و زمان اجرا—در واحدی مستقل به نام کانتینر بستهبندی میشود و در هر محیطی یکسان اجرا میشود. کانتینرها برخلاف ماشین مجازی، سیستمعامل کامل ندارند و هسته سیستمعامل میزبان را بهصورت اشتراکی استفاده میکنند؛ به همین دلیل سبک و سریع هستند. ابزار اصلی ساخت و اجرای کانتینر Docker است و برای مدیریت و مقیاسدهی خودکار مجموعهای از کانتینرها، Kubernetes بهکار میرود. اگر با نرم افزار مجازی سازی سرور و مفاهیم زیرساختی آشنا باشید، ورود به این فناوری سادهتر خواهد بود.
کانتینر سازی در مهندسی نرمافزار در واقع مجازیسازی در سطح سیستمعامل است؛ یعنی بهجای شبیهسازی یک سختافزار کامل، هسته سیستمعامل میزبان چند فضای کاربری ایزوله از هم ایجاد میکند که هر کدام یک کانتینر نامیده میشوند. هر کانتینر فایلهای پیکربندی و کتابخانههای مورد نیاز برنامه را همراه خود دارد و فرآیندهایش از سایر کانتینرها جدا اجرا میشود، اما همه از یک هسته مشترک استفاده میکنند.
مشکلی که این فناوری حل میکند مشکل معروف «روی سیستم من کار میکند» است. برنامهای که روی لپتاپ توسعهدهنده با نسخه خاصی از کتابخانه اجرا شده، ممکن است روی سرور تولید با نسخه متفاوت همان کتابخانه با خطا مواجه شود. وقتی برنامه داخل کانتینر بستهبندی شود، این تفاوتهای محیطی دیگر اثری ندارند، چون کانتینر همه چیز لازم برای اجرا را در خود دارد و روی هر سیستمی که موتور کانتینر در آن فعال است، رفتار یکسانی نشان میدهد.
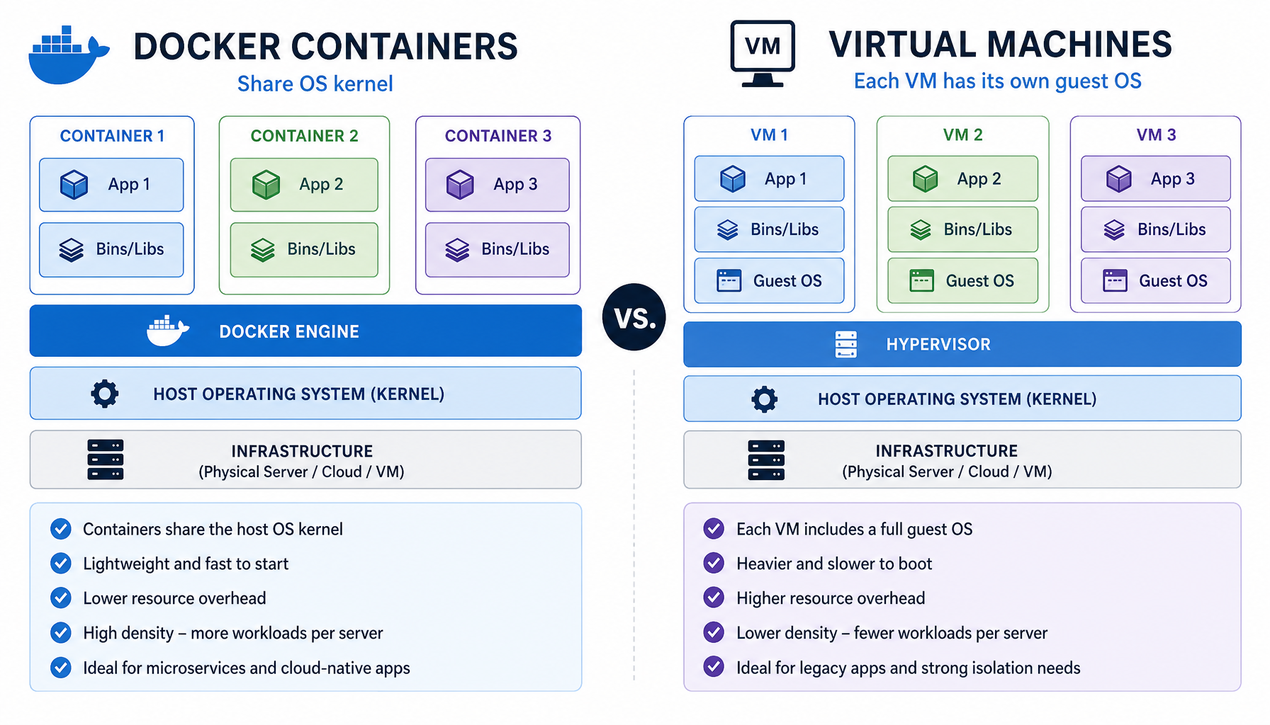
از بیرون، کانتینر و ماشین مجازی شبیه به هم به نظر میرسند، اما لایهای که در آن ایزولهسازی انجام میشود کاملا متفاوت است. ماشین مجازی با اجرای یک لایه مدیریت فراماشین (Hypervisor) روی سختافزار، یک پلتفرم کامل برای اجرای یک سیستمعامل مستقل فراهم میکند؛ به عبارت دیگر هر ماشین مجازی یک سیستمعامل مهمان کامل با هسته خودش دارد.
در مقابل، کانتینر سیستمعامل مهمان ندارد و فقط فرآیندهای برنامه بهصورت ایزوله از هسته میزبان اجرا میشوند. حذف این لایه اضافه یعنی مصرف حافظه و پردازش بسیار کمتر، زمان راهاندازی برحسب ثانیه بهجای دقیقه، و تراکم بالاتر؛ یعنی میتوان روی یک سرور واحد تعداد بسیار بیشتری کانتینر نسبت به ماشین مجازی اجرا کرد. البته این اشتراک هسته یک محدودیت هم دارد: روی یک میزبان Linux معمولا کانتینرهای Linux اجرا میشوند و اجرای کانتینر ویندوزی روی میزبان لینوکسی مستقیما ممکن نیست.
در عمل این دو فناوری جایگزین یکدیگر نیستند؛ بسیاری از سازمانها از ماشین مجازی برای ایزولهسازی کلی زیرساخت و از کانتینر برای اجرای برنامهها روی همان ماشینهای مجازی استفاده میکنند. برای آشنایی بیشتر با ابزارهای سمت ماشین مجازی، مقاله نرم افزار مجازی سازی سرور گزینههای برتر این حوزه را معرفی کرده است. همچنین راهکارهای ابرپایه ترکیبی مانند HPE SimpliVity و معماری HCI نشان میدهند که مجازیسازی و مدیریت یکپارچه منابع چگونه در سطح زیرساخت تکامل یافته است.
دو ابزار اصلی اکوسیستم کانتینر، هرکدام مسئله متفاوتی را حل میکنند و درک تفکیک نقش آنها مهم است.
Docker ابزاری است که فرآیند ساخت ایمیج کانتینر را با فایلی به نام Dockerfile استاندارد میکند. در Dockerfile مراحل آمادهسازی برنامه—نصب وابستگیها، کپی فایلها و تعریف دستور اجرا—بهصورت اعلانی نوشته میشود و خروجی آن یک ایمیج تکرارپذیر است. این ایمیج را میتوان در رجیستری (مثل Docker Hub یا رجیستری خصوصی سازمان) نگه داشت و روی هر میزبانی اجرا کرد.
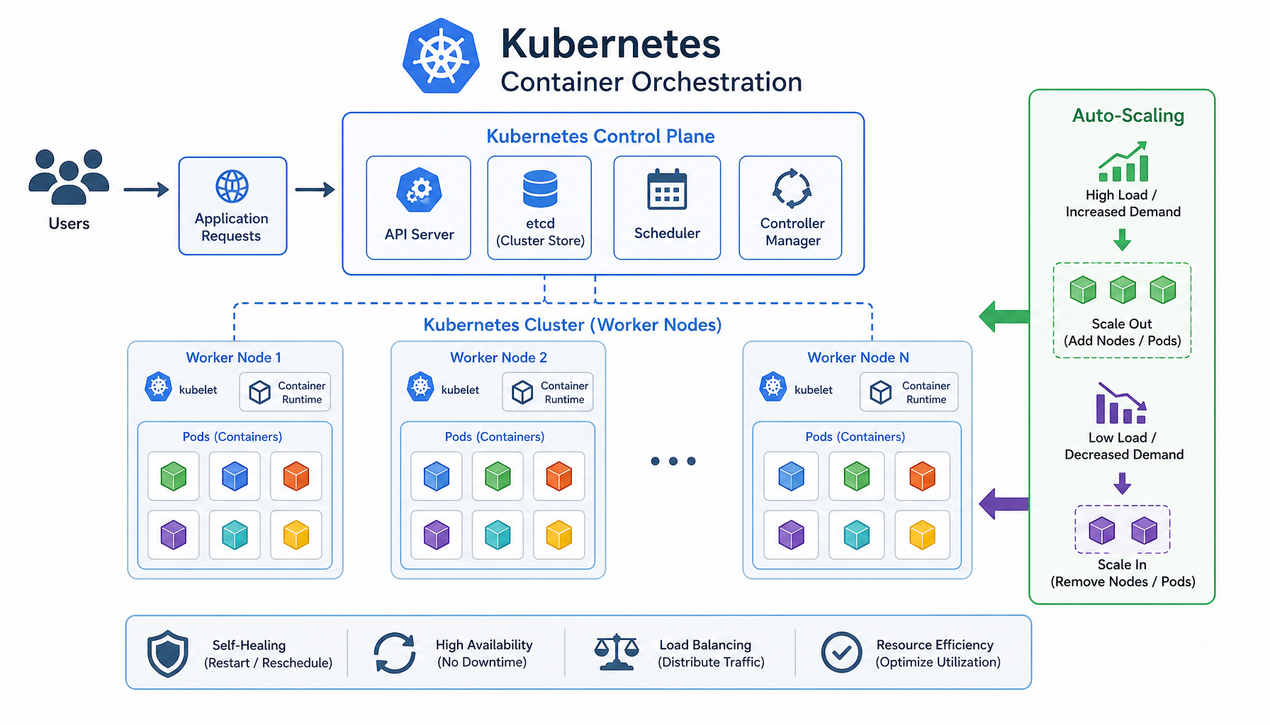
وقتی تعداد کانتینرها از چند نمونه فراتر میرود، مدیریت دستی آنها عملا ممکن نیست. Kubernetes که یک موتور اورکستراسیون متنباز برای خودکارسازی استقرار، مقیاسدهی و مدیریت برنامههای کانتینری است، وظایفی مانند زمانبندی اجرای کانتینرها روی گرهها، راهاندازی مجدد نمونههای خراب، توزیع بار و آپدیت تدریجی (Rolling Update) را بر عهده میگیرد. مستندات رسمی Kubernetes مرجع اصلی برای یادگیری مفاهیمی مثل Pod، Deployment و Service محسوب میشود.
خلاصه تقسیم کار اینگونه است: Docker برای ساخت و اجرای تککانتینر روی یک میزبان، و Kubernetes برای بهرهبرداری از مجموعهای از کانتینرها در مقیاس تولید. بسیاری از تیمها کار را با Docker شروع میکنند و در مرحله بعد به Kubernetes مهاجرت میکنند.
مزایای اصلی این فناوری را میتوان در چند محور خلاصه کرد:
فناوری کانتینر ستون فقرات خطوط لوله CI/CD مدرن است. در یک خط لوله نمونه، هر Commit جدید منجر به ساخت خودکار ایمیج جدید میشود؛ ایمیج در محیط تست اجرا و آزمونها روی آن انجام میشود و در صورت موفقیت، همان ایمیج بهصورت تدریجی در محیط تولید جایگزین نسخه قبلی میگردد. از آنجا که در تمام مراحل یک ایمیج واحد استفاده میشود، احتمال بروز اختلاف بین محیط تست و تولید عملا از بین میرود.
این همراستایی ساختارها همچنین همکاری تیم توسعه و عملیات را سادهتر میکند؛ توسعهدهنده فقط یک Dockerfile و فایلهای پیکربندی (مثل Manifestهای Kubernetes) را در مخزن کد نگه میدارد و تیم عملیات همان تعریف نسخهبندیشده را استقرار میدهد. نتیجه عملی این رویکرد، کوتاه شدن چرخه انتشار و کاهش خطاهای استقرار است.
نکتهای که نباید نادیده گرفته شود این است که خودکارسازی استقرار، نیاز به پشتیبانگیری منظم را از بین نمیبرد. دادههایی که خارج از کانتینر (در Volume یا سرویسهای پایگاه داده) نگهداری میشوند باید طبق سیاست سازمان حفاظت شوند؛ برای این موضوع میتوانید راهنمای بهترین نرم افزار بکاپ گیری سرور را مطالعه کنید.
کانتینرها ذاتا قابل حمل هستند و همین ویژگی آنها را برای استقرار چندابری (Multi-Cloud) مناسب میکند. ارائهدهندگان بزرگ ابری مثل AWS با سرویسهایی مانند ECS و EKS امکان اجرای کانتینرها را بهصورت مدیریتشده فراهم میکنند؛ طبق توضیحات رسمی صفحه کانتینرها در AWS، این سرویسها اورکستراسیون کاملا مدیریتشده را با گزینههای محاسباتی انعطافپذیر ترکیب میکنند. مزیت اصلی این مدل آن است که بار سازمان به هر ابر دیگری که از استانداردهای باز پشتیبانی کند، قابل انتقال است و وابستگی به یک ارائهدهنده کاهش مییابد.
در معماریهای Hybrid هم همین الگو کاربرد دارد: برنامه بهصورت کانتینر یکبار بستهبندی میشود و هم در دیتاسنتر داخلی و هم در ابر عمومی اجرا میشود، بدون آنکه کد یا فرآیند ساخت تغییر کند. این همان قابلیتی است که مهاجرت تدریجی به ابر را برای سازمانهای محافظهکار ممکن میسازد.
کانتینر سازی راهحل جادویی نیست و چند نکته باید در نظر گرفته شود:
کانتینر سازی با مجازی سازی چه فرقی دارد؟
مجازیسازی سنتی یک سیستمعامل کامل در هر ماشین مجازی اجرا میکند، اما کانتینر فقط فرآیند برنامه و وابستگیهایش را ایزوله میکند و هسته سیستمعامل میزبان را به اشتراک میگذارد؛ در نتیجه سبکتر و سریعتر است.
آیا Docker و Kubernetes جایگزین هم هستند؟
خیر. Docker ابزار ساخت و اجرای کانتینر است و Kubernetes ابزار اورکستراسیون و مدیریت مجموعهای از کانتینرها در مقیاس تولید؛ در عمل معمولا در کنار هم استفاده میشوند.
آیا میتوان بدون Kubernetes از کانتینر استفاده کرد؟
بله. برای برنامههای کوچک یا تکسرور، Docker (یا حتی Docker Compose برای چندکانتینر) کاملا کافی است و بسیاری از پروژههای کوچک هرگز به اورکستراسیون نیاز پیدا نمیکنند.
آیا کانتینرها برای پایگاه داده مناسب هستند؟
امکانپذیر است اما چالشبرانگیز؛ دادهها باید در Volume پایدار خارج از چرخه حیات کانتینر ذخیره شوند و پشتیبانگیری و بازیابی باید جداگانه طراحی شود.
کانتینر سازی امروز به استاندارد توسعه و استقرار نرمافزار تبدیل شده است، چون مسئله قدیمی ناسازگاری محیطها را بهصورت ریشهای حل میکند: برنامه همراه با تمام وابستگیهایش بستهبندی میشود و در هر جایی یکسان اجرا میگردد. ترکیب Docker برای ساخت و اجرای کانتینرها و Kubernetes برای اورکستراسیون و مقیاسدهی خودکار، پایه فنی اکثر خطوط CI/CD و استقرارهای ابری مدرن را تشکیل میدهد.
برای شروع، لازم نیست کل زیرساخت را یکجا تغییر دهید؛ انتخاب یک سرویس کوچک و کانتینریکردن آن، بهترین راه یادگیری عملی است. در مسیر پیادهسازی، انتخاب سختافزار مناسب برای میزبان کانتینرها و تجهیزات مکمل شبکه مانند پچ پنل و تجهیزات شبکه نقش مهمی در پایداری نهایی زیرساخت دارد و ارزش دارد از ابتدا در طراحی لحاظ شود.







