فایروالها همچون دیوار دفاعی نخست، نقشی محوری در حفاظت از مرزهای دیجیتال سازمانها ایفا میکنند؛ اما استقرار یک فایروال قدرتمند بهتنهایی تضمین ایمنی نیست. حجم بالای ترافیک، تنوع روزافزون حملات و هوشمندتر شدن مهاجمان، مانیتورینگ مستمر و تحلیل هوشمندانه لاگها را به بخش جداییناپذیر یک برنامه امنیتی بالغ تبدیل کرده است. بدون تحلیل لاگ، فایروال تنها سدی انفعالی است و تهدیدات پنهان، نفوذهای در حال انجام و الگوهای رفتاری مشکوک از چشم تیم امنیت دور میمانند.
دستگاه Sophos Firewall Analyzer پاسخ سوفوس به همین نیاز است؛ یک تحلیلگر متمرکز که لاگهای خام فایروالها را جمعآوری، یکپارچه و تحلیل میکند و آنها را به گزارشهای مدیریتی، داشبوردهای زنده و هشدارهای بلادرنگ تبدیل میسازد. در این مقاله با چیستی، معماری، قابلیتها، مزایا، پیشنیازهای استقرار و محدودیتهای این راهحل آشنا میشوید تا بتوانید برای مدیریت لاگ فایروال در سازمان خود تصمیمی دقیق بگیرید. اگر در مرحله انتخاب تجهیزات هستید، گزینههای
خرید فایروال سوفوس با گارانتی معتبر را نیز میتوانید در صفحه تخصصی این برند بررسی کنید.
Sophos Firewall Analyzer (SFA) یک راهحل نرمافزاری جامع و متمرکز است که در عمل مانند یک SIEM تخصصی برای فایروالها عمل میکند. مأموریت اصلی آن ساده اما حیاتی است: تبدیل داده خام و پراکنده لاگ به بینش عملیاتی. این محصول حاصل تکامل تدریجی ابزارهای مدیریتی سوفوس است و امروز فراتر از یک گزارشگیر ساده، قابلیتهای همبستگی رویدادها، تحلیل رفتاری و یادگیری ماشین را در یک پلتفرم واحد گرد هم آورده است.
جایگاه این تحلیلگر در چارچوب «امنیت هماهنگ» (Synchronized Security) سوفوس تعریف میشود؛ در این معماری فایروالها «چشمهای» شبکهاند و تحلیلگر نقش «مغز» را ایفا میکند. داده خام از مرزهای سازمان دریافت، تفسیر و به هشدار قابل اقدام تبدیل میشود. همین همافزایی، حلقه گمشده میان استقرار فایروال و تحقق کامل ارزش امنیتی آن را پر میکند و مدیریت پرواکتیو را ممکن میسازد.
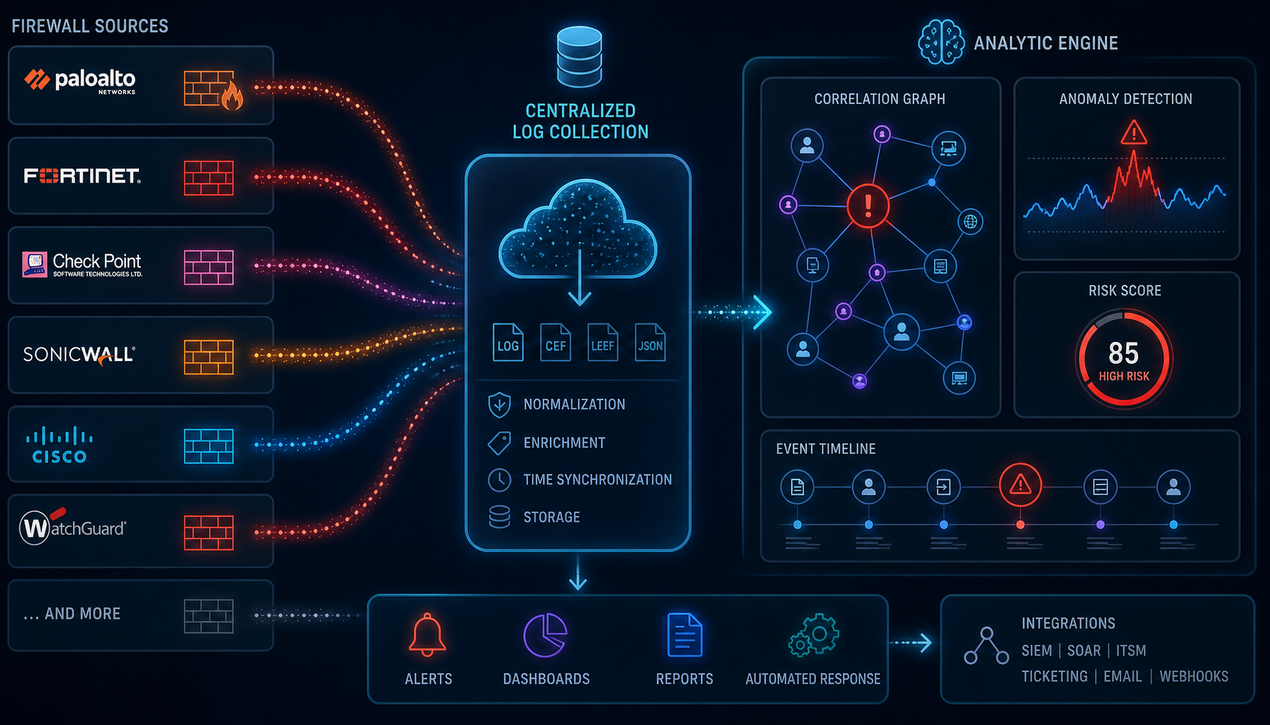
نکته مهم، خنثی بودن SFA نسبت به برند است. این تحلیلگر علاوه بر یکپارچگی عمیق با فایروالهای Sophos، از طیف گستردهای از فایروالهای نسل جدید سایر سازندگان مانند Cisco ASA/Firepower، Palo Alto Networks، FortiGate، Check Point، Juniper SRX و SonicWall پشتیبانی میکند. به همین دلیل سازمانهایی با زیرساخت ترکیبی هم میتوانند آن را پلتفرم تحلیل مستقل خود قرار دهند، نه صرفاً مکمل اکوسیستم سوفوس.
چالش نخست، حجم و پراکندگی لاگ است. یک سازمان متوسط روزانه با سیل عظیمی از رویدادها مواجه میشود که از دستگاههای متعدد، فرمتهای متفاوت و شعب جغرافیایی گوناگون سرچشمه میگیرد. تحلیل دستی این دادهها نهتنها غیرعملی، بلکه مستعد خطای انسانی و از دست رفتن حوادث حیاتی در میان انبوه رویدادهاست. نبود یک دید متمرکز، خودبهخود شکافی امنیتی میسازد که مهاجمان از آن بهره میگیرند.
چالش دوم، تولید گزارش برای ذینفعان متفاوت است. تیم فنی برای ارزیابی عملکرد و عیبیابی، مدیریت ارشد برای تصمیمسازی راهبردی و حسابرسان برای اثبات انطباق با استانداردهایی مانند PCI-DSS، ISO 27001 یا GDPR، هر یک نما و قالب گزارشی خاص خود را میخواهند. تهیه دستی این گزارشها فرآیندی کند و پرهزینه است، بهسختی مقیاس مییابد و اغلب عمق تحلیلی لازم برای نمایش روندها را ندارد.
چالش سوم، تهدیدات پیشرفته است. حملاتی مانند تهدیدات پایدار پیشرفته (APTs) یا کمپینهای فیشینگ هدفمند بهندرت در یک لاگ واحد آشکار میشوند؛ آنها الگوهایی گسترده در زماناند که از همبستگی هزاران رویداد بهظاهر بیربط پدیدار میشوند. کشف نشت داده داخلی یا حرکت جانبی مهاجم نیز نیازمند تعریف «خط پایه» از رفتار عادی شبکه و پایش انحراف از آن است؛ کاری که بدون ابزار خودکار عملاً از توان تیم امنیت بیرون است.
معماری SFA بر پایه گردآوری متمرکز و پردازش ساختیافته طراحی شده و از چند جزء کلیدی تشکیل شده است. شناخت این اجزا به درک نحوه عملکرد تحلیلگر و برنامهریزی استقرار کمک میکند:
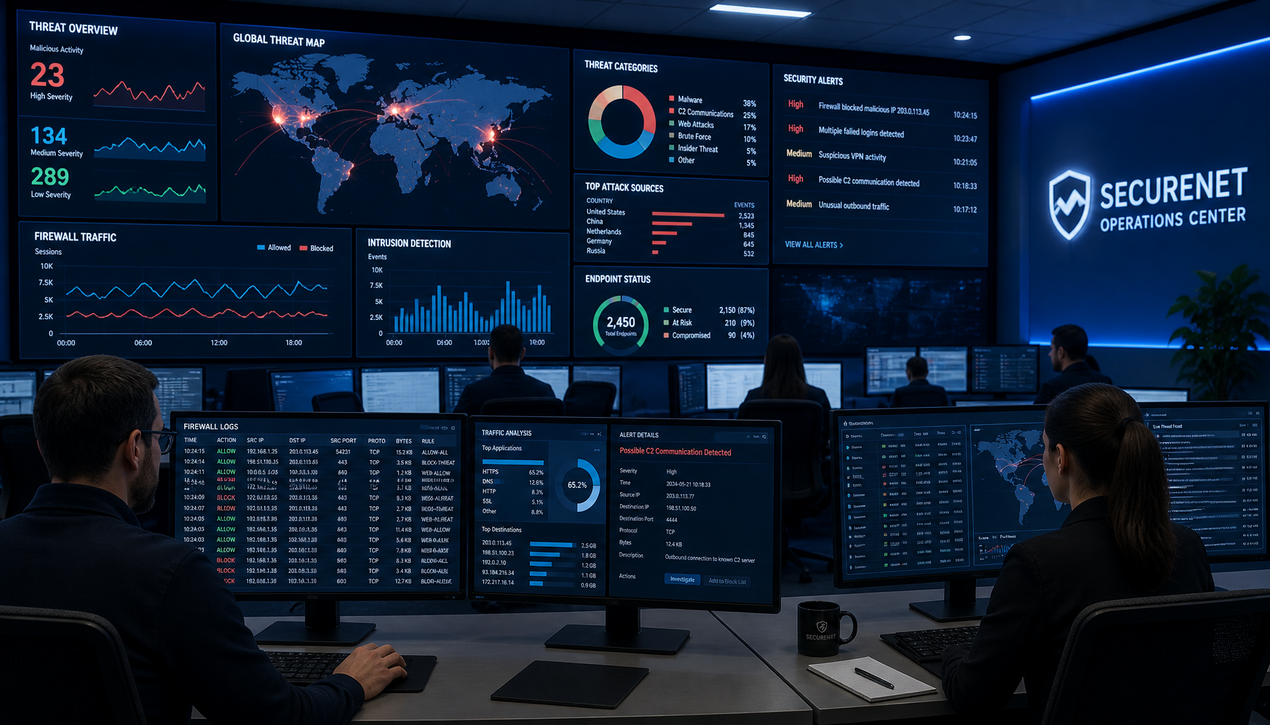
قدرت واقعی SFA پس از گردآوری نمایان میشود. موتور همبستگی آن، رویدادهای پراکنده از فایروالهای مختلف، مکانهای گوناگون و بازههای زمانی طولانی را کنار هم میگذارد و الگوهای حمله پیچیده را شناسایی میکند. برای نمونه، چند تلاش ناموفق ورود از IPهای مختلف به یک سرویس، دنبالهای از اسکن پورت و سپس یک اتصال موفق مشکوک را بهعنوان یک کمپین نفوذ هدفمند گره میزند؛ الگویی که در تحلیل خطبهخط لاگ از دید تحلیلگر پنهان میماند.
این قابلیت، SFA را از گزارشگیر ساده به سیستم تشخیص تهدید ارتقا میدهد. الگوریتمهای یادگیری ماشین بدون نظارت ابتدا خط پایهای از رفتار عادی ترافیک، کاربران، برنامهها و دستگاهها میسازند و سپس رفتار جاری پیوسته با آن مقایسه میشود. انحراف معنادار بهعنوان ناهنجاری گزارش میشود؛ مانند کاربری که ناگهان حجم غیرعادی داده به سروری خارج از کشور منتقل میکند (نشانهای از نشت داده) یا دستگاه IoT که ارتباط با دامنههای مشکوک آغاز میکند.
گزارشگیری فایروال سوفوس در این تحلیلگر با کتابخانهای از بیش از 200 گزارش آماده انجام میشود که نیازهای امنیتی (تلاشهای نفوذ، ترافیک مشکوک)، کاربری (پرمصرفترین کاربران پهنای باند)، برنامهای و انطباقی را پوشش میدهد. ویرایشگر گزارش بصری نیز بدون نیاز به دانش برنامهنویسی، ساخت داشبوردهای تعاملی با کشیدن و رها کردن ویجتها را ممکن میکند و نما را متناسب با نقش هر کاربر، از تحلیلگر تا مدیر ارشد، تنظیم مینماید.
سیستم هشداردهی SFA منفعل نیست و بر پایه قواعد قابل تنظیم و تشخیص ناهنجاری رفتاری کار میکند؛ برای مثال میتوان قانونی برای 10 تلاش ناموفق ورود در بازه 5 دقیقه تعریف کرد. هشدارها قابل اقداماند: ایجاد خودکار تیکت در ابزارهای ITSM، اطلاعرسانی ایمیلی یا پیامکی و یکپارچگی از طریق API با پلتفرمهای SOAR برای آغاز پاسخ اولیه. رتبهبندی هوشمند ریسک نیز اولویتبندی صف هشدارها را ساده میکند.
SFA تنها به گذشته نمینگردد. تحلیل دادههای تاریخی، روندهایی مانند افزایش تدریجی حملات حدس رمز عبور به سرویس RDP در طول یک ماه را آشکار میکند و تحلیل پیشبینانه میتواند درباره زمانهای اوج مصرف پهنای باند یا احتمال تشدید انواع خاصی از تهدیدات، چراغ راهنمایی فراهم کند. نتیجه، گذار تیم امنیت از واکنش به برنامهریزی فعالانه و تخصیص هدفمند منابع است.
مهمترین خروجی، کاهش زمان کشف و پاسخ به حوادث است. تحلیلگران بهجای صرف ساعتها برای جستجوی دستی در فایلهای لاگ، با جستجوی یکپارچه، فیلترهای پیشرفته و مصورسازیها در چند دقیقه ریشه حادثه را ردیابی میکنند. همبستگی خودکار، حملات چندمرحلهای را به روایتی منسجم تبدیل میکند و اولویتبندی مبتنی بر ریسک تضمین میکند که مهمترین تهدیدات نخست بررسی شوند. فشرده شدن چرخه حادثه، پنجره حمله و آسیب احتمالی را به حداقل میرساند.
دومین مزیت، دید یکپارچه است. SFA سایلوی اطلاعاتی میان فایروالهای پراکنده را میشکند و پنجره واحدی به تمام ترافیک و فعالیتهای شبکه میگشاید؛ صرفنظر از سازنده تجهیز یا موقعیت جغرافیایی آن. این شفافیت برای امنیت و نیز مدیریت شبکه حیاتی است: الگوهای مصرف پهنای باند، پرکاربردترین برنامهها و رفتار کاربران بهوضوح دیده میشوند و بنیان تصمیمگیری دادهمحور شکل میگیرد.
سومین مزیت، تسهیل انطباق است. رعایت مقرراتی مانند PCI-DSS، HIPAA، GDPR و ISO 27001 مستلزم ارائه مستندات دقیق و دورهای است. گزارشهای از پیش تنظیمشده و آماده ممیزی در SFA این فرآیند را تا حد زیادی خودکار میکنند و امکان تعریف خطمشیهای نظارتی و پایش مستمر انحراف از آنها نیز وجود دارد؛ یعنی اثبات انطباق پیوسته، نه فقط مقطعی، و صرفهجویی واقعی در زمان و هزینه ممیزی.
مزیت چهارم، بهینهسازی خود فایروال است. تحلیل کارایی قواعد، موارد بیاستفاده، تکراری یا پرهزینه پردازشی را شناسایی و پیشنهاد حذف یا ادغام آنها را ارائه میکند و با نمایش الگوی واقعی ترافیک، به مرتبسازی بهتر قواعد کمک مینماید. این بهینهسازی مستمر، تأخیر را کاهش میدهد، عمر مفید سختافزار را افزایش میدهد و با حذف عناصر زائد، وضعیت امنیتی را تقویت میکند.
در سازمانهای متوسط و بزرگ با چند شعبه، مرکز داده و سرویسهای ابری، SFA پلتفرم مرکزی نظارت و تحلیل امنیت شبکه است. لاگ فایروالهای شعب، دیتاسنتر و کنترلهای امنیتی سرویسهای ابری در یک مخزن واحد گردآوری میشوند تا حملهای که از یک شعبه آغاز شده و به نقطهای دیگر سرایت کرده باشد، ردیابی شود و سیاستگذاری بهصورت متمرکز و یکسان انجام گیرد.
برای ارائهدهندگان خدمات مدیریتشده امنیت (MSSP) و مراکز عملیات امنیت (SOC)، مقیاسپذیری و چندمستاجرگی شرط اول است. معماری چندمستاجره SFA، فضای کاری، لاگها و داشبوردهای هر مشتری را ایزوله نگه میدارد و تیم عملیات از یک کنسول واحد، هشدارهای همه مشتریان را مشاهده و اولویتبندی میکند. گزارشهای سفارشی برندشده نیز به MSSPها امکان میدهد خدمات نظارتی با ارزش افزوده ارائه دهند.
واقعیت بسیاری از سازمانها، محیطی ترکیبی از برندهای مختلف به دلایل تاریخی، ادغام و تملیک یا نیازهای تخصصی است و SFA دقیقاً برای همین ناهمگونی طراحی شده است: لاگها را از برندهای مختلف دریافت، به فرمت مشترک تبدیل و در داشبوردهای یکپارچه نمایش میدهد. اگر بخشی از زیرساخت شما برندهای دیگر است، برای مقایسه و تکمیل میتوانید
قیمت فایروال فورتی گیت، فایروال سیسکو و مشخصات فنی و قیمت فایروال پالو آلتو را بررسی کنید؛ SFA همزمان از این برندها نیز لاگ دریافت میکند.
پیش از استقرار، سه عامل کلیدی باید برآورد شود: حجم روزانه لاگ (نرخ رویداد در ثانیه)، تعداد فایروالهای تحت نظارت و دوره نگهداری داده. این سه عامل، مشخصات سختافزاری و مدل استقرار را تعیین میکنند. فهرست پیشنیازهای اصلی به این شرح است:
نخست آنکه SFA جانشین فایروال نیست؛ مکمل آن است. کیفیت تحلیل کاملاً تابع کیفیت لاگ منابع است: اگر سطح جزئیات لاگ فایروال پایین تنظیم شده باشد یا ارسال لاگ قطع شود، تحلیلگر تصویر کاملی از شبکه نخواهد داشت. بنابراین پایش سلامت ارسال لاگ از فایروالها باید در چکلیست عملیاتی روزانه تیم قرار گیرد.
دوم، نگهداری داده هزینه دارد. هرچه دوره نگهداری لاگ طولانیتر باشد، ذخیرهسازی و فهرستبندی پرهزینهتر میشود؛ سیاست نگهداری باید بر اساس الزامات انطباقی و ظرفیت زیرساخت، بهصورت متوازن تعیین شود. سوم، خود سرور تحلیلگر یک دارایی حساس است؛ رمزنگاری TLS در انتقال لاگ، کنترل دسترسی سختگیرانه و بهروزرسانی منظم، الزامی است.
چهارم، تحلیلگر فایروال جایگزین ارزیابی تخصصی امنیت اپلیکیشنها نیست. اگر سازمان شما برنامههای وب عمومی دارد، تست نفوذ و ارزیابی امنیت لایه اپلیکیشن باید مستقل انجام شود؛ برای این منظور میتوانید از
راهنمای رسمی OWASP برای ارزیابی امنیت برنامههای وب بهعنوان مرجع روششناختی کمک بگیرید.
یک راهحل تحلیلی متمرکز و چندبرندی است که لاگ چند فایروال را نرمالسازی، همبسته و به گزارش و هشدار تبدیل میکند. گزارشگیری داخلی فایروال فقط نمای تکدستگاهی و لحظهای میدهد، در حالی که این تحلیلگر دید بینفایروالی، تحلیل روند و هشدار قابل اقدام ارائه میکند.
خیر. در کنار یکپارچگی عمیق با اکوسیستم Sophos، از فایروالهای Cisco، Palo Alto، FortiGate، Check Point، Juniper و SonicWall نیز پشتیبانی میکند و برای محیطهای چندوندی گزینه مناسبی است.
مشخصات تابع حجم لاگ روزانه، تعداد فایروالها و دوره نگهداری داده است. معمولاً با یک ماشین مجازی با پردازنده چند هستهای، رم کافی و ذخیرهسازی SSD آغاز میشود و بر اساس راهنمای ظرفیتسنجی رسمی Sophos مقیاس مییابد.
تمرکز آن تخصصی بر فایروالهاست، اما میتواند از طریق API و فوروارد هشدار با SIEMهای مرکزی مانند Splunk یا IBM QRadar یکپارچه شود. در سازمانهای کوچک و متوسط، همین عمق تخصصی میتواند نیاز اصلی را پوشش دهد.
دستگاه Sophos Firewall Analyzer از یک گزارشگیر ساده فراتر رفته و به ستون فقرات تحلیل لاگ فایروال در محیطهای پیچیده تبدیل شده است. سه وجه تمایز آن روشن است: پشتیبانی گسترده و خنثی از برندهای مختلف، عمق تحلیل رفتاری و همبستگی هوشمند رویدادها، و یکپارچگی معنادار با اکوسیستم امنیت هماهنگ سوفوس. این ترکیب، آن را نه یک مکمل لوکس، بلکه ضرورتی عملیاتی برای سازمانهایی میکند که از پیچیدگی مدیریت لاگ فایروال رنج میبرند.
برای بهرهمندی کامل، برآورد دقیق حجم لاگ، پیکربندی درست فایروالهای منبع و پایش مستمر سلامت ارسال لاگ را جدی بگیرید. اگر در حال طراحی یا ارتقای لایه امنیت مرزی هستید، انتخاب تجهیز مناسب زیربنای این تحلیل است؛ میتوانید گزینههای
خرید فایروال سوفوس با گارانتی معتبر را در صفحه تخصصی این برند بررسی کنید و تصمیم نهایی را بر اساس نیاز واقعی سازمان خود بگیرید.